 quetuan03/cve-2025-57926
WordPress Passster Plugin <= 4.2.18 è vulnerabile a Cross Site Scripting (XSS)

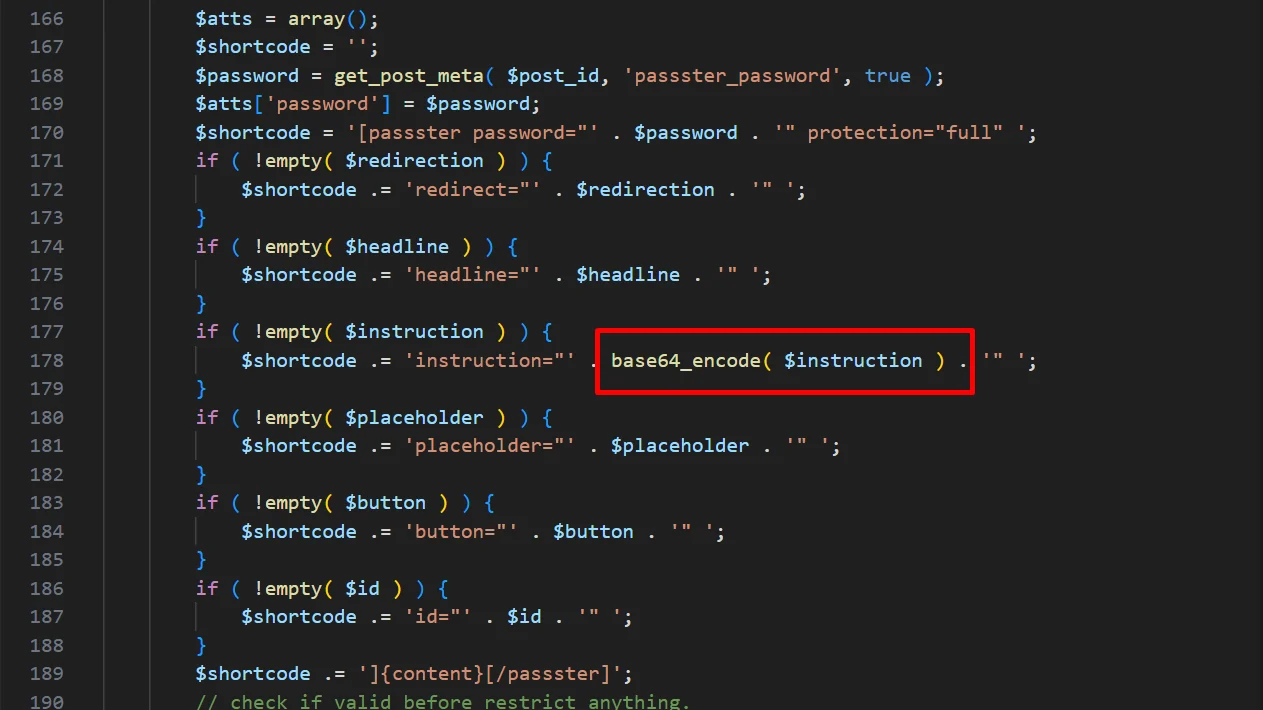
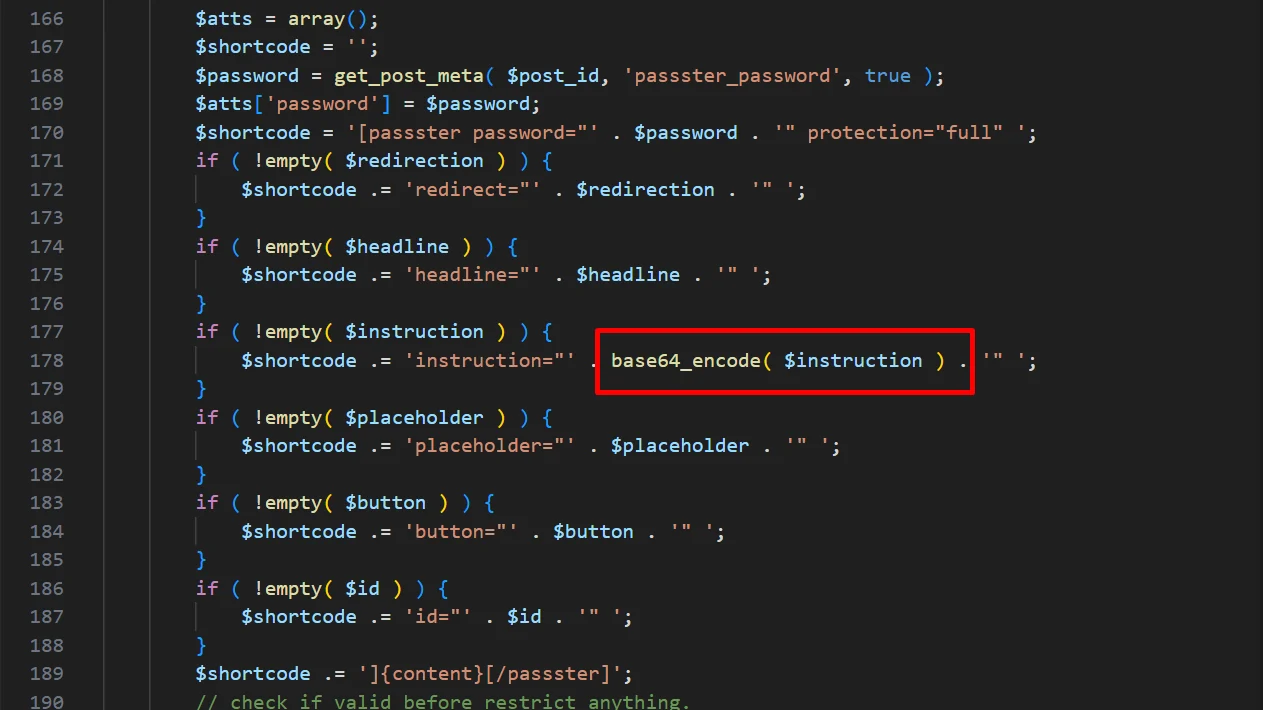
Sink: Secondo il meccanismo del Core di WordPress, l'XSS è prevenuto nel contenuto dei post, ma con questo plugin il contenuto viene codificato e poi decodificato al momento del rendering, creando involontariamente una vulnerabilità XSS."
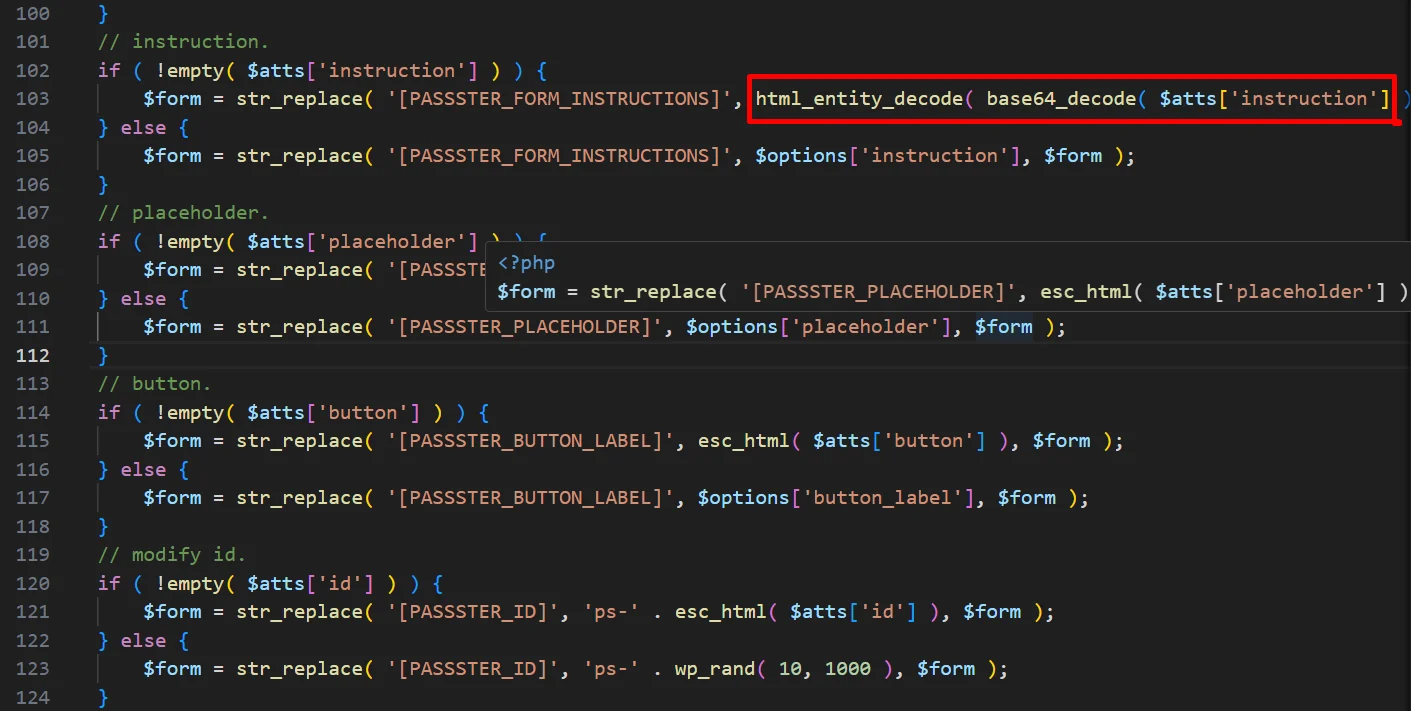
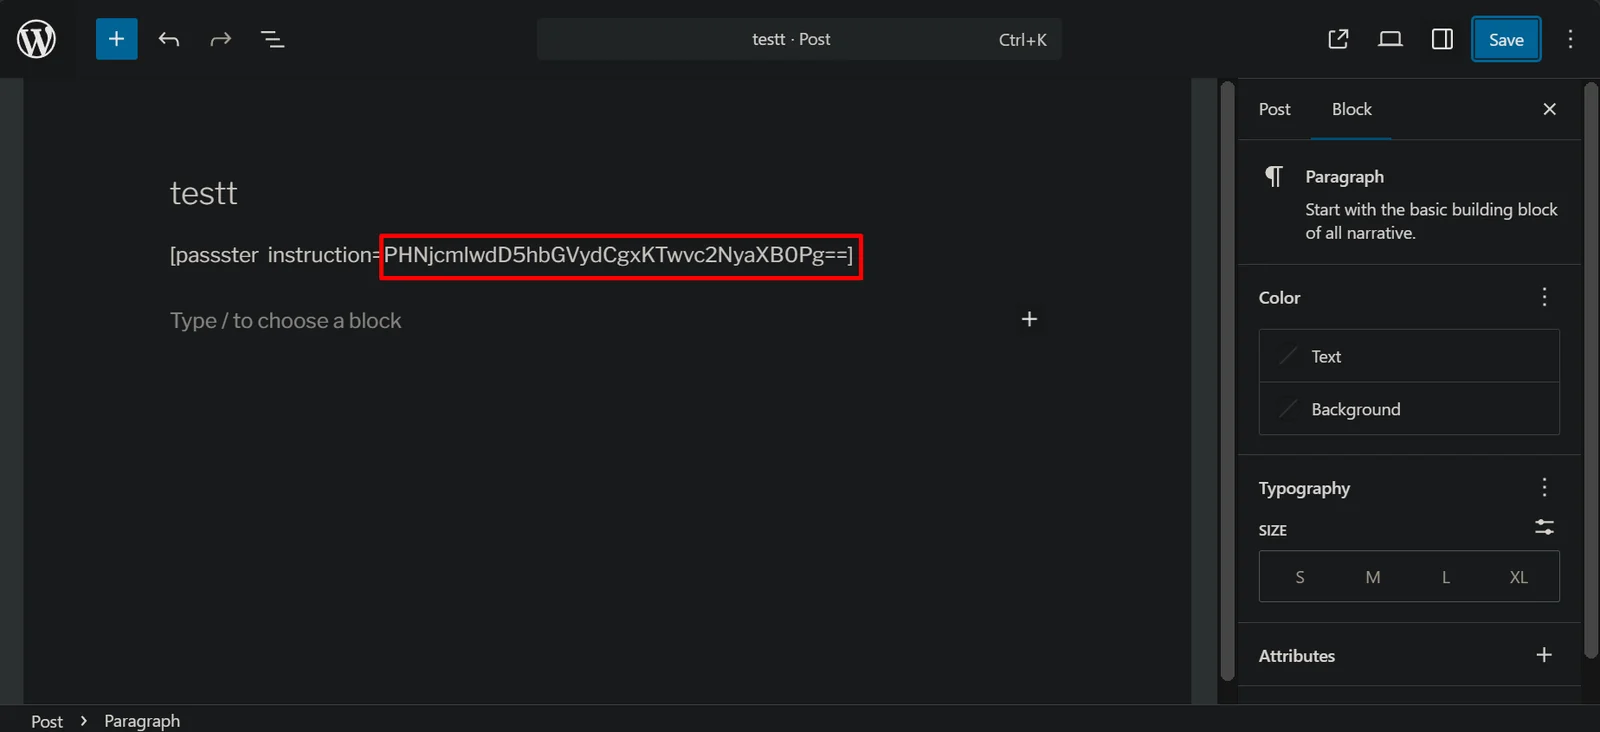
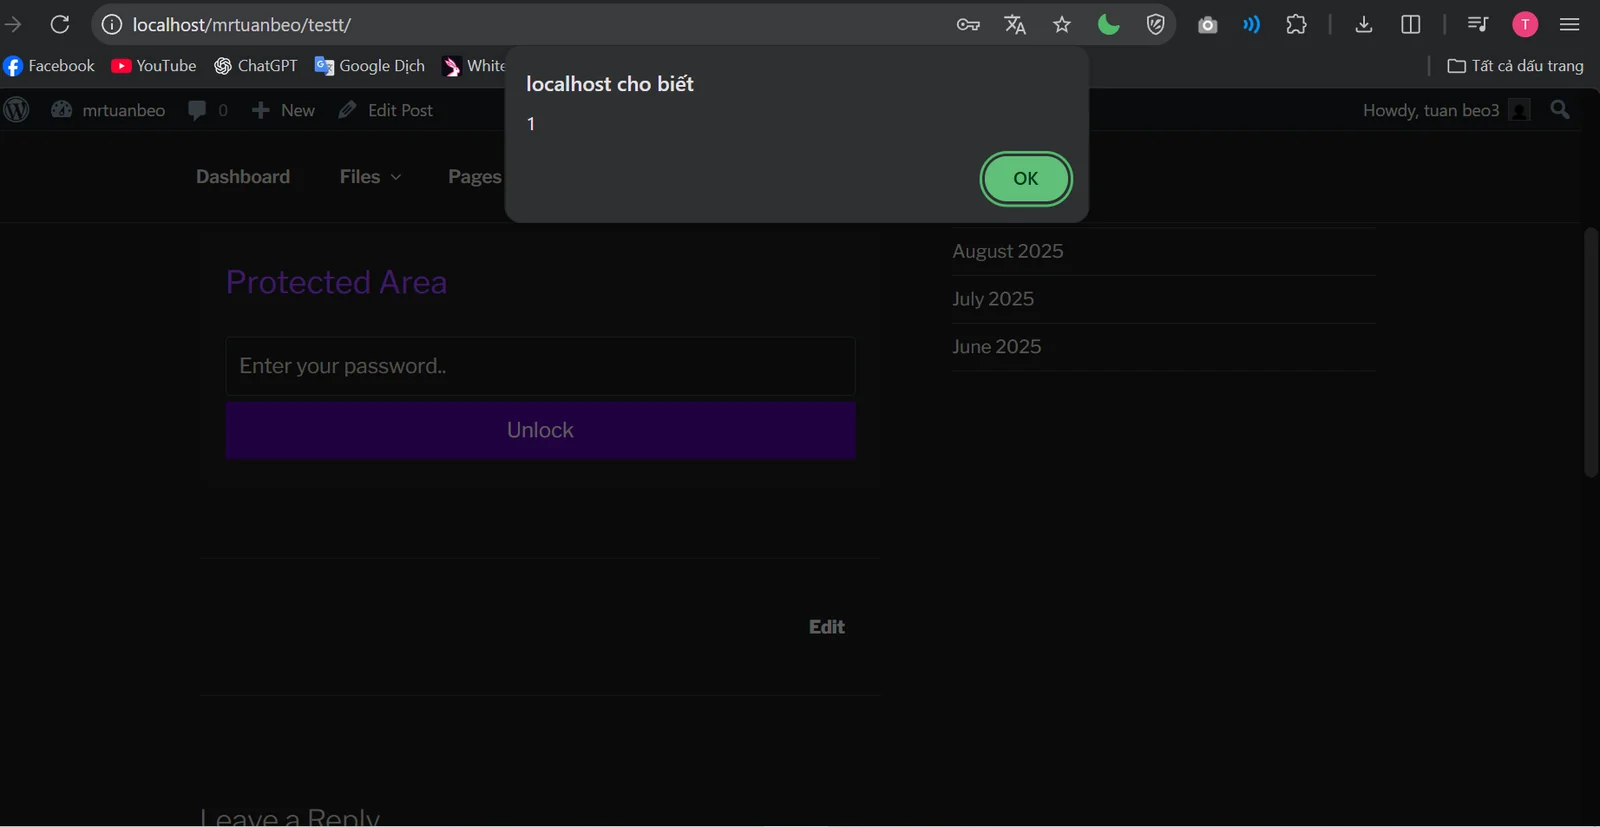
PoC: Il payload codificato in base64 è PHNjcmlwdD5hbGVydCgxKTwvc2NyaXB0Pg==