 qm4rs/cve-2026-0023-update-ownership-poc
Proof-of-concept che dimostra CVE-2026-0023, un bypass della fiducia nella proprietà degli aggiornamenti Android che sopprime l'avviso di proprietà durante gli aggiornamenti delle app. Include tre app Android per riprodurre e studiare la vulnerabilità.

Un ambiente di laboratorio Android completo per riprodurre e studiare CVE-2026-0023.
Questo repository dimostra come CVE-2026-0023 permetta a un installatore normale di influenzare un flag di installazione interno di Android che dovrebbe essere controllato solo dal sistema, causando la soppressione dell'avviso di Update Ownership di Android durante gli aggiornamenti delle applicazioni.
Il progetto contiene tre applicazioni Android che modellano un flusso di lavoro realistico di update ownership e forniscono un ambiente riproducibile per osservare il comportamento vulnerabile.
Android ha introdotto l'Update Ownership per aiutare le applicazioni, gli app store e gli ambienti aziendali a mantenere una catena di aggiornamento affidabile.
Quando un'applicazione ha un proprietario dell'aggiornamento registrato, Android avvisa l'utente se un altro installatore tenta di aggiornare tale applicazione.
In condizioni normali, questo avviso informa l'utente che l'applicazione riceve solitamente aggiornamenti da una fonte diversa.
CVE-2026-0023 interessa il flusso di installazione dei pacchetti di Android all'interno di PackageInstallerService#createSessionInternal.
Il problema è legato alla gestione del flag interno INSTALL_FROM_MANAGED_USER_OR_PROFILE.
Nelle build vulnerabili, questo flag non veniva cancellato esplicitamente prima che Android verificasse se l'installazione era effettivamente associata a un utente gestito o a un profilo gestito.
Di conseguenza, un installatore normale poteva influenzare il comportamento dell'update ownership e causare la soppressione dell'avviso di Update Ownership previsto.
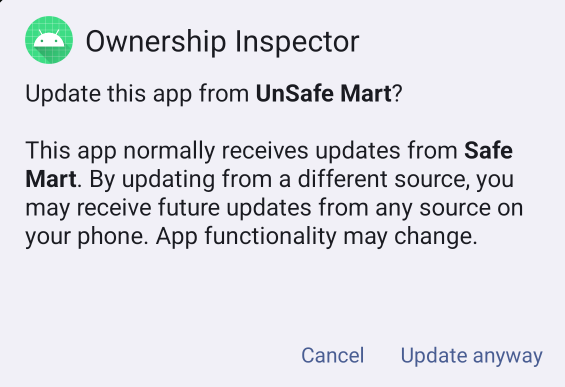
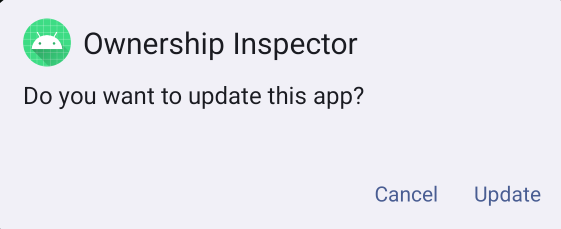
Questo repository mostra la differenza tra il comportamento previsto e quello vulnerabile utilizzando un ambiente controllato di proof-of-concept.
| Comportamento previsto | Comportamento vulnerabile |
|---|---|
| Android mostra l'avviso di Update Ownership. | Android mostra solo un dialogo di aggiornamento generico. |
 |  |
| Campo | Valore |
|---|---|
| CVE | CVE-2026-0023 |
| Componente | Framework / PackageInstaller |
| File interessato | PackageInstallerService.java |
| Metodo interessato | createSessionInternal |
| Tipo di vulnerabilità | Elevazione dei privilegi |
| Gravità | Alta |
| CVSS v3.1 | 7.8 |
| Vettore CVSS | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Vettore di attacco | Locale |
| Complessità dell'attacco | Bassa |
| Privilegi richiesti | Bassa |
| Interazione dell'utente | Nessuna |
| Ambito | Invariato |
| Impatto | Elevazione dei privilegi attraverso un comportamento non autorizzato dell'update ownership |
| Bollettino sulla sicurezza Android | Marzo 2026 |
| Riferimento bug Android | A-459461121 |
| Versioni AOSP interessate (segnalate da Google) | Android 14, 15, 16, 16-qpr2 |
| Evento | Valore |
|---|---|
| Bollettino sulla sicurezza Android | Marzo 2026 |
| Data di pubblicazione del bollettino | 2 marzo 2026 |
| Sezione livello patch di sicurezza | 2026-03-01 |
| Livello patch completo del bollettino | 2026-03-05 o successivo |
| Riferimento bug Android | A-459461121 |
| Patch AOSP | 09055276288a68cf35b0f84ba32e28822f74ecf9 |
| Titolo della patch | Explicitly unset INSTALL_FROM_MANAGED_USER_OR_PROFILE flag |
CVE-2026-0023 è elencato nel bollettino sulla sicurezza Android di marzo 2026 nella sezione dei dettagli sulle vulnerabilità del livello patch di sicurezza 2026-03-01.
I livelli patch di sicurezza Android 2026-03-01 o successivi risolvono tutti i problemi associati al livello patch di sicurezza 2026-03-01.
I livelli patch di sicurezza Android 2026-03-05 o successivi risolvono tutti i problemi associati al livello patch di sicurezza 2026-03-05 e a tutti i livelli patch precedenti.
Il comportamento vulnerabile è legato alla gestione del flag interno INSTALL_FROM_MANAGED_USER_OR_PROFILE.
Questo flag è destinato a rappresentare il comportamento di installazione associato a un utente gestito o a un profilo gestito.
La patch AOSP ufficiale cancella esplicitamente questo flag prima che Android controlli se l'installazione appartiene effettivamente a un utente gestito dall'organizzazione.
La logica corretta garantisce che solo il sistema possa impostare questo flag in base al risultato di DevicePolicyManagerInternal#isUserOrganizationManaged(userId).
Logica di patch semplificata:
final var dpmi = LocalServices.getService(DevicePolicyManagerInternal.class);

+ // Solo il sistema dovrebbe poter impostare questo flag - quindi assicurarsi che sia non impostato quando non necessario.
+ params.installFlags &= ~PackageManager.INSTALL_FROM_MANAGED_USER_OR_PROFILE;

if (dpmi != null && dpmi.isUserOrganizationManaged(userId)) {
    params.installFlags |= PackageManager.INSTALL_FROM_MANAGED_USER_OR_PROFILE;
}
Prima della patch, il flag non veniva cancellato esplicitamente prima di questo controllo del profilo gestito.
Dopo la patch, Android rimuove prima il flag e lo reimposta solo se il sistema determina che l'utente è effettivamente gestito dall'organizzazione.
