
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-40684 — Exploit Python per CVE-2022-40684 che colpisce i dispositivi FortiGate. Supporta l'esecuzione singola e in batch con iniezione di chiavi pubbliche SSH personalizzate per l'accesso non autorizzato. | Kitploit
Strumenti/GitHubGitHub/qingsiweisan/cve-2022-40684
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubqingsiweisan/cve-2022-40684

CVE-2022-40684

Exploit Python per CVE-2022-40684 che colpisce i dispositivi FortiGate. Supporta l'esecuzione singola e in batch con iniezione di chiavi pubbliche SSH personalizzate per l'accesso non autorizzato.

Vedi Repository
963 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2022-40684

Exp singolo o in batch per CVE-2022-40684

Modalità d'uso

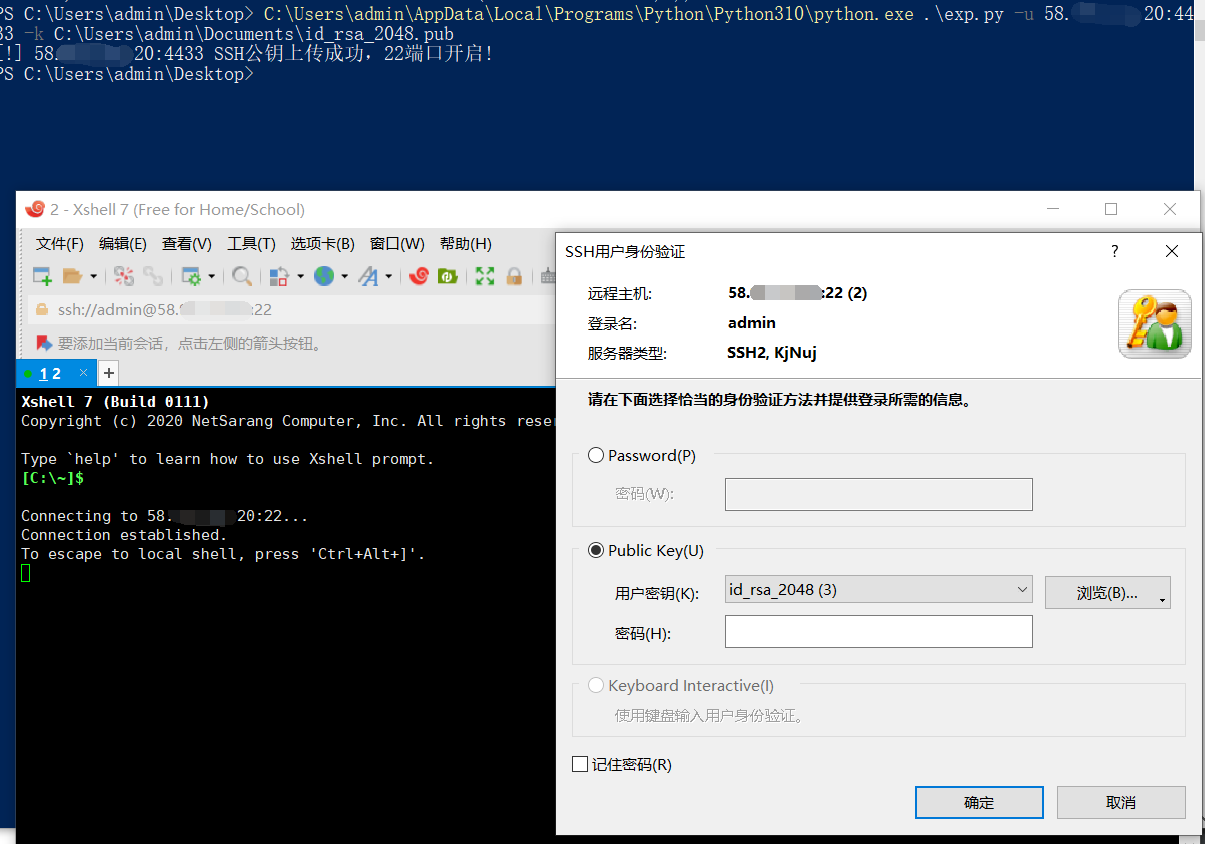
Genera la chiave pubblica image python3 exp.py -u ip:port -k id_rsa_2048.pub image image -l hosts.txt specifica un file per l'esecuzione in batch
FOFA

title="FortiGate"

Scarica lo strumento