
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-0386-OverlayFS — Copia file fittizi in memoria su disco utilizzando overlayFS | Kitploit
Strumenti/GitHubGitHub/pwncone/cve-2023-0386-overlayfs
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitApprendimento e FormazioneBinary Exploitation
GitHubpwncone/cve-2023-0386-overlayfs

CVE-2023-0386-OverlayFS

Copia file fittizi in memoria su disco utilizzando overlayFS

Vedi Repository
143 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-0386 - OverlayFS / FUSE

Sorgente CVE originale scritta da xkaneiki: https://github.com/xkaneiki/CVE-2023-0386/tree/main

Riscritto in modo che l'exploit possa essere eseguito in una sola shell (l'exploit originale richiede due shell).

# Compile
make all
# Create mount point for fuse filesystem
mkdir -p /tmp/fusepwn/lower
# Start fuse (which serves a SUID binary)
./fuse /tmp/fusepwn/lower
# Run exploit (which copies fuse's fake SUID binary onto disk with real SUID privs via overlayfs)
./exp
# Run shell
/tmp/fusepwn/upper/bin

Pulizia

# unmount fuse filesystem
fusermount -u /tmp/fusepwn/lower
# remove all 
rm -rf /tmp/fusepwn
# unmount overlayfs (root only. not required)
umount /tmp/fusepwn/merge

Note

  • Usa findmnt per visualizzare i filesystem montati
  • Il mount overlayfs è visibile solo da root (non sono sicuro del perché)

Come funziona

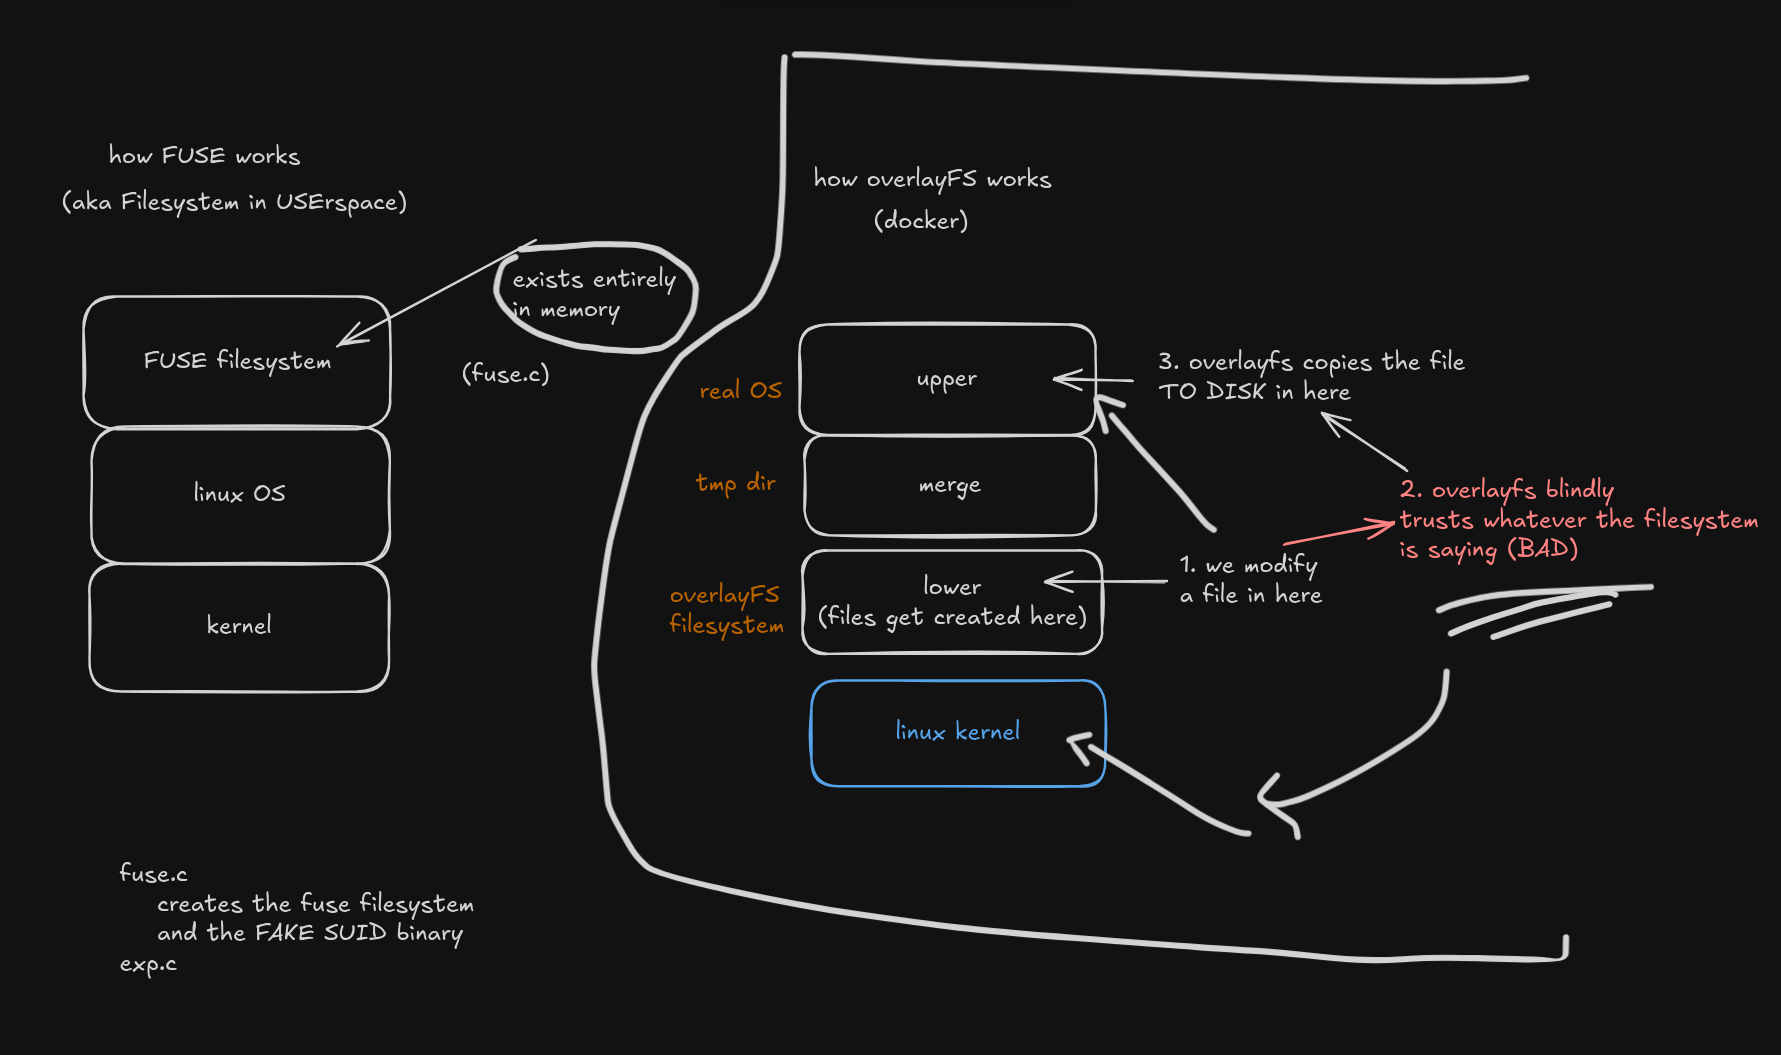
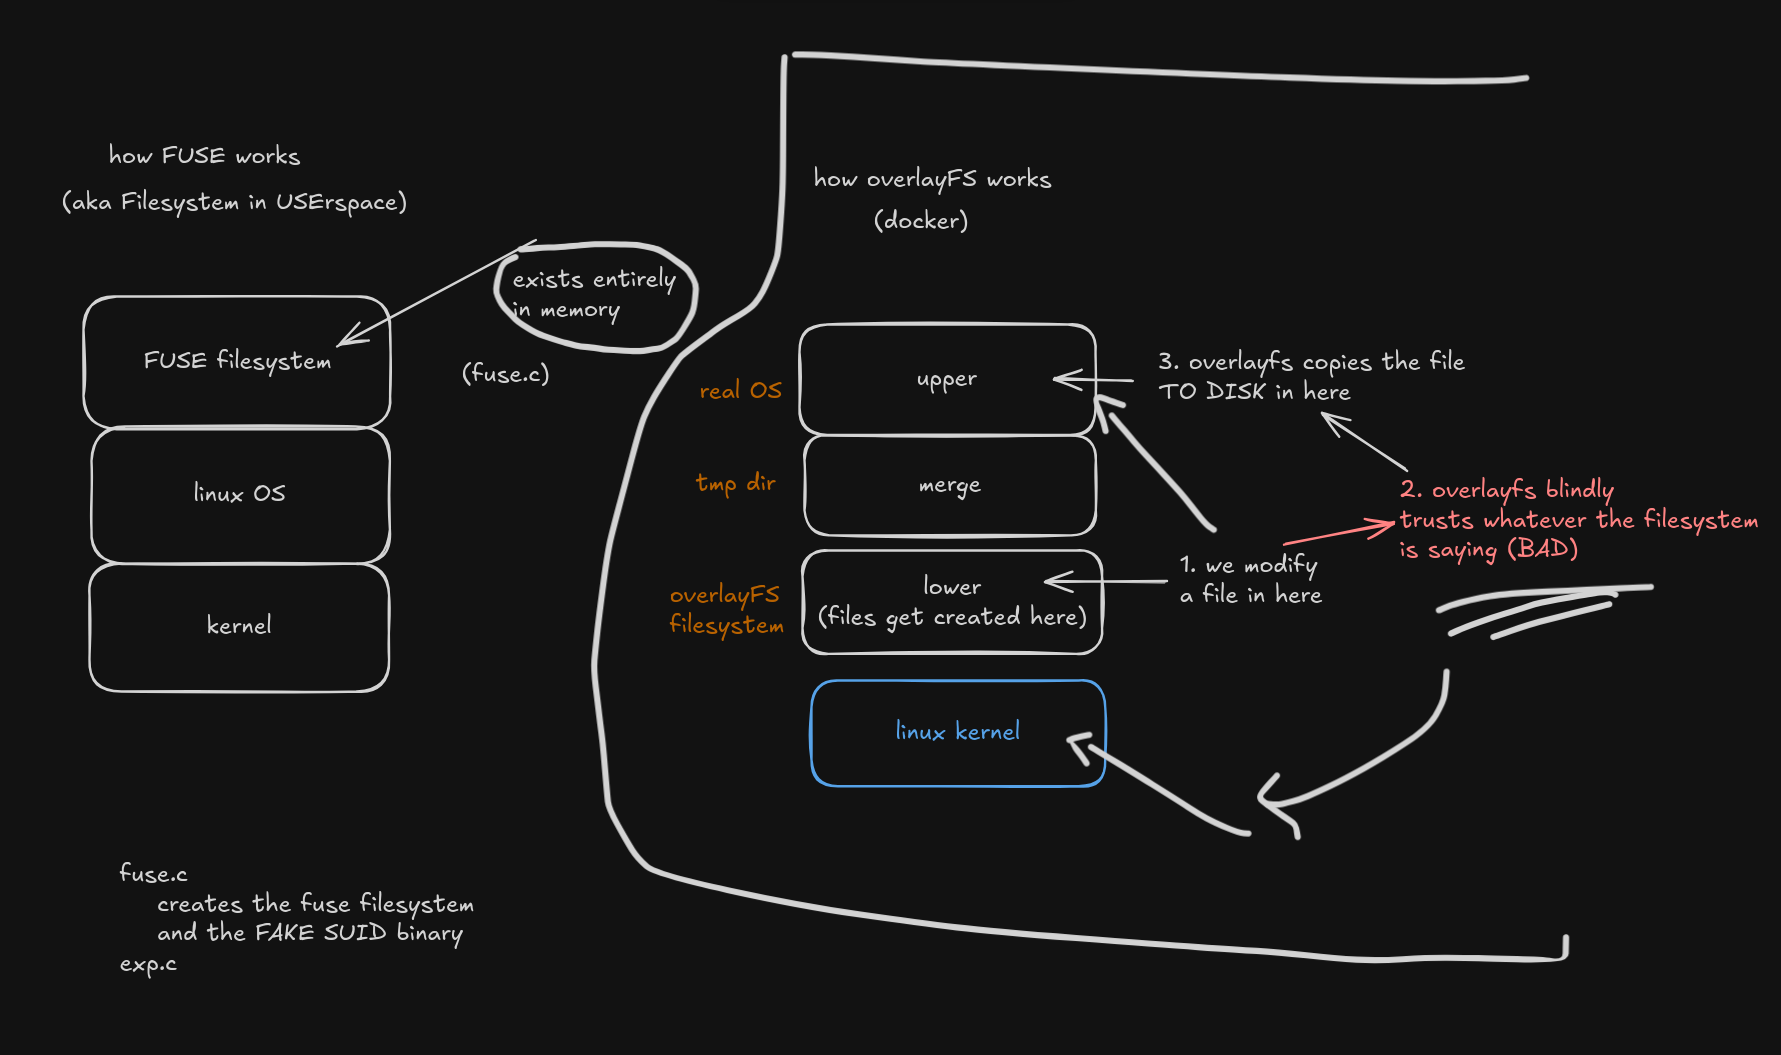
fuse.c crea un filesystem fuse montato su /tmp/fusepwn/lower e fornisce un falso binario SUID di proprietà di root. Questo è un filesystem in memoria, quindi possiamo mentire sui permessi impostati.

exp.c crea quindi un mount overlayfs in /tmp/fusepwn e apre il falso binario SUID (/tmp/fusepwn/lower/bin). Quando viene aperto, ciò fa scattare overlayfs che esegue una copy-up che scrive il falso binario SUID su disco con reali privilegi SUID e di proprietà di root.

La vulnerabilità in overlayfs sta nel fatto che si fida ciecamente di qualunque permesso di file gli venga fornito dal filesystem di livello inferiore. Se il filesystem di livello inferiore è il kernel, va bene (perché non può essere manipolato senza privilegi di root). Se il filesystem di livello inferiore può essere manipolato dall'utente, non va bene, perché possiamo mentire su quali file siano presenti (ad esempio usando FUSE).

Patch

https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=4f11ada10d0ad3fd53e2bd67806351de63a4f9c3

La patch verifica se l'UID/GID del file è valido all'interno dello user namespace. Se non lo è, la copy-up fallisce.

cioè

  • siamo bob
  • creiamo un nuovo namespace come root mappando 1000 (l'UID di bob) a 0 (root) in proc/self/uid_map
  • proviamo a far scattare una copy-up su un file di proprietà di root
  • overylayfs verifica la mappatura di bob e vede che lo user namespace è in realtà 1000 (bob) e non 0 (root) come il file, e fa fallire la copy-up

Risorse utili

  • Blog utile: https://engineering.facile.it/blog/eng/write-filesystem-fuse/
  • Implementazione FUSE di esempio: https://man.openbsd.org/fuse_main.3

Diagramma

diagram

Scarica lo strumento