 prowler-cloud/prowler
Prowler è la piattaforma open-source per la sicurezza cloud più diffusa al mondo che automatizza sicurezza e conformità in qualsiasi ambiente cloud. Connetti ora i tuoi agenti e sviluppa sull'Agentic Cloud Defender.
<p align="center">
<img align="center" alt="Prowler logo" src="https://raw.githubusercontent.com/prowler-cloud/prowler/master/docs/img/prowler-logo-black.png#gh-light-mode-only" width="50%" height="50%">
<img align="center" alt="Prowler logo" src="https://raw.githubusercontent.com/prowler-cloud/prowler/master/docs/img/prowler-logo-white.png#gh-dark-mode-only" width="50%" height="50%">
</p>
<p align="center">
<b><i>Prowler</b> è la piattaforma Open Cloud Security scelta da migliaia di utenti per automatizzare sicurezza e conformità in qualsiasi ambiente cloud. Con migliaia di controlli e framework di conformità pronti all'uso, Prowler offre monitoraggio in tempo reale e personalizzabile e integrazioni fluide, rendendo la sicurezza cloud semplice, scalabile ed economica per organizzazioni di qualsiasi dimensione.
</p>
<p align="center">
<b>Il difensore cloud agentico</i></b>
</p>
<p align="center">
<a href="https://cloud.prowler.com/sign-up">Prova Prowler Cloud</a>
</p>
<p align="center">
<a href="https://goto.prowler.com/slack"><img width="30" height="30" alt="Prowler community on Slack" src="https://assets.kitploit.com/production/public/readmes/2538/6815b86accf315cdf23afa1d72f1d9f88f899835d8ecddcd84f8479de05471c1.png"></a>
<br>
<a href="https://goto.prowler.com/slack">Unisciti alla nostra community Prowler!</a>
</p>
<hr>
<p align="center">
<a href="https://goto.prowler.com/slack"><img alt="Slack Shield" src="https://img.shields.io/badge/slack-prowler-brightgreen.svg?logo=slack"></a>
<a href="https://pypi.org/project/prowler/"><img alt="Python Version" src="https://img.shields.io/pypi/v/prowler.svg"></a>
<a href="https://pypi.python.org/pypi/prowler/"><img alt="Python Version" src="https://img.shields.io/pypi/pyversions/prowler.svg"></a>
<a href="https://pypistats.org/packages/prowler"><img alt="PyPI Downloads" src="https://img.shields.io/pypi/dw/prowler.svg?label=downloads"></a>
<a href="https://hub.docker.com/r/toniblyx/prowler"><img alt="Docker Pulls" src="https://img.shields.io/docker/pulls/toniblyx/prowler"></a>
<a href="https://gallery.ecr.aws/prowler-cloud/prowler"><img width="120" height="19" alt="AWS ECR Gallery" src="https://assets.kitploit.com/production/public/readmes/2538/303a8488b665aa89d4361d05140d3c00466f7bf8caef7bd602e2ca23fa11ecaa.png"></a>
<a href="https://codecov.io/gh/prowler-cloud/prowler"><img alt="Codecov coverage" src="https://codecov.io/gh/prowler-cloud/prowler/graph/badge.svg?token=OflBGsdpDl"/></a>
<a href="https://insights.linuxfoundation.org/project/prowler-cloud-prowler"><img alt="Linux Foundation insights health score" src="https://insights.linuxfoundation.org/api/badge/health-score?project=prowler-cloud-prowler"/></a>
</p>
<p align="center">
<a href="https://github.com/prowler-cloud/prowler/releases"><img alt="Version" src="https://img.shields.io/github/v/release/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler/releases"><img alt="Version" src="https://img.shields.io/github/release-date/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler"><img alt="Contributors" src="https://img.shields.io/github/contributors-anon/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler/issues"><img alt="Issues" src="https://img.shields.io/github/issues/prowler-cloud/prowler"></a>
<a href="https://github.com/prowler-cloud/prowler"><img alt="License" src="https://img.shields.io/github/license/prowler-cloud/prowler"></a>
<a href="https://twitter.com/ToniBlyx"><img alt="Twitter" src="https://img.shields.io/twitter/follow/toniblyx?style=social"></a>
<a href="https://twitter.com/prowlercloud"><img alt="Twitter" src="https://img.shields.io/twitter/follow/prowlercloud?style=social"></a>
</p>
<hr>
<p align="center">
<img align="center" alt="Prowler Cloud demo" src="https://assets.kitploit.com/production/public/readmes/2538/043a71fa35a004ac2df2e07065732f30229319ec9b6460dd27eb71b91335963a.gif" width="100%" height="100%">
</p>
# Descrizione
**Prowler** è la _piattaforma open source per la sicurezza del cloud_ più utilizzata al mondo, che automatizza sicurezza e conformità su **qualsiasi ambiente cloud**. Con migliaia di controlli di sicurezza pronti all'uso, indicazioni per la remediation e framework di conformità, Prowler è progettata per _"proteggere QUALSIASI cloud alla velocità dell'AI"_. Prowler offre valutazioni, dashboard, report e integrazioni **guidate dall'AI**, **personalizzabili** e **facili da usare**, rendendo la sicurezza del cloud **semplice**, **scalabile** ed **economicamente vantaggiosa** per organizzazioni di qualsiasi dimensione.
Prowler include centinaia di controlli integrati per garantire la conformità a standard e framework, tra cui:
- **Prowler ThreatScore:** Punteggio di prioritizzazione del rischio ponderato che ti aiuta a concentrarti prima sulle problematiche di sicurezza più critiche
- **Standard di settore:** CIS, NIST 800, NIST CSF, CISA e MITRE ATT&CK
- **Conformità normativa e governance:** RBI, FedRAMP, PCI-DSS e NIS2
- **Framework per dati sensibili e privacy:** GDPR, HIPAA e FFIEC
- **Framework per la governance organizzativa e il controllo qualità:** SOC2, GXP e ISO 27001
- **Framework specifici per il cloud:** AWS Foundational Technical Review (FTR), AWS Well-Architected Framework e BSI C5
- **Standard di sicurezza nazionale:** ENS (Schema Nazionale di Sicurezza spagnolo) e KISA ISMS-P (coreano)
- **Framework di sicurezza personalizzati:** Su misura per le tue esigenze
## Prowler Cloud e Prowler Local Server
[Prowler Cloud](https://cloud.prowler.com/sign-up) e Prowler Local Server, la sua versione open source self-hosted, sono applicazioni web che semplificano l'esecuzione di Prowler sui tuoi account dei provider cloud. Offrono un'interfaccia intuitiva per visualizzare i risultati e snellire le tue valutazioni di sicurezza.
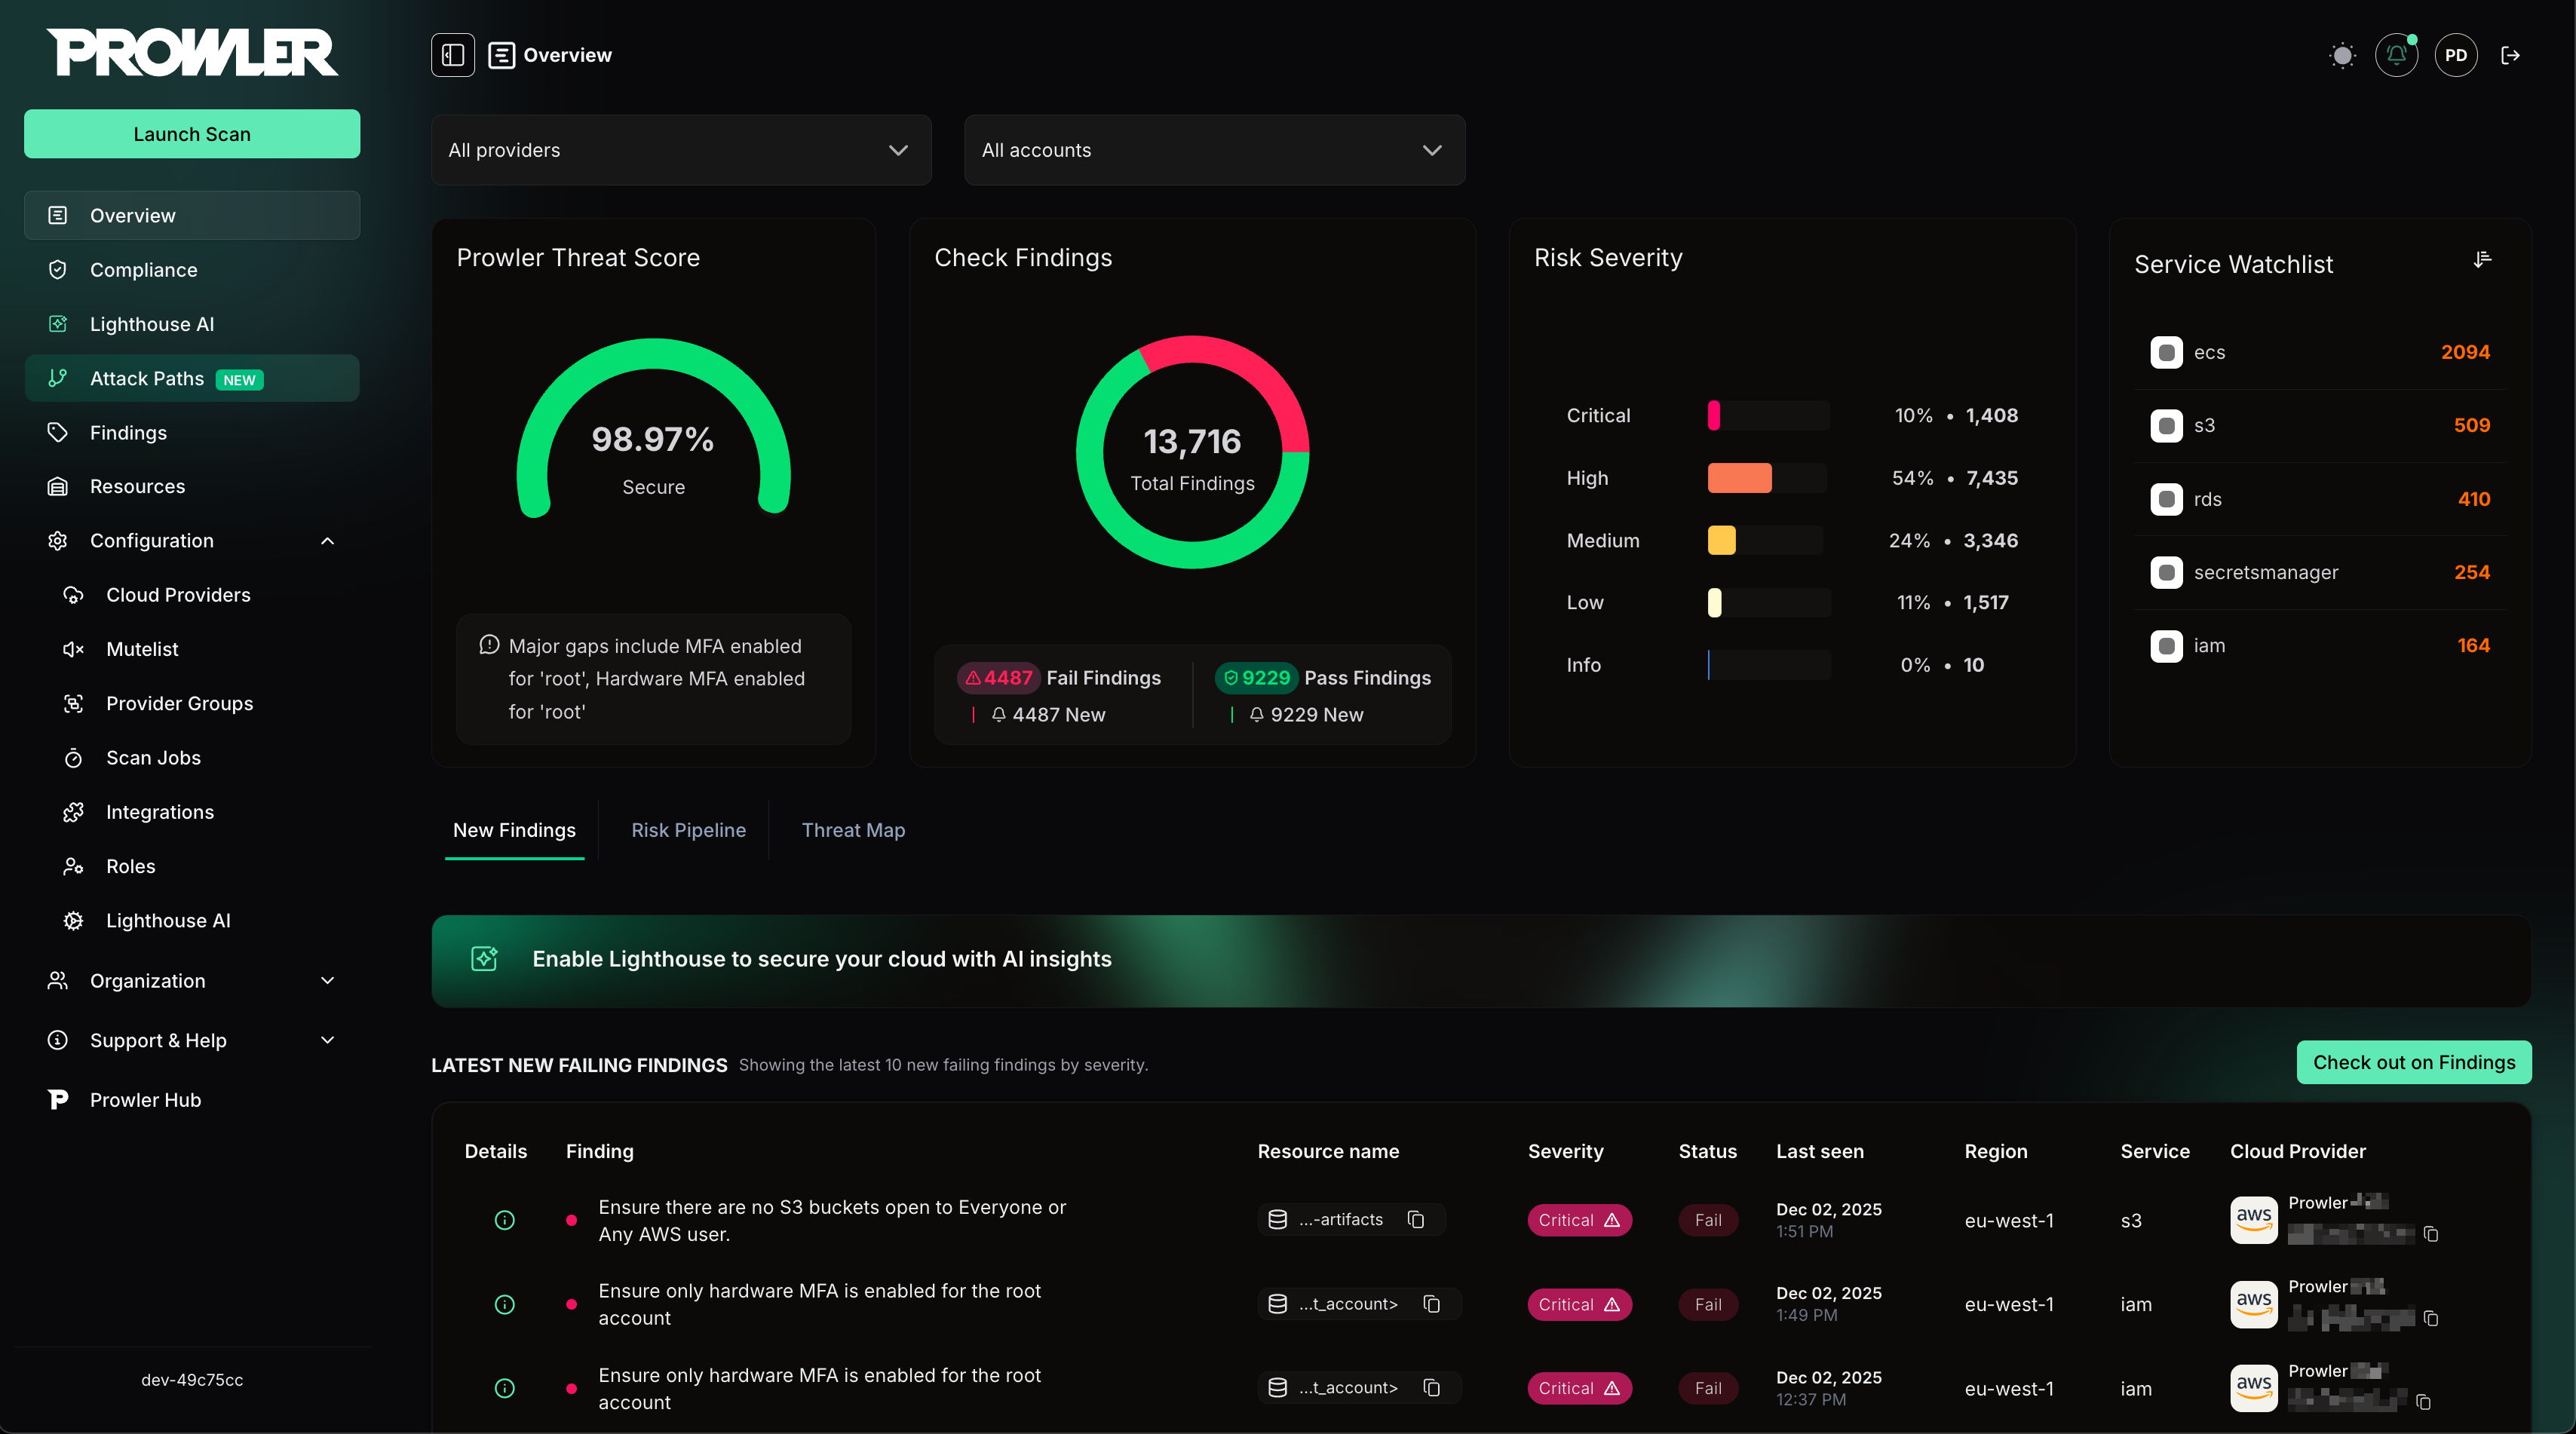
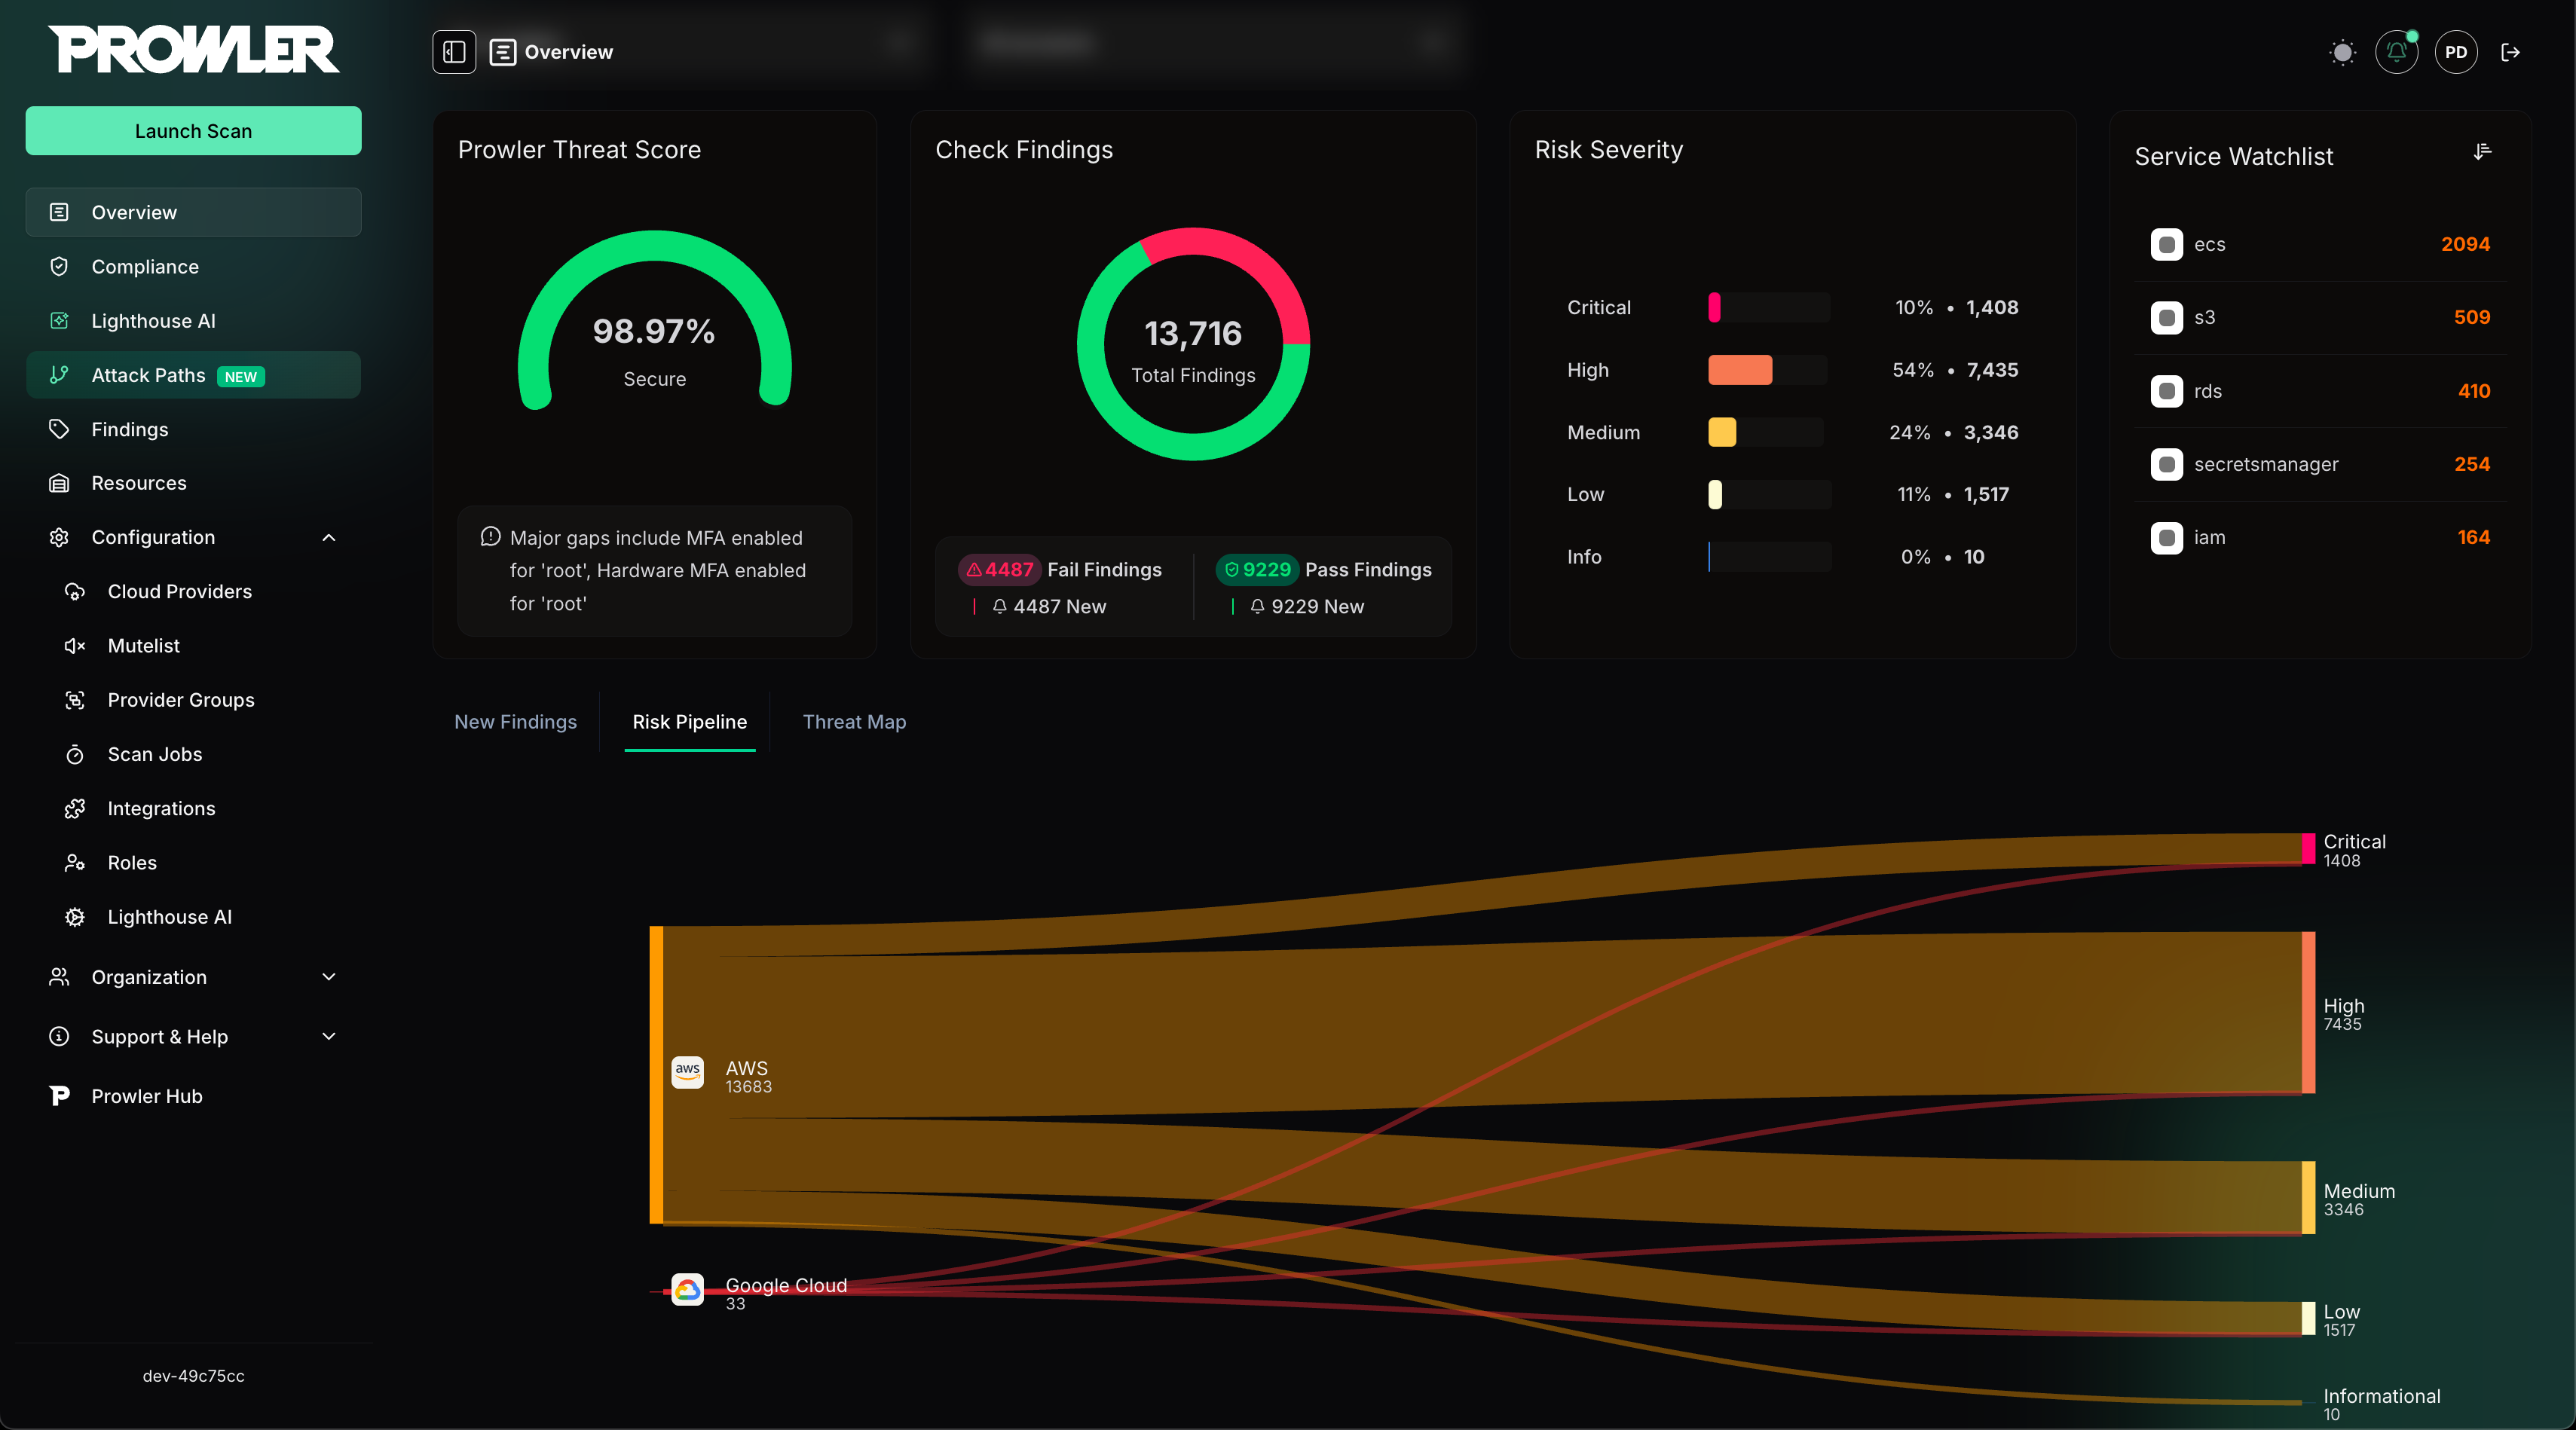
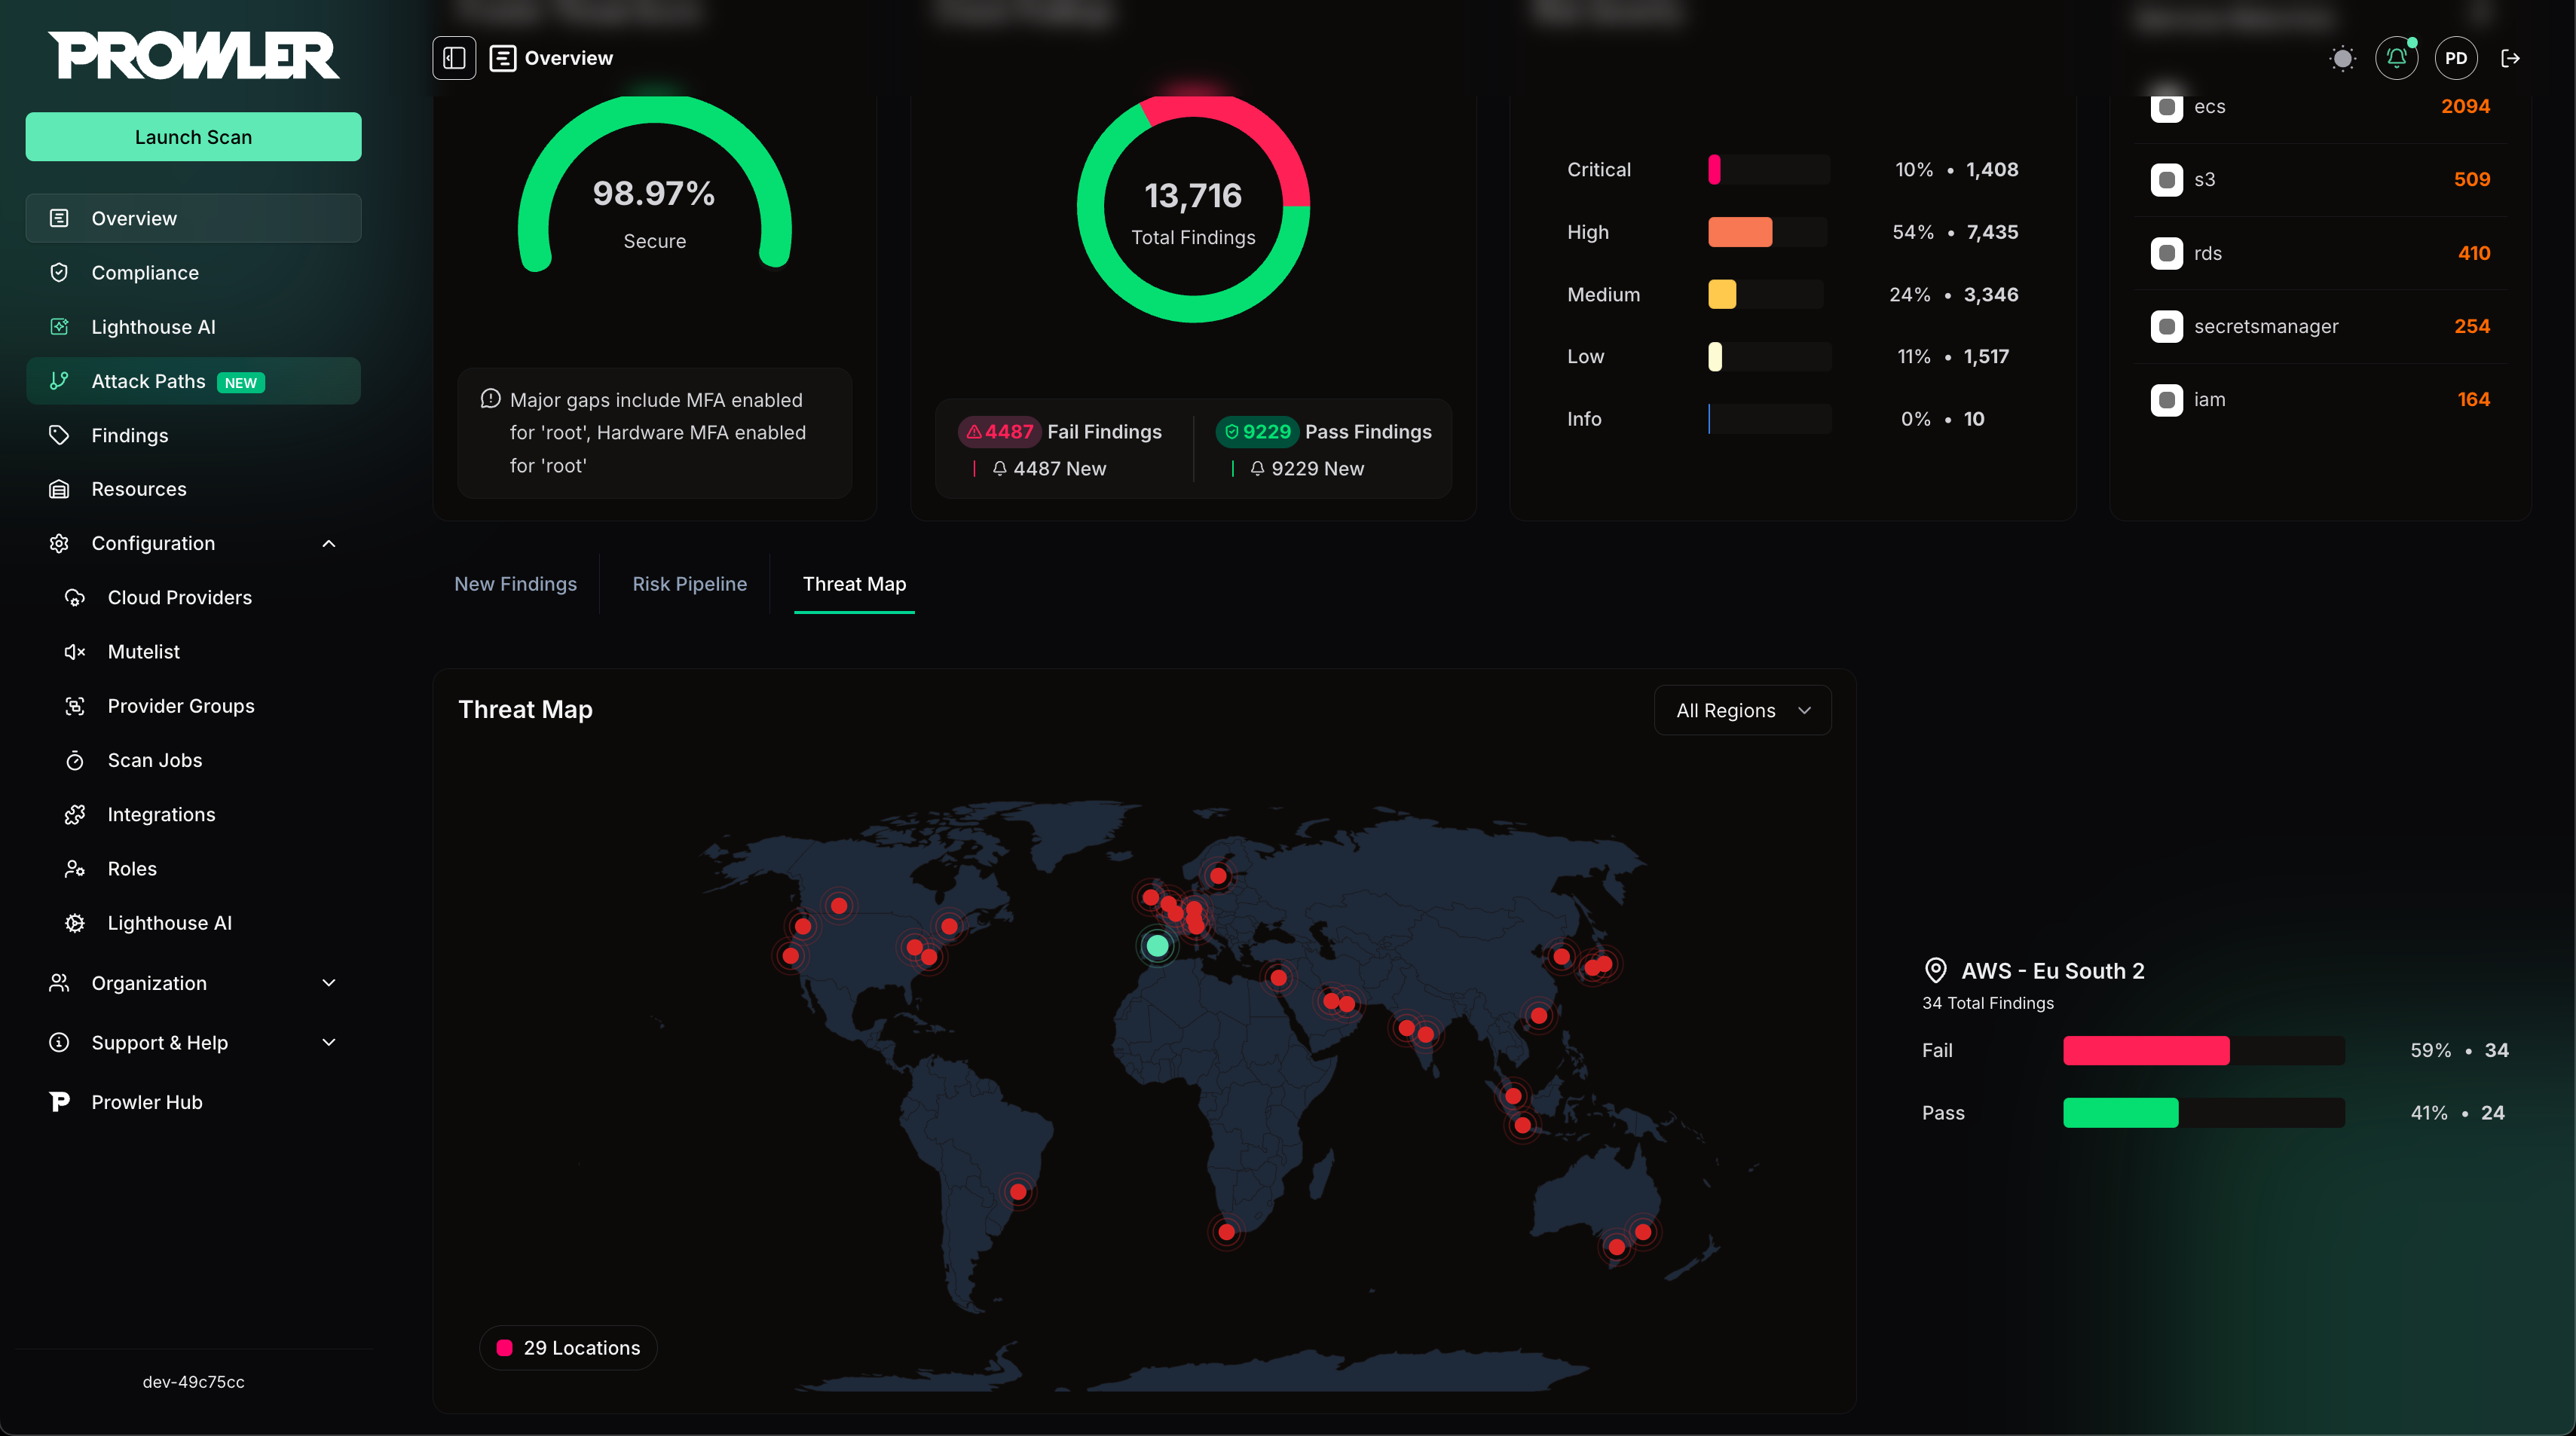
>Per maggiori dettagli, consulta la [documentazione di Prowler Local Server](https://docs.prowler.com/getting-started/installation/prowler-app)
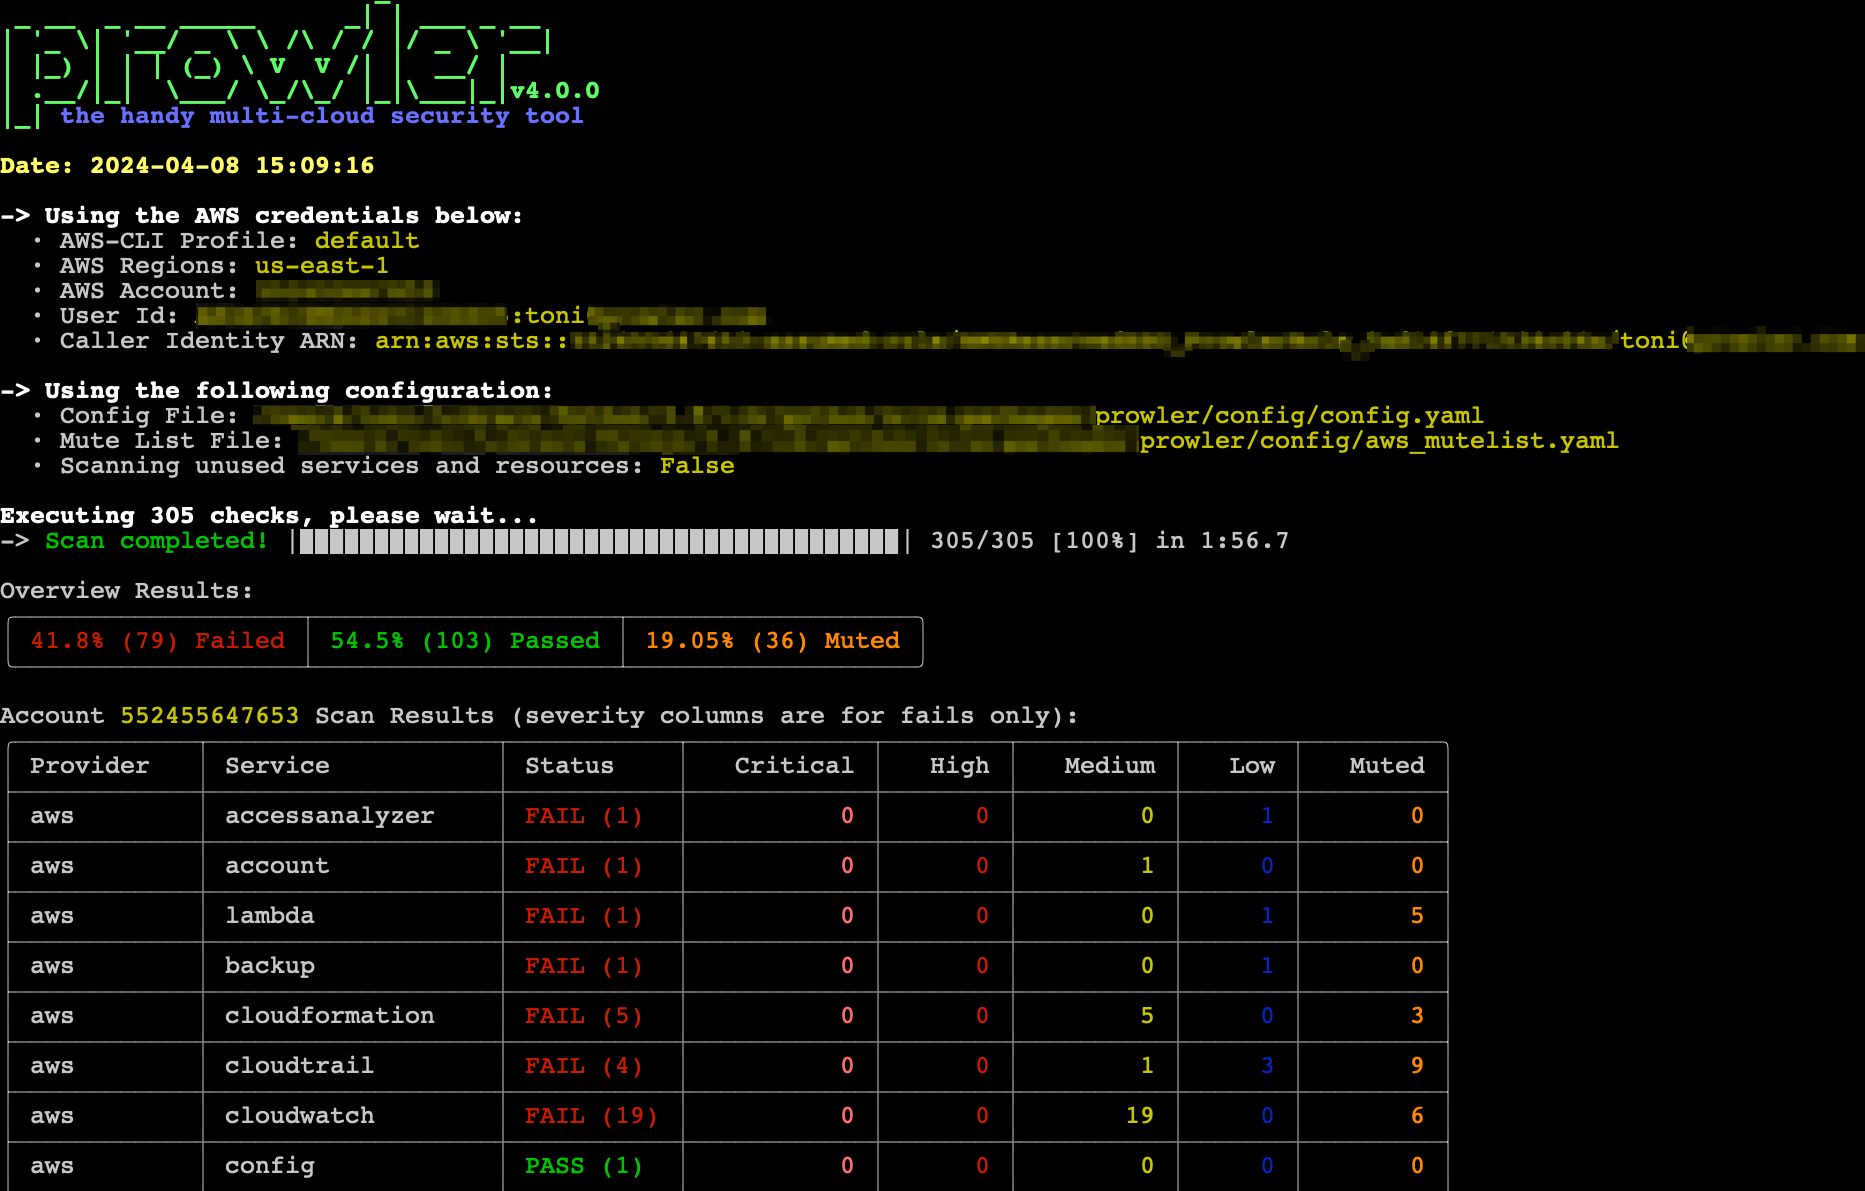
## Prowler CLI
```console
prowler <provider>
```
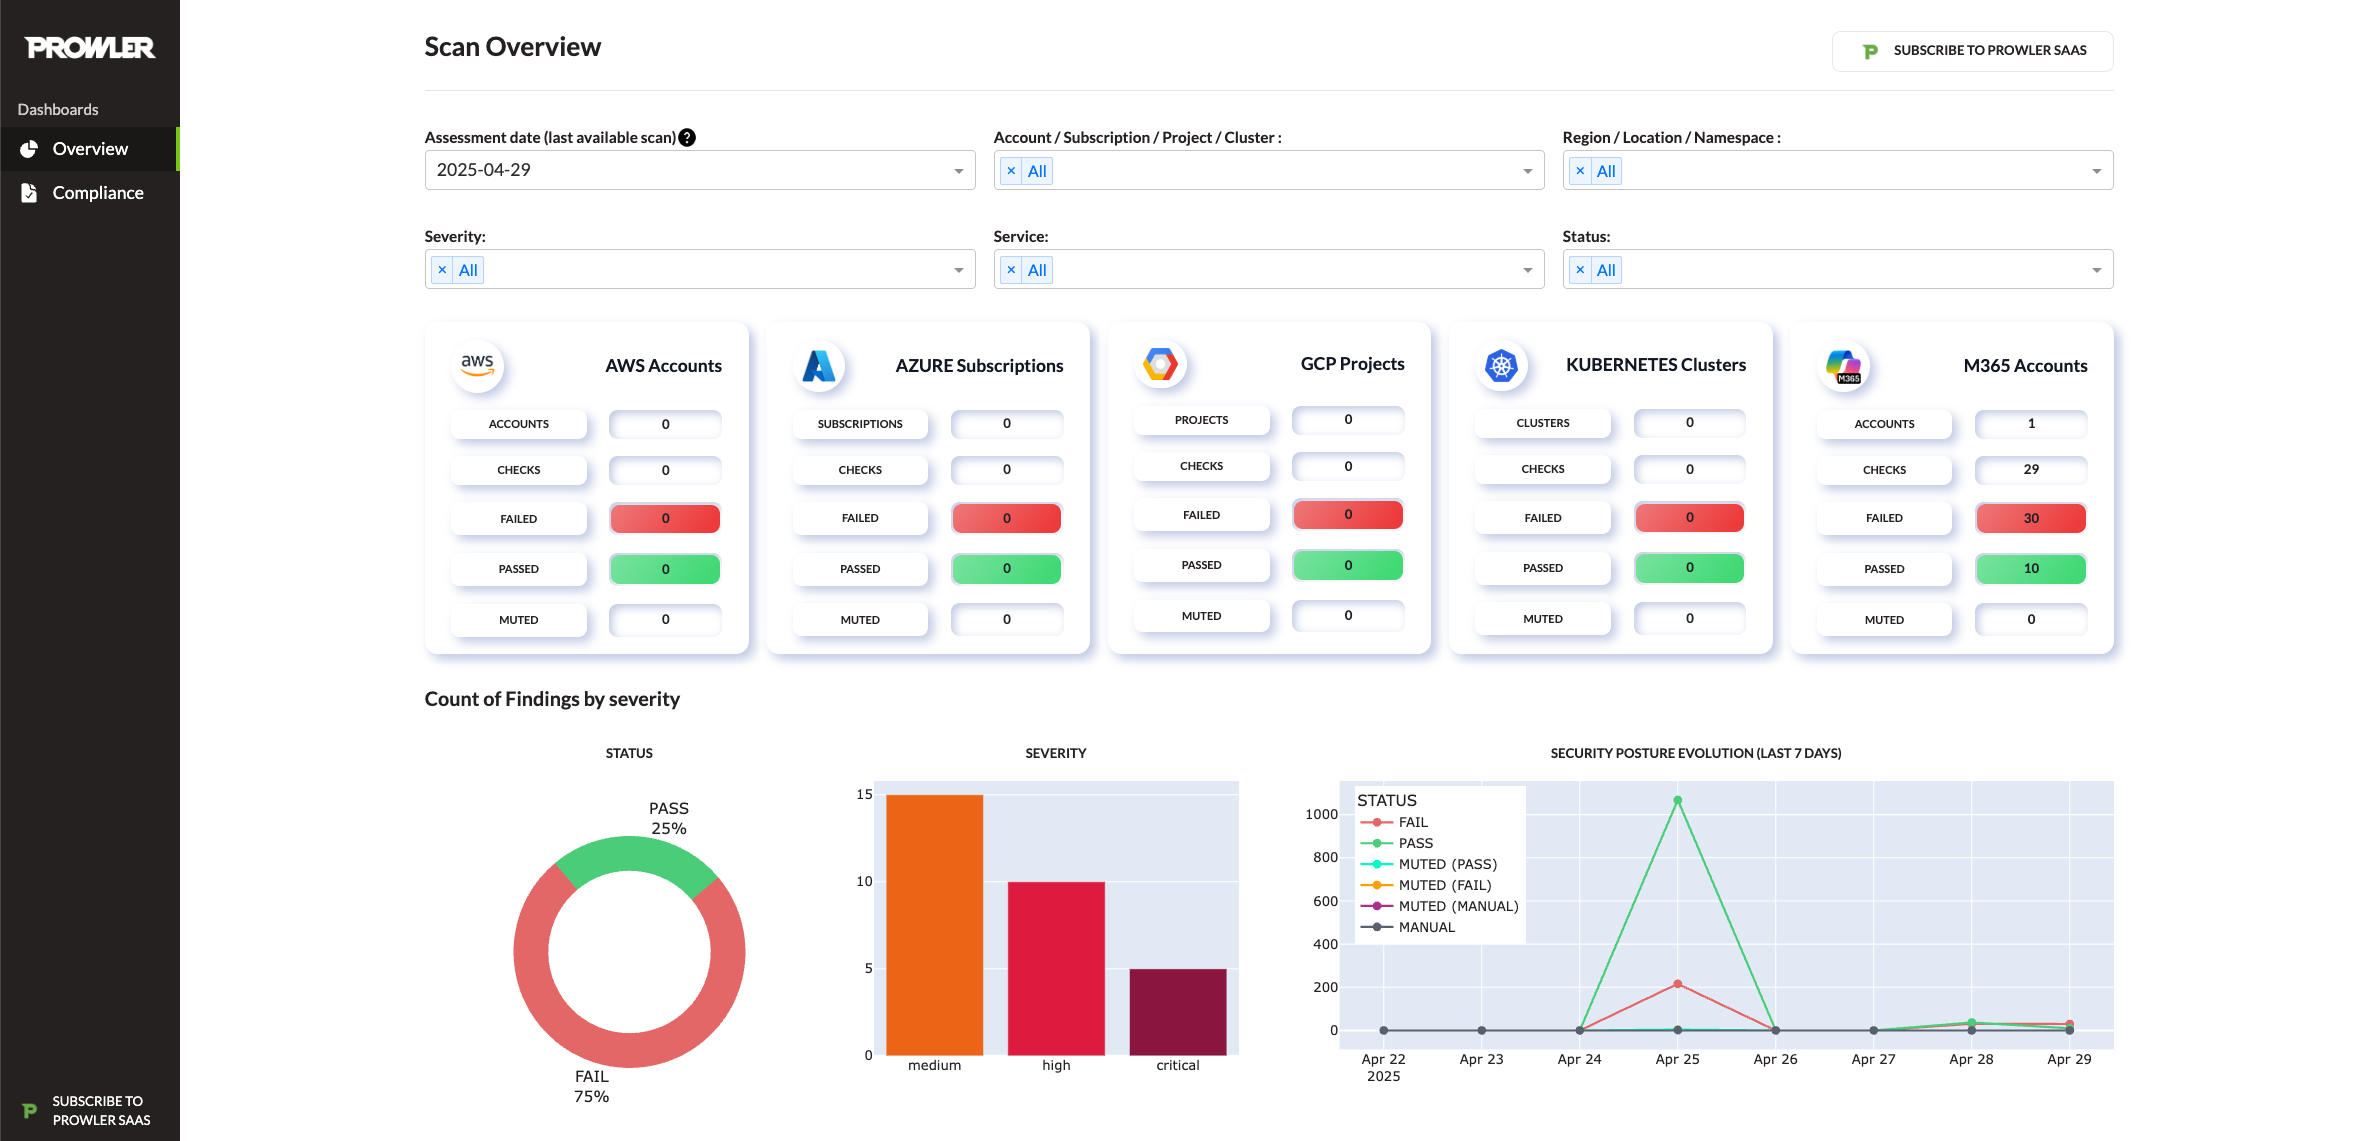
## Dashboard locale di Prowler
```console
prowler dashboard
```
## Attack Paths
Attack Paths estende automaticamente ogni scansione AWS completata con un grafo che combina l'inventario cloud di Cartography con i risultati di Prowler. La funzionalità viene eseguita nel worker dell'API dopo ogni scansione.
Sono supportati due backend per il grafo come sink persistente:
- **Neo4j** (predefinito; i file Docker Compose includono già un servizio `neo4j`).
- **Amazon Neptune** (gestito nel cloud; opt-in).
Seleziona il sink con `ATTACK_PATHS_SINK_DATABASE` (`neo4j` o `neptune`; predefinito `neo4j`).
> Nota: l'ingestione di Cartography utilizza sempre un database Neo4j temporaneo, indipendentemente dal sink configurato. Le variabili `NEO4J_*` riportate di seguito devono rimanere impostate anche quando `ATTACK_PATHS_SINK_DATABASE=neptune`.
### Sink Neo4j
| Variabile | Descrizione | Predefinito |
| --- | --- | --- |
| `NEO4J_HOST` | Nome host utilizzato dai container dell'API. | `neo4j` |
| `NEO4J_PORT` | Porta Bolt esposta da Neo4j. | `7687` |
| `NEO4J_USER` / `NEO4J_PASSWORD` | Credenziali con i diritti per creare database per tenant. | `neo4j` / `neo4j_password` |
### Sink Neptune
| Variabile | Descrizione | Predefinito |
| --- | --- | --- |
| `NEPTUNE_WRITER_ENDPOINT` | Host Bolt per l'istanza writer di Neptune. Obbligatorio quando il sink è `neptune`. | _vuoto_ |
| `NEPTUNE_READER_ENDPOINT` | Endpoint reader opzionale per query di sola lettura. Se non impostato, ricade sul writer. | _vuoto_ |
| `NEPTUNE_PORT` | Porta Bolt esposta da Neptune. | `8182` |
| `AWS_REGION` | Regione in cui risiede il cluster Neptune. Obbligatoria quando il sink è `neptune`. | _vuoto_ |
Neptune si autentica con SigV4 utilizzando la catena di credenziali standard di boto3. Il ruolo IAM del worker (o `AWS_ACCESS_KEY_ID` / `AWS_SECRET_ACCESS_KEY`) fornisce le credenziali. Non esiste una variabile per la password di Neptune.
Ogni scansione del provider AWS accoderà automaticamente un job di ingestione di Attack Paths. Altri provider cloud saranno aggiunti in iterazioni future.
# Prowler in breve
> [!Tip]
> Per le informazioni più accurate e aggiornate su check, servizi, framework e categorie, visita [**Prowler Hub**](https://hub.prowler.com).
| Provider | Check | Servizi | [Framework di conformità](https://docs.prowler.com/user-guide/compliance/tutorials/compliance) | [Categorie](https://docs.prowler.com/user-guide/cli/tutorials/misc#categories) | Supporto | Interfaccia |
|---|---|---|---|---|---|---|
| AWS | 639 | 86 | 47 | 19 | Ufficiale | UI, API, CLI |
| Azure | 191 | 22 | 21 | 16 | Ufficiale | UI, API, CLI |
| GCP | 109 | 20 | 19 | 12 | Ufficiale | UI, API, CLI |
| Kubernetes | 92 | 7 | 8 | 11 | Ufficiale | UI, API, CLI |
| GitHub | 24 | 3 | 2 | 5 | Ufficiale | UI, API, CLI |
| M365 | 143 | 10 | 6 | 10 | Ufficiale | UI, API, CLI |
| OCI | 52 | 14 | 5 | 10 | Ufficiale | UI, API, CLI |
| Alibaba Cloud | 63 | 9 | 6 | 9 | Ufficiale | UI, API, CLI |
| Cloudflare | 29 | 3 | 2 | 5 | Ufficiale | UI, API, CLI |
| IaC | [Vedi la documentazione di `trivy`.](https://trivy.dev/latest/docs/coverage/iac/) | N/D | N/D | N/D | Ufficiale | UI, API, CLI |
| MongoDB Atlas | 10 | 3 | 1 | 8 | Ufficiale | UI, API, CLI |
| LLM | [Vedi la documentazione di `promptfoo`.](https://www.promptfoo.dev/docs/red-team/plugins/) | N/D | N/D | N/D | Ufficiale | CLI |
| Image | N/D | N/D | N/D | N/D | Ufficiale | UI, API, CLI |
| Google Workspace | 65 | 11 | 3 | 6 | Ufficiale | UI, API, CLI |
| OpenStack | 34 | 5 | 1 | 9 | Ufficiale | UI, API, CLI |
| Vercel | 26 | 6 | 1 | 8 | Ufficiale | UI, API, CLI |
| Okta | 29 | 8 | 2 | 2 | Ufficiale | UI, API, CLI |
| Linode [Contattaci](https://prowler.com/contact) | 10 | 3 | 1 | 4 | Non ufficiale | CLI |
| Huawei Cloud [Contattaci](https://prowler.com/contact) | 25 | 10 | 1 | 6 | Non ufficiale | CLI |
| E2E Networks [Contattaci](https://prowler.com/contact) | 27 | 6 | 0 | 2 | Non ufficiale | CLI |
| Scaleway [Contattaci](https://prowler.com/contact) | 1 | 1 | 1 | 1 | Non ufficiale | CLI |
| StackIT [Contattaci](https://prowler.com/contact) | 8 | 2 | 1 | 3 | Non ufficiale | CLI |
| NHN | 6 | 2 | 2 | 0 | Non ufficiale | CLI |
> [!Note]
> I numeri nella tabella vengono aggiornati periodicamente.
> [!Note]
> Usa i seguenti comandi per elencare i check, i servizi, i framework di conformità e le categorie disponibili di Prowler:
> - `prowler <provider> --list-checks`
> - `prowler <provider> --list-services`
> - `prowler <provider> --list-compliance`
> - `prowler <provider> --list-categories`
# 💻 Installazione
## Prowler Local Server
Prowler Local Server offre metodi di installazione flessibili adatti a diversi ambienti:
> Per istruzioni dettagliate sull'utilizzo di Prowler Local Server, consulta la [guida all'uso](https://docs.prowler.com/user-guide/tutorials/prowler-app).
### Docker Compose
#### Requisiti
- `Docker Compose` installato: https://docs.docker.com/compose/install/.
#### Comandi
_macOS/Linux:_
``` console
VERSION=$(curl -s https://api.github.com/repos/prowler-cloud/prowler/releases/latest | jq -r .tag_name)
curl -sLO "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/${VERSION}/docker-compose.yml"
# Environment variables can be customized in the .env file. Using default values in production environments is not recommended.
curl -sLO "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/${VERSION}/.env"
docker compose up -d
```
_Windows PowerShell:_
``` powershell
$VERSION = (Invoke-RestMethod -Uri "https://api.github.com/repos/prowler-cloud/prowler/releases/latest").tag_name
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/$VERSION/docker-compose.yml" -OutFile "docker-compose.yml"
# Environment variables can be customized in the .env file. Using default values in production environments is not recommended.
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/prowler-cloud/prowler/refs/tags/$VERSION/.env" -OutFile ".env"
docker compose up -d
```
> [!WARNING]
> 🔒 Per una configurazione sicura, l'API genera automaticamente una coppia di chiavi univoca, `DJANGO_TOKEN_SIGNING_KEY` e `DJANGO_TOKEN_VERIFYING_KEY`, e la memorizza in `~/.config/prowler-api` (non-container) o nel volume Docker associato in `_data/api` (container). Non eseguire mai il commit né riutilizzare chiavi statiche/predefinite. Per ruotare le chiavi, eliminare i file delle chiavi memorizzati e riavviare l'API.
Una volta configurato, accedi a Prowler Local Server all'indirizzo http://localhost:3000. Registrati utilizzando la tua email e password per iniziare.
### Problemi comuni con l'installazione tramite Docker Pull
> [!Note]
Se desideri utilizzare l'assunzione di ruolo AWS (ad esempio, con l'opzione "Connect assuming IAM Role"), potresti dover montare la tua directory locale `.aws` nel container come volume (ad esempio, `- "${HOME}/.aws:/home/prowler/.aws:ro"`). Esistono diversi modi per configurare le credenziali per i container Docker. Consulta la sezione [Troubleshooting](https://github.com/prowler-cloud/prowler/blob/master/docs/troubleshooting.mdx) per maggiori dettagli ed esempi.
Puoi trovare maggiori informazioni nella sezione [Troubleshooting](https://github.com/prowler-cloud/prowler/blob/master/docs/troubleshooting.mdx).
### Da GitHub
#### Requisiti
- `git` installato.
- `uv` installato: [installazione di uv](https://docs.astral.sh/uv/getting-started/installation/).
- `pnpm` installato: [installazione di pnpm](https://pnpm.io/installation).
- `Docker Compose` installato: https://docs.docker.com/compose/install/.
#### Comandi per eseguire l'API
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/api
uv sync
source .venv/bin/activate
set -a
source .env
docker compose up postgres valkey -d
cd src/backend
python manage.py migrate --database admin
gunicorn -c config/guniconf.py config.wsgi:application
```
> Dopo aver completato la configurazione, accedi alla documentazione API all'indirizzo http://localhost:8080/api/v1/docs.
#### Comandi per eseguire l'API Worker
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/api
uv sync
source .venv/bin/activate
set -a
source .env
cd src/backend
python -m celery -A config.celery worker -l info -E
```
#### Comandi per eseguire l'API Scheduler
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/api
uv sync
source .venv/bin/activate
set -a
source .env
cd src/backend
python -m celery -A config.celery beat -l info --scheduler django_celery_beat.schedulers:DatabaseScheduler
```
#### Comandi per eseguire l'interfaccia utente
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler/ui
pnpm install
pnpm run build
pnpm start
```
> Una volta configurato, accedi a Prowler Local Server all'indirizzo http://localhost:3000. Registrati utilizzando la tua email e password per iniziare.
#### Configurazione dei Pre-commit Hooks
Alcuni pre-commit hooks richiedono strumenti installati sul tuo sistema:
1. **Installa [TruffleHog](https://github.com/trufflesecurity/trufflehog#install)** (scansione dei segreti) — consulta le [opzioni di installazione ufficiali](https://github.com/trufflesecurity/trufflehog#install).
2. **Installa [Hadolint](https://github.com/hadolint/hadolint#install)** (linting dei Dockerfile) — consulta le [opzioni di installazione ufficiali](https://github.com/hadolint/hadolint#install).
## Prowler CLI
### Pacchetto Pip
Prowler CLI è disponibile come progetto su [PyPI](https://pypi.org/project/prowler-cloud/). Di conseguenza, può essere installato usando pip con Python >=3.10, <3.13:
```console
pip install prowler
prowler -v
```
>Per ulteriori indicazioni, consulta [https://docs.prowler.com](https://docs.prowler.com/getting-started/installation/prowler-cli)
### Container
#### Versioni disponibili di Prowler CLI
Le seguenti versioni di Prowler CLI sono disponibili, a seconda delle tue esigenze:
- `latest`: si sincronizza con il branch `master`. Nota che questa versione non è stabile.
- `v4-latest`: si sincronizza con il branch `v4`. Nota che questa versione non è stabile.
- `v3-latest`: si sincronizza con il branch `v3`. Nota che questa versione non è stabile.
- `<x.y.z>` (release): versioni stabili corrispondenti a versioni specifiche. Vedi la [lista completa delle release di Prowler](https://github.com/prowler-cloud/prowler/releases).
- `stable`: punta sempre all'ultima release.
- `v4-stable`: punta sempre all'ultima release per la v4.
- `v3-stable`: punta sempre all'ultima release per la v3.
Le immagini dei container sono disponibili qui:
- Prowler CLI:
- [DockerHub](https://hub.docker.com/r/prowlercloud/prowler/tags)
- [AWS Public ECR](https://gallery.ecr.aws/prowler-cloud/prowler)
- Prowler Local Server:
- [DockerHub - Prowler UI](https://hub.docker.com/r/prowlercloud/prowler-ui/tags)
- [DockerHub - Prowler API](https://hub.docker.com/r/prowlercloud/prowler-api/tags)
### Da GitHub
È richiesto Python >=3.10, <3.13 con [uv](https://docs.astral.sh/uv/):
``` console
git clone https://github.com/prowler-cloud/prowler
cd prowler
uv sync
source .venv/bin/activate
python prowler-cli.py -v
```
> [!IMPORTANT]
> Per clonare Prowler su Windows, configura Git per supportare i percorsi di file lunghi eseguendo il seguente comando: `git config core.longpaths true`.
# 🛡️ GitHub Action
La **Prowler GitHub Action** ufficiale esegue le scansioni di Prowler nei tuoi workflow GitHub utilizzando l'immagine Docker ufficiale [`prowlercloud/prowler`](https://hub.docker.com/r/prowlercloud/prowler). Le scansioni vengono eseguite su qualsiasi [provider supportato](https://docs.prowler.com/user-guide/providers/), con l'opzione [`--push-to-cloud`](https://docs.prowler.com/user-guide/tutorials/prowler-import-findings) per inviare i risultati a Prowler Cloud e l'opzione di caricamento SARIF affinché i risultati compaiano nella scheda **Security → Code scanning** del repository e come annotazioni inline nelle PR.
```yaml
name: Prowler IaC Scan
on:
pull_request:
permissions:
contents: read
security-events: write
actions: read
jobs:
prowler:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v4
- uses: prowler-cloud/[email protected]
with:
provider: iac
output-formats: sarif json-ocsf
upload-sarif: true
flags: --severity critical high
```
Configurazione completa, autenticazione per provider ed esempi SARIF: [Prowler GitHub Action tutorial](https://github.com/prowler-cloud/prowler/blob/master/docs/user-guide/tutorials/prowler-app-github-action.mdx). Elenco nel Marketplace: [Prowler Security Scan](https://github.com/marketplace/actions/prowler-security-scan).
# ✏️ Architettura di alto livello
## Prowler Local Server
**Prowler Local Server** è composto da quattro componenti chiave:
- **Prowler UI**: un'interfaccia web, realizzata con Next.js, che offre un'esperienza intuitiva per l'esecuzione delle scansioni Prowler e la visualizzazione dei risultati.
- **Prowler API**: un servizio backend, sviluppato con Django REST Framework, responsabile dell'esecuzione delle scansioni Prowler e dell'archiviazione dei risultati generati.
- **Prowler SDK**: un SDK Python progettato per estendere le funzionalità della CLI di Prowler con capacità avanzate.
- **Prowler MCP Server**: un server Model Context Protocol che fornisce strumenti di intelligenza artificiale per Lighthouse, l'assistente alla sicurezza basato sull'IA. È una dipendenza critica per il funzionamento di Lighthouse.
```mermaid
flowchart TB
user([User / Security Team])
cli([Prowler CLI])
subgraph APP["Prowler Local Server"]
ui["Prowler UI<br/>(Next.js)"]
api["Prowler API<br/>(Django REST Framework)"]
worker["API Worker<br/>(Celery)"]
beat["API Scheduler<br/>(Celery Beat)"]
mcp["Prowler MCP Server<br/>(Lighthouse AI tools)"]
end
sdk["Prowler SDK<br/>(Python)"]
subgraph DATA["Data Layer"]
pg[("PostgreSQL")]
valkey[("Valkey / Redis")]
neo4j[("Neo4j")]
end
providers["Providers"]
user --> ui
user --> cli
ui -->|REST| api
ui -->|MCP HTTP| mcp
mcp -->|REST| api
api --> pg
api --> valkey
beat -->|enqueue jobs| valkey
valkey -->|dispatch| worker
worker --> pg
worker -->|Attack Paths| neo4j
worker -->|invokes| sdk
cli --> sdk
sdk --> providers
```
<!-- Diagram source: docs/images/products/prowler-app-architecture.mmd — keep this inline block, the docs page getting-started/products/prowler-app.mdx, and the .mmd file in sync. -->
## Prowler CLI
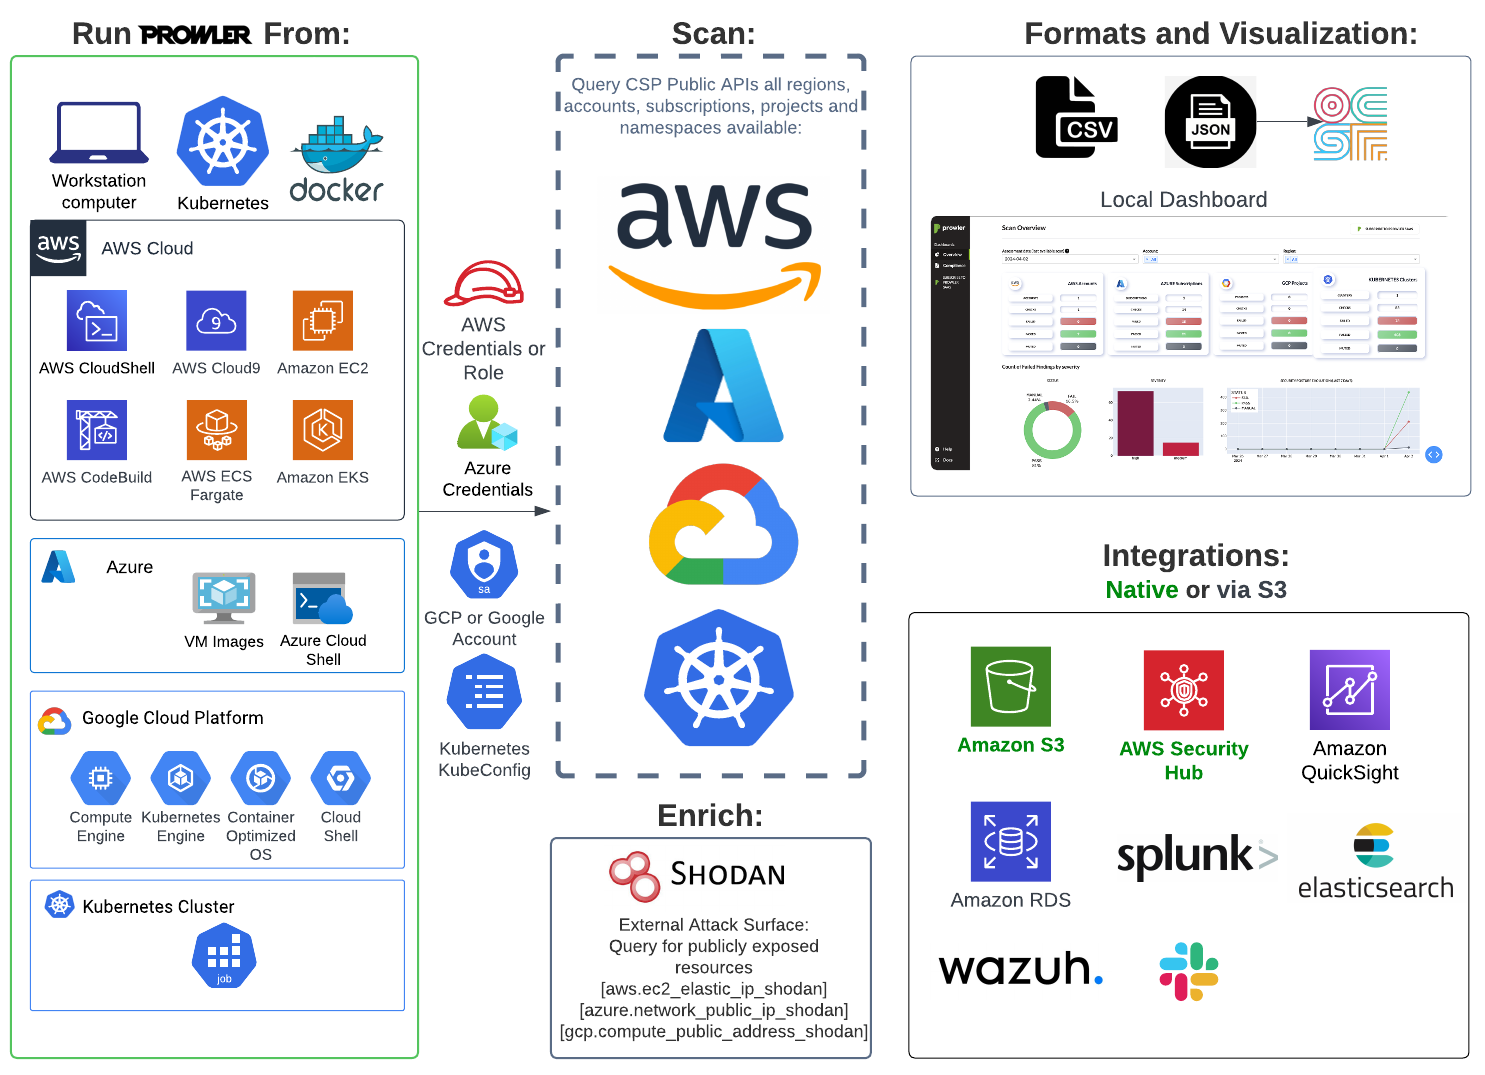
### Esecuzione di Prowler
Prowler può essere eseguito in vari ambienti, offrendo la flessibilità necessaria per soddisfare le tue esigenze. Può essere eseguito da:
- La tua workstation
- Un Kubernetes Job
- Google Compute Engine
- Azure Virtual Machines (VM)
- Istanze Amazon EC2
- AWS Fargate o altre piattaforme container
- CloudShell
E molti altri ambienti.
# 🤖 AI Skills per lo sviluppo
Prowler include un set completo di **AI Skills** che aiutano gli assistenti di coding AI a comprendere i pattern e le convenzioni del codebase di Prowler.
## Cosa sono le AI Skills?
Le Skills sono istruzioni strutturate che forniscono agli assistenti AI il contesto necessario per scrivere codice conforme agli standard di Prowler. Includono:
- **Pattern di coding** per ciascun componente (SDK, API, UI, MCP Server)
- **Convenzioni di testing** (pytest, Playwright)
- **Linee guida architetturali** (Clean Architecture, pattern RLS)
- **Regole specifiche per framework** (React 19, Next.js 15, Django DRF, Tailwind 4)
## Skills disponibili
| Categoria | Skills |
|----------|--------|
| **Generiche** | `typescript`, `react-19`, `nextjs-15`, `tailwind-4`, `playwright`, `pytest`, `django-drf`, `zod-4`, `zustand-5`, `ai-sdk-5` |
| **Prowler** | `prowler`, `prowler-api`, `prowler-ui`, `prowler-mcp`, `prowler-sdk-check`, `prowler-test-ui`, `prowler-test-api`, `prowler-test-sdk`, `prowler-compliance`, `prowler-provider`, `prowler-pr`, `prowler-docs` |
## Configurazione
```bash
./skills/setup.sh
```
Questa configura le competenze per gli assistenti di programmazione AI che seguono lo standard [agentskills.io](https://agentskills.io):
| Strumento | Configurazione |
|------|---------------|
| **Claude Code** | `.claude/skills/` (symlink) |
| **OpenCode** | `.claude/skills/` (symlink) |
| **Codex (OpenAI)** | `.codex/skills/` (symlink) |
| **GitHub Copilot** | `.github/skills/` (symlink) |
| **Gemini CLI** | `.gemini/skills/` (symlink) |
> **Nota:** Riavvia il tuo assistente di programmazione AI dopo aver eseguito il setup per caricare le competenze.
> Gemini CLI richiede `experimental.skills` abilitato nelle impostazioni.
# 📖 Documentazione
Per le istruzioni di installazione, i dettagli di utilizzo, i tutorial e la Guida per gli sviluppatori, visita https://docs.prowler.com/
# 📃 Licenza
Prowler è distribuito con licenza Apache License 2.0.
Una copia della Licenza è disponibile su <http://www.apache.org/licenses/LICENSE-2.0>

