Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/peterpt/eternal_check
Scanner di VulnerabilitàExploitRaccolta InformazioniSicurezza di Rete
GitHubpeterpt/eternal_check

eternal_check

Ip controllo delle vulnerabilità per Eternal Blue , Romance , Synergy , Champion , Erraticgopher & Eagerlever

Vedi Repository
12335373 anni faRevisionato da Kitploit
Condividi

Eternal Check 2.0

  • Eternal Check verifica se un IP è vulnerabile alle vulnerabilità SMB
  • Eternal Blue
  • Eternal Romance
  • Eternal champion
  • Eternal synergy
  • Erraticgopher SMB v1 Exploit (Windows XP & Server 2003)
  • Eagerlever SMB v1 Exploit (Windows XP & 2000)

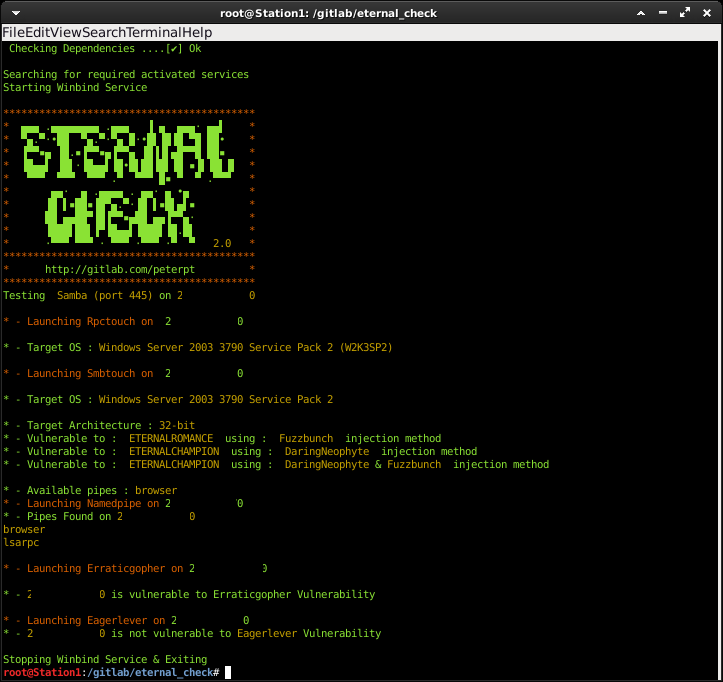
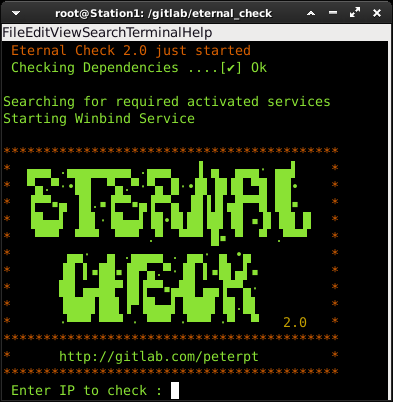
Screenshot

Aggiunto nella versione 2.0

  • Architouch (utilizza la porta 49152 "nel caso in cui sia aperta" nell'IP remoto per recuperare l'architettura del sistema operativo)
  • RpcTouch (utilizza anche la porta SMB per recuperare la versione del sistema operativo)

Eternal Check in esecuzione (Video)

  • Eternal Check 1.0 : https://www.youtube.com/watch?v=rQBCELDPiok
  • Eternal Check 1.1 : https://www.youtube.com/watch?v=SqIBmAx-Llg

Requisiti

  • nmap

  • winbind

  • wine32

  • wget

  • Informazioni aggiuntive su come installare wine 32 bit su una macchina a 64 bit : https://wiki.debian.org/Wine per sapere come installare wine32 su una macchina a 64 bit


Utilizzo

  • esempio 1 : ./echeck
  • esempio 2 : ./echeck 192.68.2.56

Importante

  • Non aspettarti molto supporto, o nessuno

Ultime note (Riferimenti a queste vulnerabilità)

  • Erraticgopher smb v1 https://www.vulnerabilitycenter.com/#search=CVE-2017-8461
  • https://blogs.forcepoint.com/security-labs/evasions-used-shadow-brokers-tools-danderspritz-and-doublepulsar-part-2-2
  • https://blogs.technet.microsoft.com/srd/2017/07/13/eternal-synergy-exploit-analysis/
  • https://blogs.technet.microsoft.com/srd/2017/06/29/eternal-champion-exploit-analysis/
  • https://en.wikipedia.org/wiki/EternalBlue

Ultima versione 1.1

  • https://gitlab.com/peterpt/eternal_check/tree/Eternal_Check-1.1
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →