paras98/cve-2021-38297-go-wasm-replication
Proof-of-concept educativo che replica CVE-2021-38297, un buffer overflow Go WASM che porta a XSS memorizzato. Include configurazione dell'app vulnerabile, passaggi di riproduzione dell'exploit e guida alla correzione per la ricerca sulla sicurezza.

WebAssembly (WASM) 🌍, un formato di istruzioni binarie all'avanguardia, consente l'esecuzione fluida di linguaggi ad alto livello come C, C++, Rust e GO nei browser web moderni. Tuttavia, la scoperta di CVE-2021-38297 🚩 ha rivelato un difetto critico nel processo di compilazione e caricamento di GO per i binari WASM compilati con GO. Questa vulnerabilità, individuata nel loader JavaScript WASM (wasm_exec.js) fornito da GO, consentiva l'inclusione senza restrizioni di dati nell'argomento argv. Poiché argv è memorizzato nella memoria lineare di WASM, attori malintenzionati potevano potenzialmente sfruttare questo comportamento per sovrascrivere la memoria lineare del programma WASM compilato con GO con un input argv di dimensioni eccessive, portando a risultati imprevedibili e potenzialmente pericolosi. Questa vulnerabilità rappresentava una preoccupazione significativa nelle versioni di GO precedenti alla 1.17.2.
In sintesi:
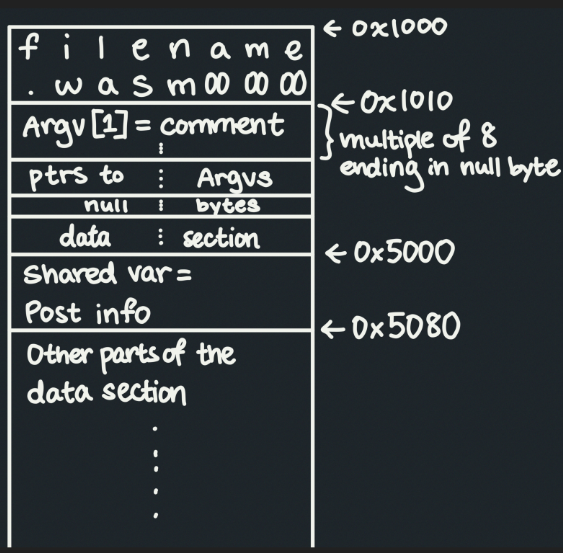
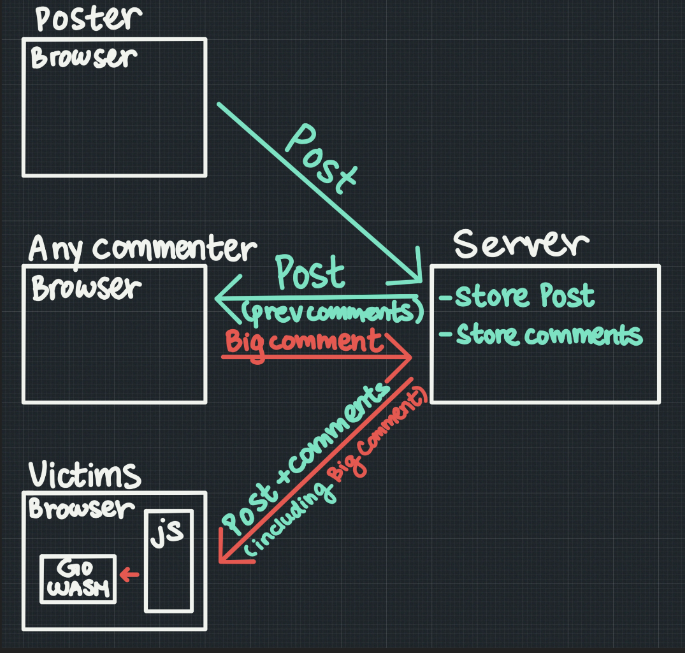
argv e i post all'indirizzo di memoria 0x5000.toLeetSpeak e processSharedVar vengono utilizzate rispettivamente per il contenuto dei commenti e dei post.Nella nostra prova di concetto, presentiamo "Vuln-Twitter", una piattaforma di social media simulata che consente contenuti generati dagli utenti tramite post e commenti. Utilizzando un server web Node.js e SQLite per l'archiviazione dei dati, il front-end di Vuln-Twitter sfrutta JavaScript semplice insieme a un modulo GO WASM chiamato wordprocessor.wasm per il rendering dinamico dei contenuti. Questo modulo, in particolare, include metodi come toLeetSpeak, che trasformano gli input degli utenti in "LeetSpeak" stilizzato per un'esperienza utente coinvolgente.
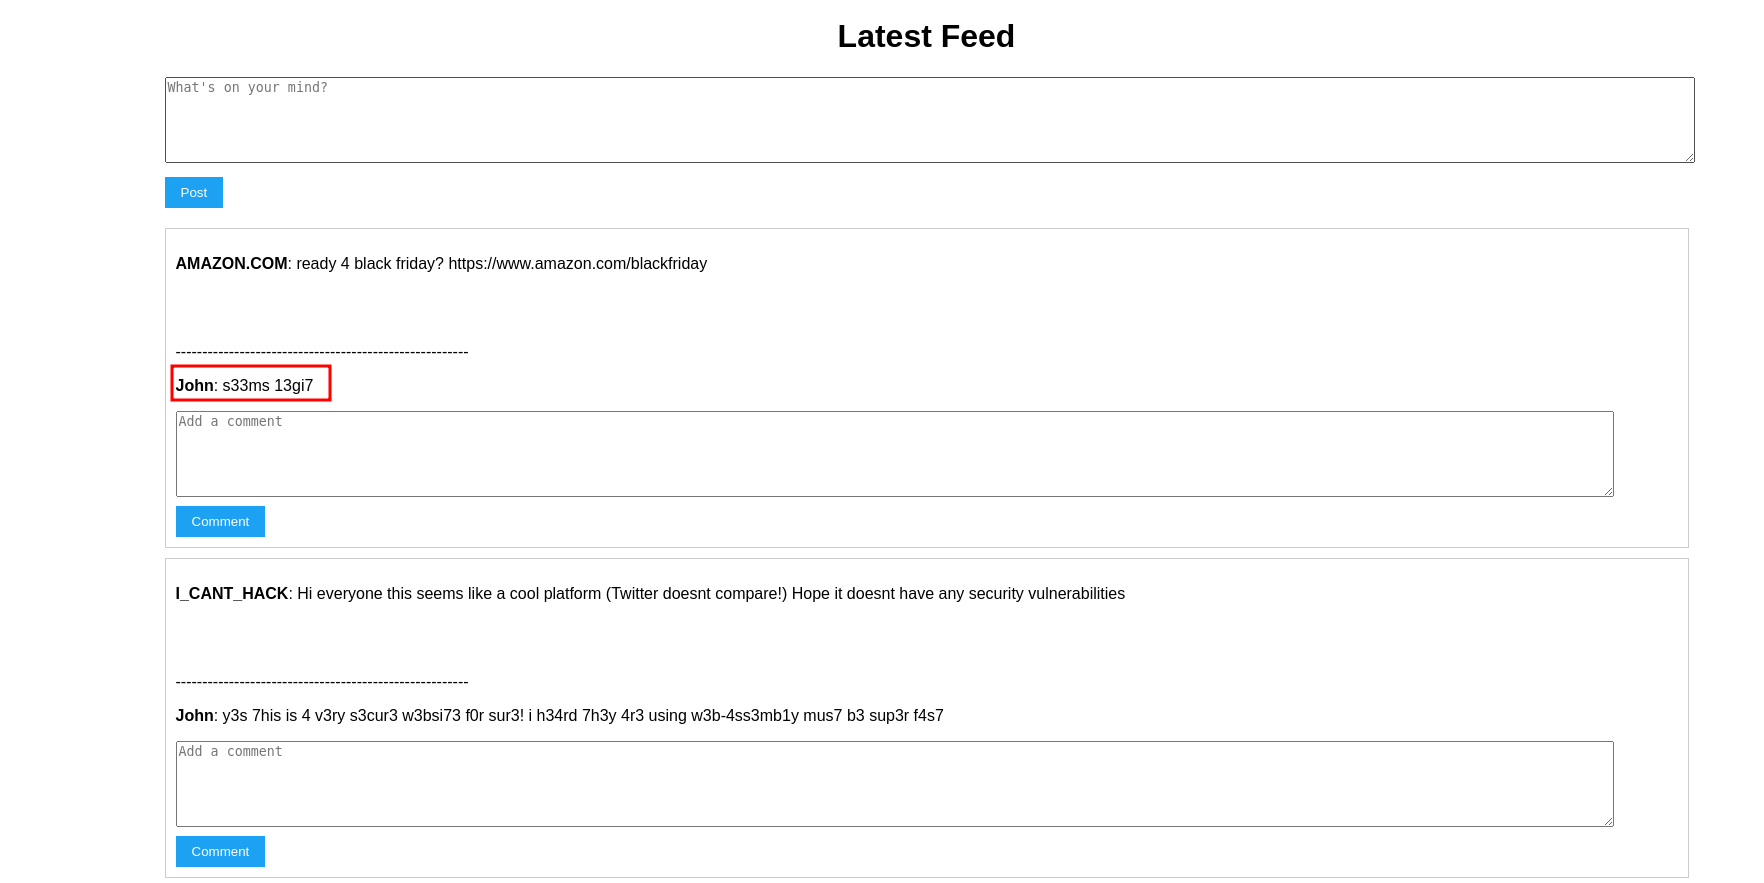
La nostra esplorazione rivela un punto critico di sfruttamento durante la fase di rendering dei contenuti, in cui ogni commento viene trasformato dal modulo GO WASM. Un commento appositamente creato e di dimensioni eccessive può innescare la vulnerabilità, portando a un buffer overflow che manipola il contenuto del post originale, dimostrando un classico vettore di attacco XSS persistente (Stored XSS). Questa vulnerabilità non solo sottolinea il potenziale di manipolazione dannosa dei dati, ma evidenzia anche le implicazioni più ampie delle pratiche di programmazione sicura nel contesto dello sviluppo web e delle applicazioni WASM. Fare riferimento alla sezione di codice che fa lo stesso:
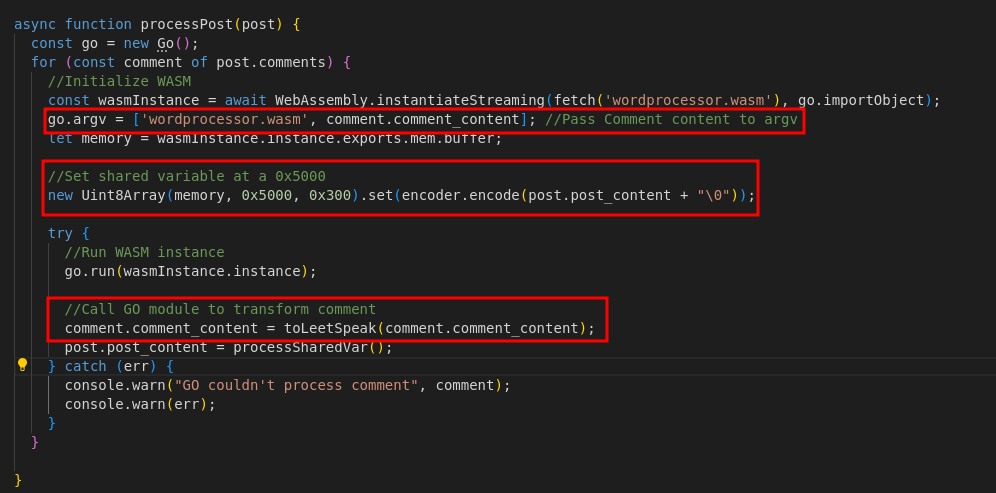
Diagramma della memoria lineare WASM durante il rendering di un commento:
Per gli appassionati e i ricercatori interessati a esplorare ulteriormente questa vulnerabilità, forniamo passaggi dettagliati per riprodurre l'ambiente di sfruttamento utilizzando una specifica versione vulnerabile di GO. Questo approccio pratico facilita una comprensione più profonda dei meccanismi della vulnerabilità e delle potenziali strategie di mitigazione.
Nota: per riprodurre questo scenario, devi installare localmente la versione di go go1.17.1, che è la versione vulnerabile utilizzata in questo contesto. Puoi fare riferimento alla documentazione ufficiale di go per istruzioni su come installare versioni specifiche di go.
Ora proviamo a riprodurre lo scenario sopra descritto:
git clone [email protected]:gkrishnan724/CVE-2021-38297.git && cd vuln-twitternpm install per installare tutte le dipendenzenpm run resetDB, che inizializzerà il database con alcuni post e commenti.npm run dev, che avvierà il server locale; apri localhost:3000 in un browser e dovresti vedere una pagina di login.Ora accediamo con un account malintenzionato usando le credenziali username: I_CANT_HACK, password: hacker; dopo l'accesso, dovresti vedere il feed con alcuni post.
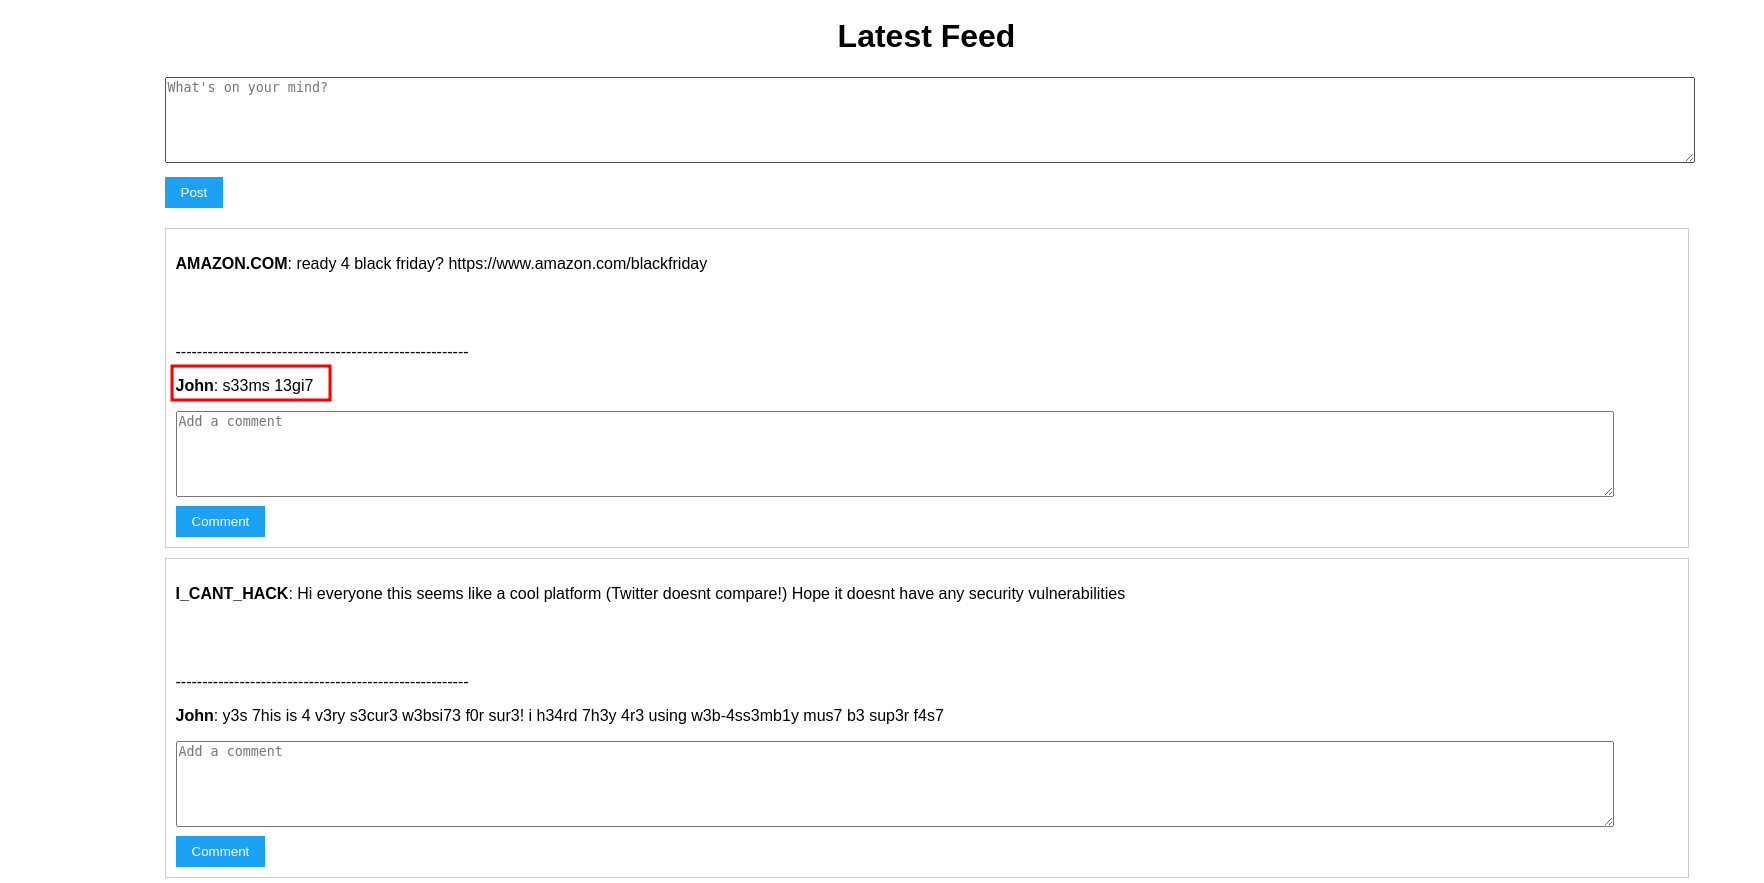
Questo post sembra piuttosto interessante:
Amazon: ready 4 black friday? https://www.amazon.com/blackfriday
E se, usando la tecnica precedente, riuscissimo a sovrascrivere il post di Amazon.com per farlo puntare a un link malintenzionato?
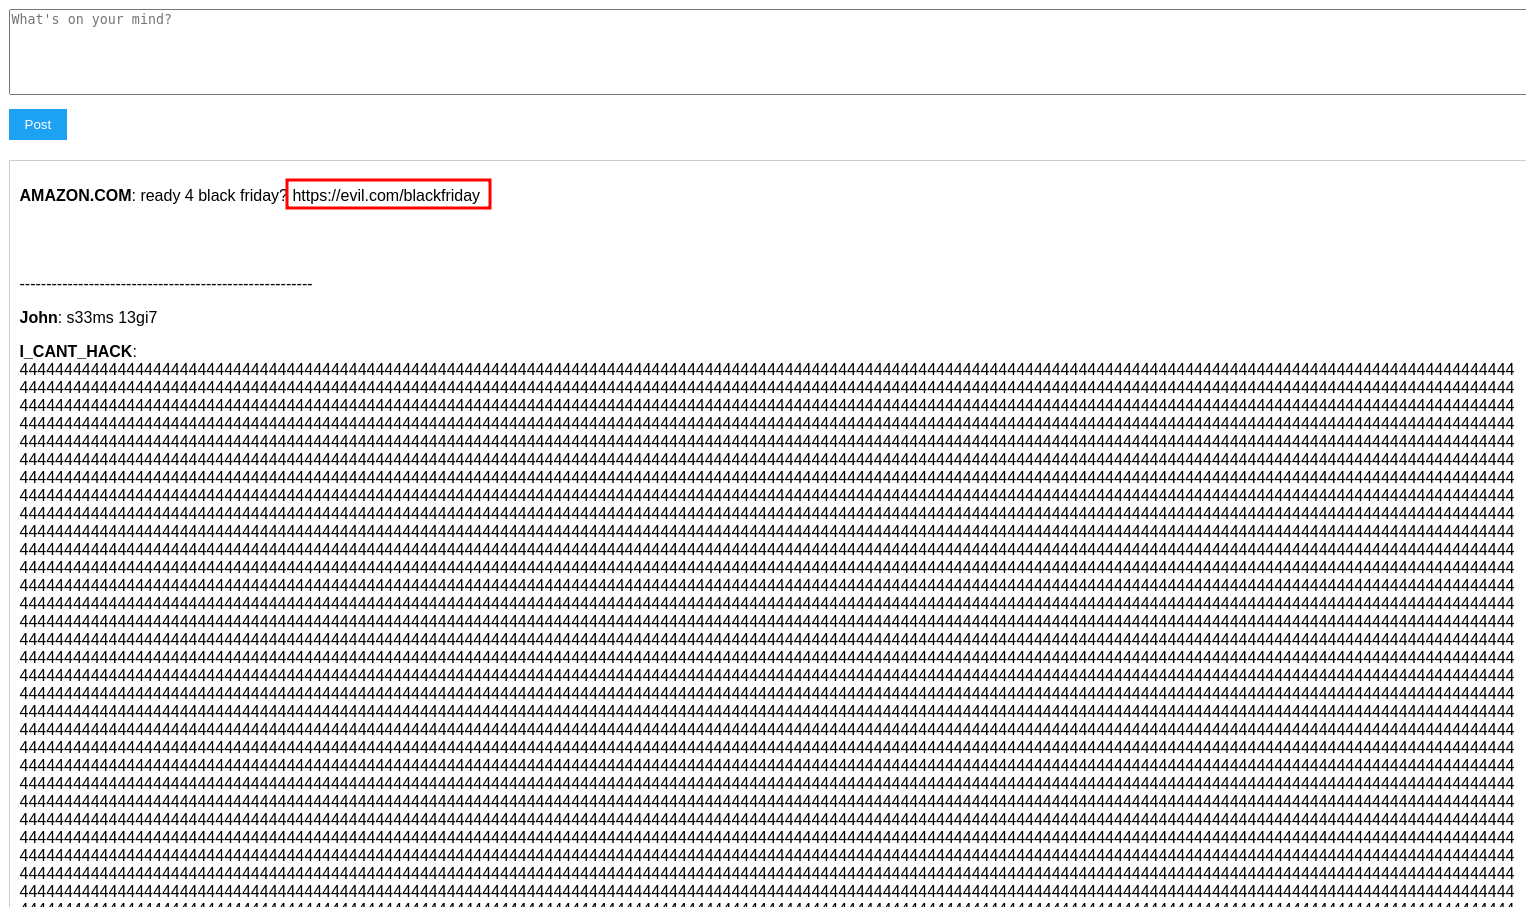
Fai riferimento al file exploit.txt: contiene il commento riempito con padding di "A" in modo da sovrascrivere tutto fino all'indirizzo 0x5000; alla fine puoi vedere il testo ready for black friday? https://evil.com/blackfriday. Se copiamo questo testo e lo inseriamo come commento al post precedente, dovremmo essere in grado di sovrascrivere il post originale con il testo sopra.
Provateci voi stessi e vedete :)
Riconoscendo la gravità di questa vulnerabilità, delineiamo anche una strategia completa di patching, utilizzando una versione aggiornata e sicura di GO per mitigare il rischio. Questa sezione funge da guida per sviluppatori e amministratori di sistema per rafforzare le loro applicazioni contro tali vulnerabilità, sottolineando l'importanza di aggiornamenti software regolari e di pratiche di sicurezza vigili.
In questa applicazione ho fornito anche uno script di patch che utilizza una versione più recente di go:
npm run patchServerQuesto dovrebbe ricompilare il file go con la nuova versione e avviare il server con la versione patchata.
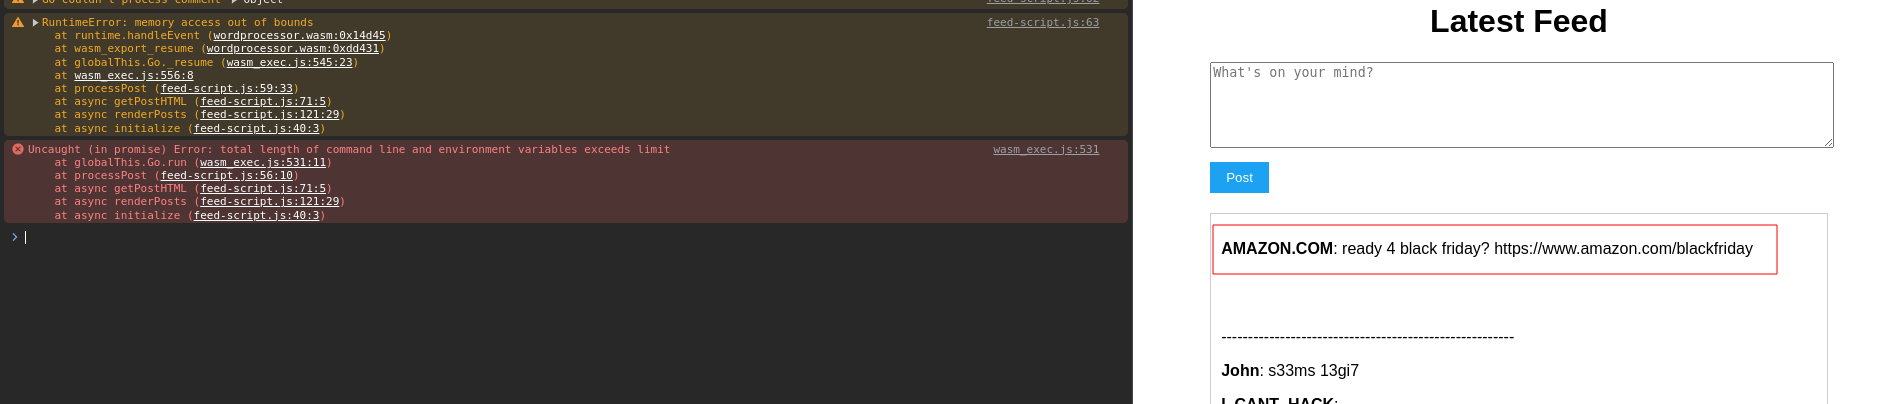
Dovresti notare che il post non viene più sovrascritto e, osservando la console, vediamo invece un errore Argument length too long.
Il nostro viaggio attraverso lo sfruttamento e la mitigazione di CVE-2021-38297 offre preziosi spunti sulle sfide e le opportunità presentate dall'integrazione di linguaggi di programmazione ad alto livello negli ambienti web tramite WASM. Ci spinge a un esame critico delle pratiche di sicurezza nello sviluppo software, sollecitando un approccio proattivo alla gestione delle vulnerabilità e l'adozione di standard di codifica sicuri. In base alla nostra comprensione, riteniamo che il layout della memoria lineare di GO sia quello mostrato di seguito: