 oxfemale/cve-2026-2636_poc
Proof-of-concept per CVE-2026-2636, una vulnerabilità di Windows CLFS.sys che causa BSoD tramite ReadFile sull'handle di CreateLogFile, consentendo un denial of service senza privilegi.

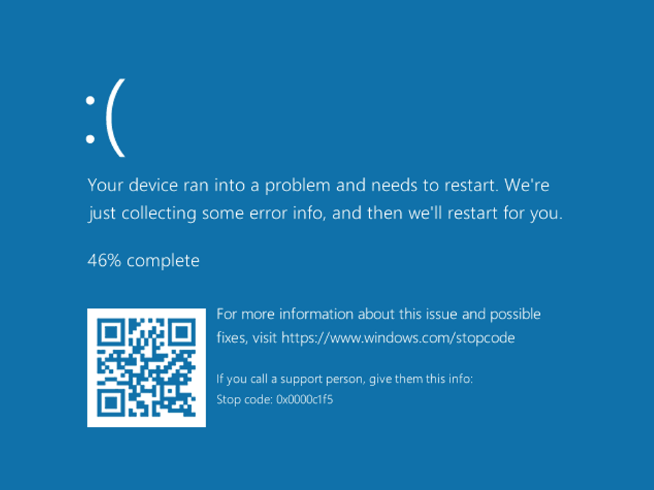
CVE-2026-2636 è una vulnerabilità nel driver del Common Log File System (CLFS) di Windows (CLFS.sys). Un utente senza privilegi può innescare uno stato di sistema irrecuperabile chiamando l'API ReadFile su un handle aperto tramite CreateLogFile. Ciò provoca una Blue Screen of Death (BSoD), portando a un denial of service (DoS).
Vettore CVSS: (In attesa di assegnazione ufficiale)
Impatto: Denial of Service (Crash di Sistema)
Scoperta: 2025
Rilascio della Patch: Aggiornamento Cumulativo di Settembre 2025
| Versione | Stato |
|---|
| Windows 11 23H2 e versioni precedenti | ? Vulnerabile |
| Windows 11 2024 LTSC (pre-settembre 2025) | ? Vulnerabile |
| Windows Server 2025 (pre-settembre 2025) | ? Vulnerabile |
| Windows 11 2024 LTSC (con aggiornamento di settembre 2025) | ? Corretto |
| Windows Server 2025 (con aggiornamento di settembre 2025) | ? Corretto |
| Windows 25H2 (rilasciato a settembre 2025) | ? Corretto |
La vulnerabilità deriva da CWE-159: Gestione Impropria dell'Uso Non Valido di Elementi Speciali. Nello specifico, il driver CLFS non riesce a convalidare correttamente la combinazione di flag nel Pacchetto di Richiesta di I/O (IRP) associato a un'operazione di lettura su un file di log CLFS.
Quando un'operazione di lettura viene avviata tramite ReadFile su un handle creato da CreateLogFile, il sistema genera un IRP con flag specifici:
| Flag | Valore | Descrizione |
|---|---|---|
IRP_PAGING_IO | 0x02 | Indica che l'I/O è relativo al paging della memoria (file di paging o file mappati in memoria) |
IRP_INPUT_OPERATION | Variabile | Indica che l'operazione di I/O comporta il trasferimento di dati in ingresso |
Intuizione Critica: Per un corretto funzionamento, almeno uno di questi flag dovrebbe essere abilitato. Nello scenario PoC, entrambi sono disabilitati, il che porta al percorso di gestione errato che innesca la BSoD.
Sebbene il sottosistema CLFS sia stato fonte di vulnerabilità passate (spesso legate a file .blf appositamente modificati), questo problema è unico perché:
Il PoC è volutamente minimale e consiste in sole due chiamate API principali, dimostrando la semplicità del trigger:
