Guida alla risposta all'incidente Vercel aprile 2026
Ultimo aggiornamento: 20 aprile 2026 @ 12:07 AEST/Brisbane - (v2 — include l'aggiornamento del CEO di Vercel del 20 aprile)
Cosa è successo?
Vercel ha comunicato il 19 aprile 2026 che un aggressore ha ottenuto accesso non autorizzato a sistemi interni. Ecco l'annuncio ufficiale:
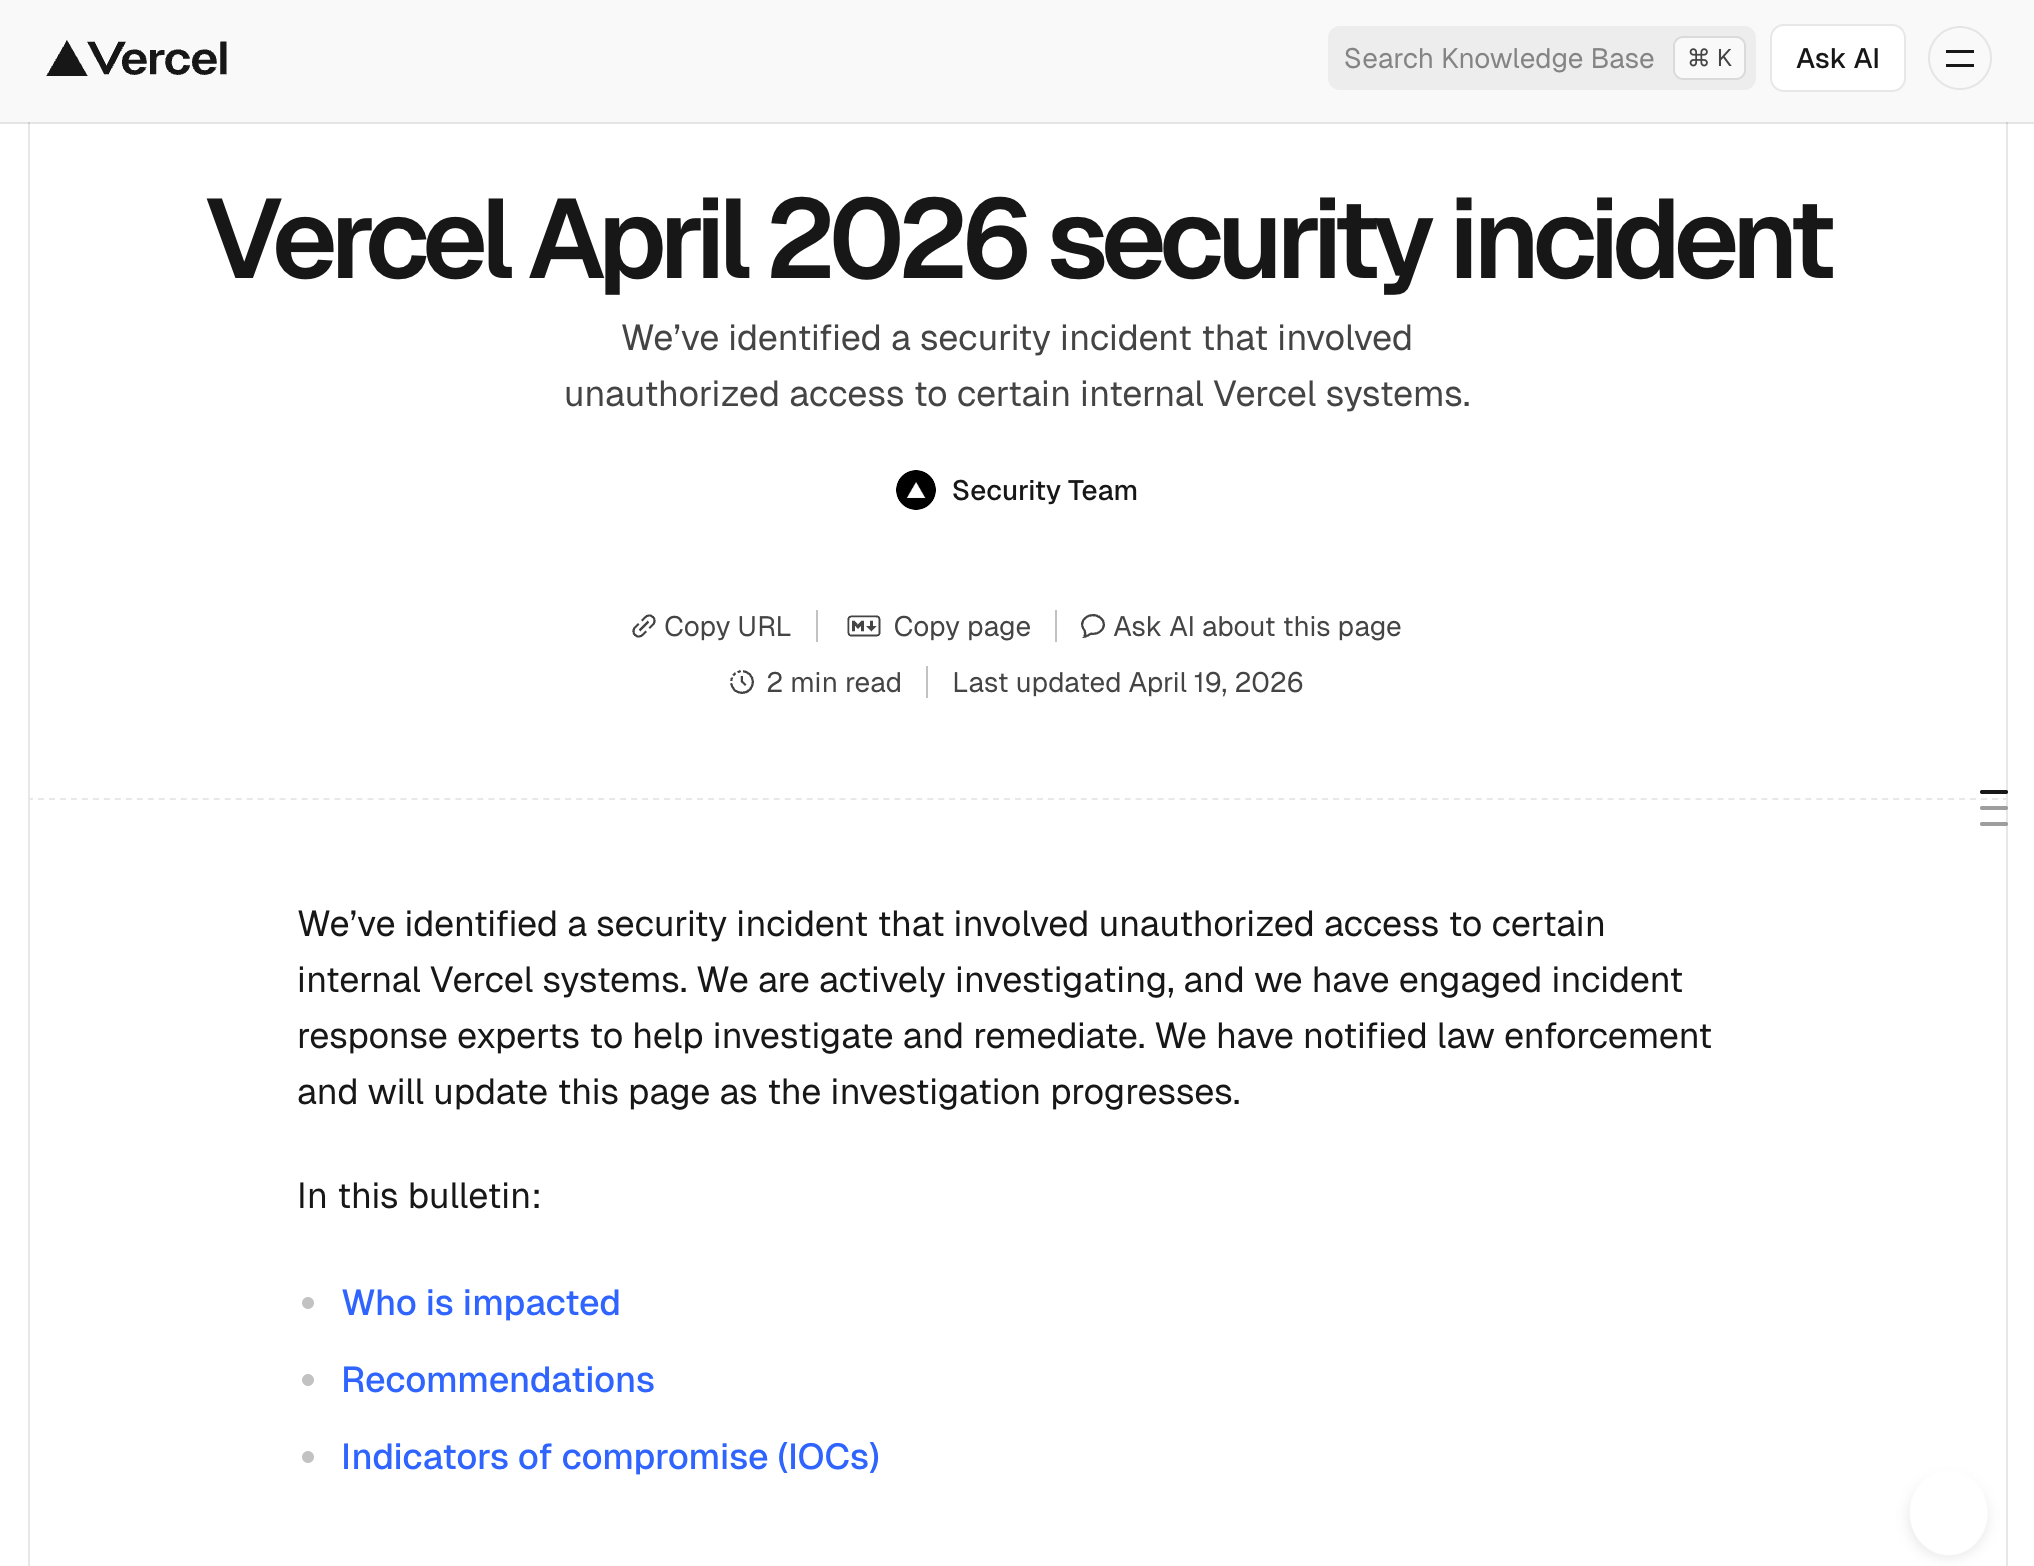
Il 20 aprile, l'amministratore delegato di Vercel Guillermo Rauch ha pubblicato un aggiornamento dettagliato confermando il percorso di accesso iniziale: un dipendente Vercel ha utilizzato una piattaforma AI chiamata Context.ai, che a sua volta è stata violata; da lì l'aggressore si è spostato nell'account Google Workspace del dipendente e ha escalation negli ambienti Vercel. Le variabili d'ambiente sono crittografate a riposo, ma l'aggressore è stato in grado di enumerare le variabili non contrassegnate come "sensibili". Vercel caratterizza l'aggressore come altamente sofisticato e probabilmente accelerato dall'AI. Google Mandiant è coinvolto nella risposta. Vercel afferma che Next.js, Turbopack e i loro progetti open source rimangono sicuri.
Ecco la sezione importante sugli indicatori di compromesso di quell'avviso di sicurezza:
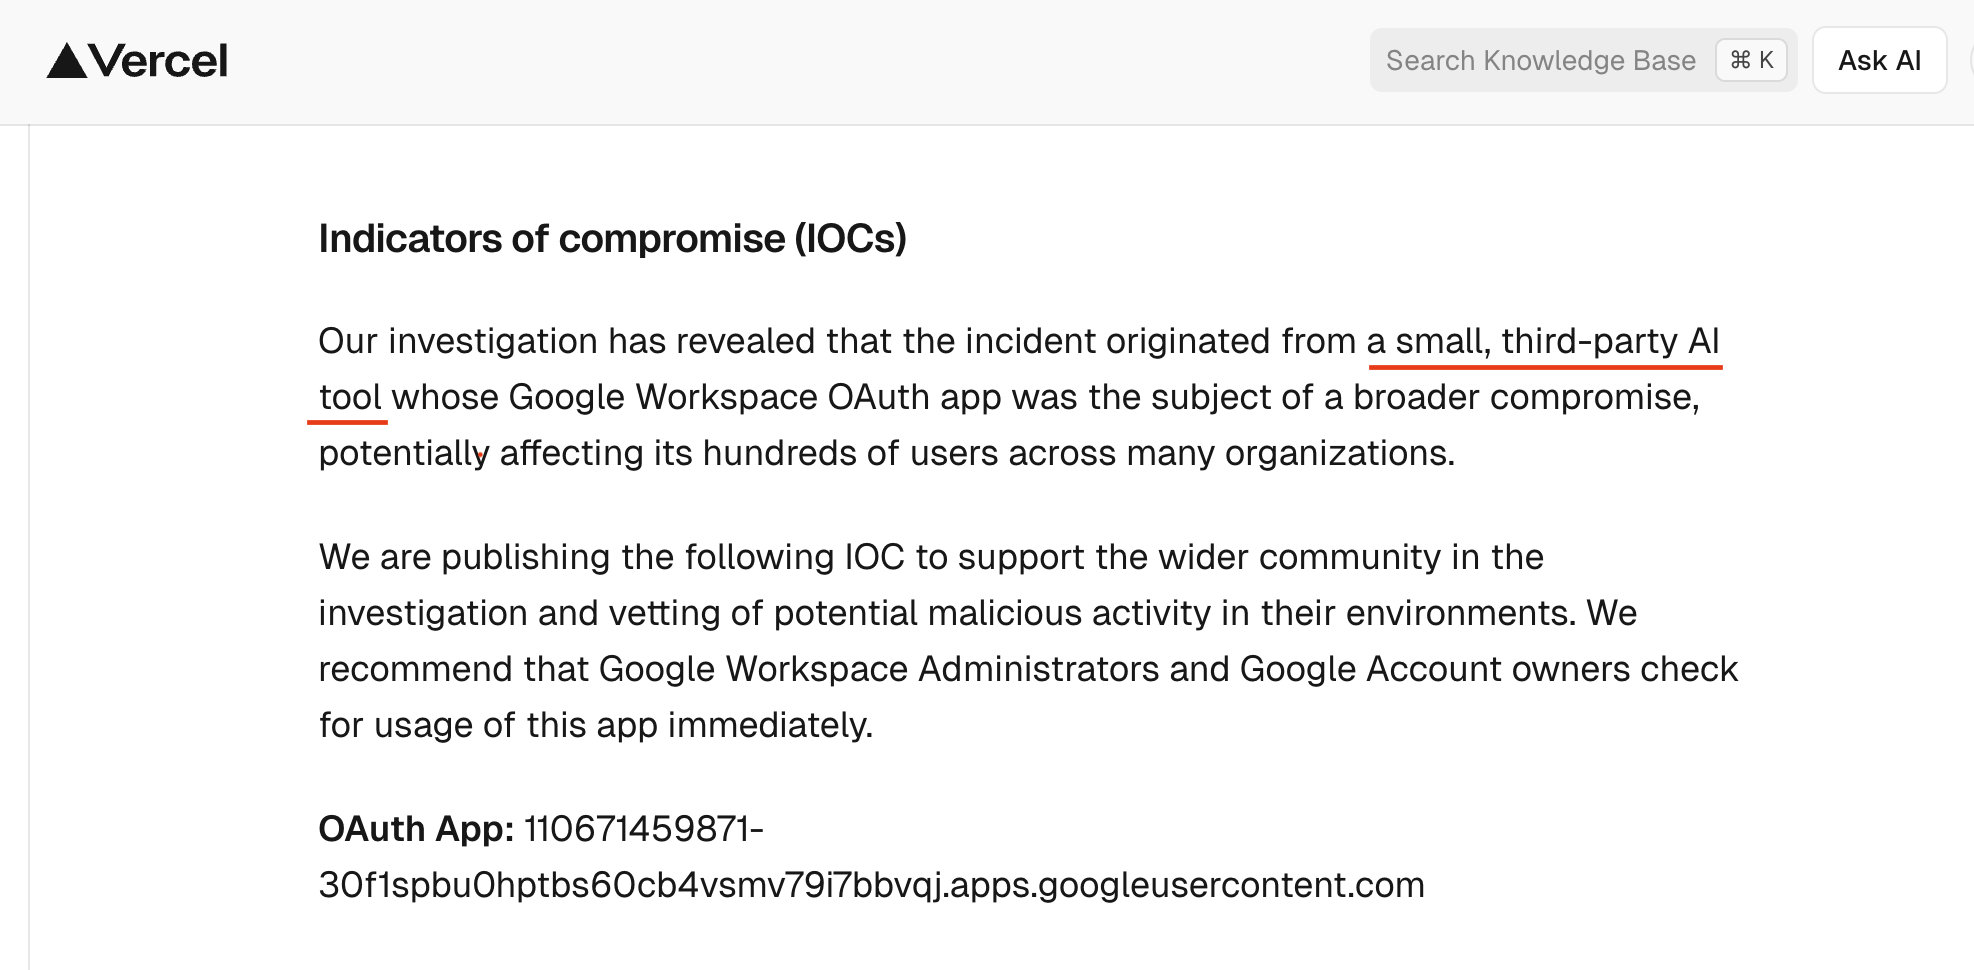
Piuttosto scarsi di dettagli. Non dicono nemmeno dove controllare per quell'unico IOC di Google. Come cliente Vercel, sono piuttosto deluso da questo livello di dettaglio. Aiutami a capire cosa cercare! Dimmi dove andare per scoprire se sono stato compromesso o no!
In assenza di dettagli da Vercel, abbiamo creato questo documento
Se esegui carichi di lavoro su Vercel, presupponi quanto segue fino a prova contraria:
- Le variabili d'ambiente non contrassegnate come "sensibili" su qualsiasi progetto Vercel nella finestra di esposizione potrebbero essere state leggibili.
- Qualsiasi credenziale inviata a Vercel tramite la dashboard o
vercel env CLI che non viene ruotata è una responsabilità permanente.
- I token all'interno dei percorsi di integrazione Vercel ↔ GitHub e Vercel ↔ Linear potrebbero essere stati accessibili.
- Non riceverai un segnale chiaro "sei colpito / non sei colpito" rapidamente. Prima ruota, poi indaga.
Noto vs. rivendicato: tieni separati questi aspetti nei tuoi briefing
Questa distinzione è importante per le comunicazioni esecutive e per non reagire in modo eccessivo (o insufficiente).
Confermato da Vercel (bollettino + aggiornamento del CEO del 20 aprile)
- Accesso non autorizzato a determinati sistemi interni di Vercel.
- Vettore di accesso iniziale: Context.ai, una piattaforma AI utilizzata da un dipendente Vercel, è stata violata. L'aggressore ha utilizzato quel punto d'appoggio per compromettere l'account Google Workspace Vercel del dipendente, poi ha escalation da lì negli ambienti Vercel.
- Le variabili d'ambiente dei clienti sono crittografate a riposo. Le variabili designate come "non sensibili" erano comunque enumerabili dall'aggressore una volta all'interno.
- L'impatto sui clienti è caratterizzato come "abbastanza limitato"; Vercel ha contattato direttamente i clienti per cui ha preoccupazioni.
- Next.js, Turbopack e i progetti open source di Vercel sono stati analizzati e si ritiene siano rimasti sicuri (cioè nessun artefatto malevolo nel percorso di rilascio di quei progetti al 20 aprile).
- L'aggressore è caratterizzato come altamente sofisticato e probabilmente significativamente accelerato dall'AI.
- Partner di risposta: Google Mandiant è attivamente coinvolto; società IR esterne, colleghi del settore e forze dell'ordine coinvolte.
- Vercel ha contattato Context.ai per aiutare a comprendere l'intero ambito.
- Vercel ha rilasciato miglioramenti dell'interfaccia utente: pagina di panoramica delle variabili d'ambiente, gestione migliorata delle variabili d'ambiente sensibili.
Riportato / attribuito da terze parti e dall'aggressore (non confermato da Vercel)
- Integrazioni Linear e GitHub colpite in modo sproporzionato (segnalazioni della community, in particolare Theo Browne su X).
- Dati elencati in vendita su BreachForums: DB interno, account dei dipendenti, token GitHub, token npm, frammenti di codice sorgente, timestamp delle attività — offerti a ~$2M.
- L'attore si identifica come ShinyHunters; altri attori storicamente collegati a quel soprannome hanno negato il coinvolgimento.
- Classi specifiche di dati dei clienti esfiltrati oltre quanto Vercel ha confermato direttamente con i clienti.
Tratta le segnalazioni non confermate come plausibili e utilizzabili per la tua triage, ma non citarle come fatti nelle comunicazioni con clienti o autorità di regolamentazione fino a quando Vercel non le corrobora o hai prove indipendenti. Il divario tra "variabili d'ambiente enumerabili" (confermato da Rauch) e "token npm + GitHub in vendita su BreachForums" (rivendicazione dell'aggressore) è il divario che conta di più per il rischio della supply chain — presupponi il peggio per la rotazione, attieniti alla versione confermata per le comunicazioni.
Scoping: chi deve eseguire questo playbook
Urgenza massima — hai ricevuto un contatto diretto da Vercel, oppure si applica una delle seguenti condizioni:
- Hai (o hai avuto) un'integrazione Vercel ↔ GitHub con ambito di scrittura sul repository.
- Hai (o hai avuto) un'integrazione Vercel ↔ Linear.
- Memorizzi segreti non crittografati (non contrassegnati come sensibili) come variabili d'ambiente Vercel.
- Pubbliche pacchetti npm da CI/CD che viene eseguito su o attraverso l'infrastruttura Vercel.
Urgenza standard — qualsiasi team con progetti Vercel attivi, anche siti di marketing. I siti di marketing spesso contengono chiavi API CMS, token di analytics e webhook di gestione dei moduli che portano a sistemi più sensibili.
Fallo comunque — anche se i tuoi progetti sono stati eliminati prima dell'incidente. La domanda è se i segreti siano mai stati residenti in Vercel in una forma leggibile, non se il progetto sia ancora lì.
Domanda parallela: la tua organizzazione è esposta direttamente a Context.ai?
L'aggiornamento del 20 aprile nomina Context.ai come il fornitore a monte violato. Se qualcuno nella tua organizzazione utilizza Context.ai indipendentemente da Vercel — per intelligence delle riunioni, gestione della conoscenza, arricchimento CRM o qualsiasi altro flusso di lavoro — potresti avere la tua finestra di esposizione diretta separata dall'incidente Vercel.
Esegui questi controlli in parallelo:
- Interroga il tuo SSO / IdP (Okta, Entra, Google Workspace) per qualsiasi utente che abbia autenticato a Context.ai o a un'app OAuth correlata a Context.
- Cerca nella console di amministrazione di Google Workspace → Sicurezza → Registri di accesso alle app OAuth per
context.ai o ID app associati.
- Controlla gli strumenti di gestione delle spese aziendali / SaaS spend per abbonamenti Context.ai.
- Rivedi quali ambiti OAuth sono stati concessi — lettura Gmail, Calendar, Drive e ambiti della directory Workspace sono ad alto impatto.
 opensourcemalware/vercel-april2026-incident-response

