 odedshimon/bruteshark
Strumento di analisi di rete



BruteShark è uno strumento di analisi forense di rete (NFAT) che esegue elaborazione e ispezione approfondita del traffico di rete (principalmente file PCAP, ma è anche in grado di catturare live direttamente da un'interfaccia di rete). Include: estrazione di password, creazione di una mappa di rete, ricostruzione di sessioni TCP, estrazione di hash di password crittografate e persino conversione in formato Hashcat per eseguire un attacco offline di forza bruta.
L'obiettivo principale del progetto è fornire una soluzione ai ricercatori di sicurezza e agli amministratori di rete per l'analisi del traffico di rete, mentre cercano di identificare vulnerabilità che potrebbero essere utilizzate da un potenziale aggressore per ottenere l'accesso a punti critici della rete.
Sono disponibili due versioni di BruteShark: un'applicazione GUI (Windows) e uno strumento a riga di comando (Windows e Linux).
I vari progetti nella soluzione possono anche essere utilizzati indipendentemente come infrastruttura per l'analisi del traffico di rete su macchine Linux o Windows. Per ulteriori dettagli, vedere la sezione Architettura.
Il progetto è stato sviluppato nel mio tempo libero per soddisfare due grandi passioni: l'architettura del software e l'analisi dei dati di rete.
Adoro ricevere feedback dagli utenti di BruteShark, la tua opinione è importante per me! Sentiti libero di contattarmi a [email protected] o di creare una nuova issue.
Per favore, metti ⭐️ a questo repository se il progetto ti è stato utile!

wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
./BruteSharkCli
Costruzione di una mappa di rete
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
Esempio di utilizzo di BruteSharkCli - Estrazione di più password e hash (disponibile anche su YouTube)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
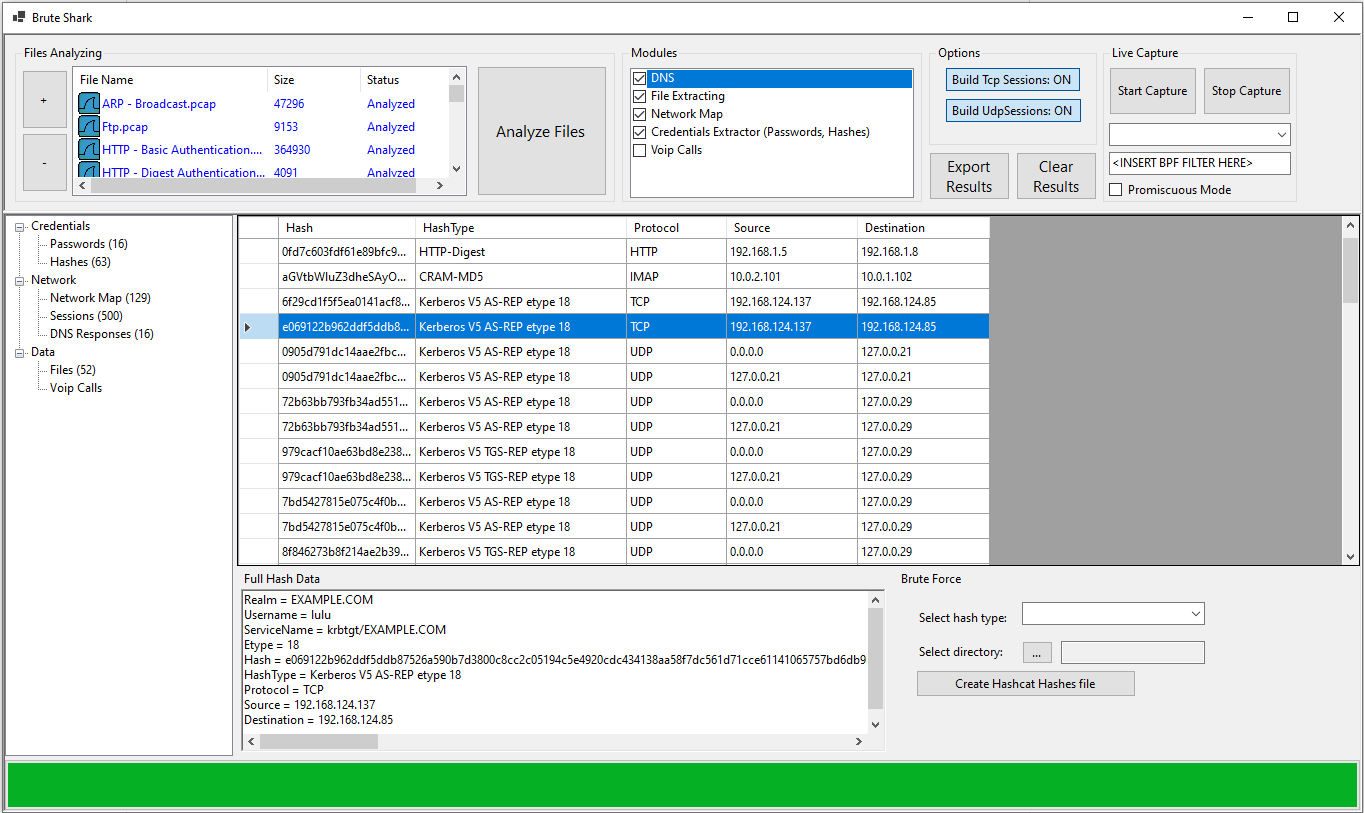
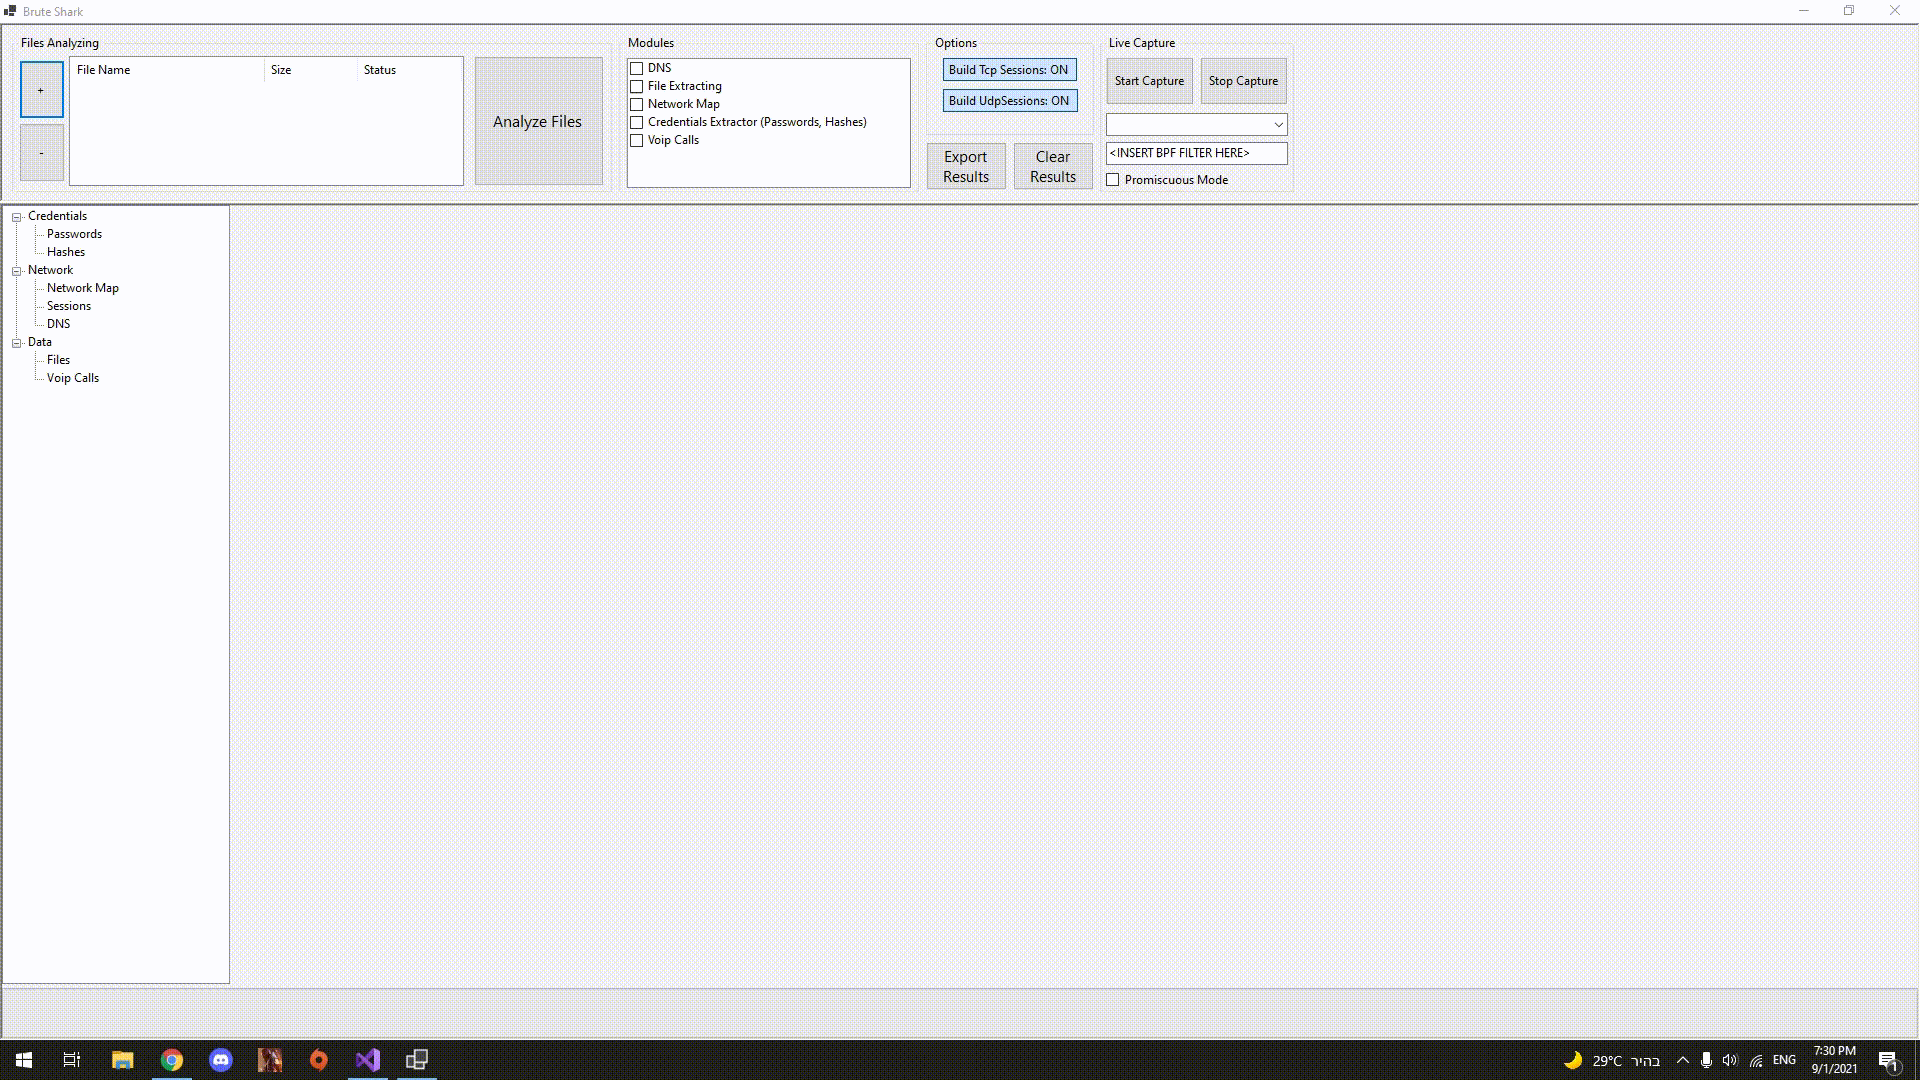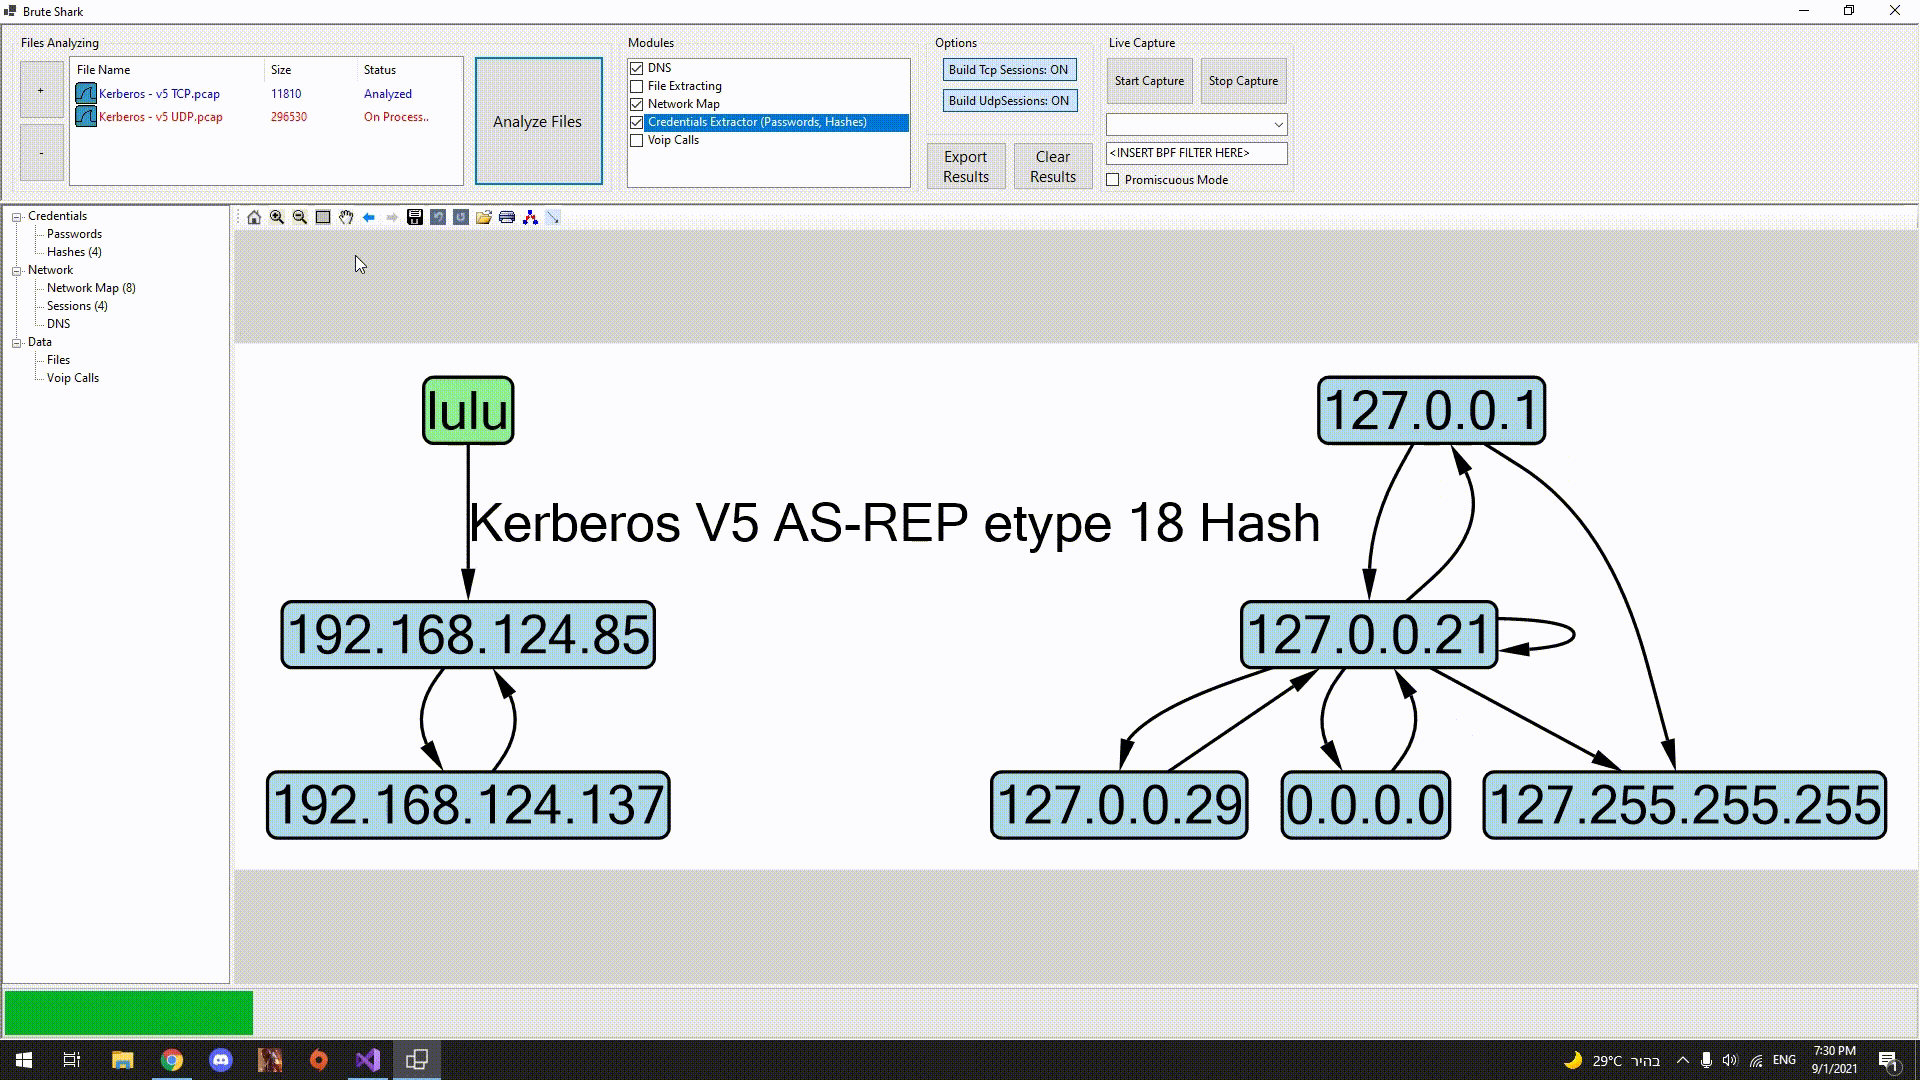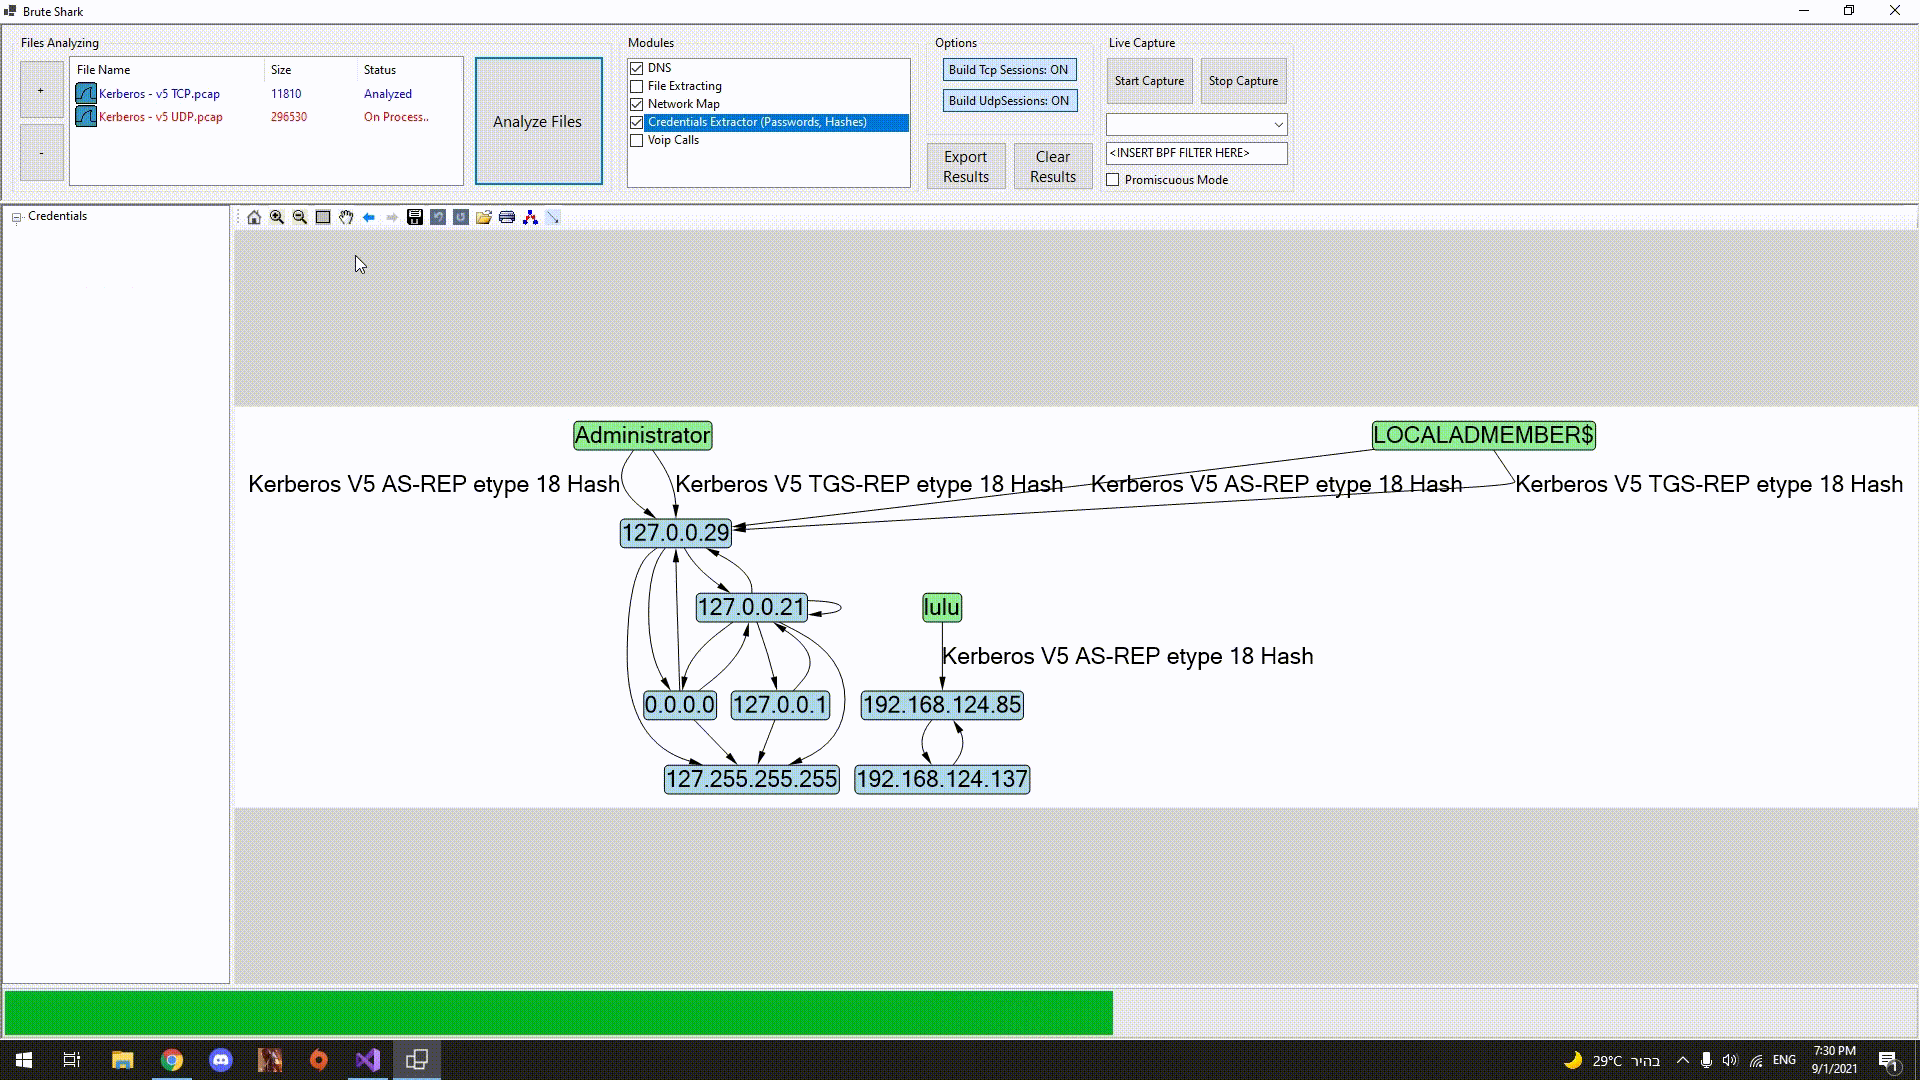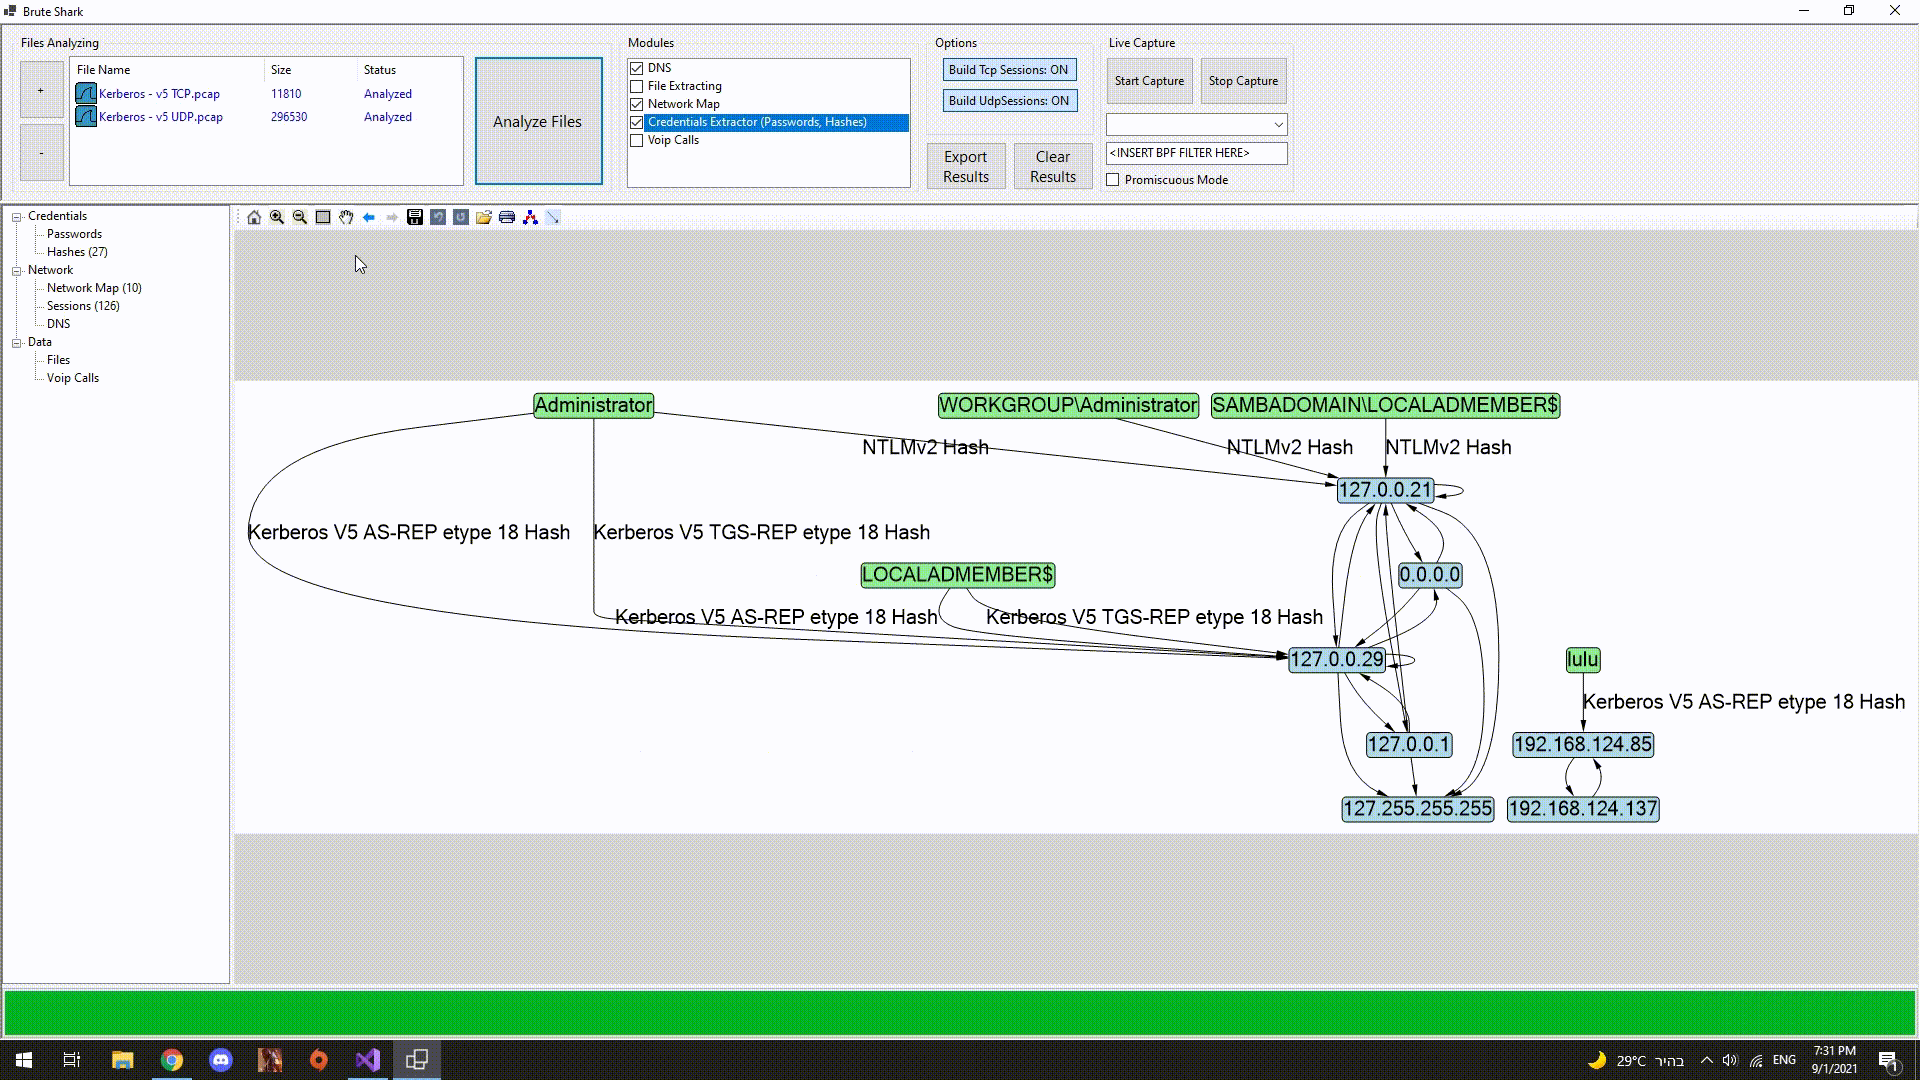
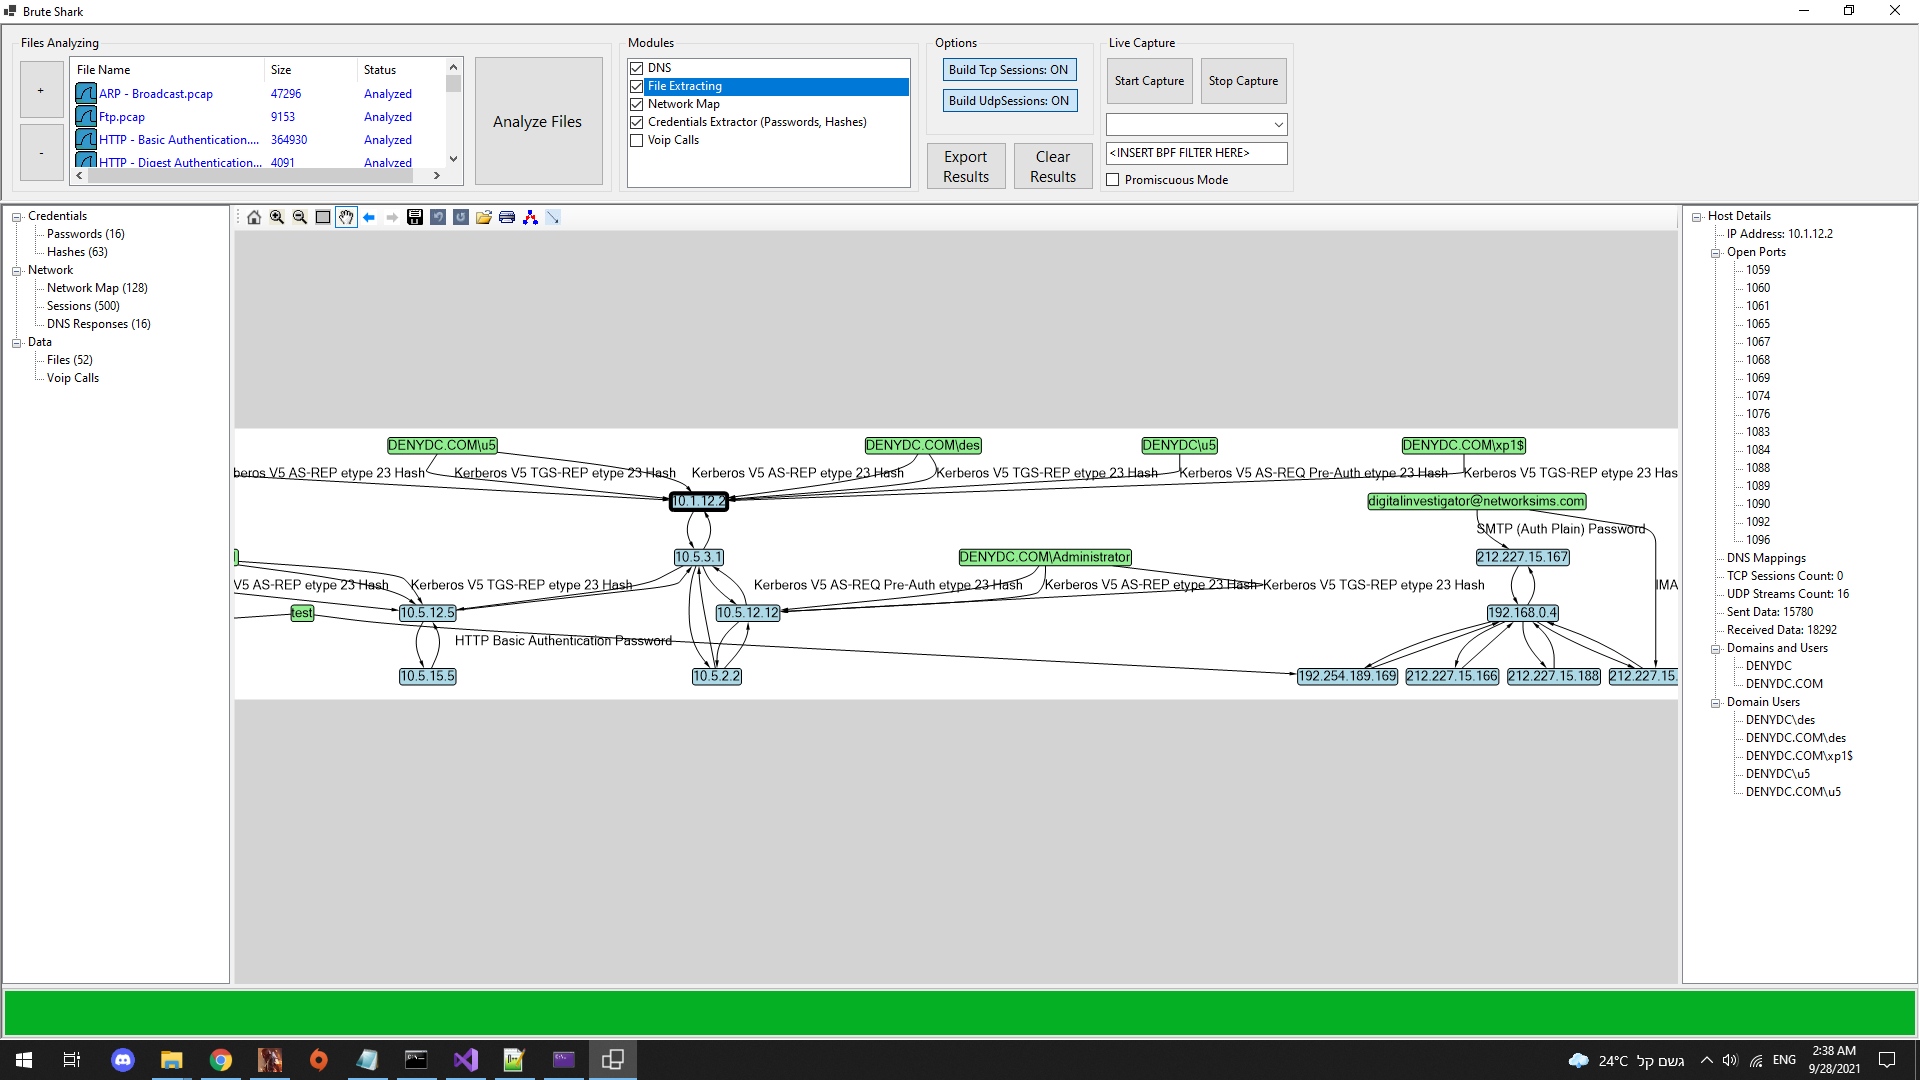
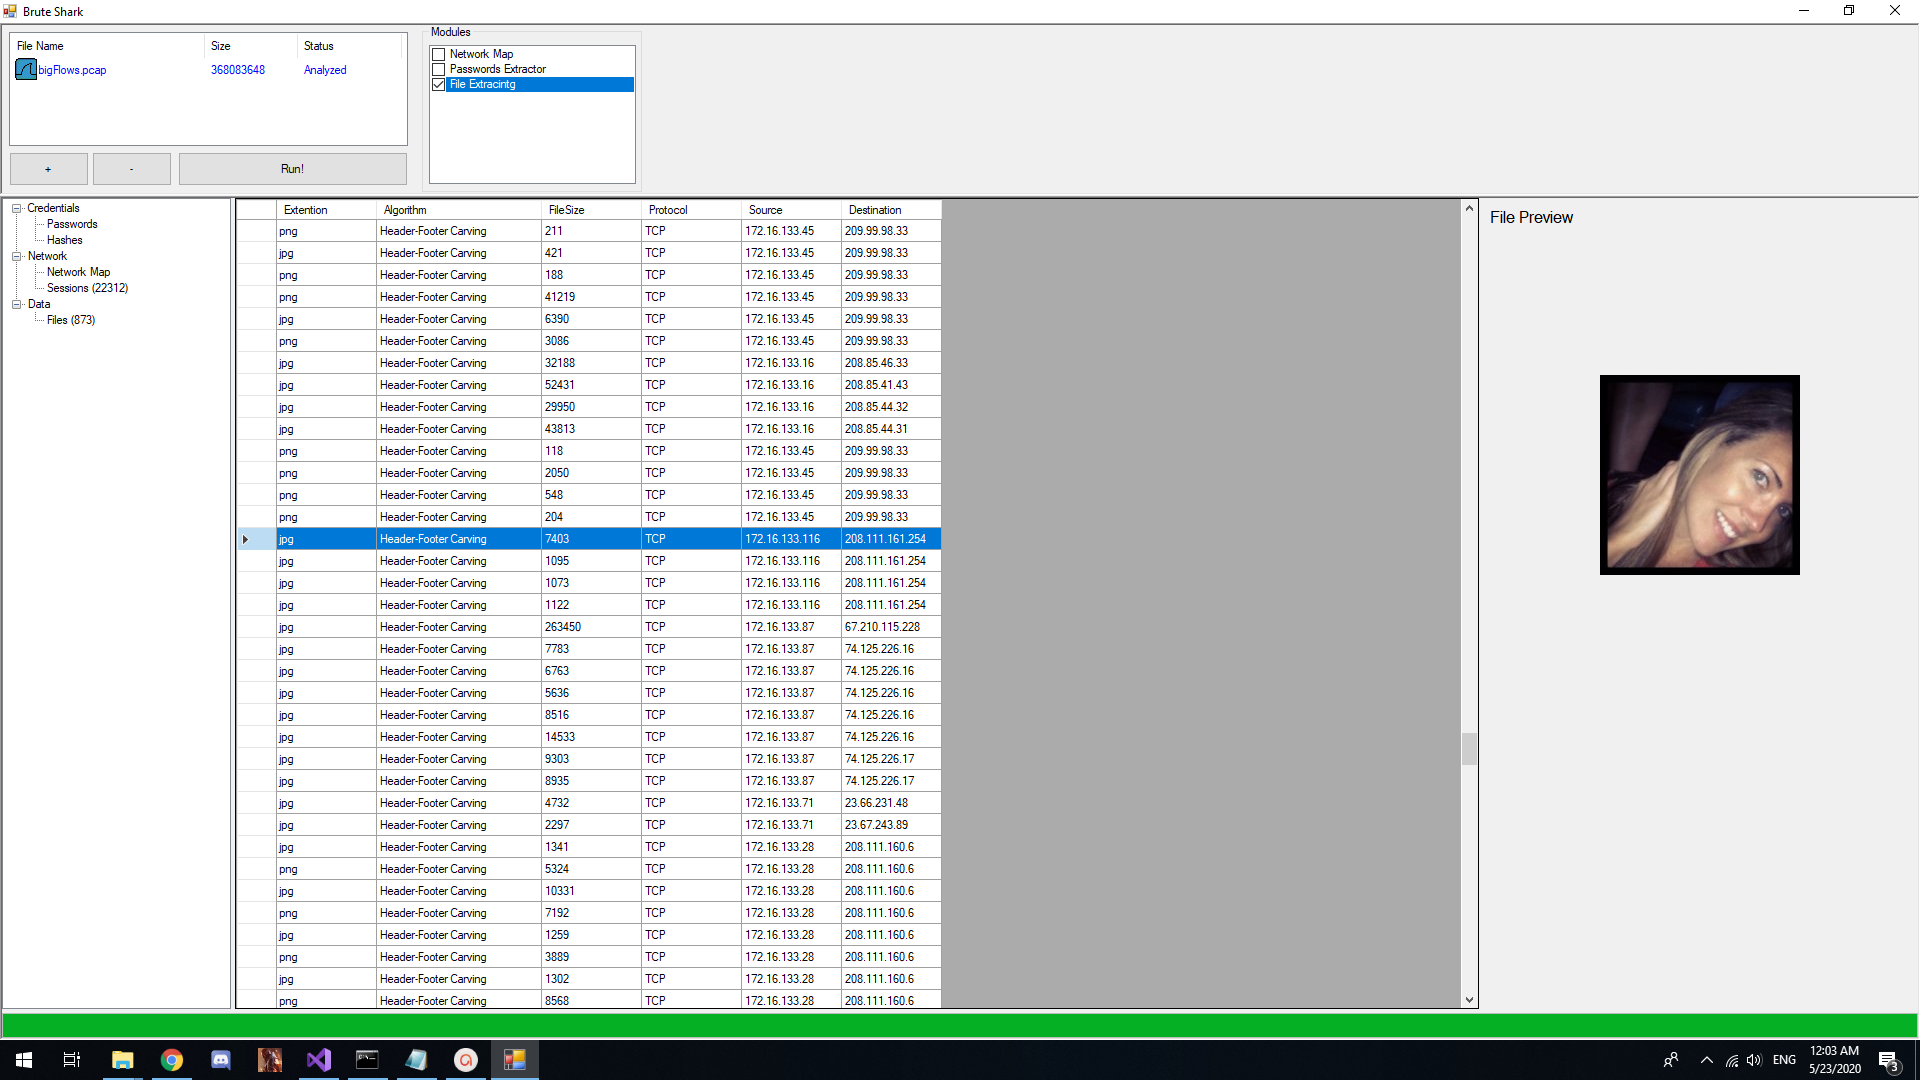
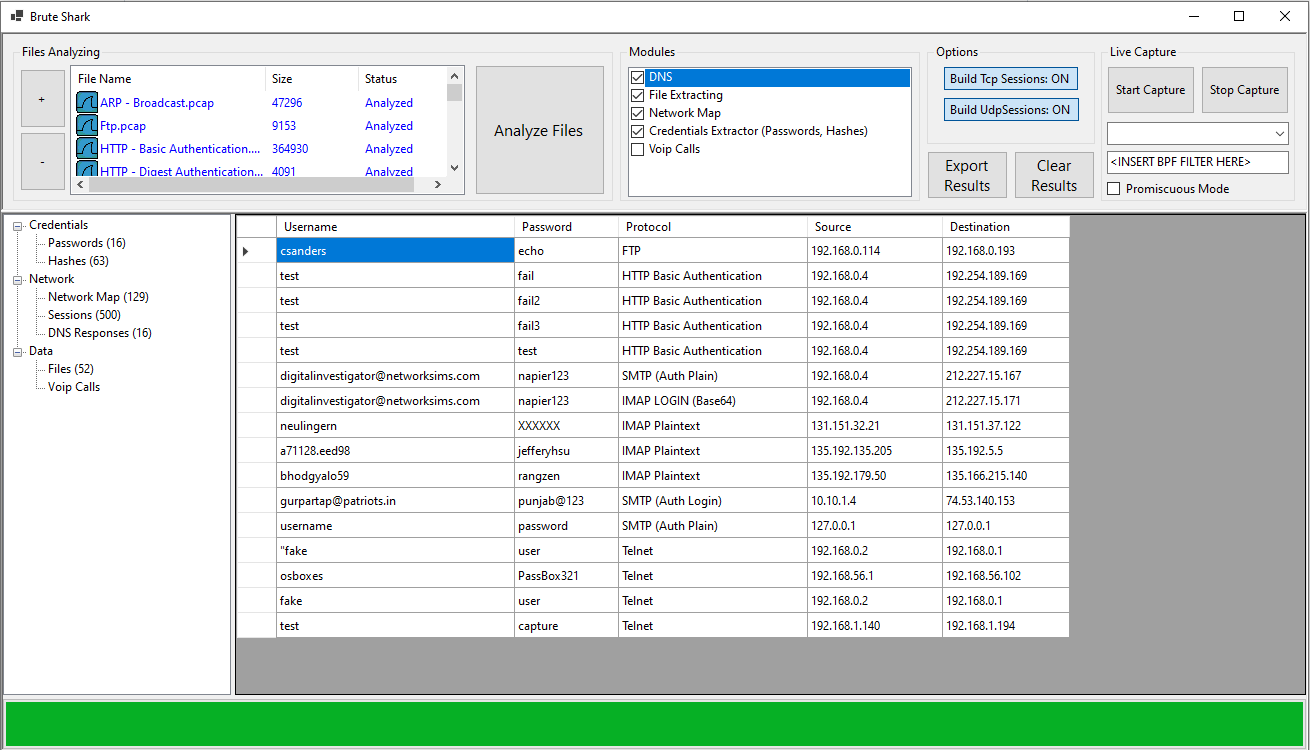
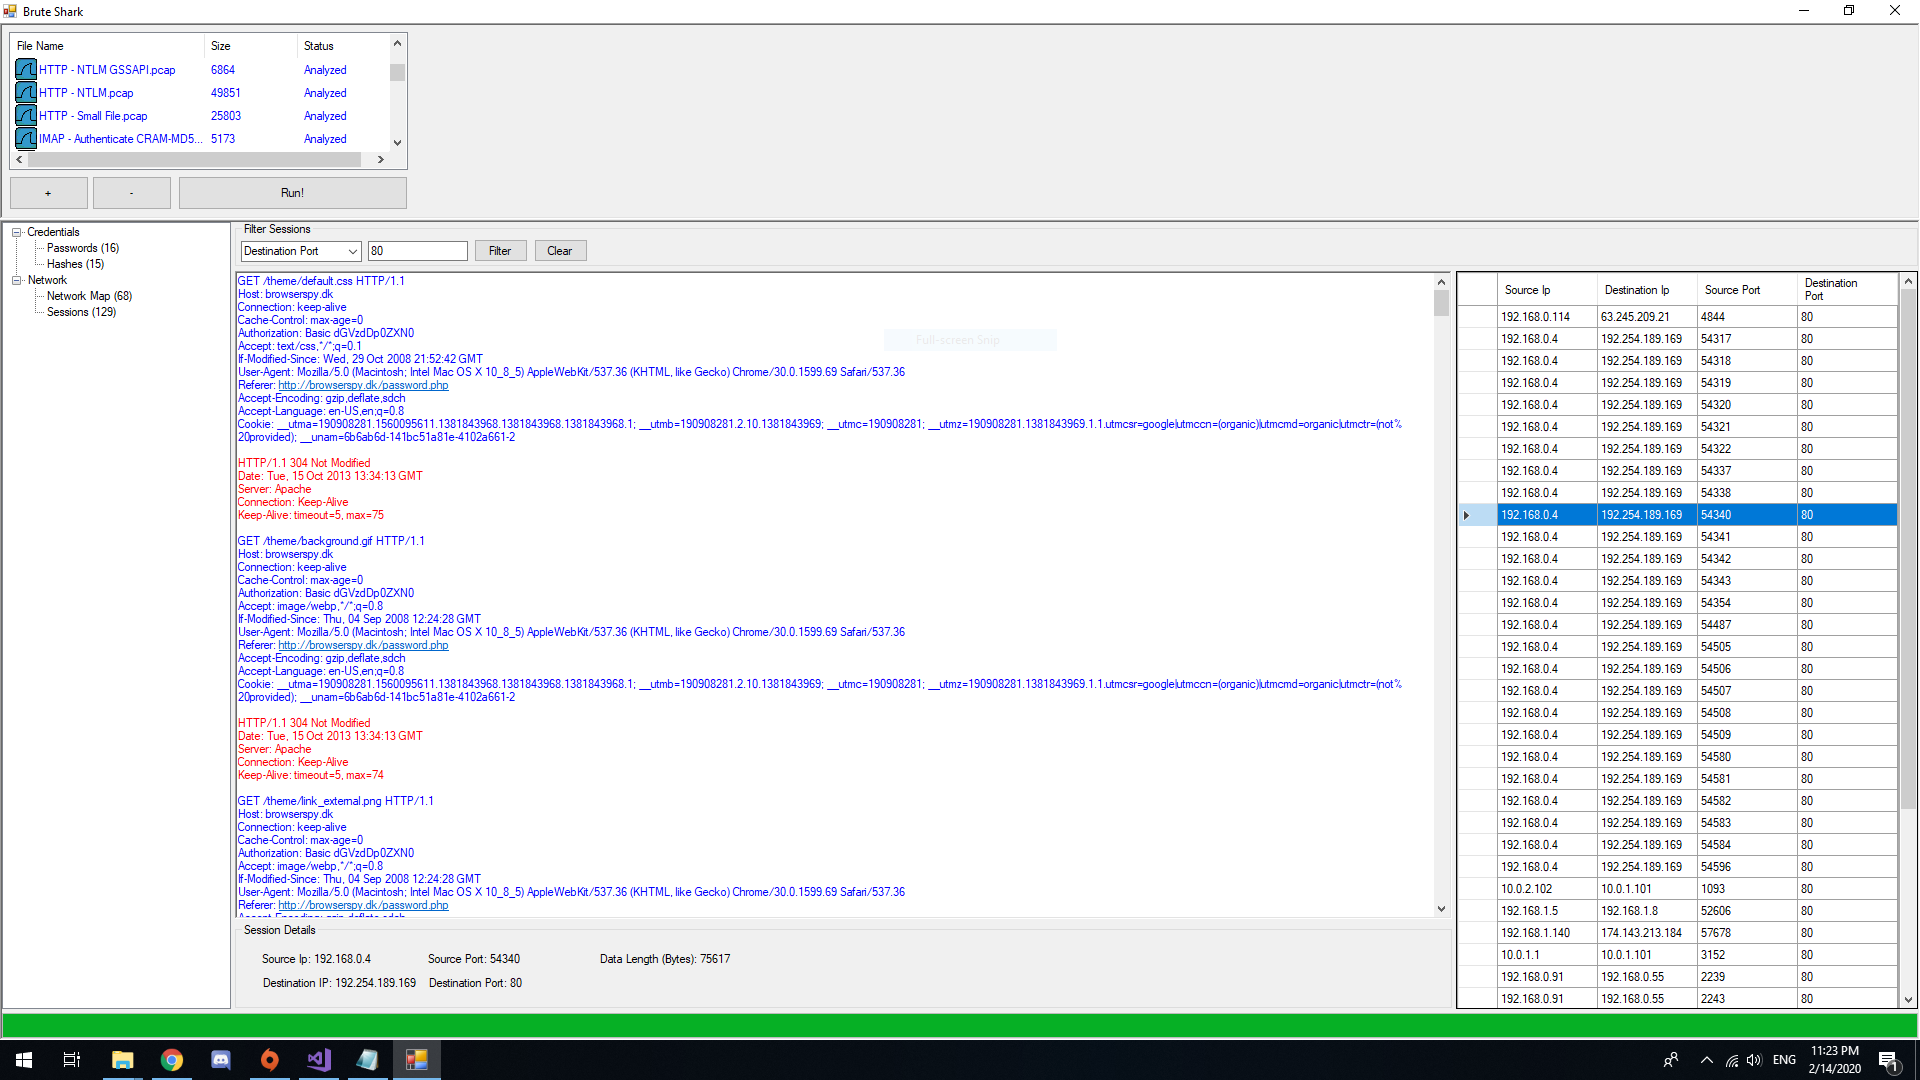
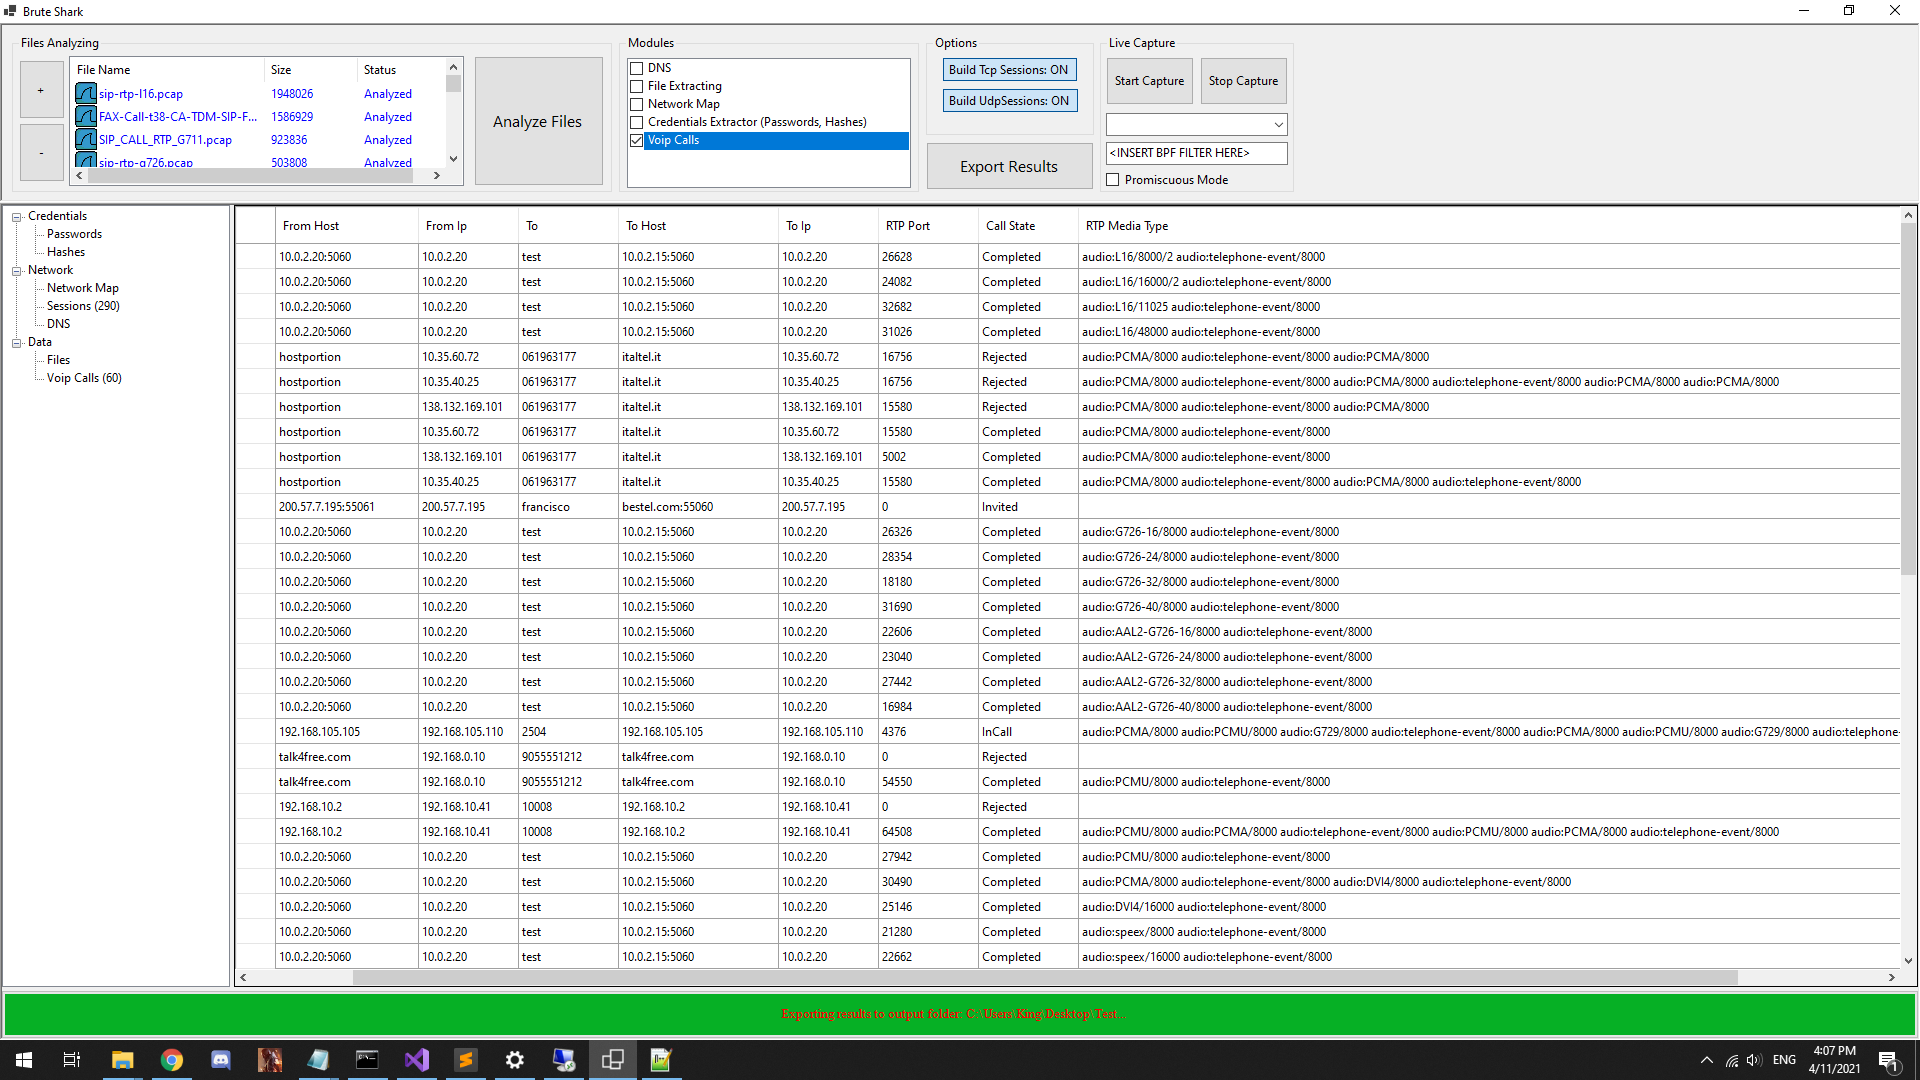
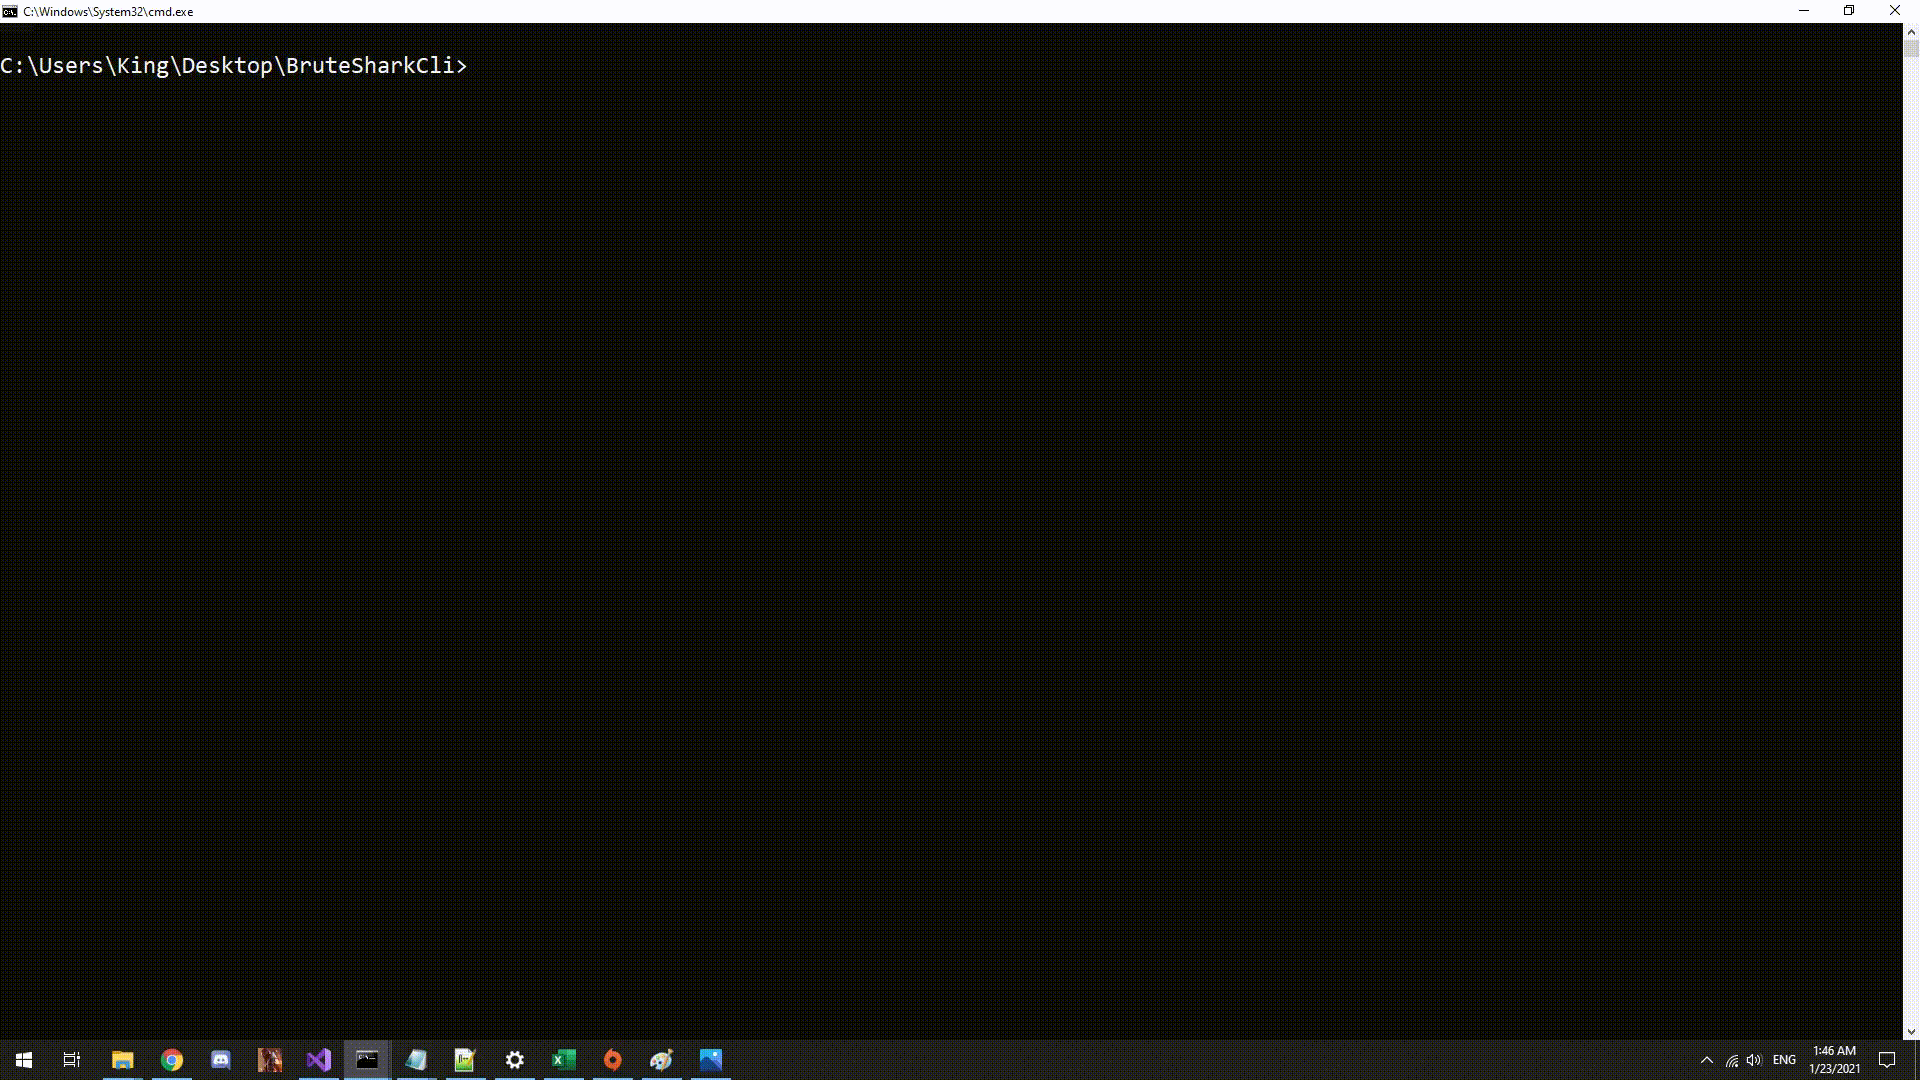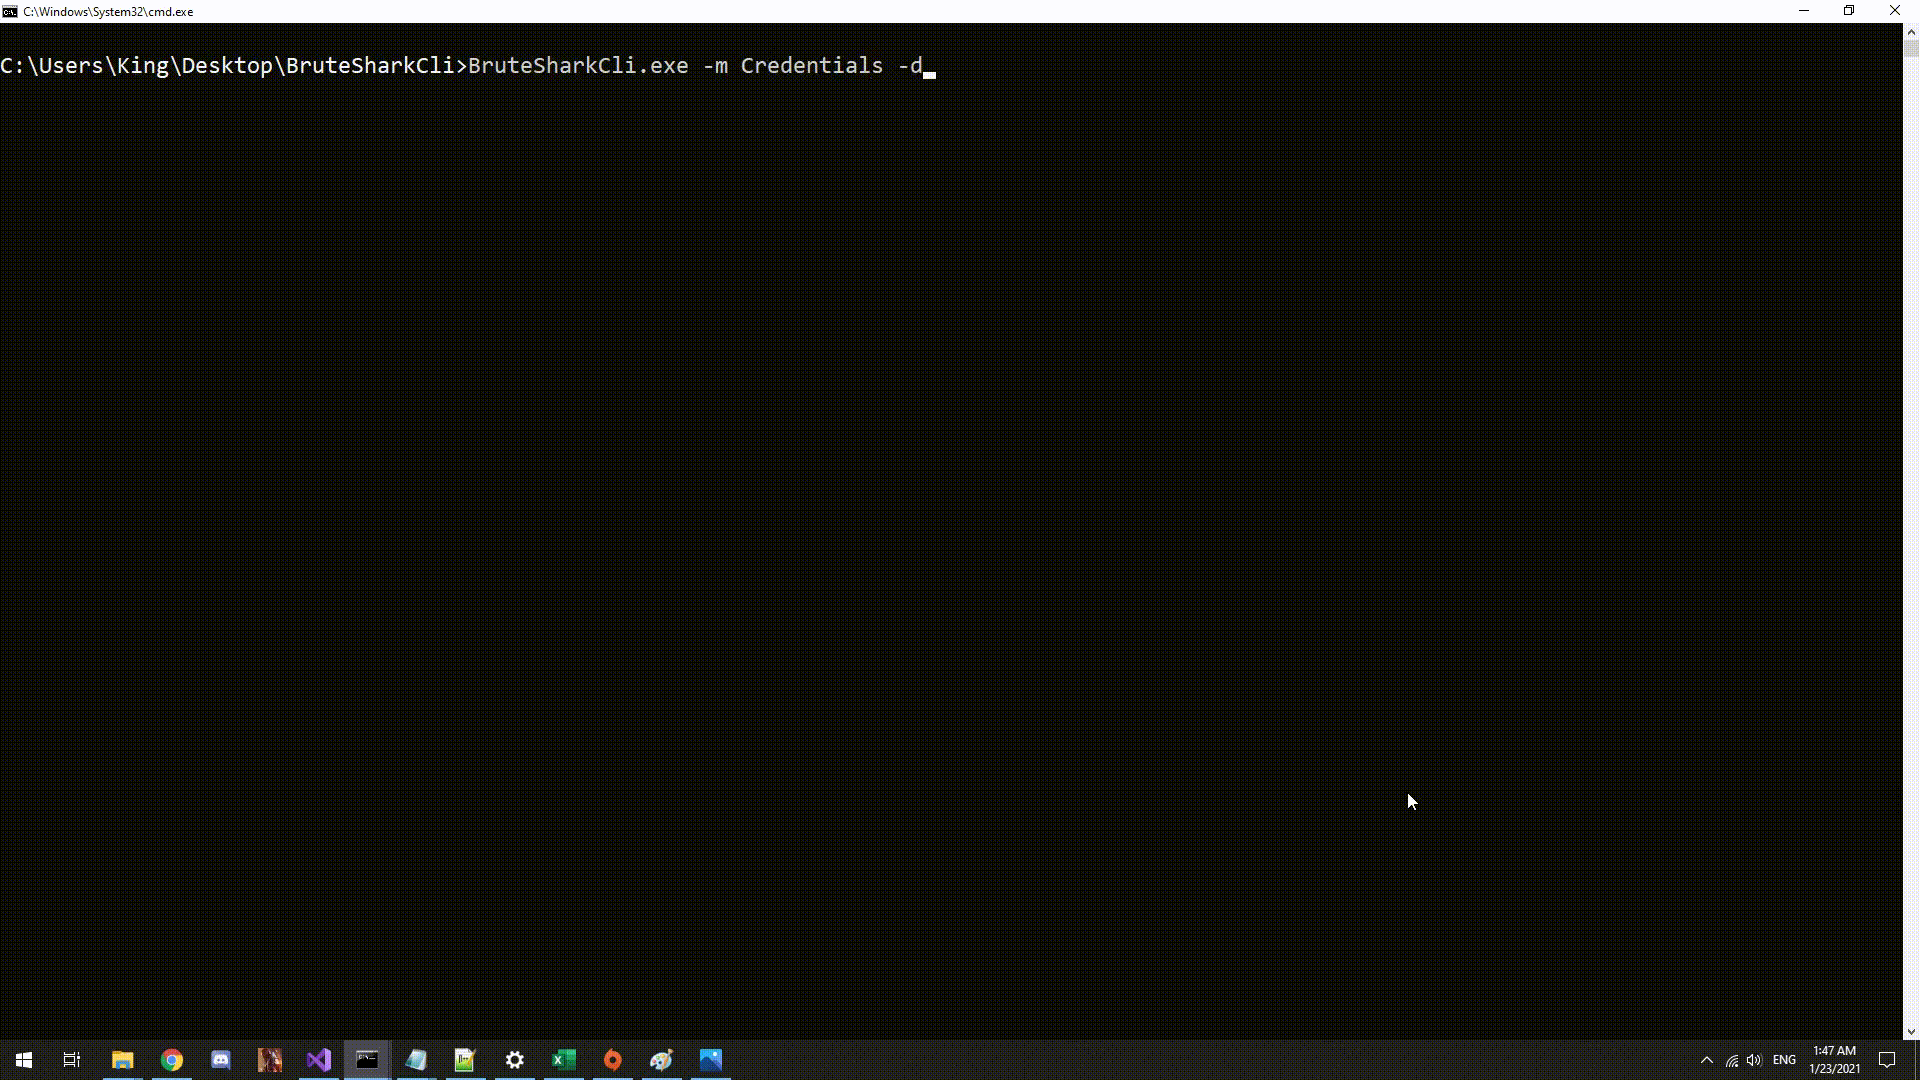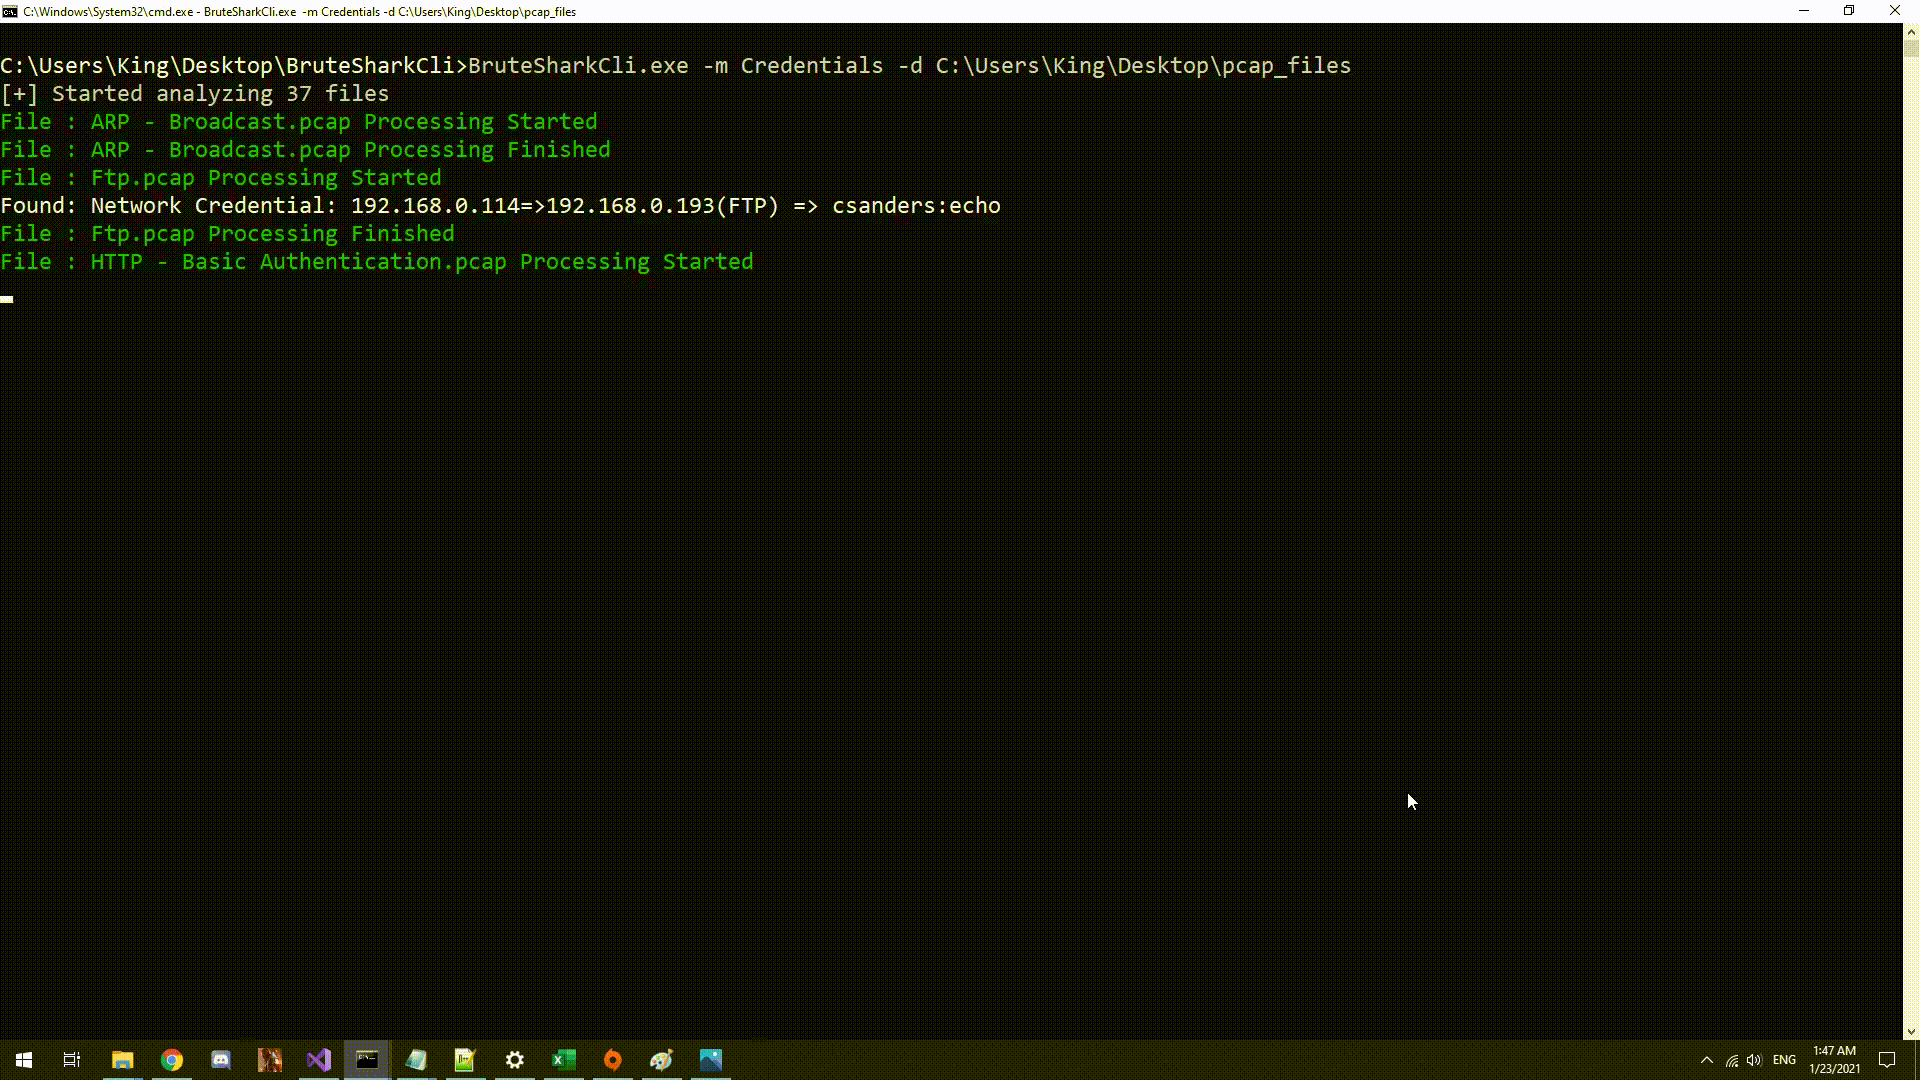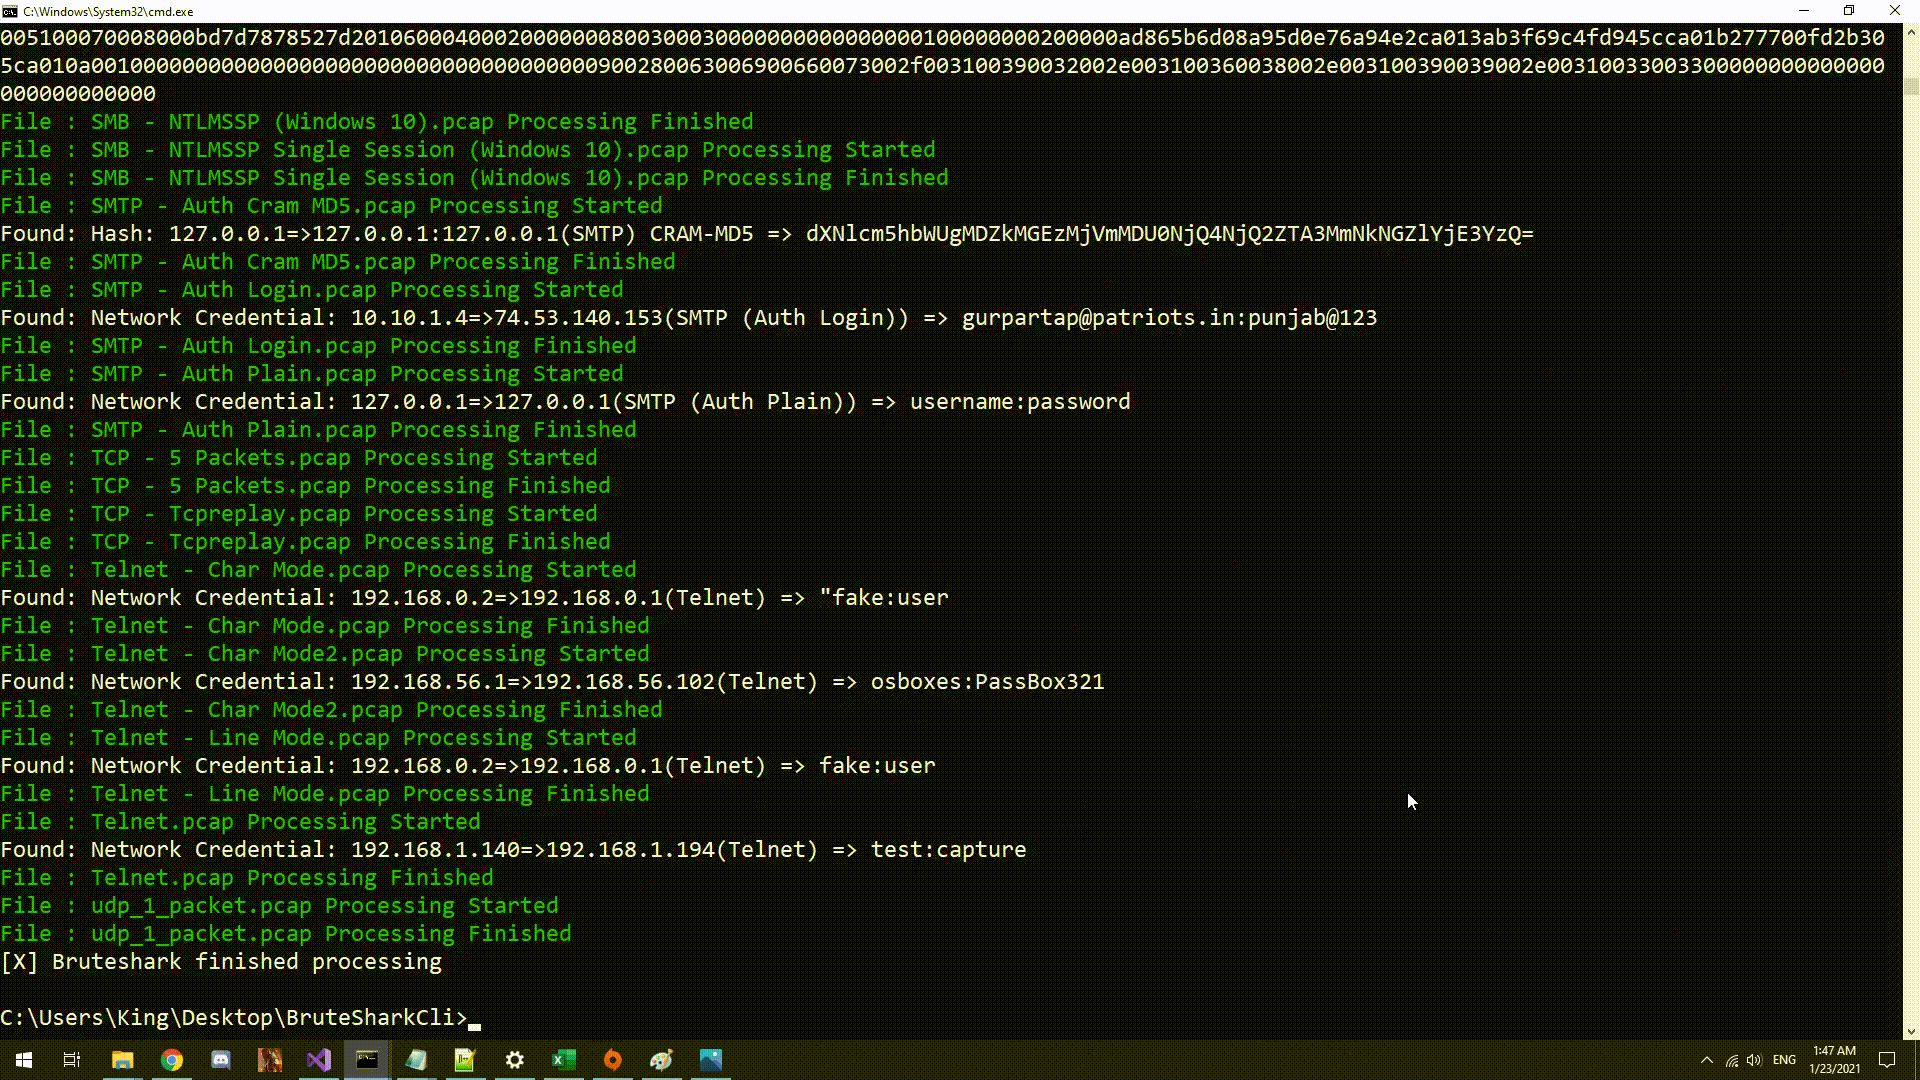
In generale, si consiglia di caricare, eseguire ed esplorare i risultati.
I file PCAP di esempio che contengono scenari che dimostrano tutte le capacità di BruteShark possono essere scaricati da qui.
Nota: l'analisi del traffico di rete è un'operazione che consuma tempo e risorse, quindi si consiglia di selezionare solo i moduli necessari quando vengono caricati file di grandi dimensioni.
Prestare particolare attenzione alle opzioni "Build TCP Sessions" / "Build UDP Sessions".
La GUI è abbastanza autoesplicativa: basta caricare i file desiderati, configurare i moduli desiderati e premere il pulsante di esecuzione.
BruteSharkCli è la versione CLI di BruteShark per utenti Linux e Windows. Ha tutte le funzionalità di BruteSharkDesktop ed è progettato per funzionare da una shell. Come classico strumento CLI, funziona ricevendo tutti i parametri pertinenti per l'elaborazione e poi stampando i risultati su stdout o su file.
Stampa il menu di aiuto:
BruteSharkCli --help
Ottieni le credenziali da tutti i file in una directory (le password e gli hash verranno stampati su stdout):
BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"