 nybaywatch/agrusscanner
Scanner di ricognizione di rete Windows con ping sweep, scansione delle porte TCP e rilevamento avanzato dei servizi AI/ML per individuare shadow AI, deployment LLM non autorizzati e infrastrutture GPU.



Strumento di ricognizione di rete con rilevamento avanzato dei servizi AI/ML. Scansiona la tua rete per scoprire host, porte aperte e identifica i servizi AI in esecuzione nella tua infrastruttura.
Progettato per team di sicurezza, amministratori IT e ricercatori che necessitano di visibilità su shadow AI, deployment LLM non autorizzati e infrastrutture GPU sulle loro reti.
C'è una crescente preoccupazione per lo shadow AI, e questo fornisce un modo semplice per scansionare le reti. Inoltre, molti dei tipici strumenti di scansione per Windows sono lenti e hanno interfacce scritte male, in particolare per chiunque utilizzi un monitor 4k+. Agrus Scanner è costruito in C#/.NET nativo con WPF — niente Electron, niente browser incorporato — quindi si avvia velocemente, scansiona velocemente e rimane leggero sulle risorse. Ero stanco di cercare di leggere caratteri minuscoli, quindi quando un amico/cliente cercava un modo per scansionare lo shadow AI, e senza alcuno strumento di tipo Windows disponibile, sembrava un abbinamento naturale.
Funziona anche come un semplice scanner di rete — ping sweep, scansione delle porte e risoluzione dei nomi host sono tutti integrati. Non hai bisogno di uno strumento separato per la ricognizione di base. Ma dove Agrus si distingue davvero è nel rilevamento AI: va oltre la scansione delle porte sondando attivamente i servizi scoperti con chiamate API specifiche per l'AI, recuperando nomi di modelli, dettagli GPU, informazioni sui container e dati di versione. Se qualcuno sulla tua rete sta eseguendo un servizio AI, Agrus lo trova e ti dice esattamente di cosa si tratta.
Funziona anche come server MCP, quindi agenti AI come Claude Code e OpenClaw possono usarlo come strumento — scansionare reti, sondare host e recuperare risultati in modo autonomo. Punta il tuo agente all'endpoint e gestisce il resto.
Scarica l'ultimo installer da Releases:
AgrusScanner-Setup.msi — self-contained, non richiede il runtime .NET.
Richiede Windows 10/11. L'installer e i binari installati sono firmati Authenticode (Azure Trusted Signing, publisher Joseph Fago). Una volta installato, le firme di rilevamento si mantengono aggiornate; hai bisogno di un nuovo installer solo quando l'app stessa cambia.
Agrus Scanner 1.0 è la prima release stabile. Il motore di rilevamento, il feed di firme firmato e l'integrazione MCP sono completi e supportati. Da qui in avanti, i nuovi servizi AI vengono distribuiti come aggiornamenti delle firme e la versione dell'app cambia solo quando cambiano il motore, l'interfaccia utente o gli strumenti MCP.
AgrusScanner.exe e AgrusScanner.dll sono firmati Authenticode tramite Azure Trusted Signing; le release si interrompono se qualcosa non è firmato. I pacchetti di firme sono firmati con una chiave separata che l'app verifica prima del caricamento.Le point release (1.0.x) contengono solo correzioni. Le versioni delle firme sono datate (ad esempio 2026.09.15.1) e mostrate nella barra di stato.
initialize), il server/discover stateless del 2026-07-28 e HTTP+SSE legacy. Mostra il nome auto-dichiarato del server, la versione, le capacità (tools / resources / prompts) e la versione del protocollo. Le sessioni aperte durante il rilevamento vengono chiuse immediatamente; nessun tool viene mai chiamato.signatures/catalog.json e sono compilate come baseline. Base per il feed di firme della v0.4.1.--mcp-only) può ora essere disabilitato/.well-known/serviceinfo (l'unica rotta non autenticata che TabbyAPI espone di default)| Categoria | Servizi rilevati |
|---|---|
| LLM | Ollama, vLLM, HF TGI, llama.cpp, KoboldCpp, LM Studio, LiteLLM, Jan.ai, GPT4All, LocalAI, FastChat, Tabby, Xinference, SGLang, text-generation-webui, NVIDIA NIM, NVIDIA Dynamo, OpenLLM, MLX-LM, llamafile, Aphrodite Engine, llama-swap, LMDeploy, exo, TabbyAPI |
| Image Gen | Stable Diffusion (A1111), ComfyUI, InvokeAI, SD WebUI Forge, Fooocus-API |
| Video Gen | SwarmUI, HunyuanVideo |
| Voice / STT / TTS | Speaches, whisper.cpp, OpenedAI-Speech, F5-TTS, GPT-SoVITS, XTTS-API-Server, Coqui XTTS Streaming, Kokoro-FastAPI, Chatterbox-TTS-Server |
| ML Platform | NVIDIA Triton, TorchServe, TensorFlow Serving, MLflow, Ray Serve, BentoML, KServe, MindsDB |
| AI Platform | Open WebUI, AnythingLLM, LibreChat, Flowise, Dify, SillyTavern, n8n, PrivateGPT, app Gradio |
| Agent Platform | AutoGen Studio, Letta, OpenHands, CrewAI Studio, Langflow, OpenClaw |
| RAG Platform | Onyx, R2R, kotaemon, RAGFlow, Quivr, Verba, Khoj |
| Embeddings | HF Text Embeddings Inference (TEI), Infinity |
| Vector DB | Qdrant, ChromaDB, Weaviate, Milvus |
| MCP Server | Qualsiasi server MCP su Streamable HTTP (initialize / server/discover) o HTTP+SSE legacy, più Home Assistant MCP; riporta nome, versione e tools/resources/prompts |
| GPU Infra | NVIDIA DCGM Exporter, Triton Metrics, TorchServe Metrics |
| Container | API Docker con oltre 70 corrispondenze di pattern di immagini AI |
Il rilevamento va oltre la scansione delle porte - il prober interroga endpoint API specifici del servizio, estrae nomi di modelli, versioni, informazioni GPU e dettagli dei container.
A partire dalla 1.0, ciò che Agrus può rilevare è separato dall'app stessa, allo stesso modo in cui un antivirus separa il suo motore dalle sue definizioni.
Come funziona
signatures su GitHub, tipicamente settimanalmente man mano che compaiono nuovi servizi AI. L'app controlla il feed pochi secondi dopo l'avvio e una volta al giorno successivamente.2026.09.22.1.Le tue scelte (Impostazioni → Aggiornamenti → Firme di rilevamento)
| Modalità | Comportamento |
|---|---|
| Installazione automatica (predefinito) | Le nuove firme vengono scaricate e attivate silenziosamente e si applicano dal prossimo host sondato in poi |
| Solo notifica | Un link appare nella barra di stato; cliccalo per installare |
| Off | Non contatta mai il feed; viene utilizzata la baseline integrata |
Come rimane sicuro
initialize / server/discover / ping).Cosa richiede ancora un aggiornamento dell'app
L'estrazione di dettagli ricchi per un servizio nuovo di zecca (liste di modelli, nomi GPU) è codice, quindi una firma può etichettare un servizio prima che la prossima release mostri i suoi dettagli. Anche le modifiche a motore, interfaccia utente e strumenti MCP sono release dell'app, che il controllo aggiornamenti esistente annuncia.
Contribuire con una firma
Aggiungi una voce a signatures/catalog.json e apri una pull request; i gate del catalogo in CI la validano e, una volta unita, il feed viene pubblicato automaticamente. I dettagli sono in docs/DEVELOPER.md.
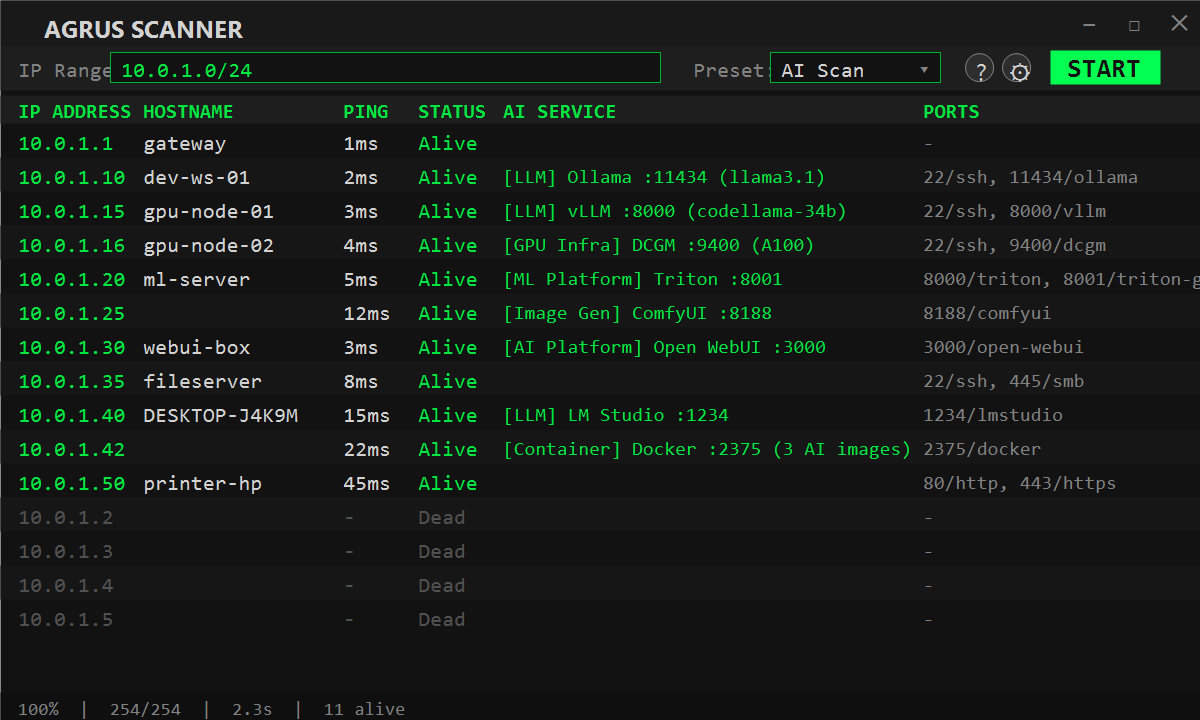
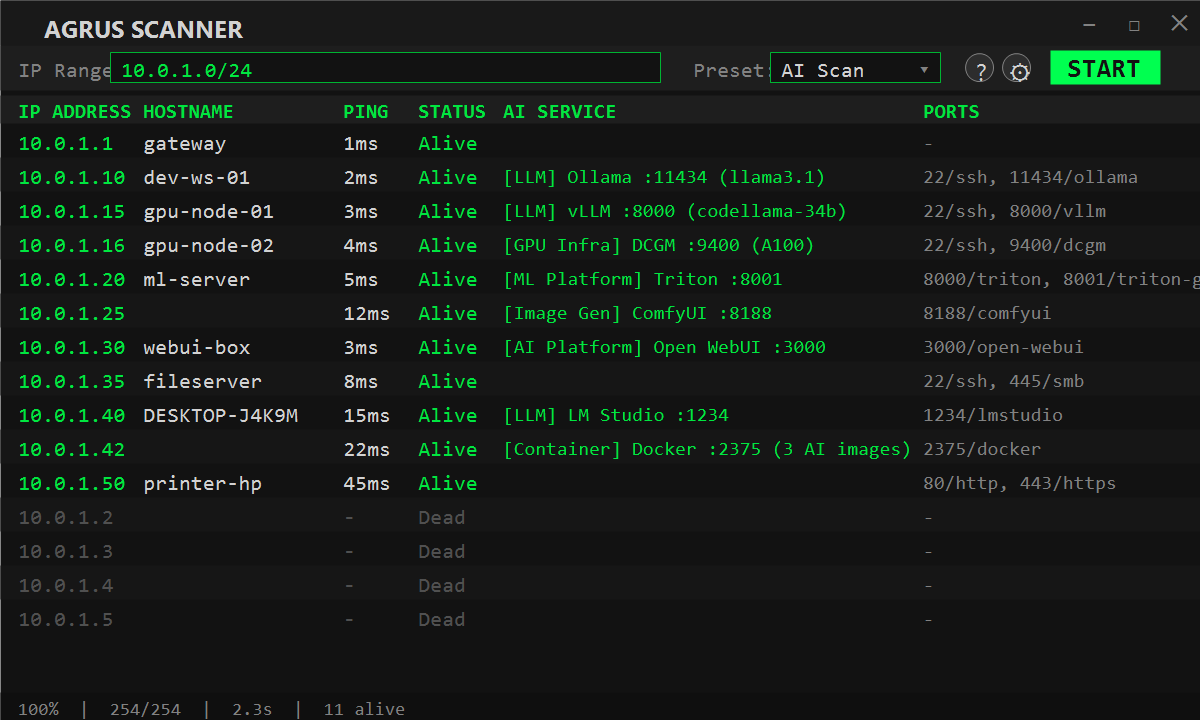
I risultati di AI Scan mostrano i servizi rilevati con i dettagli estratti:
[LLM] Ollama :11434 (llama3, mistral) | [GPU Infra] NVIDIA DCGM :9400 (RTX 4090)
Esegui lo scanner come server MCP headless con un'icona nella tray di sistema:
AgrusScanner.exe --mcp-only
Questo avvia un server MCP Streamable HTTP su http://localhost:8999/mcp (porta configurabile nelle impostazioni). Gli agenti AI possono quindi chiamare direttamente gli strumenti di scansione.
Nota di sicurezza: Il server MCP si associa solo a
localhoste valida gli header Host per bloccare attacchi di DNS rebinding. Solo i processi sulla tua macchina possono connettersi. Non esporre questo server alla rete tramite reverse proxy o tunnel senza aggiungere il tuo livello di autenticazione.
Strumenti MCP:
| Strumento | Descrizione |
|---|---|
scan_network | Ping sweep + scansione porte + DNS + probing AI su un intervallo IP |
probe_host | Scansione approfondita di un singolo IP con scansione porte e rilevamento AI |
list_presets | Elenca i preset di scansione disponibili con i conteggi delle porte |
Il progetto include un .mcp.json che connette Claude Code allo scanner. Avvia il server MCP, poi usa Claude Code in questo progetto:
// .mcp.json (già incluso)
{
  "mcpServers": {
    "agrus-scanner": {
      "type": "http",
      "url": "http://localhost:8999/mcp"
    }
  }
}
Una skill di Claude Code è anche inclusa in .claude/skills/agrus-scanner/SKILL.md che insegna all'agente quando e come usare gli strumenti di scansione.
Installa il plugin OpenClaw incluso:
openclaw plugins install ./openclaw-plugin
Configura nelle impostazioni di OpenClaw:
{
  "plugins": {
    "entries": {
      "agrus-scanner": {
        "enabled": true,
        "config": { "mcpUrl": "http://localhost:8999/mcp" }
      }
    }
  }
}
La skill in .claude/skills/agrus-scanner/SKILL.md segue il formato aperto AgentSkills e funziona con qualsiasi agente compatibile (Cursor, Gemini CLI, OpenClaw, ecc.). Punta il tuo strumento all'endpoint MCP e la skill fornisce le istruzioni per l'uso.
Agrus Scanner effettua due tipi di richieste in uscita, entrambe opzionali ed entrambe visibili in Impostazioni → Aggiornamenti:
api.jpftech.com, inviando solo la versione dell'app e la versione del sistema operativo. Nessun dato personale, ID macchina o indirizzo IP viene memorizzato. Interruttore: Controlla aggiornamenti app all'avvio.github.com (la release signatures) all'avvio e quotidianamente, recuperando un piccolo manifest e, quando più recente, il pacchetto firmato. Nessun dato identificativo viene inviato. Interruttore: Firme di rilevamento → Off.Il traffico di scansione stesso va solo all'intervallo IP che inserisci. Le impostazioni sono memorizzate in %LOCALAPPDATA%\AgrusScanner\settings.json; un pacchetto di firme installato risiede accanto ad esso come signatures.agsig.
Hardening portato fino alla 1.0:
export_results di MCP limitato alla cartella Documenti dell'utente=, +, -, @)System.Diagnostics.Trace per visibilità| Tasto | Azione |
|---|---|
| Ctrl + C | Copia l'indirizzo IP selezionato |
| Ctrl + = | Zoom avanti |
| Ctrl + - | Zoom indietro |
| Ctrl + 0 | Reimposta zoom |
| Ctrl + Scroll | Zoom |
| Clic destro | Menu contestuale (copia, apri servizi) |
MIT License — usare a proprio rischio. Vedi LICENSE per i termini completi.