 nuid/nebulousad
NebulousAD strumento automatizzato di audit delle credenziali.

A partire dal 14 aprile, NuID non ospiterà più l'API NebulousAD con cui questo codice comunica. In quanto piccolo team di sviluppatori, abbiamo scoperto che non è fattibile supportare, monitorare e sviluppare attivamente sia il portale NebulousAD che il nostro portale per sviluppatori di autenticazione Developer Portal in modo efficace.
Il codice per verificare le password di Active Directory rispetto a un insieme di credenziali di autenticazione violate pubblicamente continuerà a vivere in questo repository, e integreremo tutto l'ottimo feedback ricevuto attraverso la nostra esperienza con NebAD per fornire un servizio di blacklisting delle password senza soluzione di continuità insieme alla nostra API di autenticazione nei prossimi mesi. Quindi rimanete sintonizzati!
Apprezziamo il vostro coinvolgimento e feedback passati, e non vediamo l'ora di sentirvi in futuro. Non esitate a contattarci per domande riguardanti NebAD, NuID o qualsiasi cosa relativa all'identità digitale.
Arrivederci! -il team NuID
NebulousAD è uno strumento per il controllo delle password degli utenti di Active Directory rispetto a un database di password compromesse trovate in data breach. Lo strumento è stato realizzato per aiutare gli amministratori di sistema Windows a trovare e, opzionalmente, correggere l'uso di password compromesse. Questo approccio è raccomandato da NIST 800-63B e può aiutare a proteggere da attacchi di credential spraying e stuffing.
Il database Nebulous contiene attualmente oltre 2,5 miliardi di hash unici di password violate.
NebulousAD utilizza il modello di k-anonimato per impostazione predefinita per preservare la privacy e la sicurezza delle password verificate tramite l'API. Solo i primi cinque caratteri di un hash SHA-2 vengono inviati all'API. Puoi leggere ulteriori informazioni sul k-anon qui.
Lo strumento è stato originariamente rilasciato al BSides Las Vegas 2019. Un video della presentazione BSides è qui.
Funzionalità in arrivo:
Basta scaricare la release precompilata (non richiede interprete python) o compilare dal sorgente:
Questo strumento richiede Python2.7 (per ora).
Run git clone https://github.com/NuID/nebulousAD.git
Next, install with python setup.py install
Quindi inizializza la tua chiave. Puoi ottenere la tua chiave visitando: https://nebulous.nuid.io/#/register
Una volta registrato, clicca sul pulsante per generare la tua chiave API e copiala.
Ora puoi inizializzarla così: nebulousAD -init-key <api_key>
Ora puoi eseguire lo strumento. Se non trova la tua chiave API, potrebbe essere necessario riavviare la sessione del terminale. La chiave API è memorizzata in una variabile d'ambiente. Anche disconnettersi e riconnettersi funziona.
Puoi scaricare il file nebulousAD.exe, per utilizzarlo senza interprete qui.
In alternativa, puoi compilare lo strumento dal sorgente tu stesso:
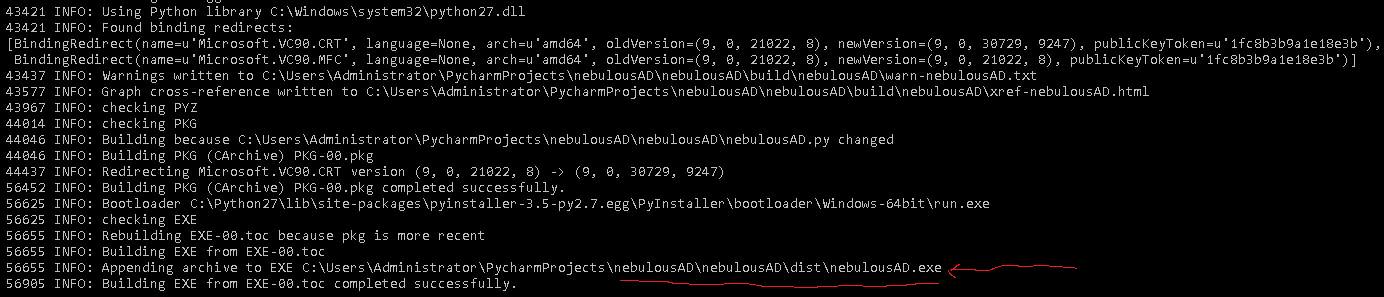
pip install pyinstallergit clone https://github.com/NuID/nebulousAD.gitcd .\nebulousAD\nebulousADpyinstaller --onefile nebulousAD.pyPyinstaller restituirà la posizione del binario compilato:
Un comando di esempio per scaricare tutti gli hash e verificarli tramite l'API:
nebulousAD.exe -v -snap --check
NuID Credential Auditing tool.

optional arguments:
  -h, --help            show this help message and exit
  -ntds NTDS            NTDS.DIT file to parse
  -system SYSTEM        SYSTEM registry hive to parse
  -csv CSV              Output results to CSV file at this PATH.
  -json JSON            Output results to JSON file at this PATH
  -init-key INIT_KEY    Install your Nu_I.D. API key to the current users
                        PATH.
  -c, --check           Check against Nu_I.D. API for compromised
                        credentials.
  -dk, --disable-k-anon
                        Disable k-anon hash searches against the API (speeds
                        up the audit).
  -snap                 Use ntdsutil.exe to snapshot the system registry
                        hive and ntds.dit file to <systemDrive>:\Program
                        Files\NuID\
  -shred                When performing delete operations on files, use a 7
                        pass overwrite with sdelete.exe. Download here:
                        https://docs.microsoft.com/en-
                        us/sysinternals/downloads/sdelete
  -no-backup            Do not backup the existing snapshots, just overwrite
                        them instead.
  -clean-old-snaps CLEAN_OLD_SNAPS
                        Clean backups older than N days.

display options:
  -user-status          Display whether or not the user is disabled
  -pwd-last-set         Shows pwdLastSet attribute for each account found
                        within the NTDS.DIT database.
  -history              Dump NTLM hash history of the users.
  -v                    Enable verbose mode.
Disabilita la funzione di controllo hash con k-anonimato. È utile per accelerare il tempo di ricerca, ma comporterà l'invio dell'intero hash SHA-256(NTLM) all'API. Non registriamo né memorizziamo gli hash inviati all'API.
Il parametro -snap farà automaticamente uno snapshot di Active Directory (usando ntdsutil.exe) e scaricherà il file ntds.dit così come il hive del registro SYSTEM, se hai i privilegi necessari. Puoi scaricarli manualmente usando vari metodi o lo strumento ntdsutil.exe. Se scarichi manualmente, puoi puntare ai file con -system path\to\SYSTEM e -ntds path\to\ntds.dit. Questo è utile se vuoi controllare vecchi snapshot.
Richiede una chiave API da https://nebulous.nuid.io/#/register. Una volta ottenuta e installata con -init-key, puoi verificare gli hash tramite l'API NuID. Se hai specificato -history, controllerà anche la cronologia delle password di ogni account per vedere se c'era una password precedentemente utilizzata dall'utente che è stata compromessa.
Aggiunge un output che indica se l'account è Abilitato o Disabilitato in Active Directory.
Aggiunge un output che indica la data dell'ultima impostazione della password dell'account. Può essere utile per rilevare violazioni delle policy di sicurezza di account che non vengono reimpostati automaticamente come definito in GPO, come gli account di servizio.
Controlla o scarica anche la cronologia delle password memorizzate degli account.
Utilizza una sovrascrittura DoD a 7 passaggi quando si cancellano gli snapshot. Richiede che sdelete.exe sia nel tuo PATH. Puoi ottenerlo qui: https://docs.microsoft.com/en-us/sysinternals/downloads/sdelete Basta scaricarlo e inserirlo nella directory %SYSTEMDRIVE\Windows\System32\, o configurare la variabile d'ambiente.
