
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2019-12735 — Immagine Docker che mi permette di studiare lo sfruttamento dell'exploit di VIM. | Kitploit
Strumenti/GitHubGitHub/nickylimjj/cve-2019-12735
Sicurezza dei ContenitoriAnalisi delle VulnerabilitàExploitApprendimento e FormazioneBinary ExploitationLab e Pratica
GitHubnickylimjj/cve-2019-12735

cve-2019-12735

Immagine Docker che mi permette di studiare lo sfruttamento dell'exploit di VIM.

Vedi Repository
1165 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

cve-2019-12735

Immagine Docker che mi permette di studiare lo sfruttamento dell'exploit VIM qui

Software interessato

  • Vim 8.1.1365 (fino a questa versione, esclusa)
  • NeoVim 0.3.6 (fino a questa versione, esclusa)

Installazione

# on Host
$ make build
$ make run
$ make attach   # This brings you into the container with the vulnerable Vim

# In docker container
$ vim exploit/poc.txt

Correzione

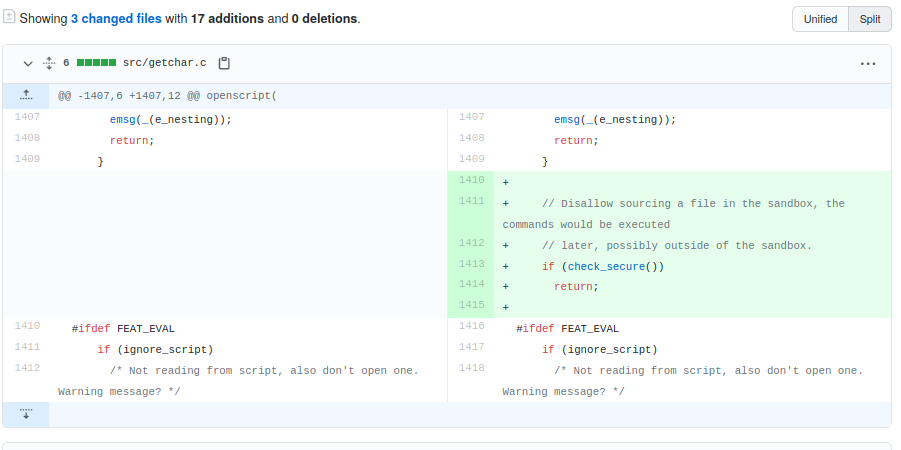
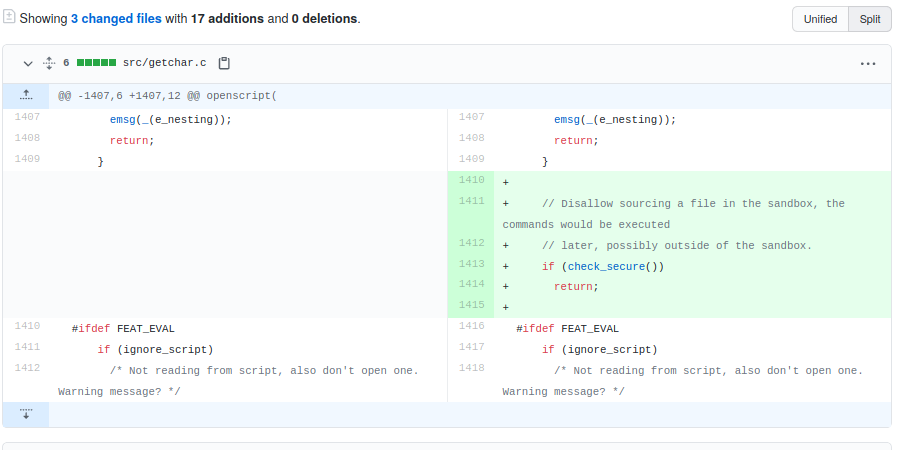
Il commit che la corregge. image

Crediti

Setup dell'ambiente ispirato al pwnedit di LiveOverflow.

Scarica lo strumento