 nextronsystems/evtx-baseline
Un repository che ospita log evtx di esempio di goodware contenenti installazioni di software di esempio e interazioni utente di base.

Un repository che ospita esempi di log evtx goodware con installazioni di software campione e interazioni utente di base
Se vuoi donare, apri una issue o contatta @phantinuss su twitter o keybase (i file di grandi dimensioni sono organizzati solo nelle release, non nel repository stesso)
Installa una VM Windows usando una licenza di prova (https://www.microsoft.com/en-us/evalcenter/)
Installa Sysmon (http://live.sysinternals.com/tools/Sysmon64.exe) usando sysmonconfig-trace.xml, che è un fork modificato della config di Cyb3rWard0g
Apri una console PowerShell come amministratore e copia e incolla il seguente script
Application, Security e System a 512MBMicrosoft-Windows-TaskScheduler/OperationalMicrosoft-Windows-DNS-Client/OperationalMicrosoft-Windows-DriverFrameworks-UserMode/OperationalMicrosoft-Windows-LSA/Operational# Incrase Sysmon logs Size
$sysmon = Get-WinEvent -ListLog Microsoft-Windows-Sysmon/Operational
$sysmon.MaximumSizeInBytes = 2147483648 #2GB
$sysmon.SaveChanges()
# Incrase Powershell logs Size
$ps1 = Get-WinEvent -ListLog Microsoft-Windows-PowerShell/Operational
$ps1.MaximumSizeInBytes = 2147483648 #2GB
$ps1.SaveChanges()
$ps2 = Get-WinEvent -ListLog "Windows PowerShell"
$ps2.MaximumSizeInBytes = 2147483648 #2GB
$ps2.SaveChanges()
# Incrase Application logs Size
$application = Get-WinEvent -ListLog Application
$application.MaximumSizeInBytes = 537919488 #512MB
$application.SaveChanges()
# Incrase Security logs Size
$security = Get-WinEvent -ListLog Security
$security.MaximumSizeInBytes = 537919488 #512MB
$security.SaveChanges()
# Incrase System logs Size
$system = Get-WinEvent -ListLog System
$system.MaximumSizeInBytes = 537919488 #512MB
$system.SaveChanges()
# Enable various Log Channels
wevtutil sl Microsoft-Windows-DNS-Client/Operational /e:true
wevtutil sl Microsoft-Windows-DriverFrameworks-UserMode/Operational /e:true
wevtutil sl Microsoft-Windows-LSA/Operational /e:true
wevtutil sl Microsoft-Windows-TaskScheduler/Operational /e:true
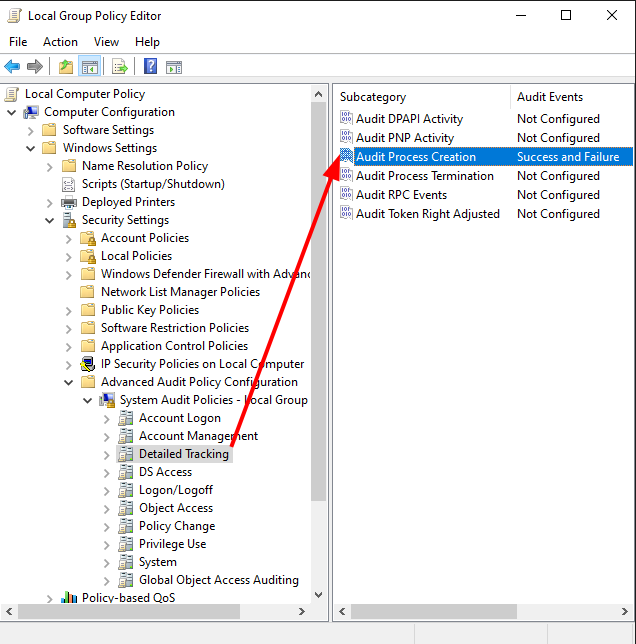
(Percorso: apri "gpedit" > "Computer Configuration" > "Windows Settings" > "Security Settings" > "Advanced Audit Policy Configuration"
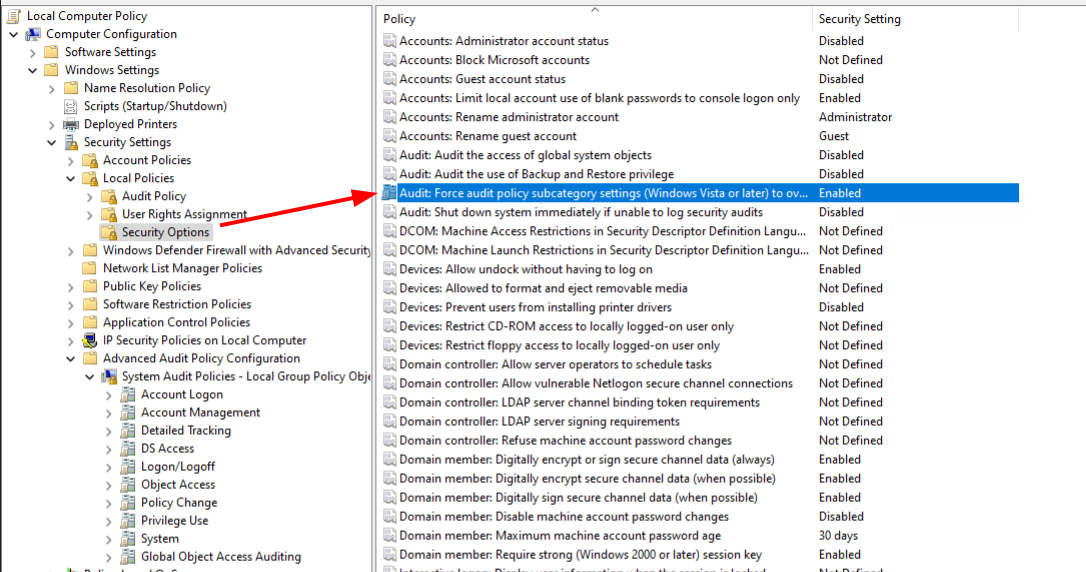
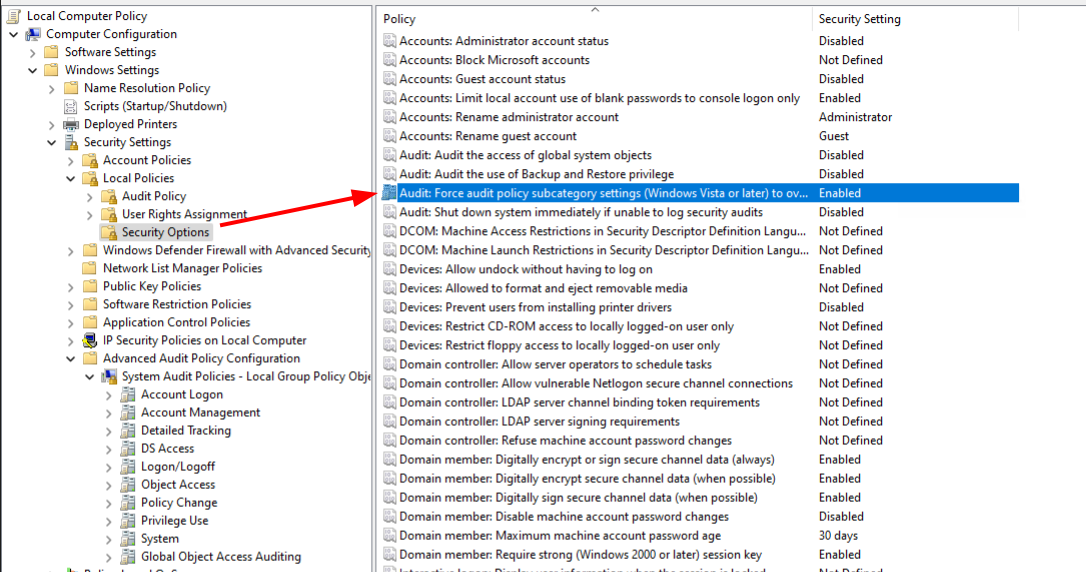
Nota: quando vengono utilizzate le impostazioni di Advanced Audit Policy Configuration, l'impostazione di criterio "Audit: Force audit policy subcategory settings (Windows Vista or later) to override audit policy category settings" in Local Policies\Security Options deve essere anch'essa abilitata.
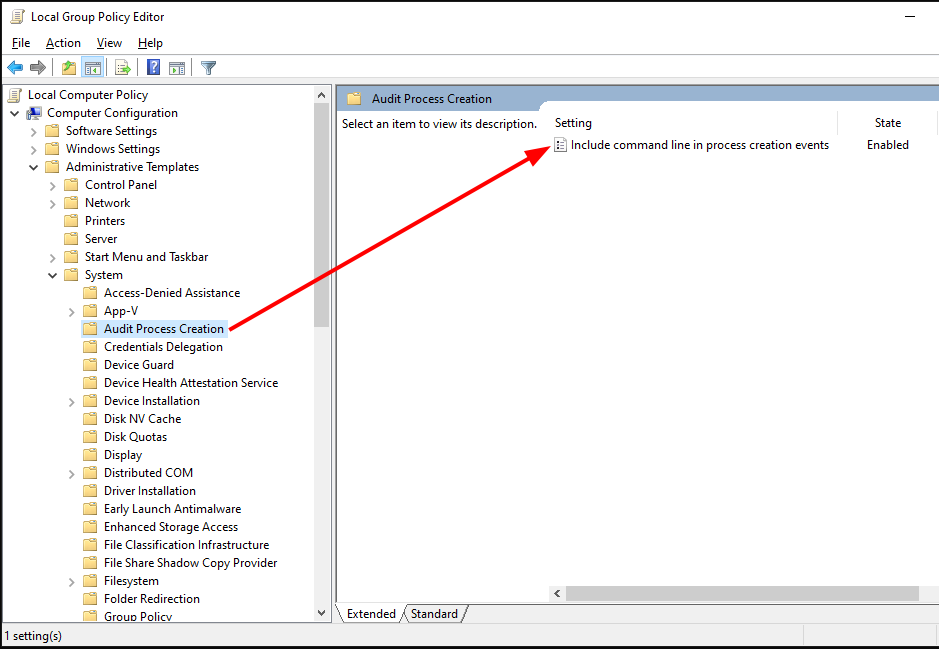
(Percorso: apri "gpedit" > "Computer Configuration" > "Administrative Templates" > "System" > "Audit Process Creation" > "Include command line in process creation events" impostata su "Enabled")
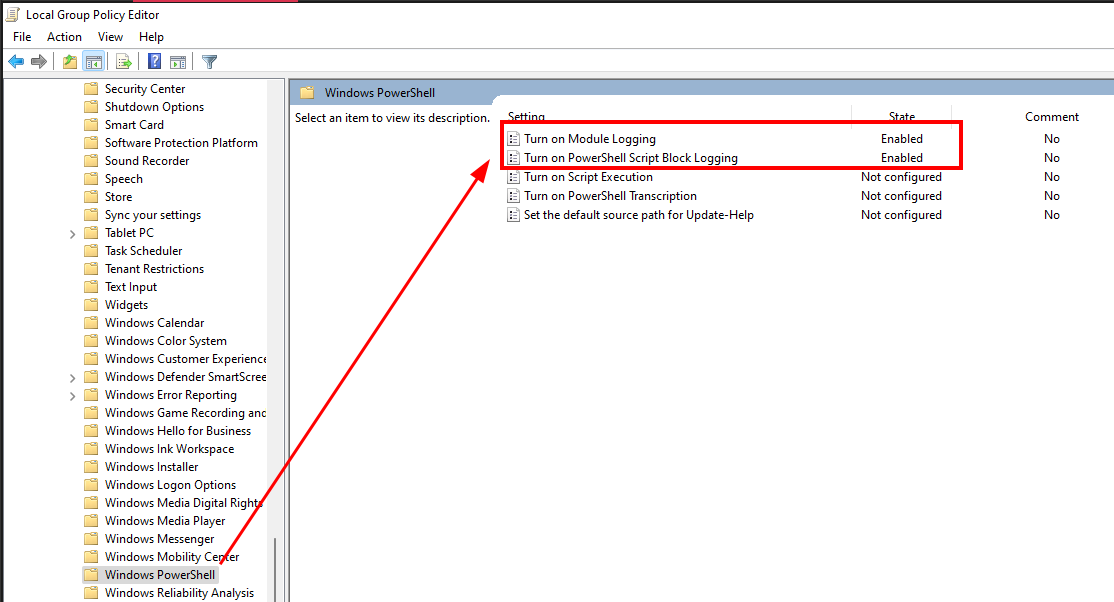
(Percorso: apri "gpedit" > "Computer Configuration" > "Administrative Templates" > "Windows Components" > "Windows PowerShell" > "Turn on Module Logging" & "Turn on Script Block Logging" impostate su "Enabled")
Installa software e simula l'interazione
Esporta l'eventlog usando il metodo descritto di seguito e contribuisci
Una volta che tutto è stato fatto e sei pronto a donare l'event log, apri una console PowerShell come amministratore ed esegui il seguente comando
mkdir $ENV:UserProfile\evtx; Copy-Item "C:\Windows\System32\winevt\Logs\*.evtx" -Destination $ENV:UserProfile\evtx\; $filename = "$ENV:UserProfile\donation-evtx-" + $([System.Environment]::OSVersion.Version.Major) + "-" + $([System.Environment]::OSVersion.Version.Minor) + "-" + $([System.Environment]::OSVersion.Version.Build); Compress-Archive -Path $ENV:UserProfile\evtx -CompressionLevel Optimal -DestinationPath $filename; Remove-Item $ENV:UserProfile\evtx\ -Recurse; explorer $ENV:UserProfile\
Se hai 7-Zip (C:\Program Files\7-Zip\7z.exe) installato sul tuo sistema e per risultati più rapidi, usa il seguente comando da un prompt di PowerShell elevato
mkdir $ENV:UserProfile\evtx; Copy-Item "C:\Windows\System32\winevt\Logs\*.evtx" -Destination $ENV:UserProfile\evtx\; $filename = "$ENV:UserProfile\donation-evtx-" + $([System.Environment]::OSVersion.Version.Major) + "-" + $([System.Environment]::OSVersion.Version.Minor) + "-" + $([System.Environment]::OSVersion.Version.Build); & "C:\Program Files\7-Zip\7z.exe" a $filename $ENV:UserProfile\evtx\*; Remove-Item $ENV:UserProfile\evtx\ -Recurse; explorer $ENV:UserProfile\
Il file risultante si troverà in $ENV:UserProfile\evtx\ e avrà la seguente convenzione di denominazione donation-evtx-[MajorVersion]-[MinorVersion]-[Build] ed è ora pronto per essere donato :)
I seguenti capitoli mostrano cosa abbiamo fatto sui nostri sistemi di test per simulare un'attività utente reale. Ha lo scopo di essere un esempio di ciò che abbiamo fatto per creare dati di log autentici. Puoi usare i tuoi sistemi o simulare la tua attività utente.
(effettuato tramite https://ninite.com/)
