
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ssh-auditor — Il modo migliore per scansionare password SSH deboli sulla tua rete | Kitploit
Strumenti/GitHubGitHub/ncsa/ssh-auditor
Scanner di VulnerabilitàAttacchi alle PasswordSicurezza di Rete
GitHubncsa/ssh-auditor

ssh-auditor

Il modo migliore per scansionare password SSH deboli sulla tua rete

Vedi Repository
6208685 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Build Status

SSH Auditor

Caratteristiche

ssh-auditor automaticamente:

  • Ricontrollerà tutti gli host noti man mano che vengono aggiunte nuove credenziali. Controllerà solo le nuove credenziali.
  • Accoderà una scansione completa delle credenziali su qualsiasi nuovo host scoperto.
  • Accoderà una scansione completa delle credenziali su qualsiasi host noto la cui versione SSH o impronta della chiave cambi.
  • Tenterà l'esecuzione di comandi oltre a tentare di stabilire un tunnel TCP.
  • Ricontrollerà ogni credenziale utilizzando un scan_interval per credenziale - predefinito 14 giorni.

È progettato in modo da poter eseguire ssh-auditor discover + ssh-auditor scan da cron ogni ora per effettuare un controllo costante.
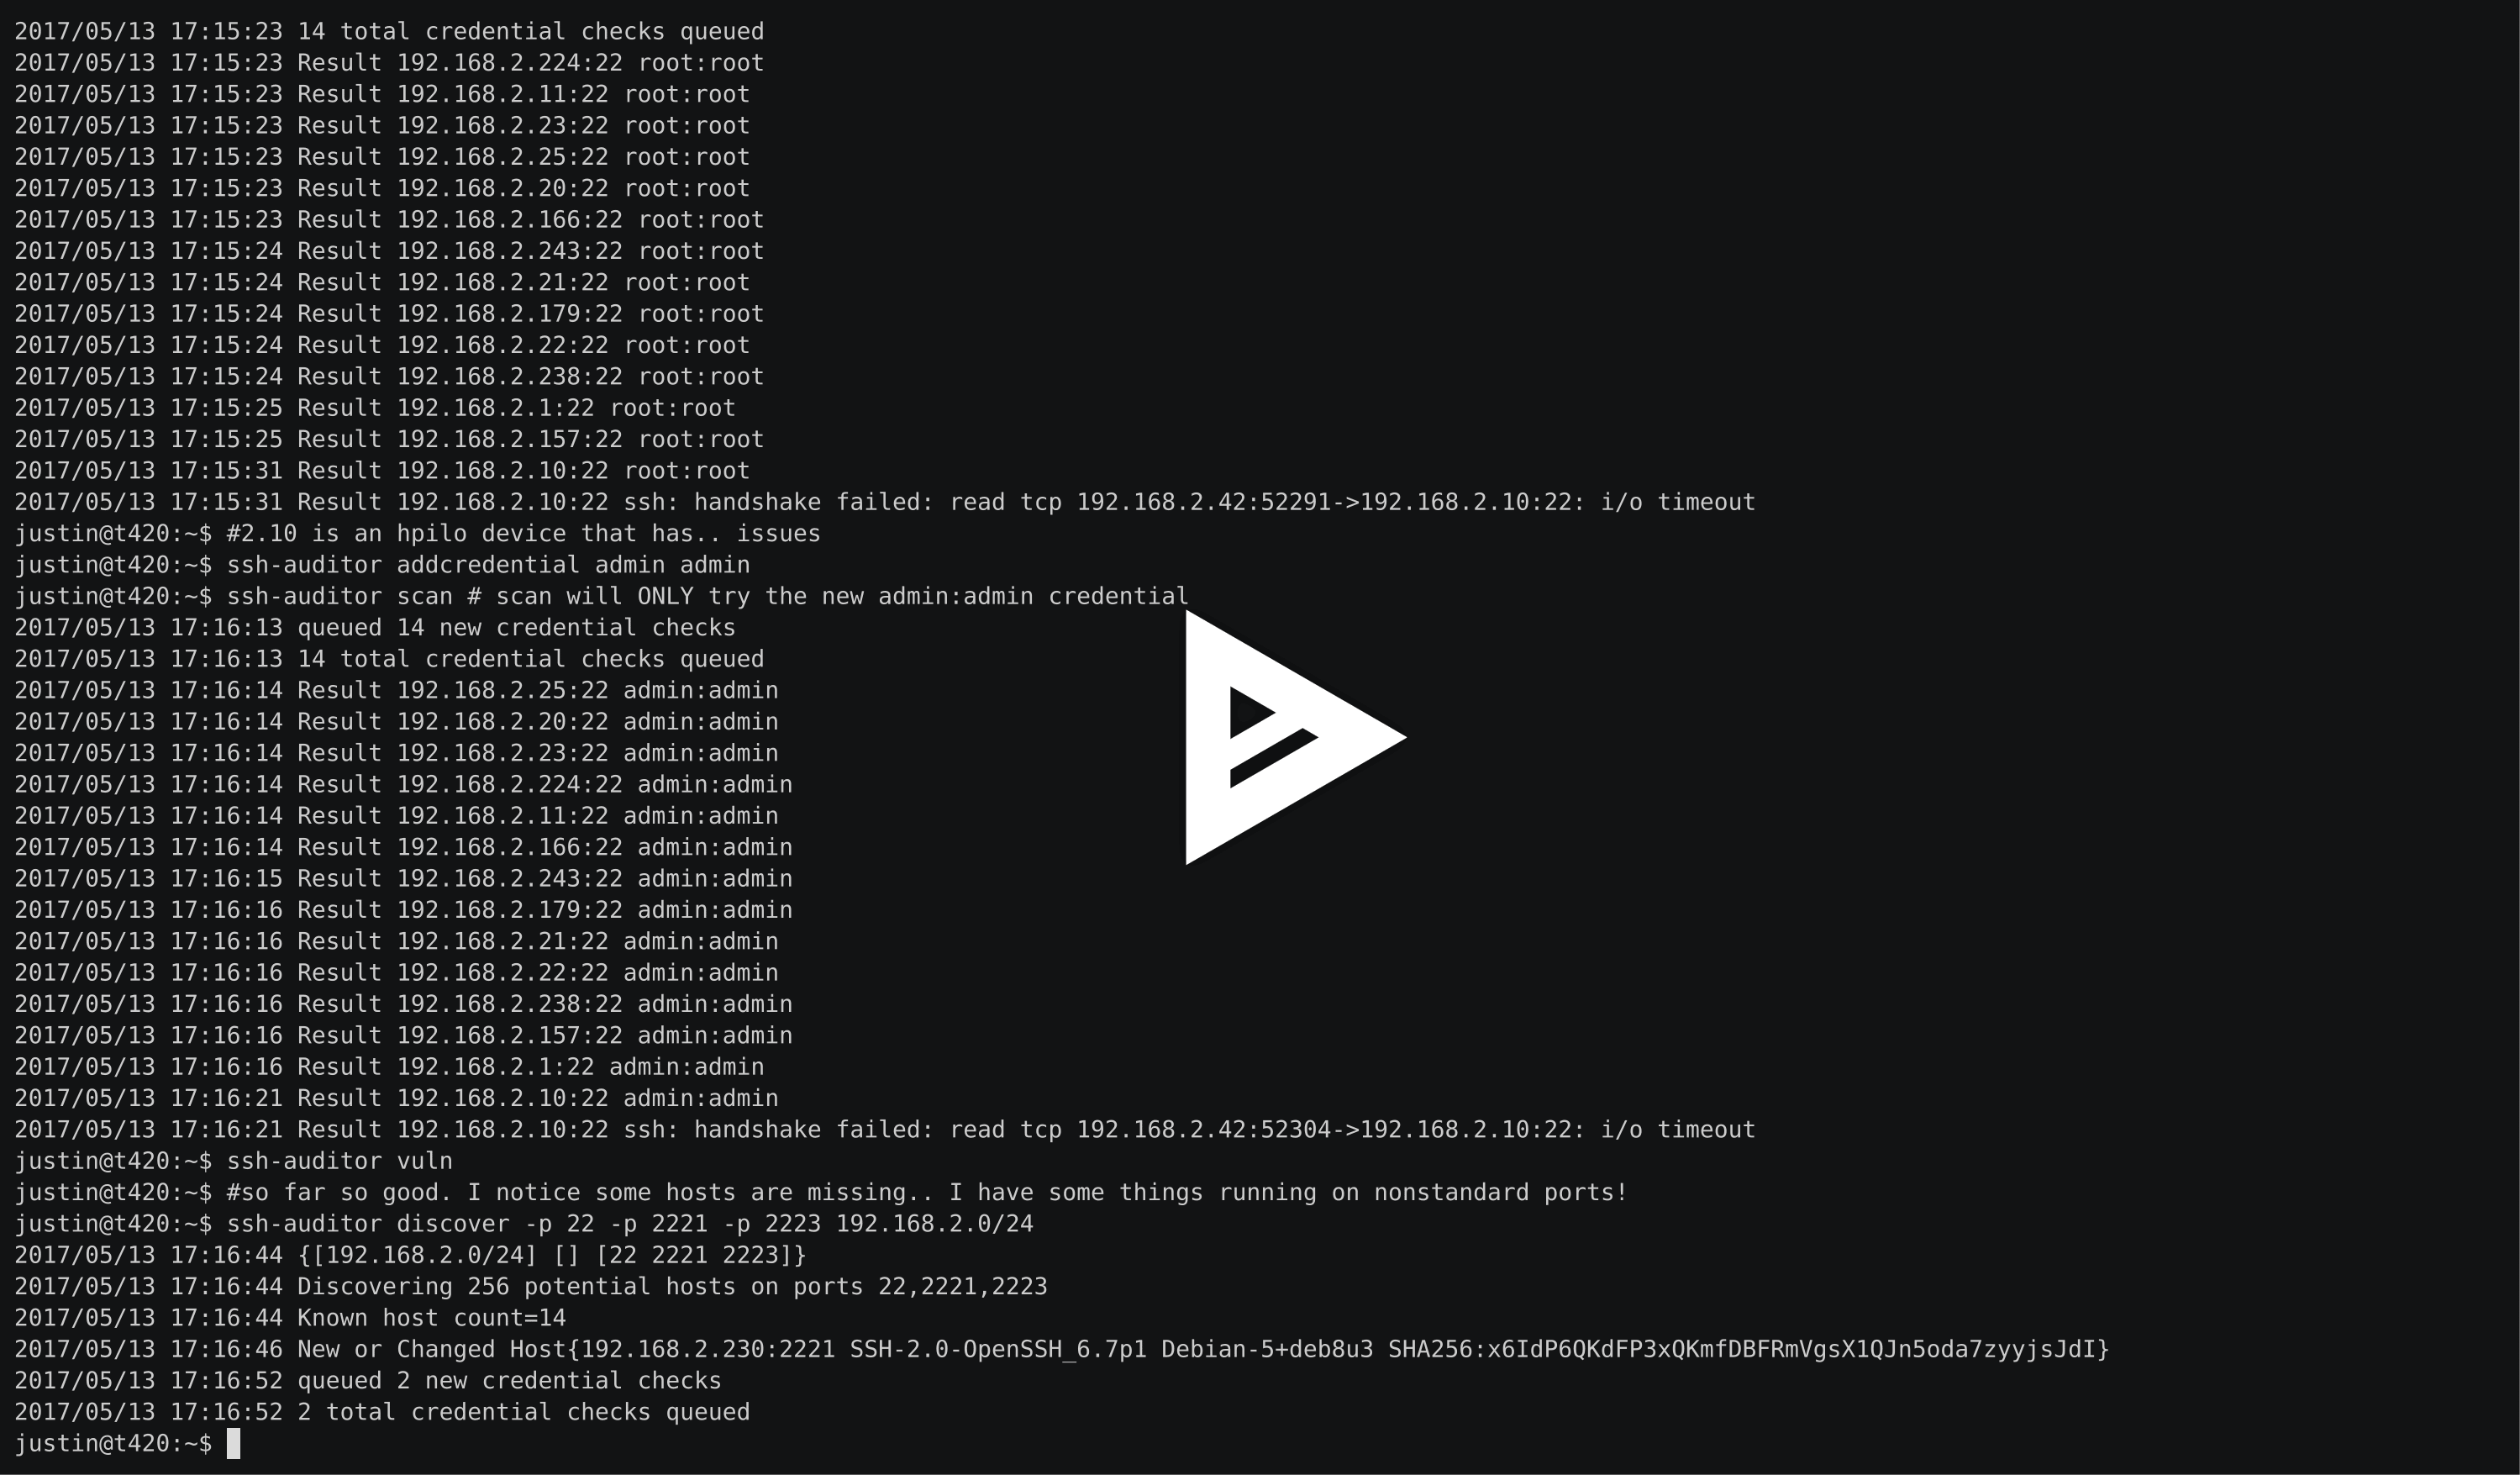
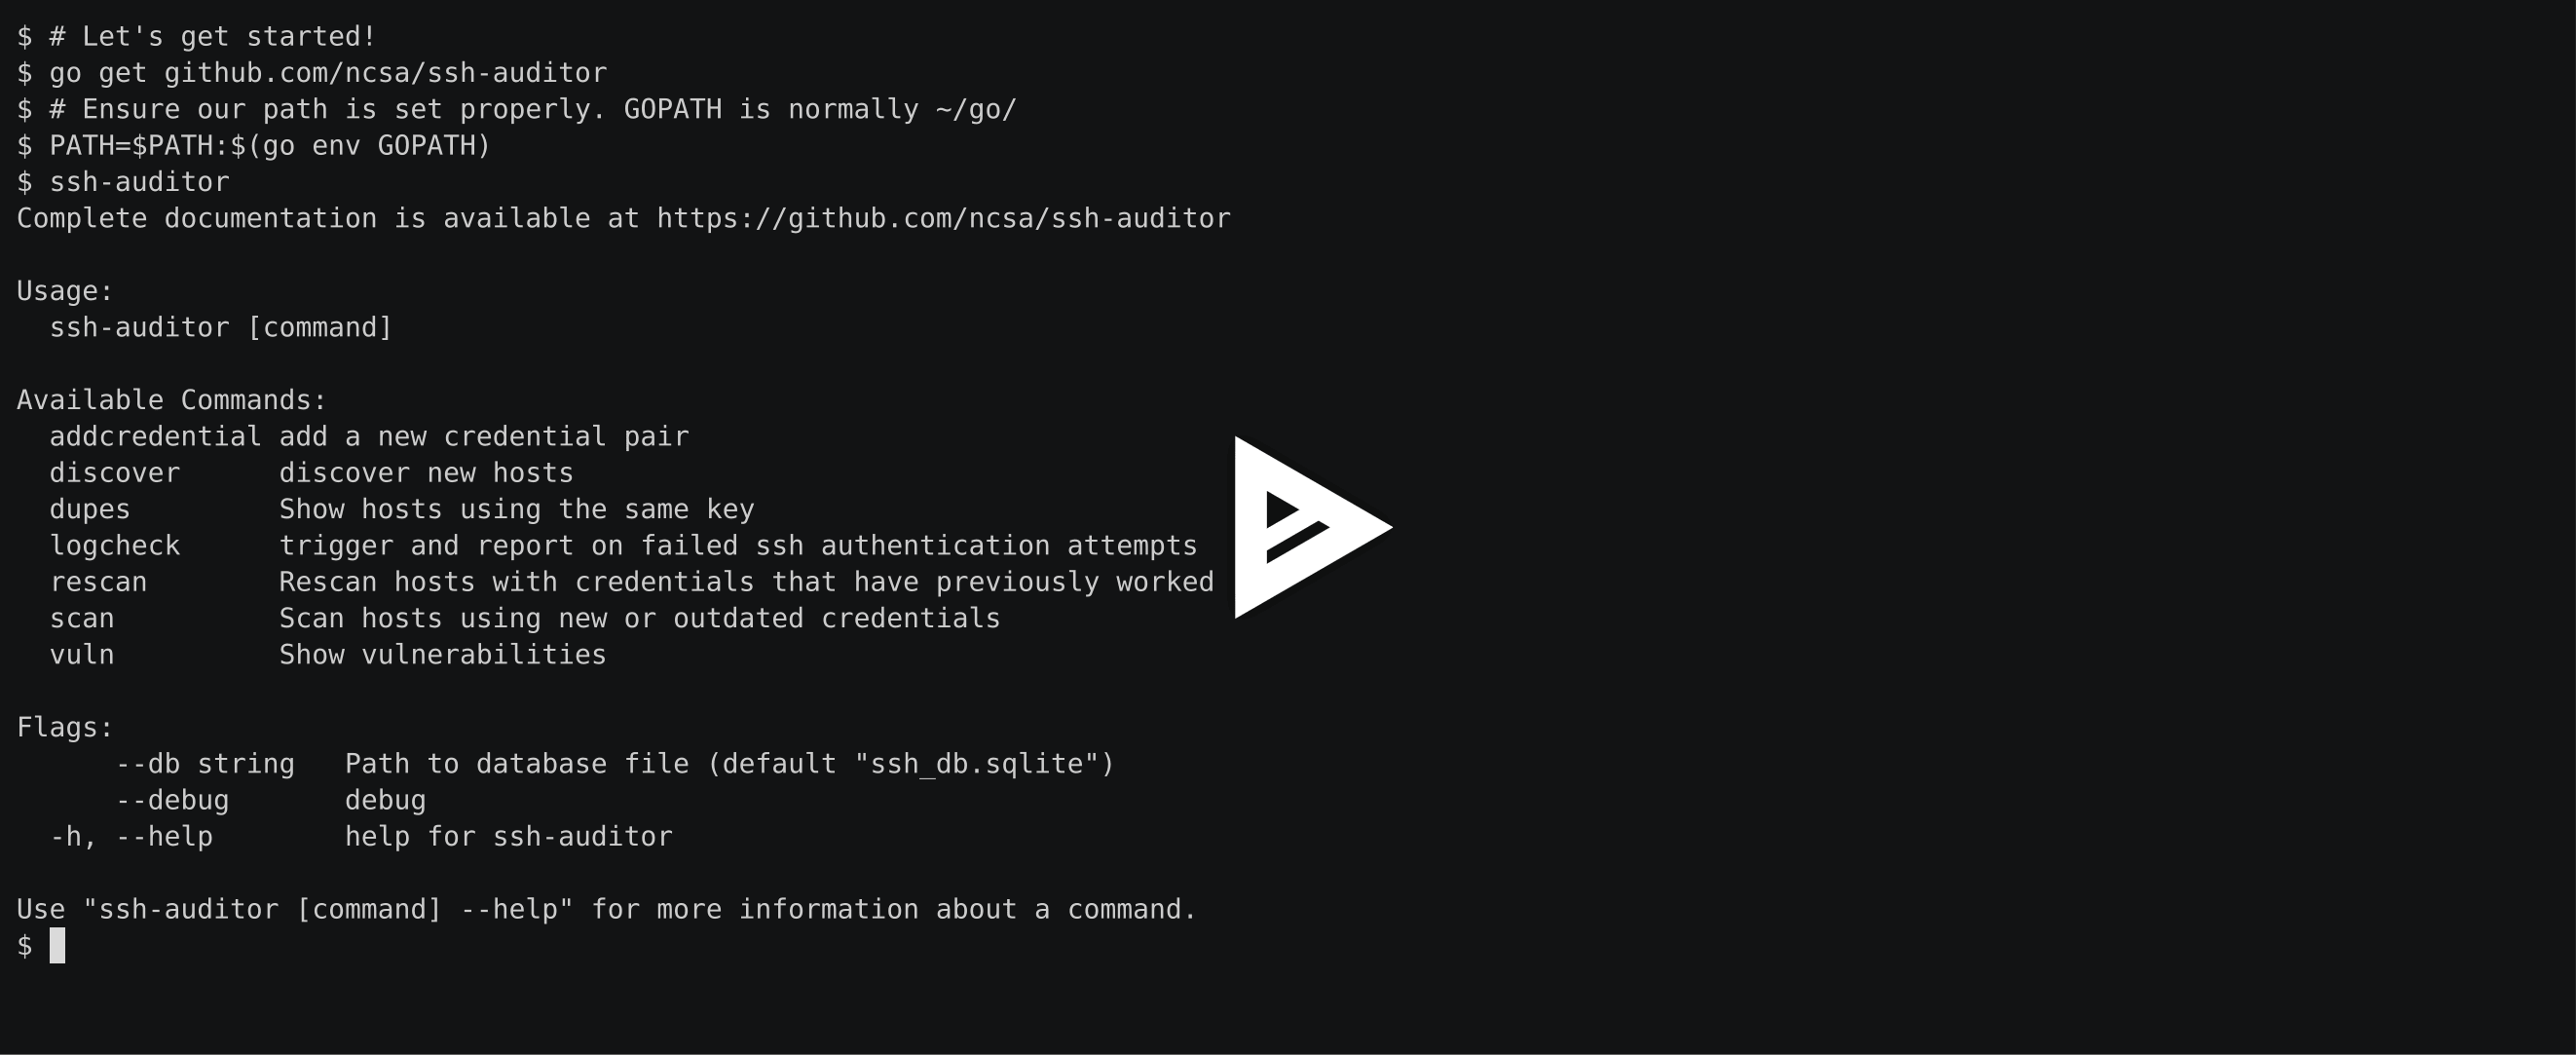
Demo

Demo precedente che mostra tutte le funzionalità

demo

Demo che mostra l'output di log migliorato

demo

Utilizzo

Installazione

$ brew install go # o comunque vuoi installare il compilatore go
$ go get github.com/ncsa/ssh-auditor

Oppure creare da un clone git

$ go build

Creare un binario statico incluso sqlite

$ make static

Assicurati di poter utilizzare abbastanza descrittori di file

$ ulimit -n 4096

Creare il database iniziale e scoprire i server SSH

$ ./ssh-auditor discover -p 22 -p 2222 192.168.1.0/24 10.0.0.1/24

Aggiungere coppie di credenziali da controllare

$ ./ssh-auditor addcredential root root
$ ./ssh-auditor addcredential admin admin
$ ./ssh-auditor addcredential guest guest --scan-interval 1 #controlla questa una volta al giorno

Provare le credenziali sugli host scoperti

$ ./ssh-auditor scan

Generare un report sulle credenziali che hanno funzionato

$ ./ssh-auditor vuln

Ricontrollare le credenziali che hanno funzionato

$ ./ssh-auditor rescan

Generare un report sull'uso di chiavi duplicate

$ ./ssh-auditor dupes

TODO

  • aggiornare la tabella 'host changes'
  • gestire i falsi positivi da dispositivi che non usano l'autenticazione password SSH ma usano invece la shell per farlo.
  • tempi di ricontrollo variabili - ogni credenziale ha un scan_interval in giorni
  • miglior supporto per porte non standard - discover è l'unica cosa che deve essere aggiornata, il resto non si preoccupa.
  • eventualmente demonizzare e aggiungere un'api a cui bro possa agganciarsi per avviare una scoperta non appena viene rilevato un nuovo server SSH.
  • rendere il database sostituibile (mysql, postgresql).
  • differenziare tra un tentativo di password fallito e una connessione fallita o timeout. Per lo più fatto. Cose come fail2ban complicano la cosa.
  • aggiungere implementazioni go per il comando report sqlite3.

Query di report.

Questa query che ssh-auditor vuln esegue è

select
        hc.hostport, hc.user, hc.password, hc.result, hc.last_tested, h.version
 from
        host_creds hc, hosts h
 where
        h.hostport = hc.hostport
 and    result!='' order by last_tested asc
Scarica lo strumento