 mukendi/kratosminifilter
Kratos Minifilter è un driver kernel di Windows (FLTMGR.SYS) creato per il rilevamento ransomware in tempo reale e la mitigazione dell'I/O dei file. Intercetta gli IRP di basso livello per bloccare istantaneamente la cifratura di massa non autorizzata e i trigger canary.

Kratos Minifilter è un driver kernel di Windows (FLTMGR.SYS) creato per il rilevamento ransomware in tempo reale e la mitigazione dell'I/O su file. Intercetta gli IRP di basso livello per bloccare istantaneamente la crittografia di massa non autorizzata e i trigger canary.

Kratos è un Minifilter del File System di Windows di ricerca costruito sopra il Filter Manager di Microsoft (fltmgr.sys).
Invece di affidarsi alle firme del malware, Kratos esplora come il ransomware possa essere rilevato osservando il comportamento del file system direttamente all'interno del kernel di Windows.
Il progetto dimostra come un driver di sicurezza possa:
Kratos non è inteso a diventare un antivirus commerciale.
Il suo obiettivo principale è comprendere come i moderni prodotti Endpoint Detection and Response (EDR) implementano il rilevamento comportamentale del ransomware all'interno del kernel di Windows.
Kratos combina tre livelli di rilevamento indipendenti.
Ogni operazione di scrittura viene campionata.
Invece di chiamare funzioni in virgola mobile non disponibili all'interno del kernel, Kratos utilizza una tabella di ricerca precalcolata.
Il rilevatore identifica:
Una volta confermato il ransomware, Kratos calcola un fingerprint FNV-1a a 64 bit dall'eseguibile.
Il fingerprint viene memorizzato all'interno di:
HKLM\SOFTWARE\Kratos\Blacklist
Le esecuzioni future vengono bloccate prima che il ransomware inizi a crittografare i file.
A differenza delle blacklist basate sul nome file, il fingerprinting sopravvive a:
Ecco l'esatta cronologia di questa neutralizzazione a Ring 0 da parte di Kratos (il driver minifilter anti-ransomware che sto sviluppando), ricostruita dai log del kernel—con un colpo di scena inaspettato sulle cartelle condivise dell'hypervisor:
1. Rilascio della Nota (Passaggio Silenzioso) DarkSide inizia generando la sua nota di riscatto .txt. Poiché i file di testo generano bassa entropia e pattern di I/O standard, Kratos non attiva alcun avviso. Scelta architetturale intenzionale: zero falsi positivi su editor di testo legittimi e software per ufficio.
2. Violazione Comportamentale (VM Guest) Il malware passa alla sua fase distruttiva, prendendo di mira i file del desktop con l'estensione .27efa0d1. Dopo 3 rinomine sospette (un archivio ZIP e 2 immagini PNG), l'analisi sintattica combinata con l'alta entropia spinge il Threat Score oltre la soglia critica (\ge 80). Azione: Kratos nega l'I/O (STATUS_ACCESS_DENIED), termina il processo (PID 6412), campiona i primi 4096 byte dell'header PE e registra il suo hash FNV-1a (07BACD78B04E01D9) nella blacklist del kernel.
3. Attacco Transfrontaliero: Salvare il Sistema HOST! Un secondo thread (PID 5236) si precipita nella directory blog-security-main su HarddiskVolume5. Il Colpo di Scena: Questo volume era mappato direttamente alla cartella condivisa dell'hypervisor collegata al disco fisico HOST. DarkSide stava tentando un'infezione laterale da Guest a Host. Esito: Collegato a tutti i volumi, Kratos intercetta la rinomina dopo appena 2 file (about.html e una pagina web). Il processo viene ucciso istantaneamente, preservando integralmente il progetto basato sull'host.
4. Il Colpo Finale: Immunizzazione O(1) Viene avviato un terzo tentativo di esecuzione del binario (PID 704). Proprio al callback PreCreate, Kratos calcola l'hash dell'header PE, trova la corrispondenza con il fingerprint in blacklist e soffoca l'esecuzione alla fonte: 0 file toccati.
File utente impattati: 5 in totale (3 su Guest, 2 su Host tramite Cartella Condivisa).
Infezione laterale Guest-to-Host Guest-to-Host: Completamente bloccata da Ring 0 all'interno della VM.
Tempo di risposta: Microsecondi (calcolo dell'entropia con LUT a virgola fissa, zero operazioni in virgola mobile)
Difesa proattiva: 100% di efficacia del fingerprinting FNV-1a alla riesecuzione.
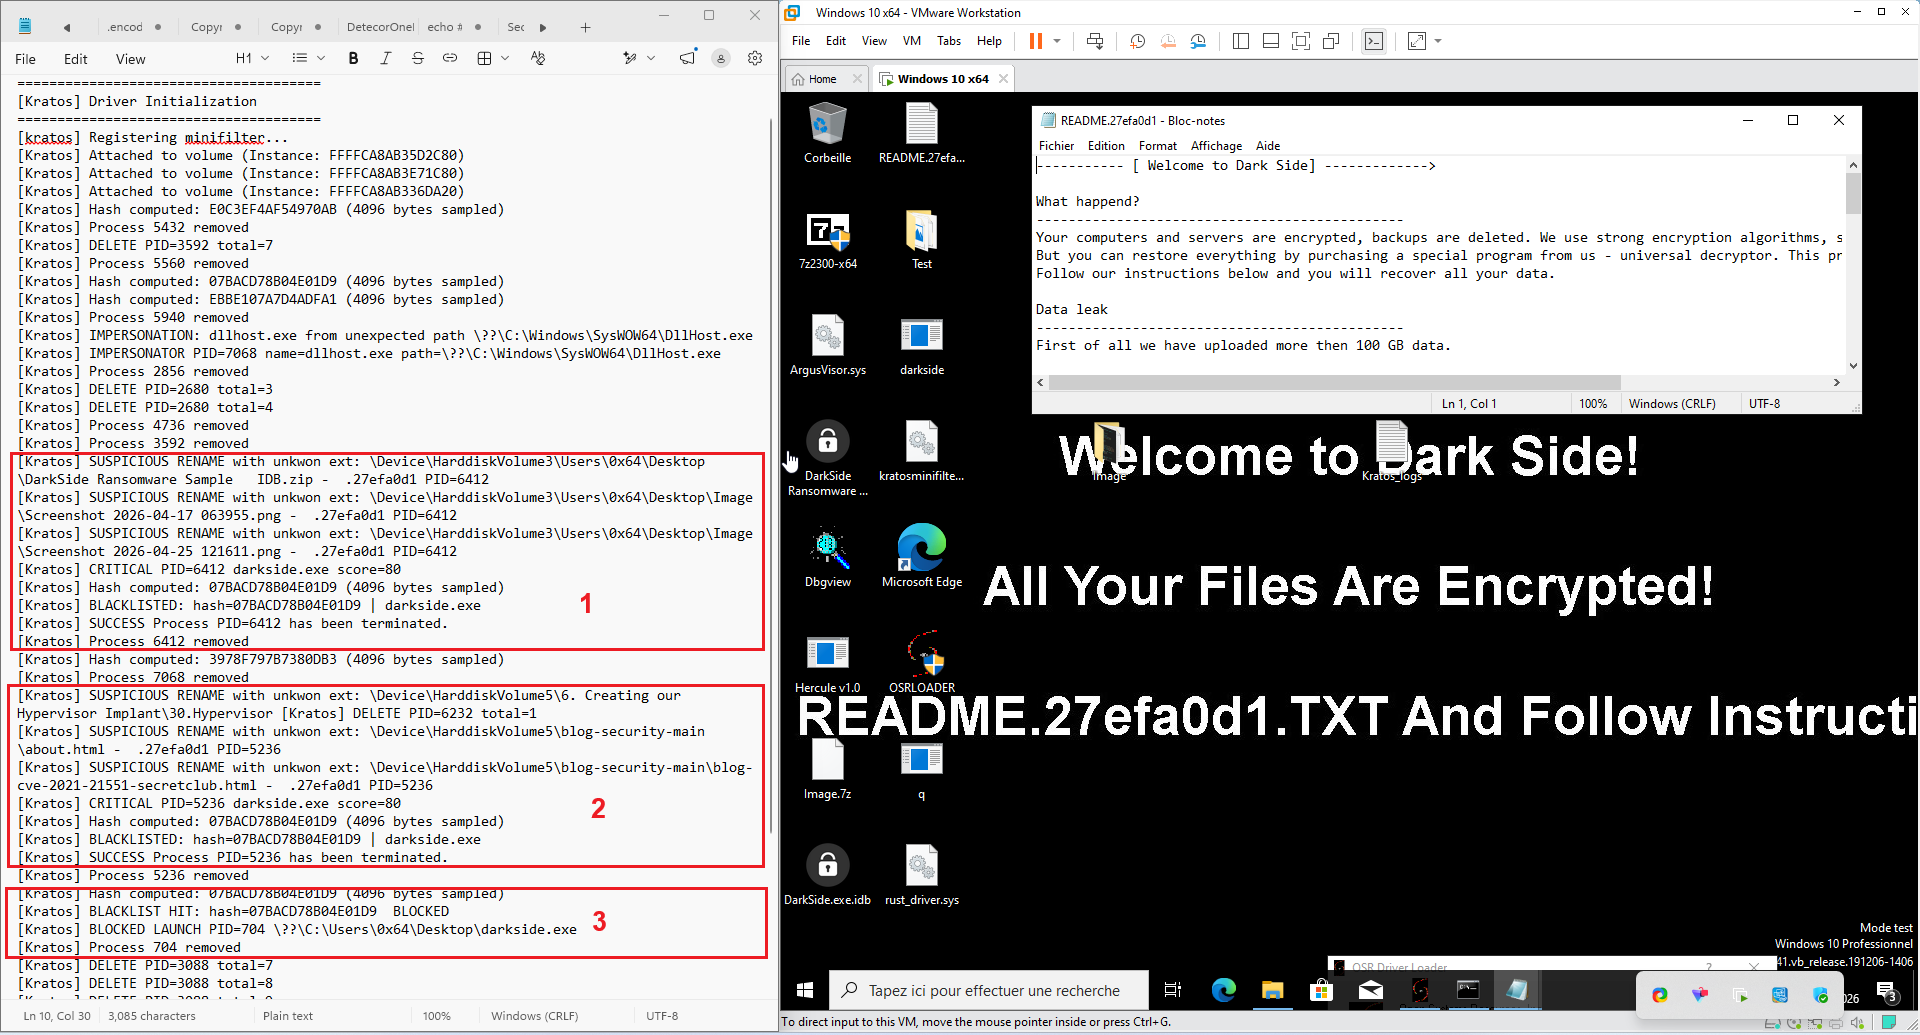
Figura : Kratos vs DarkSide