STRIDE GPT è uno strumento di threat modelling basato sull'IA che sfrutta i Large Language Models (LLM) per generare modelli di minaccia e alberi di attacco per una determinata applicazione basandosi sulla metodologia STRIDE. Gli utenti forniscono i dettagli dell'applicazione, come il tipo di applicazione, i metodi di autenticazione e se l'applicazione è esposta a Internet o elabora dati sensibili. Il modello genera quindi il proprio output in base alle informazioni fornite.
Indice
Supporta il progetto
Se trovi utile STRIDE GPT, ti invitiamo a considerare di supportare il progetto:
- ⭐ Metti una stella al repository su GitHub per aiutare più persone a scoprire lo strumento
- ☕ Offrimi un caffè per sostenere lo sviluppo e la manutenzione continui
Funzionalità
- Analisi agentica del codebase: punta la CLI su un codebase e ottieni un threat model STRIDE autonomo e approfondito — l'agente pianifica, esplora e sintetizza i risultati attraverso i sottosistemi
- CLI e REPL interattiva: esperienza da terminale completa con completamento tramite tab, cronologia e avanzamento in tempo reale — nessun browser richiesto
- Interfaccia web Streamlit semplice e intuitiva
- Genera modelli di minaccia basati sulla metodologia STRIDE
- Supporto per l'IA agentica: threat modeling specializzato per sistemi di IA agentica con integrazione dell'OWASP Top 10 for Agentic Applications (ASI)
- Supporto per l'IA generativa: threat modeling per applicazioni GenAI con integrazione dell'OWASP LLM Top 10
- Mappatura MITRE ATT&CK e ATLAS: le minacce sono annotate con ID standardizzati delle tecniche avversarie (MITRE ATT&CK Enterprise per attacchi tradizionali all'infrastruttura, ATLAS per attacchi specifici a ML/LLM) — visualizzati come colonne in markdown, pill cliccabili in HTML e proprietà
mitre_attack in SARIF
- Rilevamento di pattern architetturali: rileva automaticamente pipeline RAG, sistemi multi-agente, ambienti di esecuzione di codice, ecosistemi di tool e altro ancora dalle descrizioni delle applicazioni (ispirato a CSA MAESTRO)
- Editor di diagrammi draw.io integrato: crea e modifica diagrammi di architettura direttamente in STRIDE-GPT utilizzando l'editor diagrams.net integrato — nessuno strumento esterno necessario. I diagrammi vengono analizzati come XML per estrarre componenti, connessioni e trust boundary, fornendo un contesto significativamente più ricco per la generazione del threat model rispetto alla sola analisi delle immagini. Il flusso di lavoro esistente per il caricamento delle immagini rimane invariato. Per impostazione predefinita l'editor si carica dall'host
embed.diagrams.net; per distribuzioni self-hosted o air-gapped, puntalo al tuo draw.io tramite la variabile d'ambiente STRIDE_GPT_DRAWIO_URL
- Multi-modale: utilizza diagrammi di architettura, flowchart, ecc. come input per il threat modelling su tutti i modelli supportati con capacità di visione
- Data Flow Diagram: genera DFD dalla descrizione della tua applicazione (o analizza un'immagine DFD caricata), modifica il sorgente Mermaid in tempo reale e reinserisci il diagramma confermato nei prompt del Threat Model e dell'Attack Tree come modello di sistema autorevole. Anche
/analyze della CLI emette un DFD a livello di sistema insieme ai suoi risultati
- Genera alberi di attacco per enumerare i possibili percorsi di attacco
- Suggerisce possibili mitigazioni per le minacce identificate
- Supporta il punteggio di rischio DREAD per le minacce identificate
- Genera casi di test Gherkin basati sulle minacce identificate
- Analisi del repository GitHub per un threat modelling completo (incluso il supporto a GitHub Enterprise)
- Molteplici formati di output: Markdown, JSON, SARIF (importabile in GitHub, GitLab, Azure DevOps, IDE) e una vista HTML autonoma per la condivisione con gli stakeholder
- Supporto ai modelli di ragionamento avanzati (serie OpenAI GPT-5.4/5.5, Anthropic Claude 4.6/4.8 con Extended Thinking, Google Gemini 3, serie Mistral Magistral)
- Supporto completo ai provider LLM tramite LiteLLM: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek, oltre all'hosting locale tramite LM Studio Server
- Nessuna memorizzazione dei dati; i dettagli dell'applicazione non vengono salvati
- Disponibile come immagine container Docker per una facile distribuzione
- Supporto alle variabili d'ambiente per una configurazione sicura
Distribuzione aziendale
Vuoi personalizzare STRIDE-GPT per la tua organizzazione? Consulta la nostra Guida all'operativizzazione completa per scoprire come:
- 🎯 Iniettare controlli e standard di sicurezza organizzativi
- 📋 Personalizzare i modelli di minaccia con i tuoi requisiti di conformità
- 🔧 Effettuare il fork e distribuire STRIDE-GPT internamente
- 📊 Ottenere modelli di minaccia contestuali e attuabili specifici per il tuo ambiente
La guida include istruzioni passo passo, esempi di codice e pattern di distribuzione per le organizzazioni che desiderano scalare il threat modeling basato sull'IA in tutti i loro team.
Intervento all'Open Security Summit
A gennaio 2024 ho tenuto un intervento su STRIDE GPT all'Open Security Summit. Durante l'intervento ho discusso la nascita del progetto, le sue funzionalità principali, gli aggiornamenti recenti e alcuni piani futuri. Puoi guardare la presentazione completa qui sotto:
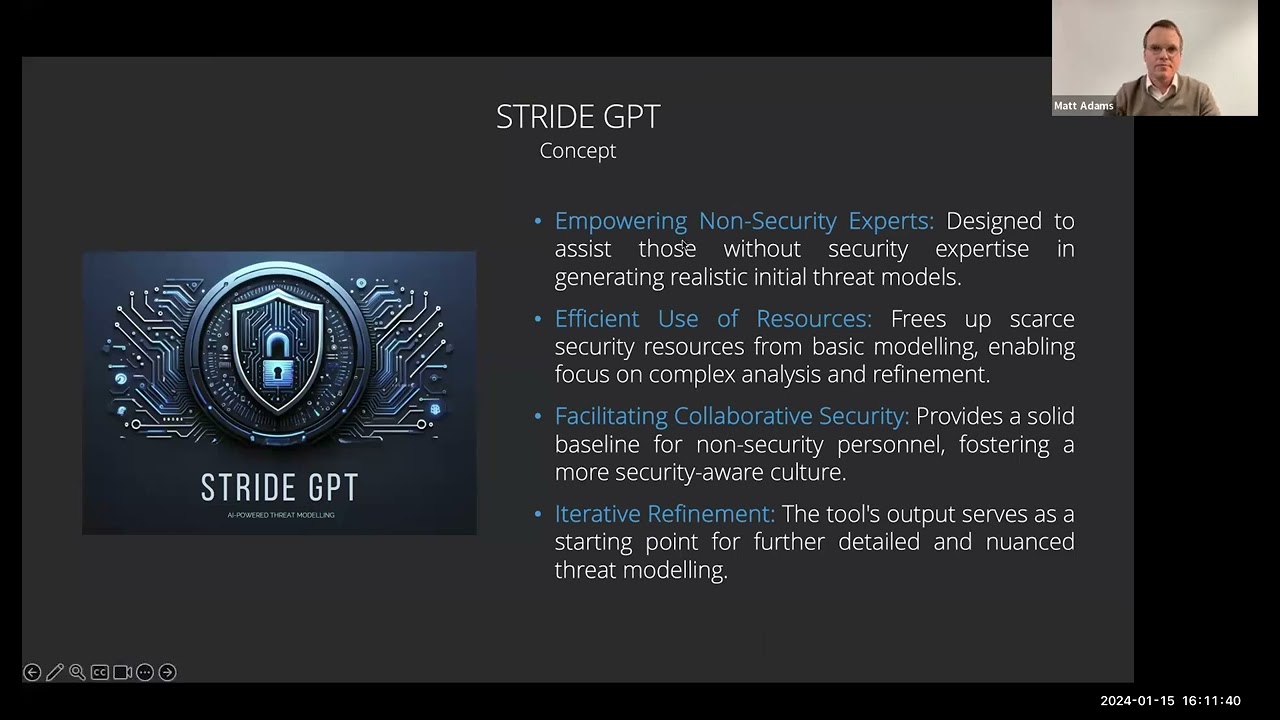
Questo video è un'ottima risorsa per chiunque sia interessato a capire come funziona STRIDE GPT e come può essere utilizzato per migliorare il threat modelling.
Changelog
Versione 0.20 (ultima)
 mrwadams/stride-gpt

