 morpheuslord/hackbot
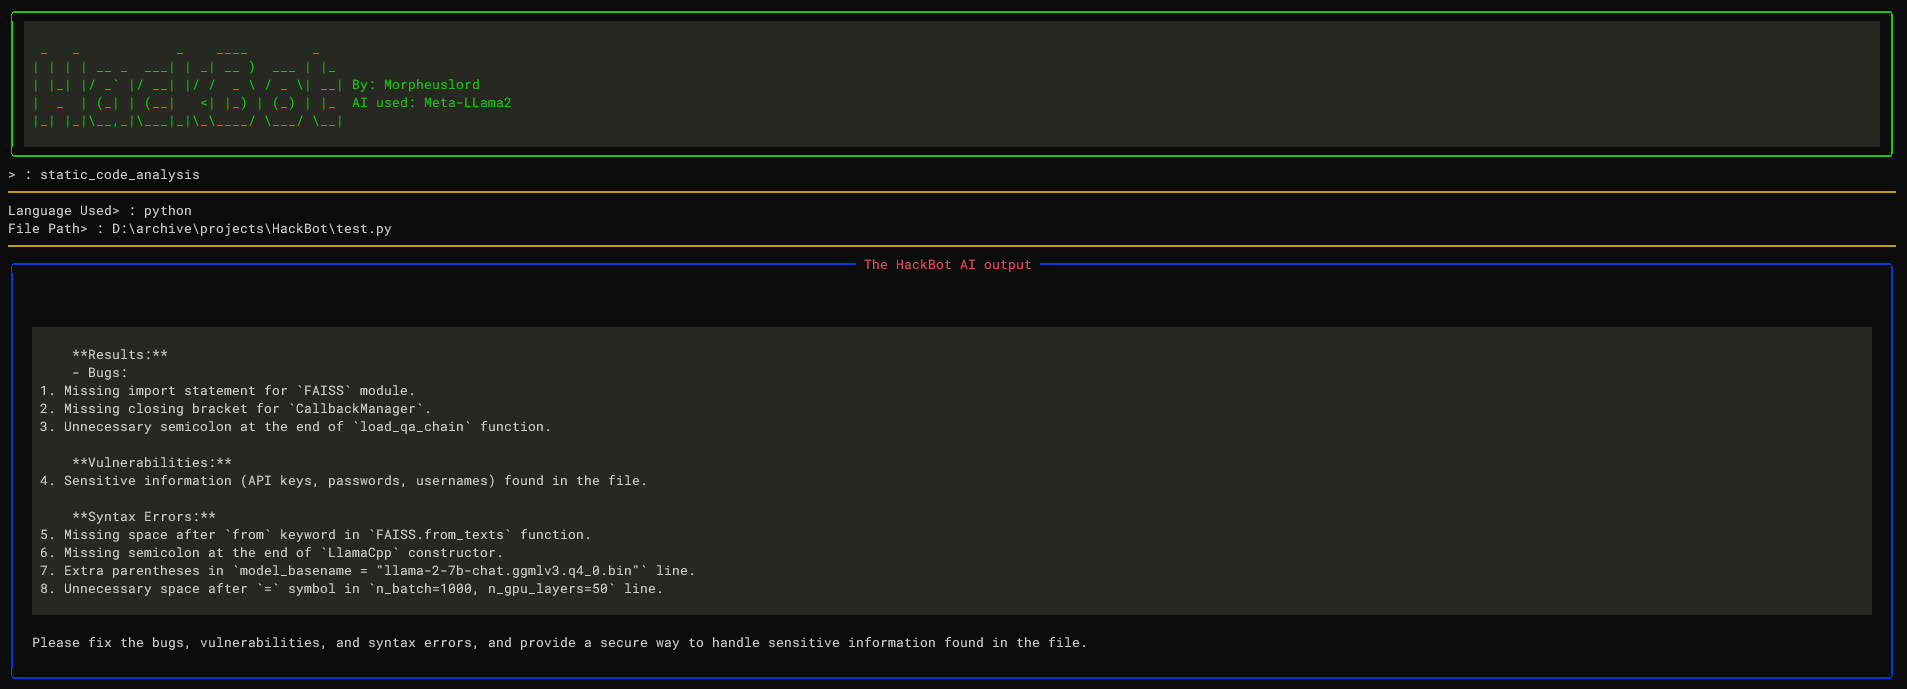
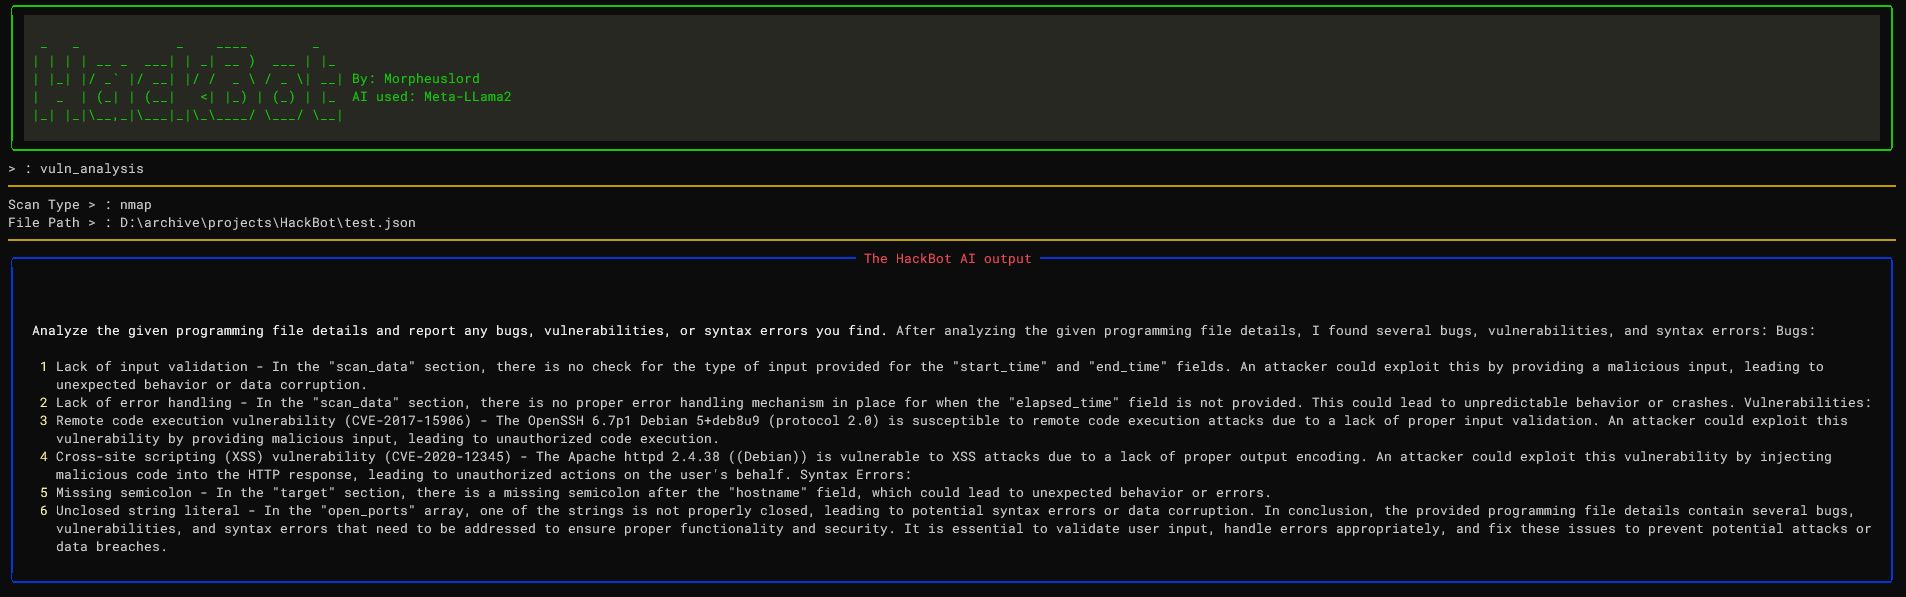
Chatbot di cybersicurezza basato sull'intelligenza artificiale, progettato per fornire risposte utili e precise alle tue domande relative alla cybersicurezza, e anche per eseguire analisi del codice e analisi degli scan.

     _   _            _    ____        _
    | | | | __ _  ___| | _| __ )  ___ | |_
    | |_| |/ _` |/ __| |/ /  _ \ / _ \| __| By: Morpheuslord
    |  _  | (_| | (__|   <| |_) | (_) | |_  AI used: Meta-LLama2
    |_| |_|\__,_|\___|_|\_\____/ \___/ \__|
Benvenuto in HackBot, un chatbot di cybersecurity basato su AI progettato per fornire risposte utili e accurate alle tue domande relative alla cybersecurity, nonché per eseguire analisi di codice e analisi di scansione. Che tu sia un ricercatore di sicurezza, un hacker etico o semplicemente curioso di cybersecurity, HackBot è qui per aiutarti a trovare le informazioni di cui hai bisogno.
HackBot utilizza il potente modello linguistico Meta-LLama2 tramite la libreria "LlamaCpp". Questo permette a HackBot di rispondere alle tue domande in modo coerente e pertinente. Assicurati di mantenere le tue richieste in inglese e di seguire le linee guida fornite per ottenere i migliori risultati da HackBot.
AI_OPTION del file .env. Per Runpod devi usare RUNPOD e per il deploy locale di llama usa LOCALLLAMA. RUNPOD e LOCALLLAMARUNPOD ID e la tua RUNPOD API KEY siano impostati.Utilizzare LLama2 è una delle migliori opzioni offline e gratuite disponibili. Attualmente è in fase di miglioramento; sto lavorando a un prompt che incorpori meglio la prospettiva di cybersecurity nell'IA. Devo ringraziare @thisserand e il suo repo llama2_local e anche il suo video YT YT_Video. Sono state risorse eccellenti. Per essere sincero, il codice di llama2 è al 95% suo, ho solo preso il codice e aggiunto la funzionalità dell'API Flask.
L'accuratezza dell'IA offline e al di fuori dei test del codice era ottima e aveva la stessa precisione di OpenAI o Bard, ma all'interno del codice presentava alcuni problemi, probabilmente a causa del prompting e altro. Cercherò di risolverlo.
La velocità dipende dal tuo sistema e dalle configurazioni di GPU e CPU che hai. Attualmente utilizza il modello TheBloke/Llama-2-7B-Chat-GGML e può essere modificato tramite i file portscanner e dnsrecon.
Per ora, il codice e le scansioni di llama vengono gestiti separatamente. Dopo alcuni test, ho scoperto che llama necessita di un po' di addestramento per funzionare come avevo intenzione, quindi richiede del tempo. Qualsiasi suggerimento su come posso farlo può essere aggiunto alle discussioni di questo repo Link alle discussioni. Per ora, l'output non sarà un elenco suddiviso di tutti i dati, ma una spiegazione della vulnerabilità o dei problemi scoperti dall'IA.
Il prompt per l'utilizzo del modello è il seguente:
[INST] <<SYS>> {user_instruction}<</SYS>> Dati NMAP da analizzare: {user_message} [/INST]
Le istruzioni sono le seguenti:
    Esegui un'analisi della scansione NMAP sulle informazioni di scansione NMAP fornite. L'output NMAP deve essere restituito nel formato richiesto secondo il formato di output fornito. I dati devono essere accurati per un report di penetration test.
    I dati devono seguire le seguenti regole:
    1) Le scansioni NMAP devono essere eseguite dal punto di vista di un pentester.
    2) L'output finale deve essere minimo secondo il formato fornito.
    3) L'output finale deve essere mantenuto al minimo.
    4) Se un valore non viene trovato nella scansione, menziona semplicemente una stringa vuota.
    5) Analizza tutto, anche il minimo dato.
    6) Analizza completamente i dati forniti e fornisci una risposta certa utilizzando il formato di output.
    7) Menziona tutti i dati trovati nel formato di output fornito in modo che le regex possano essere utilizzate su di essi.
    8) Evita spiegazioni inutili.
    9) Il punteggio critico deve essere calcolato in base al CVE se presente o alla natura dei servizi aperti.
    10) Le informazioni sul sistema operativo devono contenere il sistema operativo utilizzato dal target.
    11) Le porte aperte devono includere tutte le porte aperte elencate nei dati [tcp] e verificare controllando il loro valore di stato. Non devi trascurare nemmeno una porta aperta.
    12) I servizi vulnerabili possono essere determinati per speculazione sulla natura del servizio o analizzando i CVE trovati.
    Il formato di output:
        critical score:
        - Fornisci informazioni sulla criticità
        "os information":
        - Elenca le informazioni sul sistema operativo
        "open ports and services":
        - Elenca le porte aperte
        - Elenca i servizi delle porte aperte
        "vulnerable service":
        - In base ai CVE o alla natura delle porte aperte, elenca i servizi vulnerabili
        "found cve":
        - Elenca i CVE trovati e i problemi principali.
Utilizzando il set di istruzioni e i dati forniti tramite il prompt, l'IA llama genera il suo output.
Per la maggior parte degli usi, suggerisco di creare un endpoint serverless di llama su Runpod; puoi fare riferimento a questo tutorial per farlo tutorial. Segui il tutorial per un uso migliore.

Prima di procedere con l'installazione, assicurati di avere i seguenti prerequisiti:
pip3Visual Studio Code - Segui i passaggi in questo link istruzioni per prerequisiti llama-cppcmakegit clone https://github.com/morpheuslord/hackbot.git
cd hackbot
pip3 install -r requirements.txt
python3 hackbot.py
