
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
overread — Simula il bug di overread CVE-2023-4966 Citrix Bleed | Kitploit

Strumenti/GitHubGitHub/morganwdavis/overread
Memory ForensicsAnalisi delle VulnerabilitàExploitApprendimento e FormazioneBinary Exploitation
GitHubmorganwdavis/overread

overread

Simula il bug di overread CVE-2023-4966 Citrix Bleed
Vedi Repository
2312 anni faNon ancora revisionato
Condividi
cb_thumbnail

overread

Simula il bug overread di Citrix Bleed CVE-2023-4966

Questo è il mio progetto finale per Harvard CS50 Cybersecurity 2023. Parla di un bug. Un piccolo bug – con conseguenze enormi e continue. In questa presentazione condividerò le “intuizioni sanguinanti” del piccolo errore di uno sviluppatore. Un errore che continua a causare grossi problemi a potenzialmente milioni di persone.

Video

Video Citrix Bleed su YouTube

Registrato il 4 dicembre 2023

Note

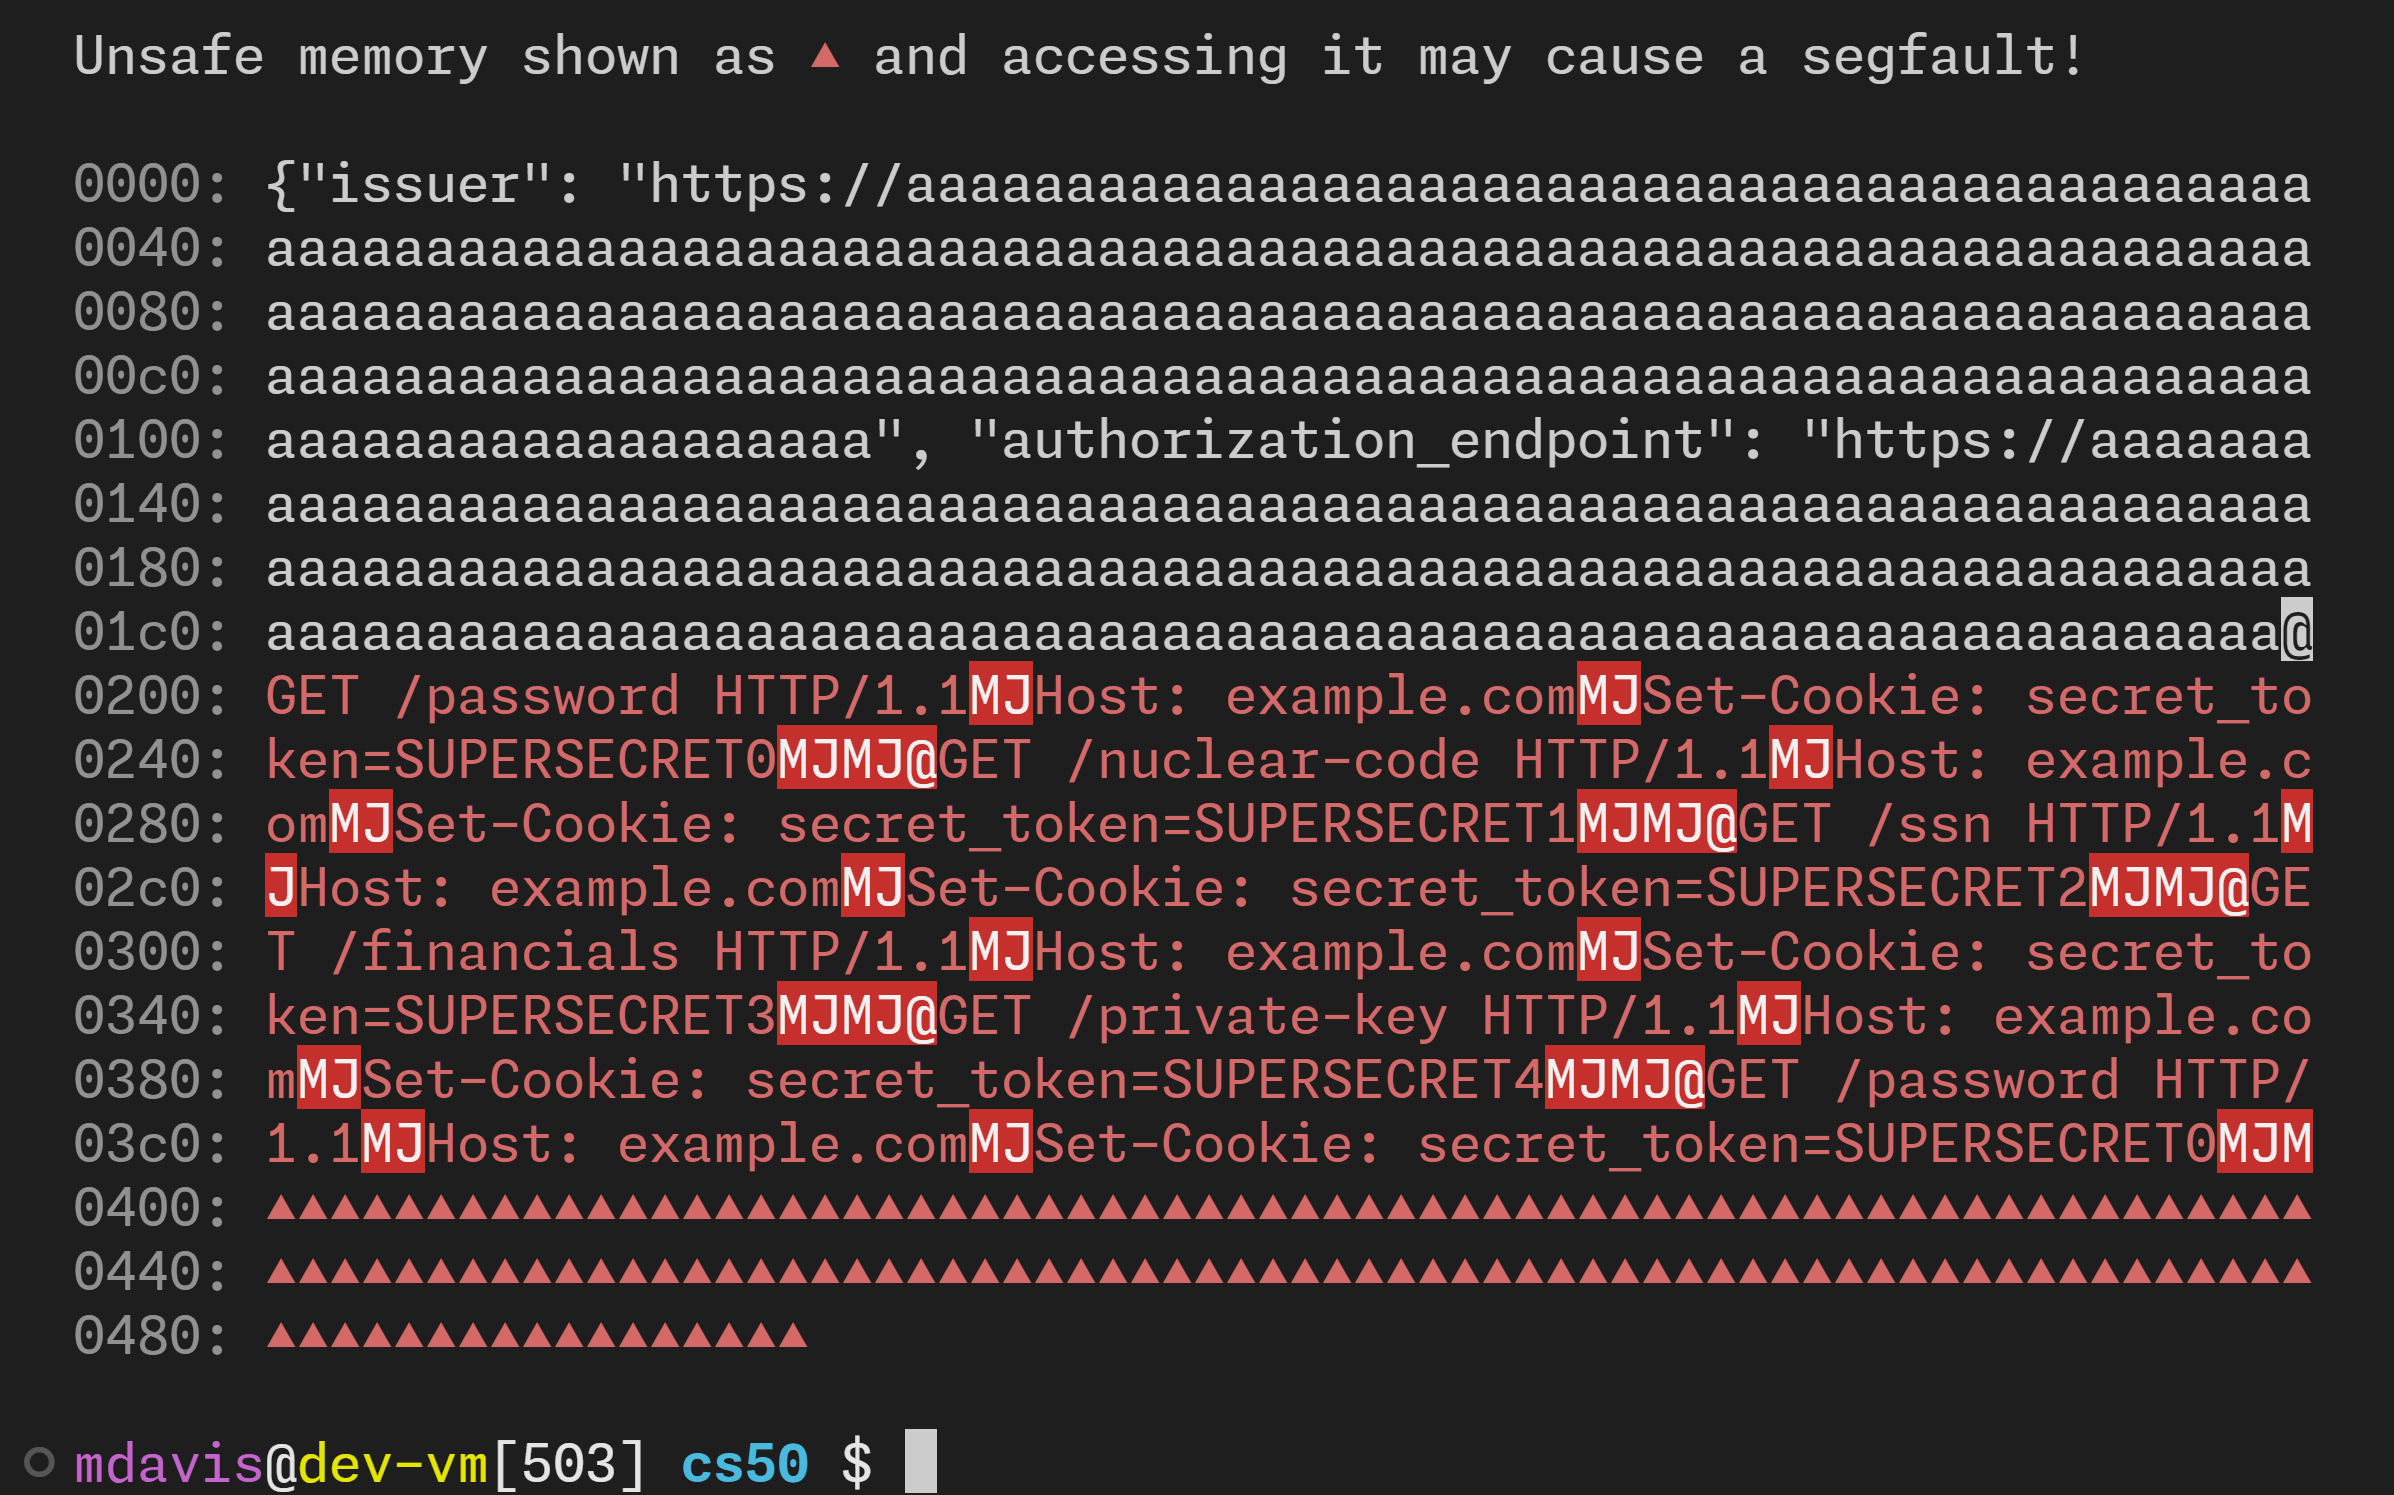
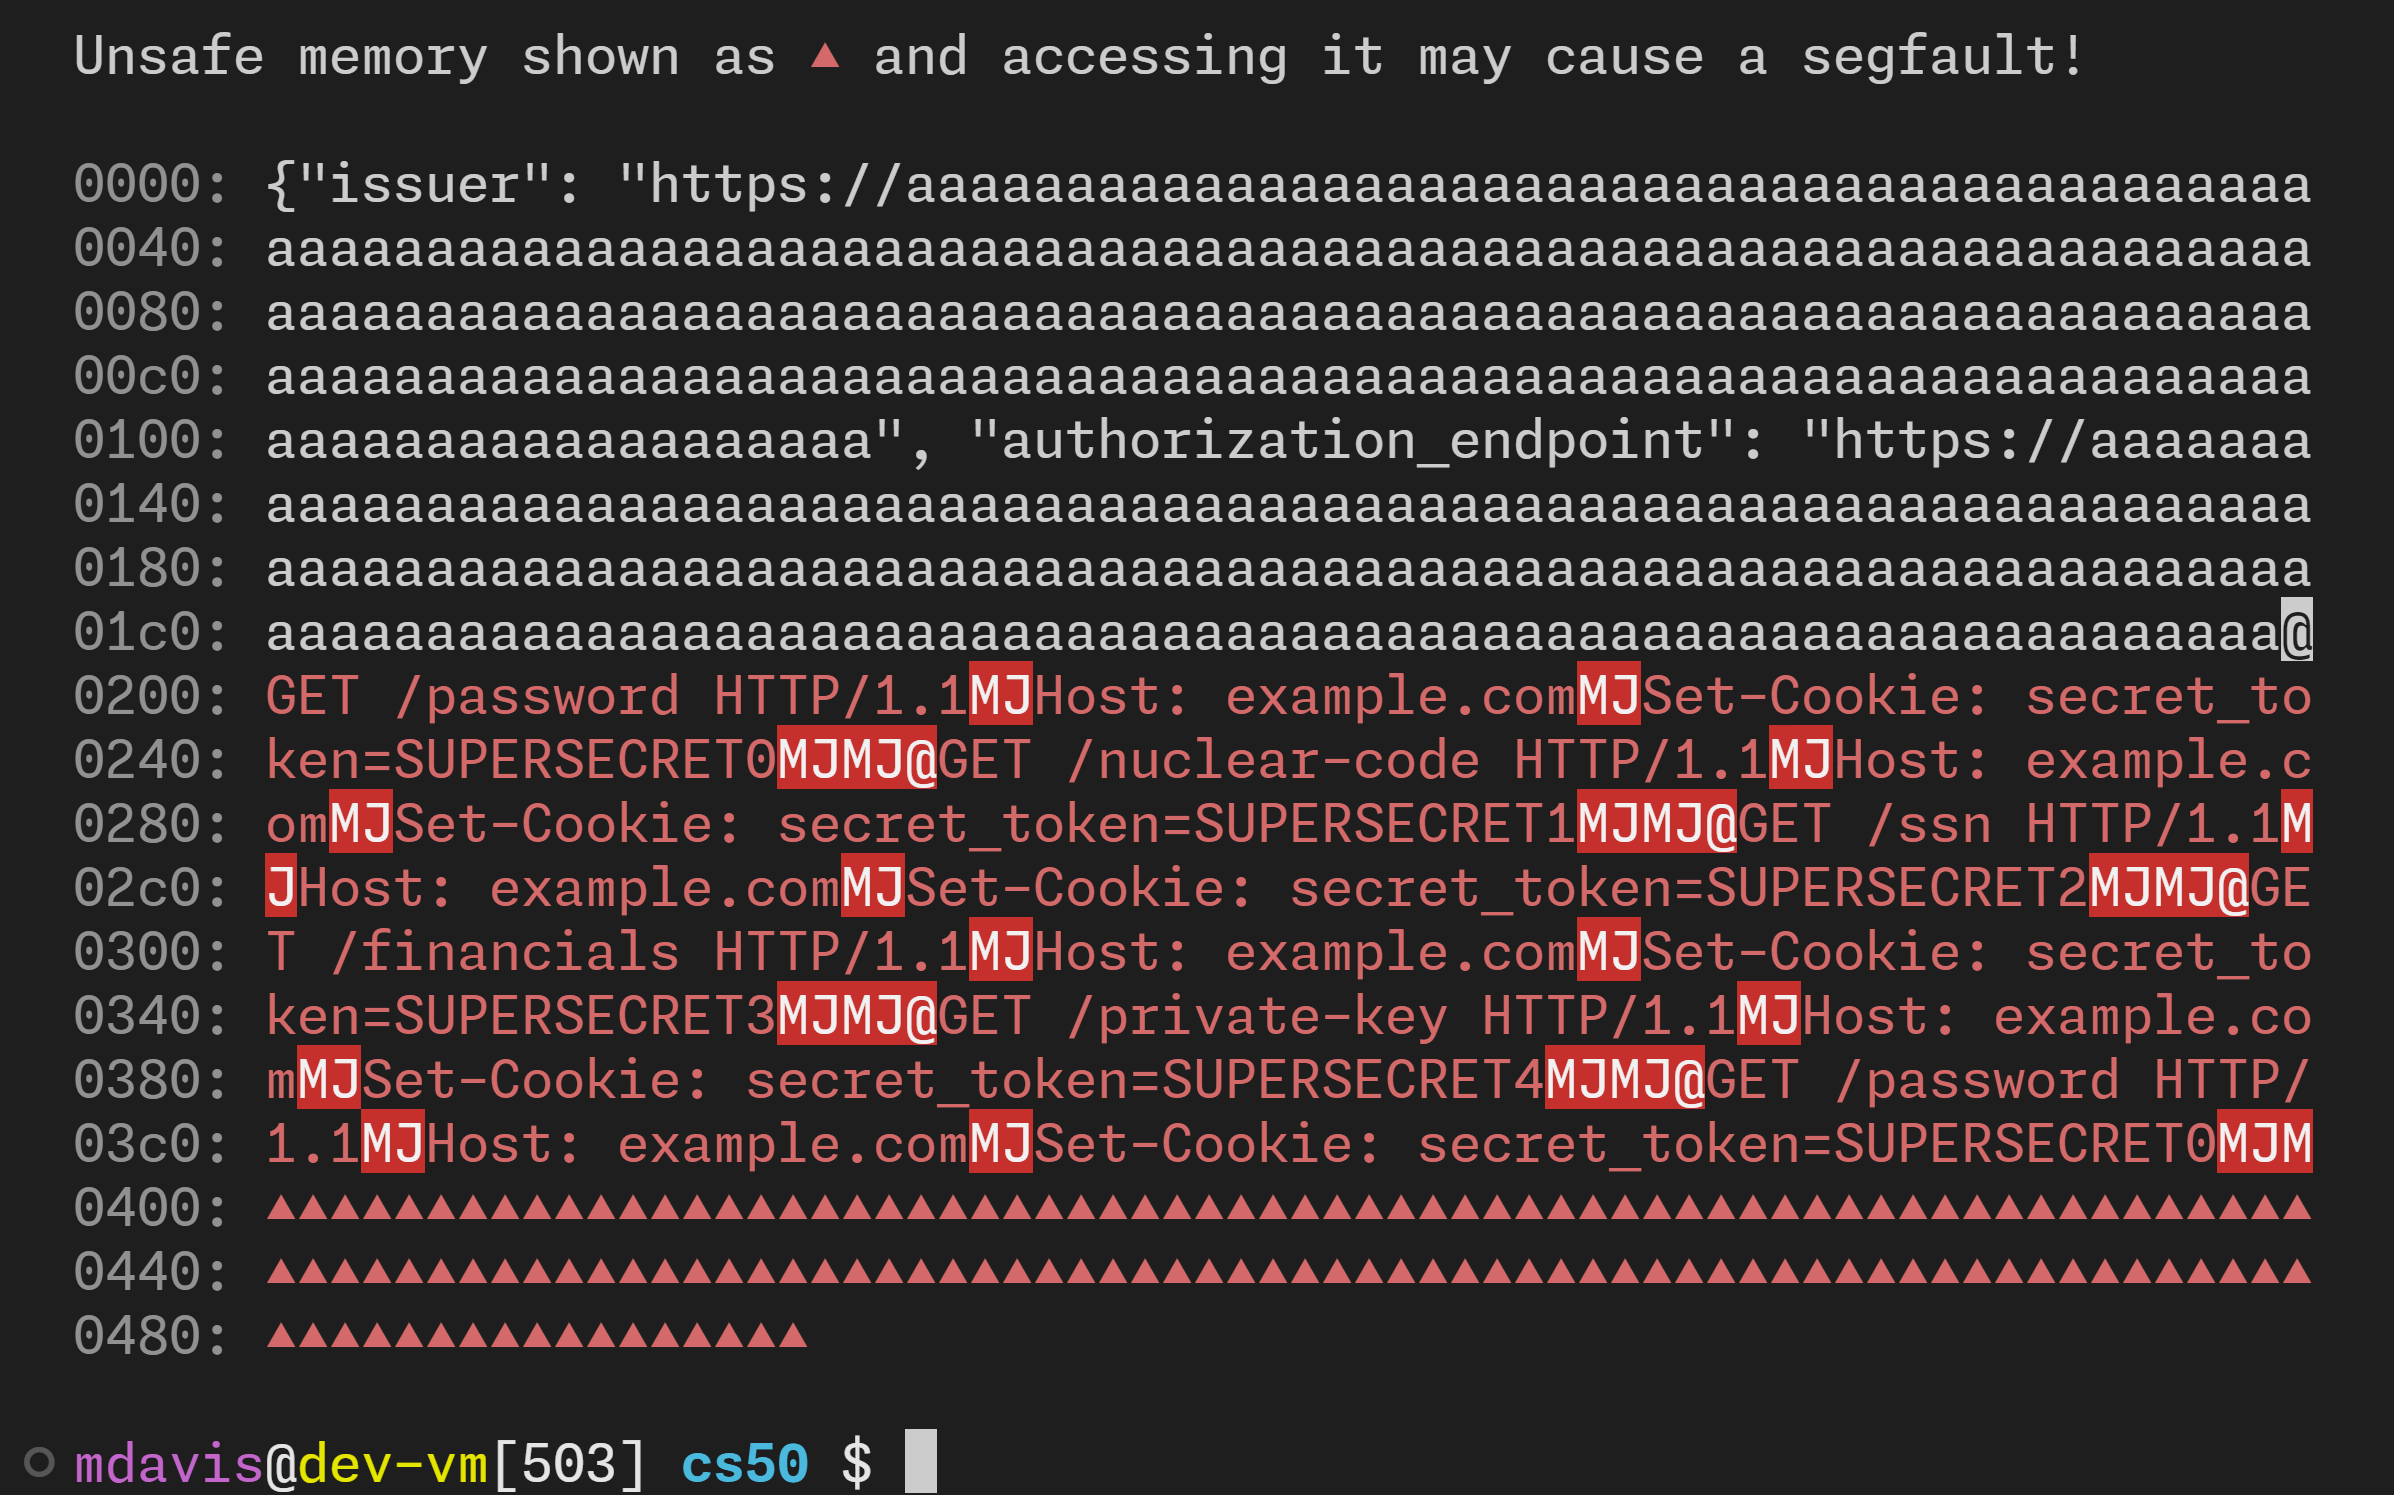
Questo programma dimostrativo in C effettua una chiamata a snfprintf() in modo tale da forzarne il troncamento dell'output. Tenta quindi di eseguire un vero overread di un buffer di memoria per mostrare come funziona lo sfruttamento di CVE-2023-4966.

A seconda del compilatore e della dimensione dei buffer usati qui, malloc() potrebbe introdurre padding di allineamento alle pagine che potrebbe compromettere la dimostrazione. Le costanti che uso sono scelte in modo che l'output stia su una schermata di terminale. Modificarle può far sì che i risultati cambino e il problema potrebbe non essere affatto dimostrato.

Output

Screenshot 2023-12-11 131451
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





