 mgeeky/packmypayload
Una PoC che impacchetta payload in contenitori di output per eludere il flag Mark-of-the-Web e dimostrare i rischi associati ai formati di file contenitore. Supporta: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload - Minaccia Emergente del Malware ContainerizzatoQuesto strumento prende un file o una directory in input e li incorpora in un file di output che funge da archivio/contenitore. Può servire come Prova di Concetto per presentare il rischio emergente dei formati di file contenitore con malware incorporato, oltre che come aiuto per gli Operatori Red Team professionisti per affinare le loro manovre di Accesso Iniziale.
Attualmente, gli Attori Malevoli sono noti per introdurre di nascosto il loro malware archiviato in vari formati di file contenitore, per citarne alcuni:
7zipzipISOIMGLo fanno per far passare i loro payload attraverso gli scanner di contenuto dei file, ma più importante per evitare di avere il flag Mark-Of-The-Web sui loro file. Ci sono vari motivi per cui gli avversari non vogliono MOTW sui loro file: la Vista Protetta in Microsoft Office è sempre stata tra questi.
Se forniscono un file contenitore alle loro vittime, una base per disabilitare le macro VBA nei documenti Office provenienti da Internet potrebbe essere aggirata.
Il 7 Febbraio Microsoft ha annunciato un cambiamento di configurazione predefinita per bloccare le macro VBA provenienti da Internet. Questo è un passo incredibile verso l'indurimento della configurazione di base della workstation dell'utente e del software client installato. Forse in ritardo, ma un passo importante che influisce drasticamente in modo positivo sulle configurazioni tipiche di Windows+Office.
Il comportamento implementato è spiegato come funzionante differenziando i documenti Office abilitati alle macro in base al flag MOTW (Mark of the Web). Quel flag funge da etichetta contaminata disponibile per i software client (browser, client di posta, archiviatori, ecc.) per contrassegnare i file provenienti da aree non attendibili come Internet.
Outflank ha fatto più luce su MOTW, già nel 2020, indicando aree in cui il flag MOTW non viene propagato uniformemente. Queste aree svolgono un ruolo di gap difensivo e sono comunemente sfruttate dagli attori malevoli ormai da anni.
La loro ricerca ha rivelato che alcuni formati di file contenitore - in particolare ISO, VHD/VHDX - non propagano il flag di contaminazione MOTW sui file interni durante il montaggio automatico o l'estrazione automatica. Inoltre, Windows 8+ è in grado di aprire questi formati automaticamente con un doppio clic, rendendoli portatori di infezione notori, che potrebbero svalutare MOTW nel suo ruolo di misura di sicurezza.
Vediamo come si presenta in pratica il flag Mark of the Web:
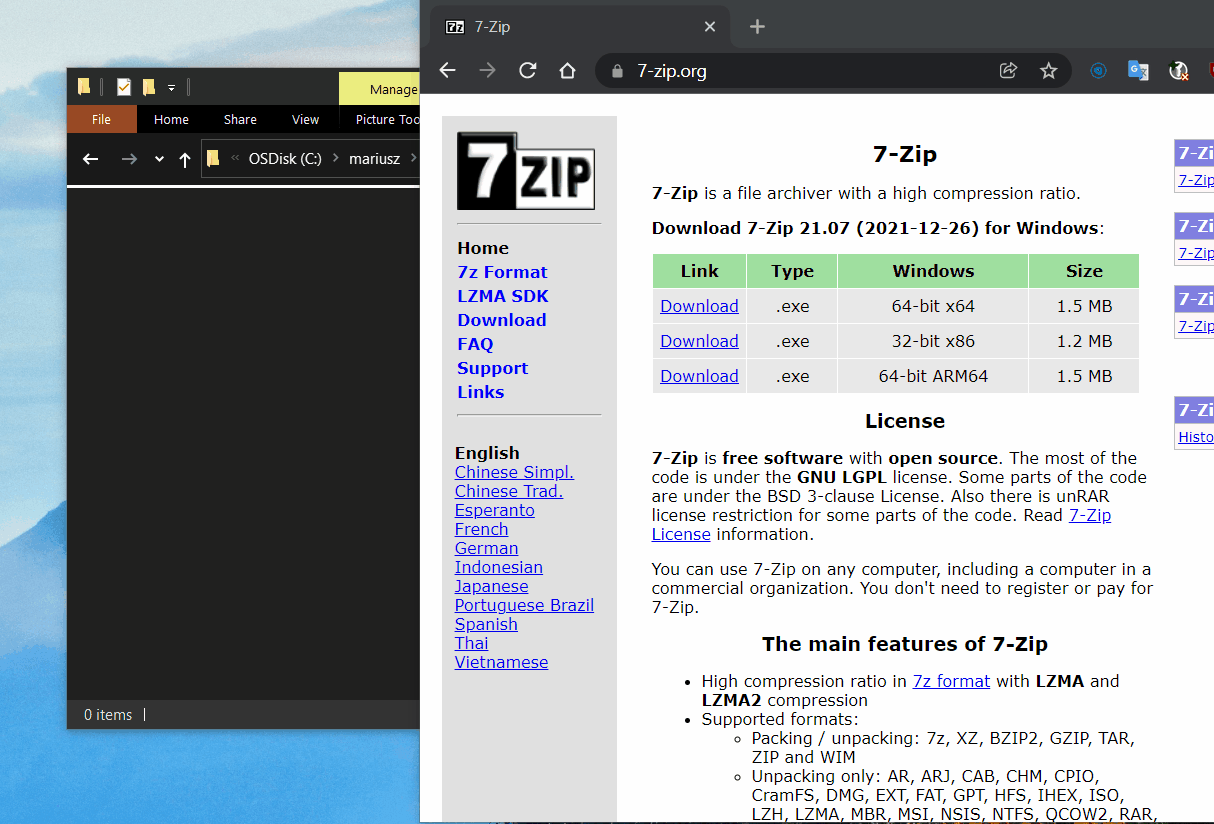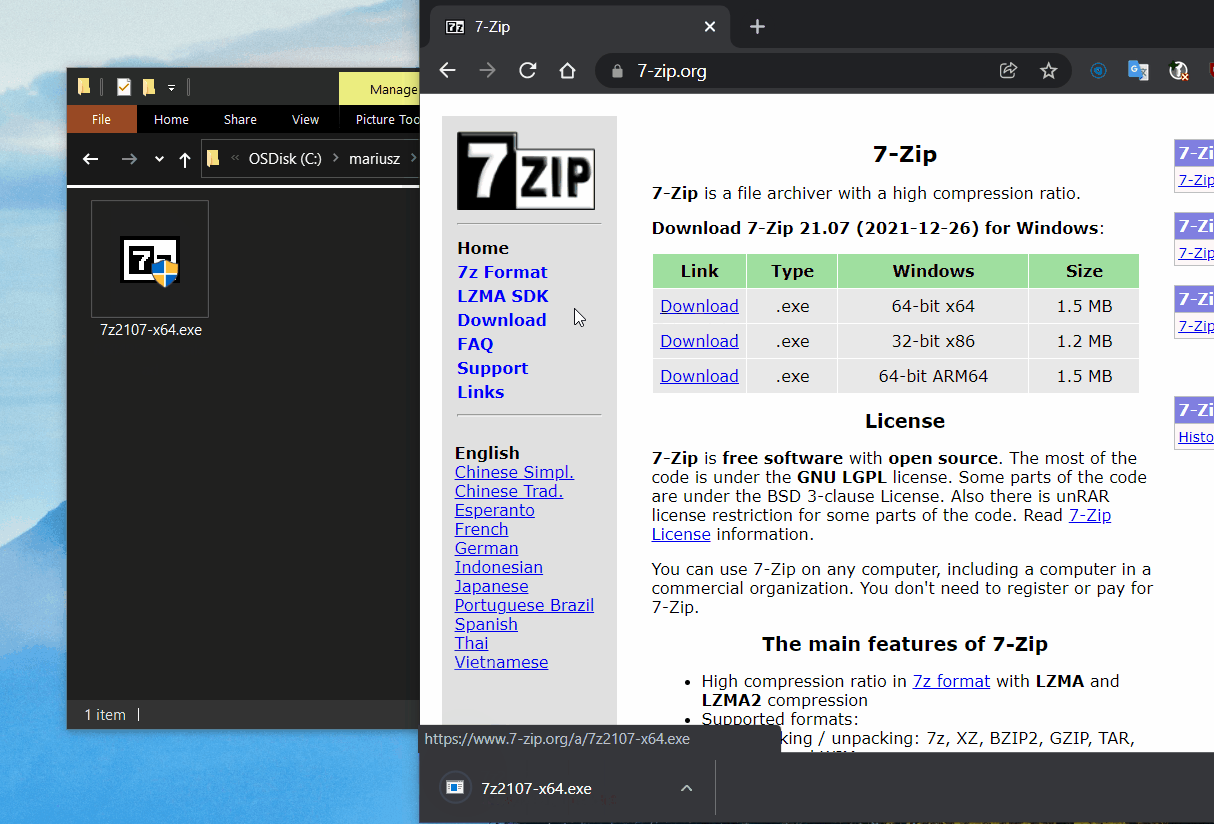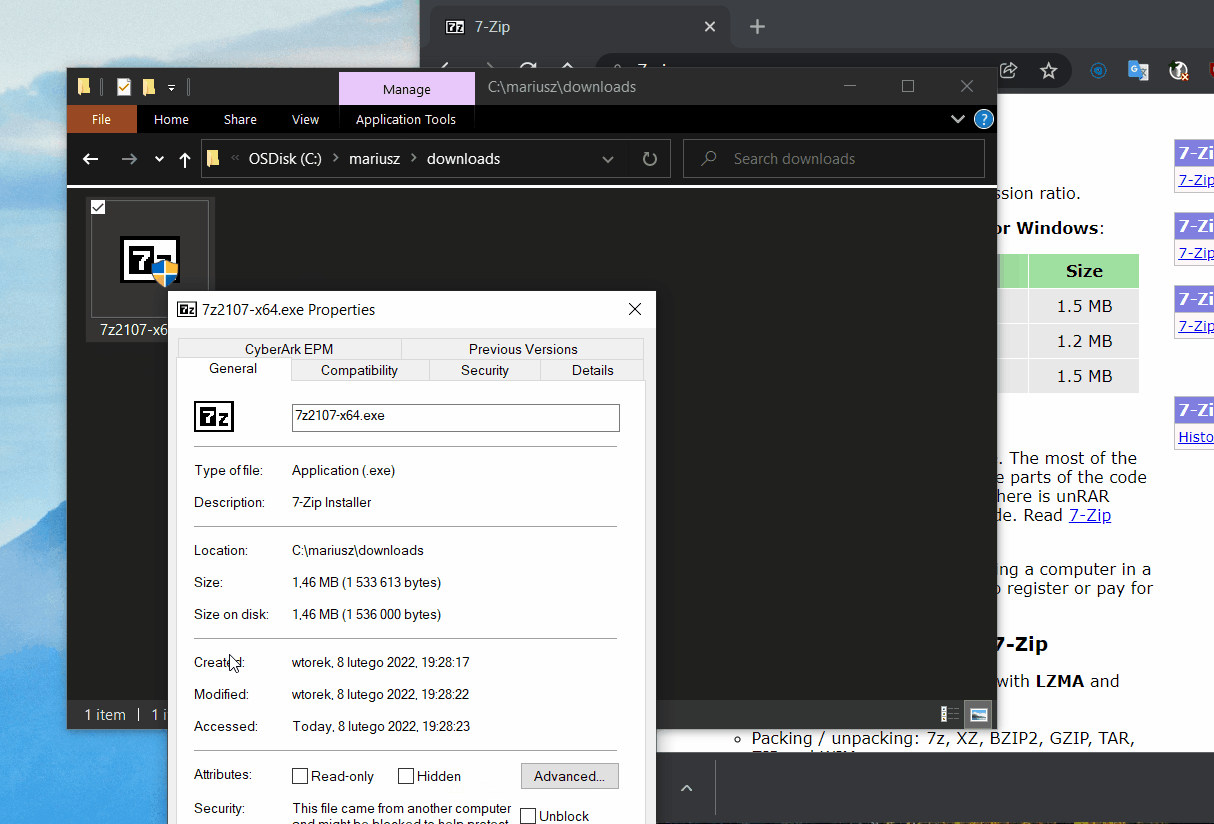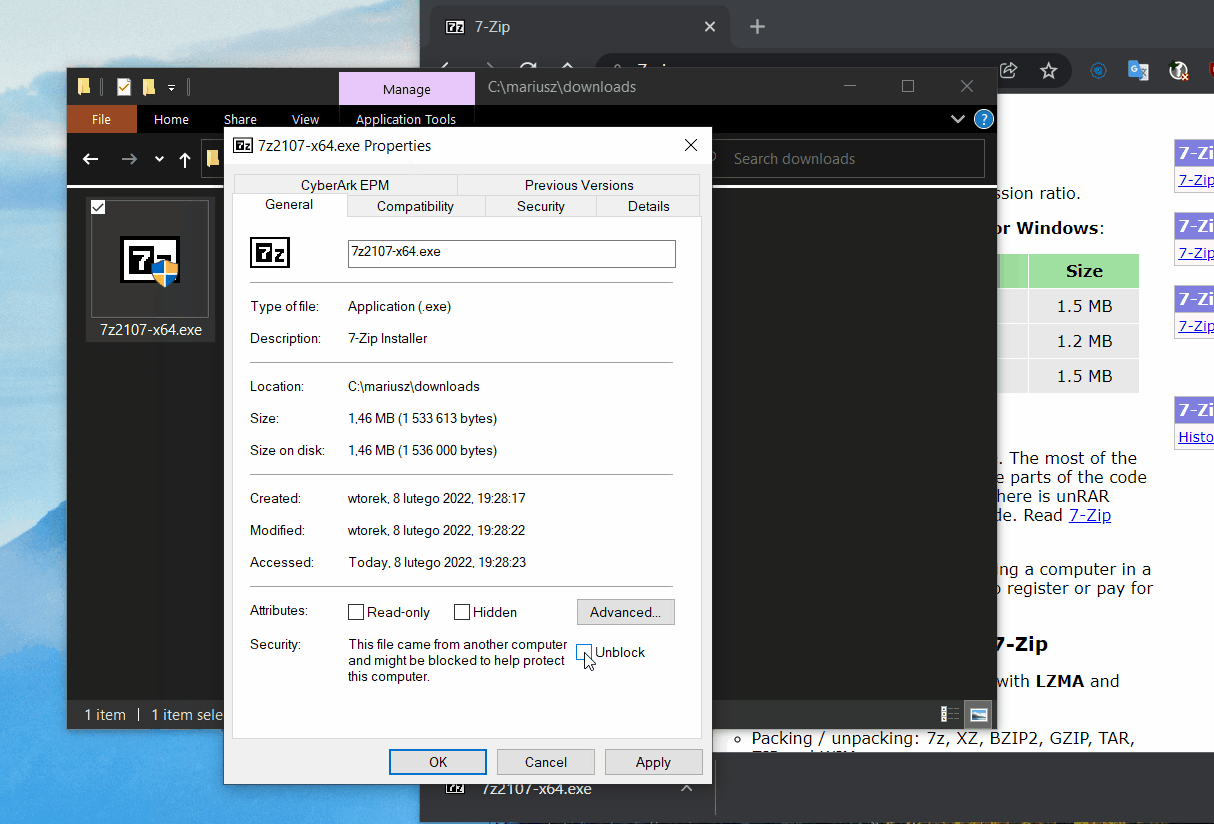
Dopo aver scaricato un file, fai clic destro su di esso e rivedi le sue proprietà.
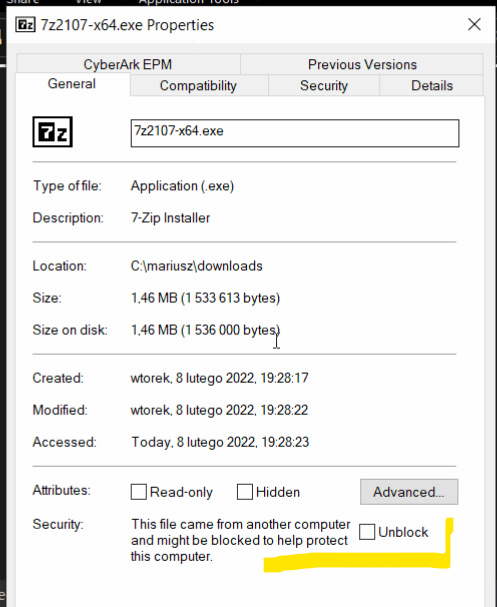
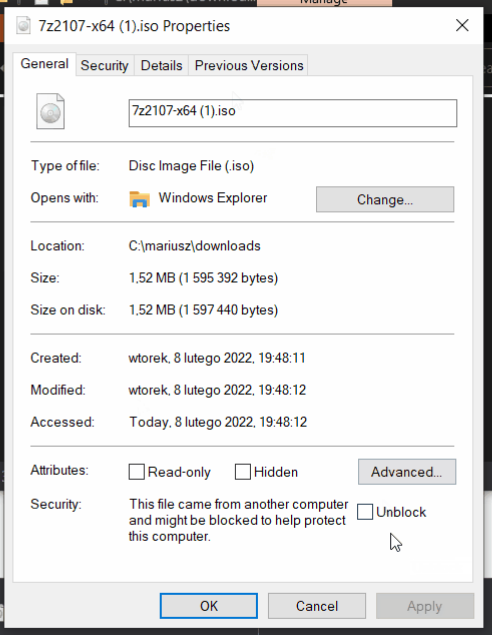
Vedrai un messaggio che chiede di Sbloccare il file, perché proviene da una zona non attendibile:
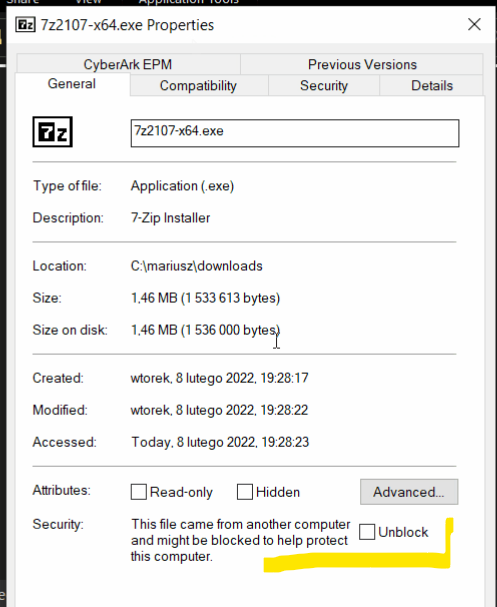
Quell'informazione è memorizzata in NTFS ADS (Alternate Data Stream) chiamato Zone.Identifier che appare così:
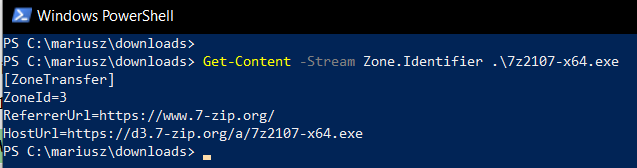
Il ZoneId=3 svolge il ruolo di contrassegnare il file come contaminato.
Usando PackMyPayload.py inserisci il file in un disco ISO Joliet facilmente con un comando:
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
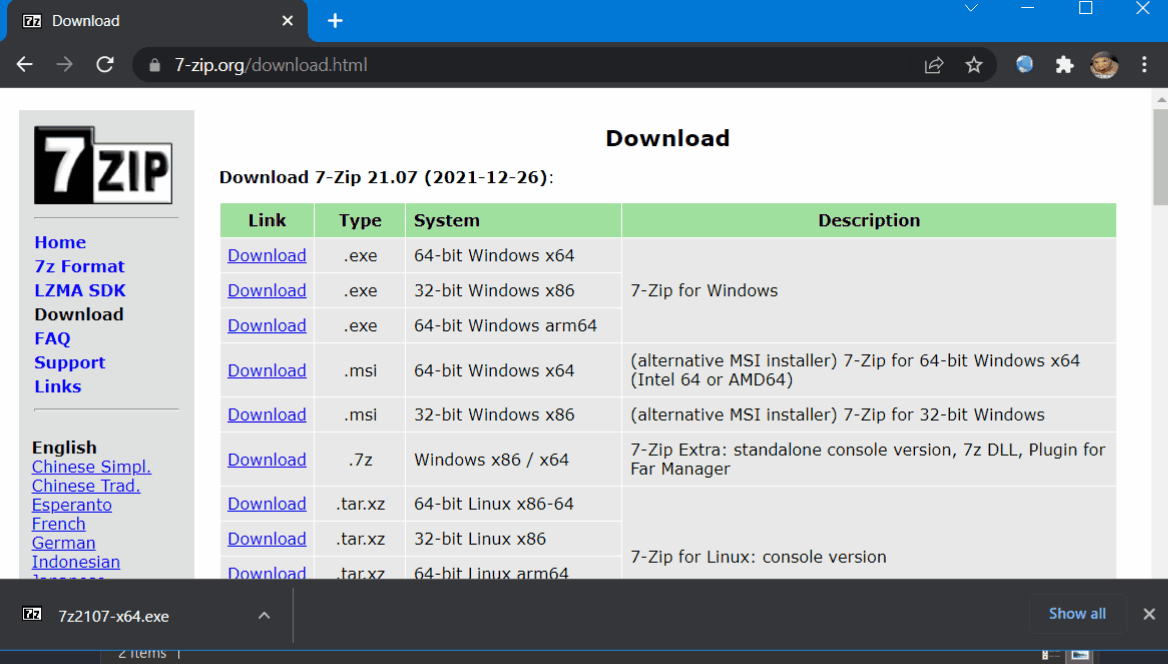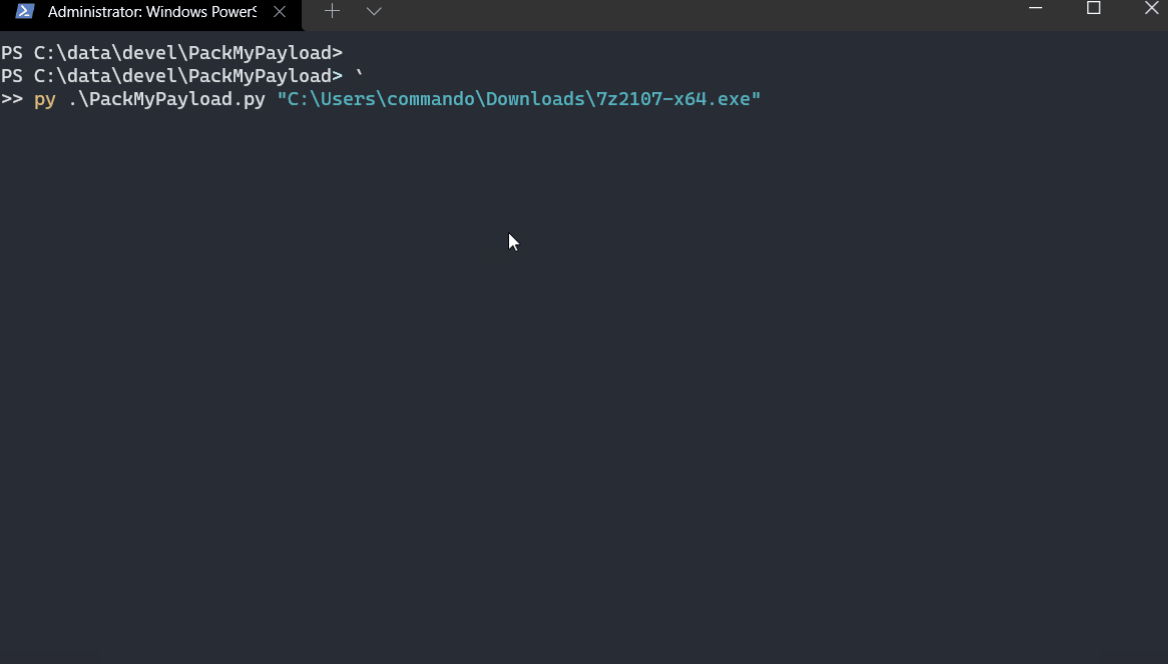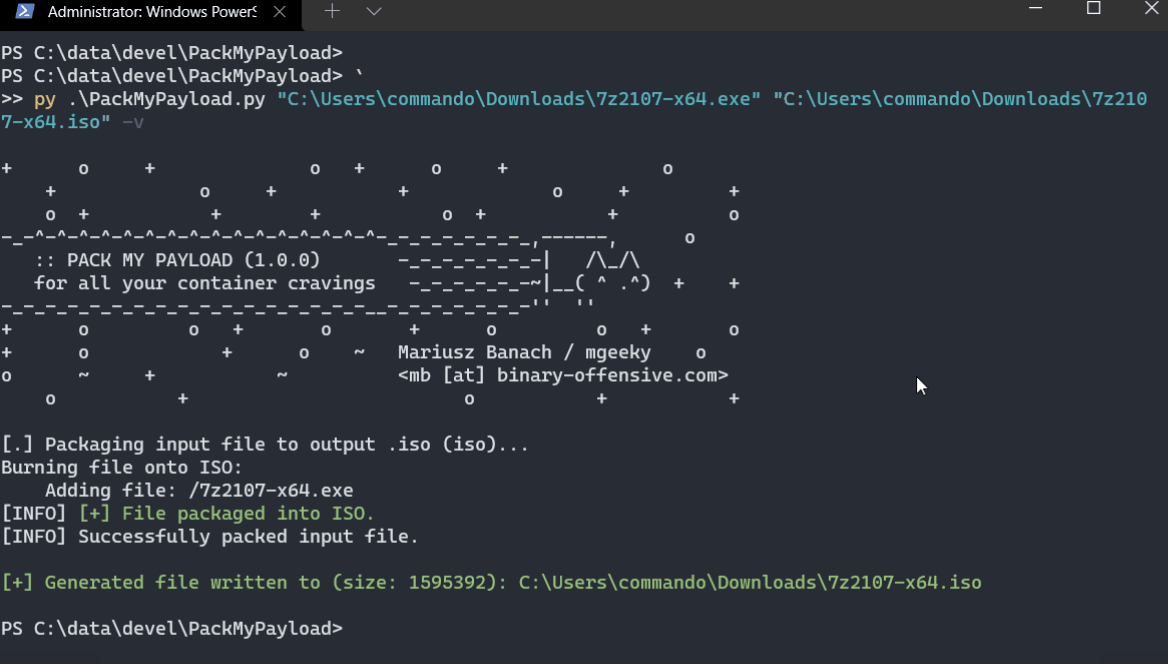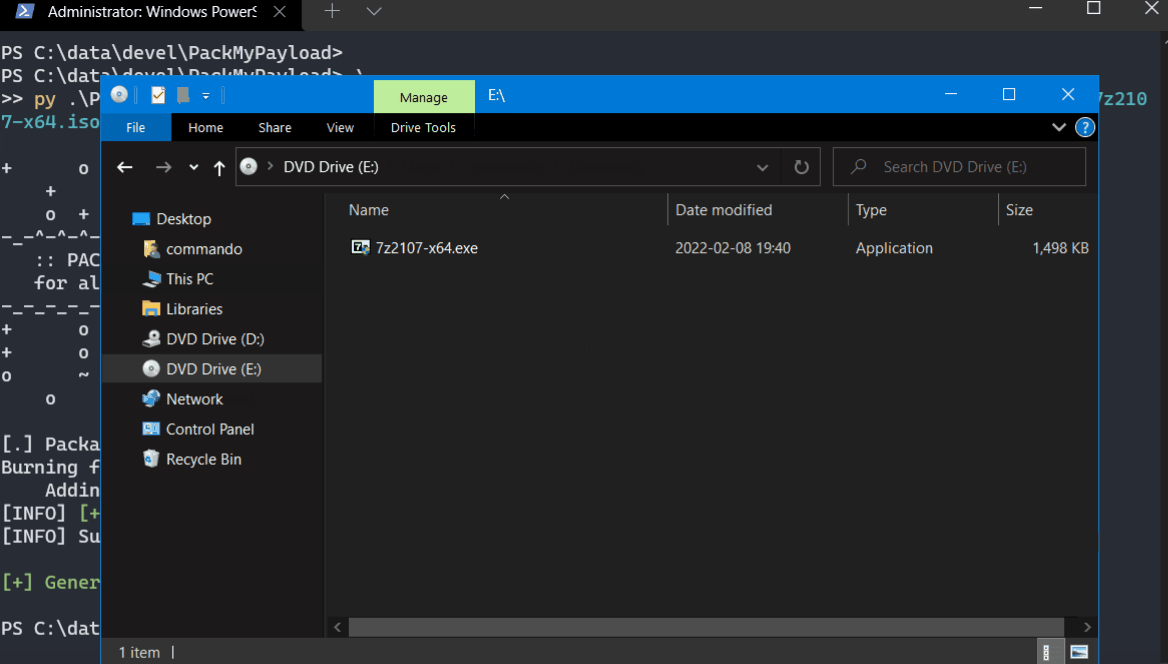
Dopo aver creato il file ISO, simula un server HTTP usando Python:
PS> py -m http.server 80
e poi scarica il file ISO usando il tuo Browser.
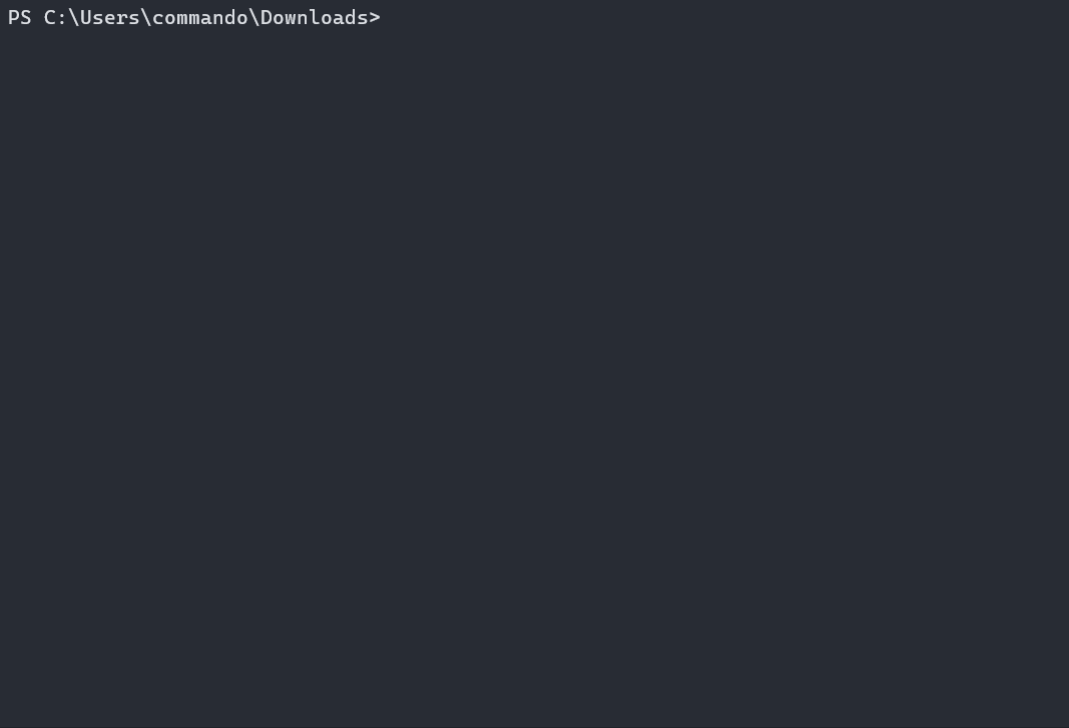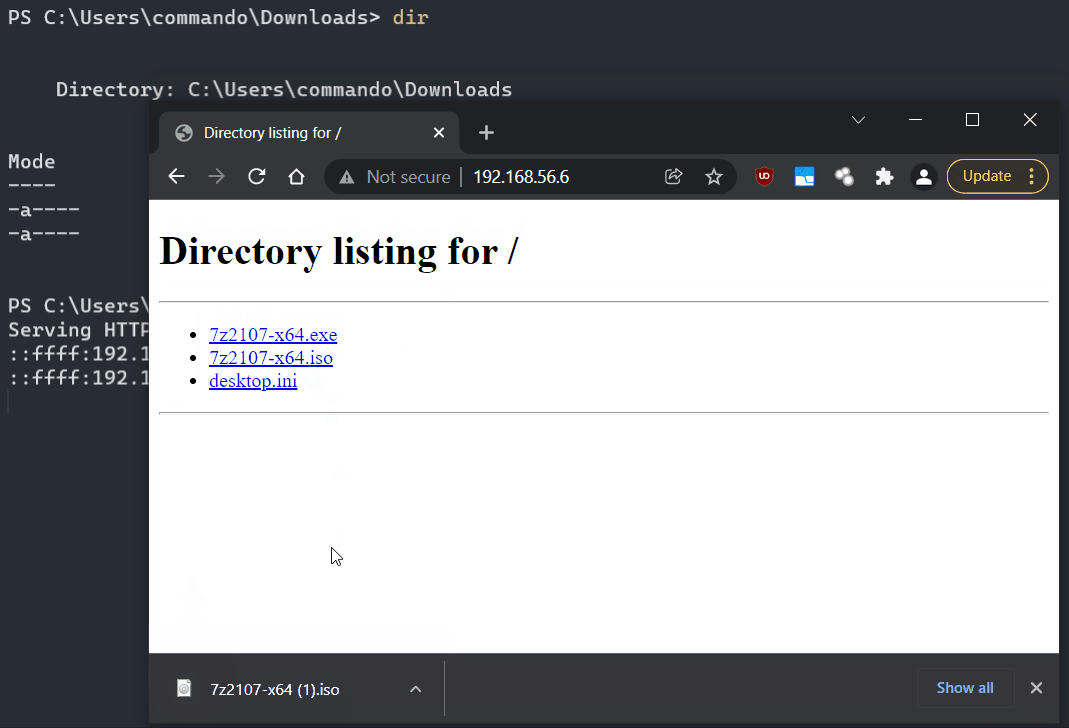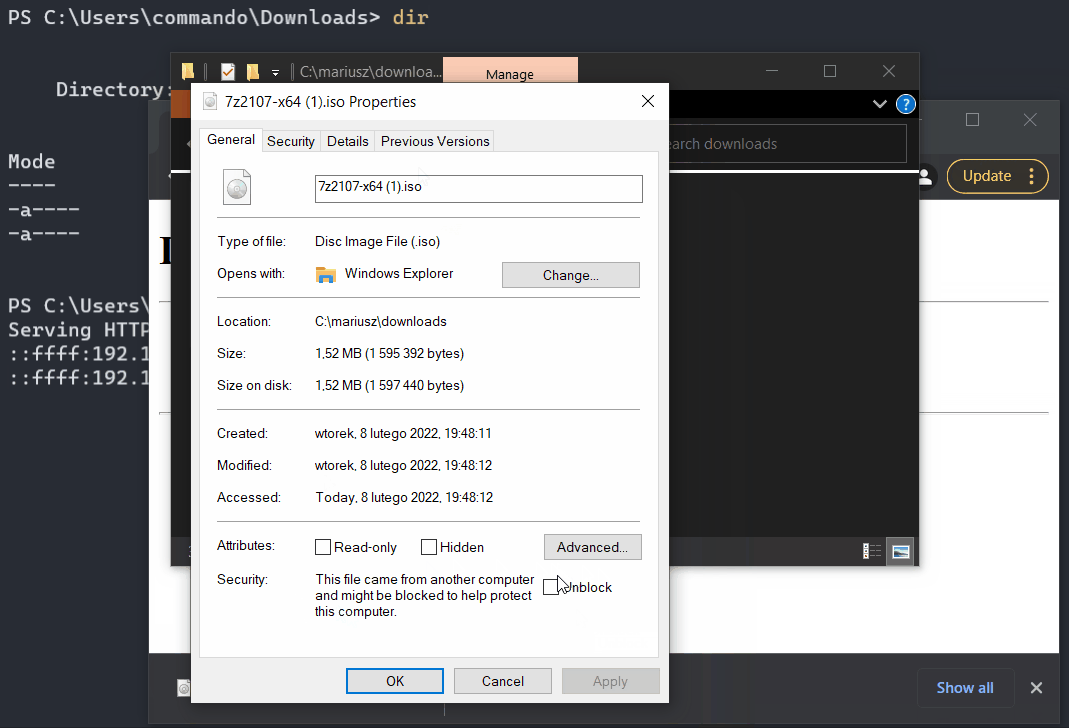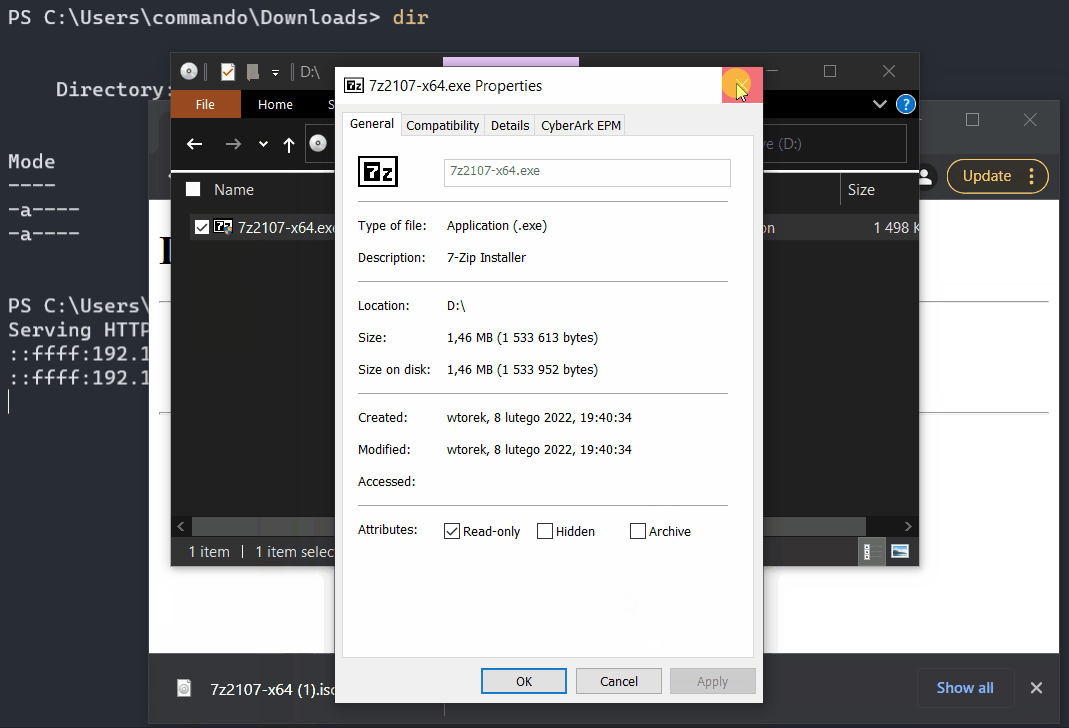
Quando controlli le Proprietà di quel file ISO, vedrai che è contrassegnato con il flag MOTW.
Tuttavia, il file EXE dell'installer di 7zip all'interno non è contrassegnato con MOTW!
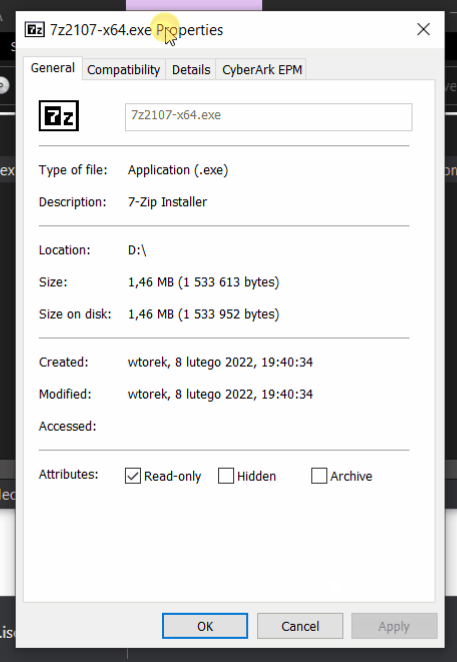
Approfittando dell'occasione che gli occhi dell'Industria sono puntati sulla coraggiosa decisione di Microsoft di bloccare le macro VBA, noi, professionisti della Sicurezza Informatica che teniamo nella massima considerazione l'aumento della resilienza delle tecnologie mondiali contro il loro uso improprio, vogliamo aggiungere il seguente spunto alle attuali TTP degli Attori Malevoli:
Gli Attori Malevoli sono ben consapevoli dell'impatto che MOTW ha sui loro payload di phishing. Si sono adattati da tempo e ora stanno introducendo di nascosto i loro programmi malevoli all'interno di contenitori. Tra quelli più comunemente osservati possiamo evidenziare ISO, IMG, CAB.
Ora rilascio questo strumento per aumentare lo slancio creato dalla posizione di Microsoft e per aiutare a intensificare le discussioni su queste vie di evasione.
Si consiglia di contenere (e/o bloccare) i file con le estensioni sopra elencate ogni volta che provengono da zone non attendibili e ovunque applicabile:
Lo strumento rilasciato consentirà, si spera, a più Red Team di simulare i rischi discussi e di aiutarli a identificare più facilmente le lacune di rilevamento all'interno delle difese dei loro Partner.
Questo script offre i seguenti vantaggi e chicche:
Formati supportati:
