 mein-0/lolmodapi
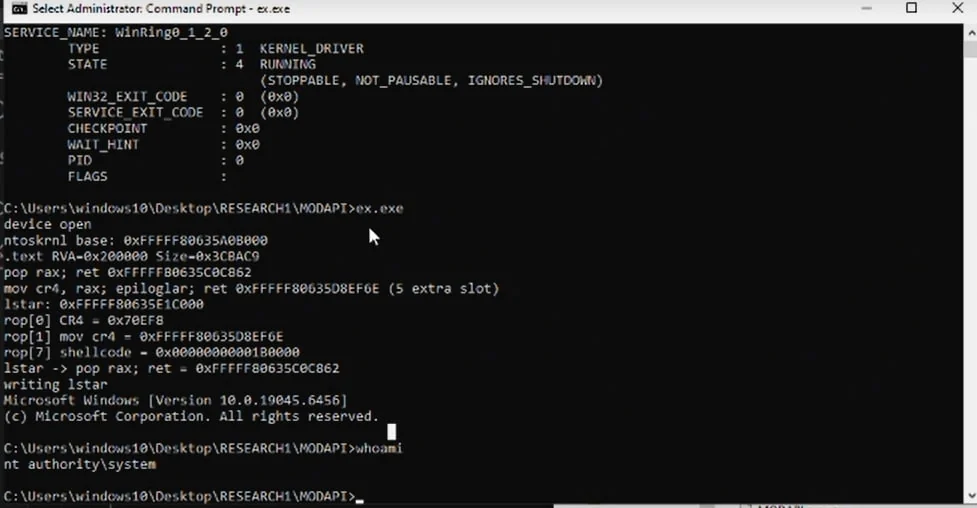
Exploit locale per l'escalation di privilegi sfruttando il driver MODAPI.sys di MSI Dragon Center, che abusa di scritture MSR non autenticate per aggirare SMEP e ottenere privilegi SYSTEM.

ciao hacker.
Questo è un write MSR non autenticato all'interno di MODAPI.sys, il driver kernel che MSI Dragon Center 2.0.155.0 installa. Il driver espone un device object con un security descriptor che consente a qualsiasi utente locale di aprirlo, senza admin e senza UAC. Una volta ottenuto l'handle non c'è alcuna whitelist sull'indice MSR, quindi puoi leggere e scrivere qualsiasi MSR desideri.
Il lato read di per sé rompe già il KASLR. Leggi IA32_LSTAR (0xC0000082) e il driver ti restituisce ntoskrnl!KiSystemCall64 gratis. Il lato write è il vero problema. IA32_LSTAR è l'indirizzo a cui la CPU salta alla syscall, e il driver consente a un utente normale di sovrascriverlo. Puntalo al codice che controlli e la prossima syscall eseguirà il tuo codice a CPL0. SMEP è l'unico ostacolo, quindi l'exploit legge prima IA32_LSTAR per trovare ntoskrnl, analizza l'immagine dal disco, trova un paio di gadget per disabilitare SMEP con mov cr4, rax, esegue un piccolo shellcode che copia il token SYSTEM nel processo corrente e ripristina IA32_LSTAR in uscita in modo che la macchina continui a funzionare.
L'ho testato su Windows 10 x64 22H2 (build 19045.6456) da un account utente standard. Non c'è race né heap grooming, ha funzionato ogni volta che l'ho eseguito. Il driver viene fornito con Dragon Center sulle macchine MSI, quindi è già caricato su molti sistemi. Compilalo con gcc -O2 -o poc.exe poc.c -lpsapi ed eseguilo come utente normale. È stato segnalato a MSI il 2026-06-21 e la correzione è stata verificata.
11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys