OneAlert AI Security OS
Difesa informatica autonoma open-source per reti industriali
Agenti AI che rilevano, indagano, cacciano e rispondono alle minacce sulla tua infrastruttura OT/ICS — con porte di approvazione umane e audit trail completi.
Demo Setup ·
Funzionalità ·
Avvio rapido ·
Architettura


Provatelo Ora
Demo live: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
Precaricata con un impianto di trattamento acque realistico: 11 asset OT/IT, uno scenario di attacco multi-fase (compromissione VPN → movimento laterale → tentativo di accesso PLC), caso investigativo generato dall'AI con mappatura MITRE ATT&CK e oltre 15 eventi di sicurezza.
Vedilo in Azione

Dashboard del posture di sicurezza con KPI, ripartizione per gravità e mappa di calore dei rischi

Caso investigativo generato dall'AI con mappatura MITRE ATT&CK e timeline dell'attacco
|

Mappa di calore della copertura MITRE ATT&CK con ricerca per tecnica
|
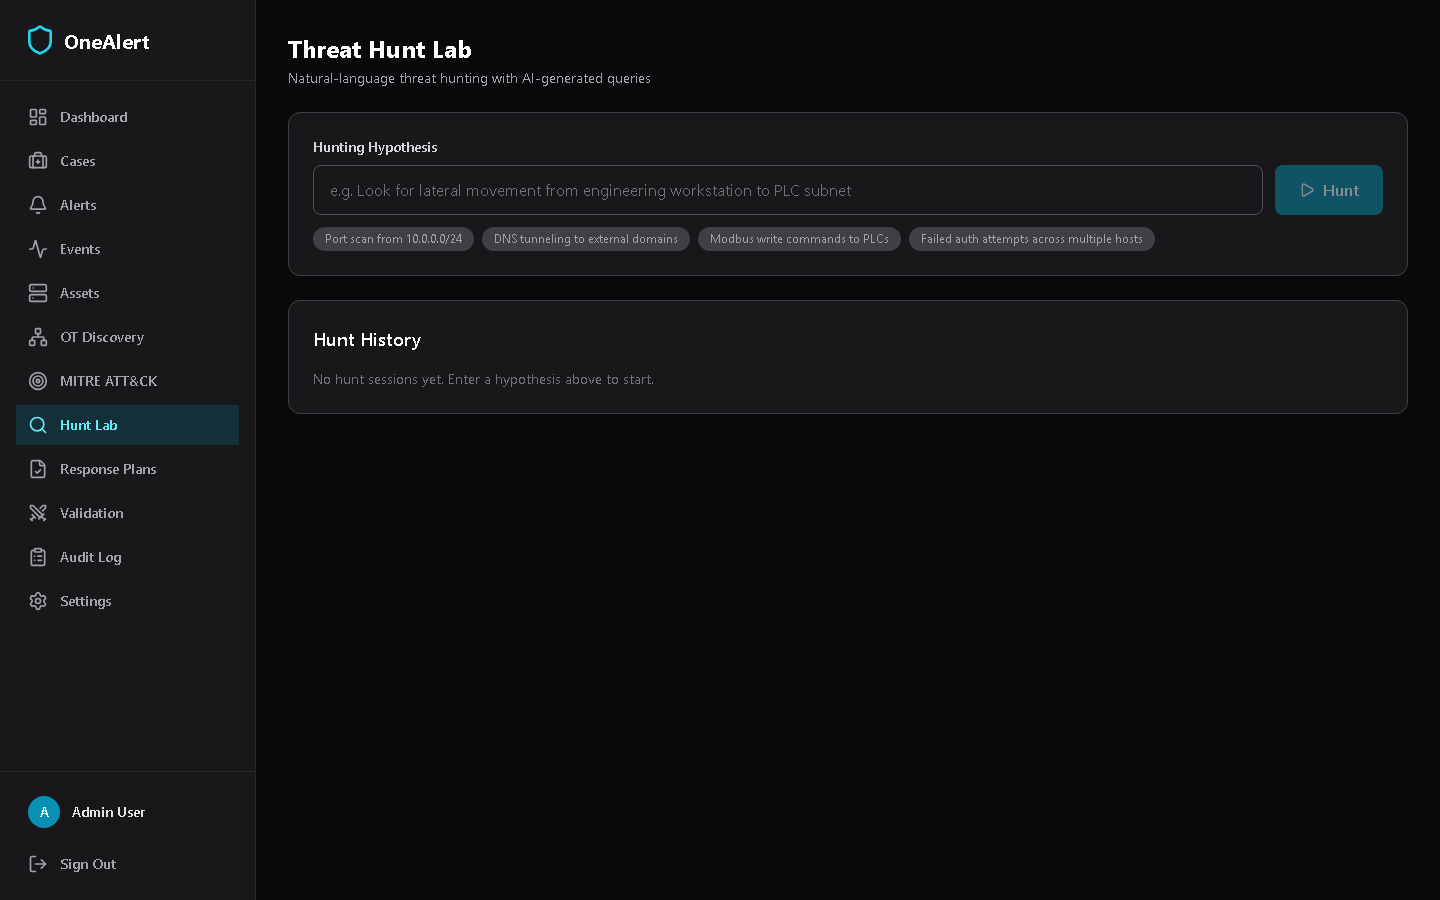
Caccia alle minacce in linguaggio naturale con query generate dall'AI
|

Eventi di sicurezza Suricata/Zeek con filtro per gravità
|

Avvisi di vulnerabilità CVE con remediation AI
|

Inventario asset OT/IT con classificazione modello Purdue
|
Perché Esiste
Gli strumenti SOC aziendali costano $300K-$800K/anno. I produttori PMI con PLC, sistemi SCADA e reti OT non possono permetterseli — ma sono sempre più presi di mira. OneAlert fornisce loro un blue team AI che:
- Ingestisce la telemetria di rete Suricata/Zeek
- Rileva anomalie con agenti AI (non solo regole statiche)
- Correla gli avvisi in casi investigativi con mappatura MITRE ATT&CK
- Genera piani di risposta con porte di approvazione umane
- Caccia alle minacce usando il linguaggio naturale
- Impone vincoli di sicurezza OT (nessuna azione autonoma sui PLC)
Funzionalità
Pipeline Agenti AI
Sei agenti specializzati che lavorano in squadra:
| Agente | Cosa Fa |
|---|
| Agente Detect | Analizza le statistiche degli eventi per port scan, anomalie nei protocolli OT, pattern C2 |
| Agente Triage | Correla avvisi + eventi in casi investigativi con mappatura MITRE ATT&CK |
| Agente Hunt | Prende ipotesi in linguaggio naturale, genera query SQL, produce regole Sigma |
| Agente Response | Genera piani di risposta con azioni di contenimento ordinate |
| Agente Purple | Simula tecniche ATT&CK per validare la copertura di rilevamento |
| Agente Compliance | Mappa i dati della piattaforma ai controlli IEC 62443 e NIST CSF |
Autonomia Governata
- 5 livelli di autonomia (L0 sola lettura a L4 modalità crisi)
- Vincolo di sicurezza OT: gli asset Purdue Livello 0-3 richiedono sempre approvazione umana per il contenimento
- Registro completo degli agenti: ogni decisione AI registrata con modello, token, ragionamento
- Motore delle policy: regole di approvazione delle azioni per zona, tipo di asset e livello di autonomia
- Flusso di approvazione: approva/rifiuta piani di risposta tramite API REST prima dell'esecuzione
- Esecutore di azioni: 12 tipi di azione (notifica, blocca IP, isola host, metti in quarantena VLAN, ecc.)
Redazione di PII e Segreti
- 8 tipi di pattern: email, SSN, carte di credito, chiavi API, bearer token, password, chiavi private, JWT
- Integrato nell'ingestion degli eventi: i segreti vengono rimossi prima dell'archiviazione e dell'elaborazione LLM
- Preserva gli osservabili di rete: IP, porte, domini, hostname vengono mantenuti per l'analisi di sicurezza
Validazione Purple-Team
- Test ATT&CK simulati: 8 categorie di tecniche con libreria di test atomici
- Modalità dry-run/lab/produzione: la modalità produzione richiede approvazione umana esplicita
- Metriche di copertura del rilevamento: tassi di rilevamento per tecnica e analisi delle lacune
- Tracciamento dei risultati dei controlli: quali regole di rilevamento hanno attivato, quali hanno mancato
Ricerca Semantica e Raggio d'Esplosione
- Ricerca casi in linguaggio naturale: ranking TF-IDF senza dipendenze esterne
- Recupero incidenti simili: matching per similarità del coseno con evidenziazione delle tecniche MITRE condivise
- Grafo del raggio d'esplosione: visualizzazione delle relazioni tra entità (asset, IP, tecniche MITRE per caso)
Ingestione Eventi di Sicurezza
- Parser Suricata EVE JSON (avvisi, DNS, HTTP, TLS, flussi)
- Parser Zeek log (conn, dns, http, ssl, files, notice)
- Ricevitore webhook per l'ingestion in tempo reale da Filebeat/Fluentd
- Caricamento file per analisi offline
Integrazione MITRE ATT&CK
- Matrice Enterprise + ICS (16 tattiche, 30+ tecniche)
- Mappatura automatica dalle firme Suricata alle tecniche
- Mappa di calore della copertura del rilevamento per tattica
- Browser di tecniche ricercabile
Laboratorio di Caccia alle Minacce
- Input in linguaggio naturale: "Cerca movimento laterale dalla workstation di ingegneria alla sottorete PLC"
- L'AI genera query SQL contro i tuoi dati di evento
- Regole Sigma generate automaticamente dai risultati confermati
- Validazione di sicurezza delle query in sola lettura (blocca INSERT/UPDATE/DELETE)
Gestione Vulnerabilità OT/ICS

 mangod12/onealert

