Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
EmbedPayloadInPng — Incorpora un payload all'interno di un file PNG | Kitploit

Strumenti/GitHubGitHub/maldev-academy/embedpayloadinpng
Evasione IDS/IPSEsfiltrazione DatiSteganografiaCrittografiaSviluppo Payload
GitHubmaldev-academy/embedpayloadinpng

EmbedPayloadInPng

Incorpora un payload all'interno di un file PNG

Vedi Repository
37356402 anni faRevisionato da Kitploit
Condividi

EmbedPayloadInPng

Incorporare un payload all'interno di un file PNG suddividendo il payload in più sezioni IDAT. Ogni sezione viene crittografata singolarmente utilizzando la propria chiave a 16 byte con l'algoritmo di crittografia RC4.

Collegamenti rapidi

Maldev Academy Home

Maldev Academy Syllabus

Maldev Academy Pricing

Implementazione

Questo repository è composto da due implementazioni:

  • EmbedPayloadInPng.py - Script Python per incorporare un payload di input in un file PNG specificato.
  • FetchPayloadFromPng - Estrae il payload dal file PNG generato da EmbedPayloadInPng.py e lo decripta utilizzando la funzione ExtractDecryptedPayload.

Utilizzo

  1. Usa EmbedPayloadInPng.py per creare il file PNG con payload incorporato:
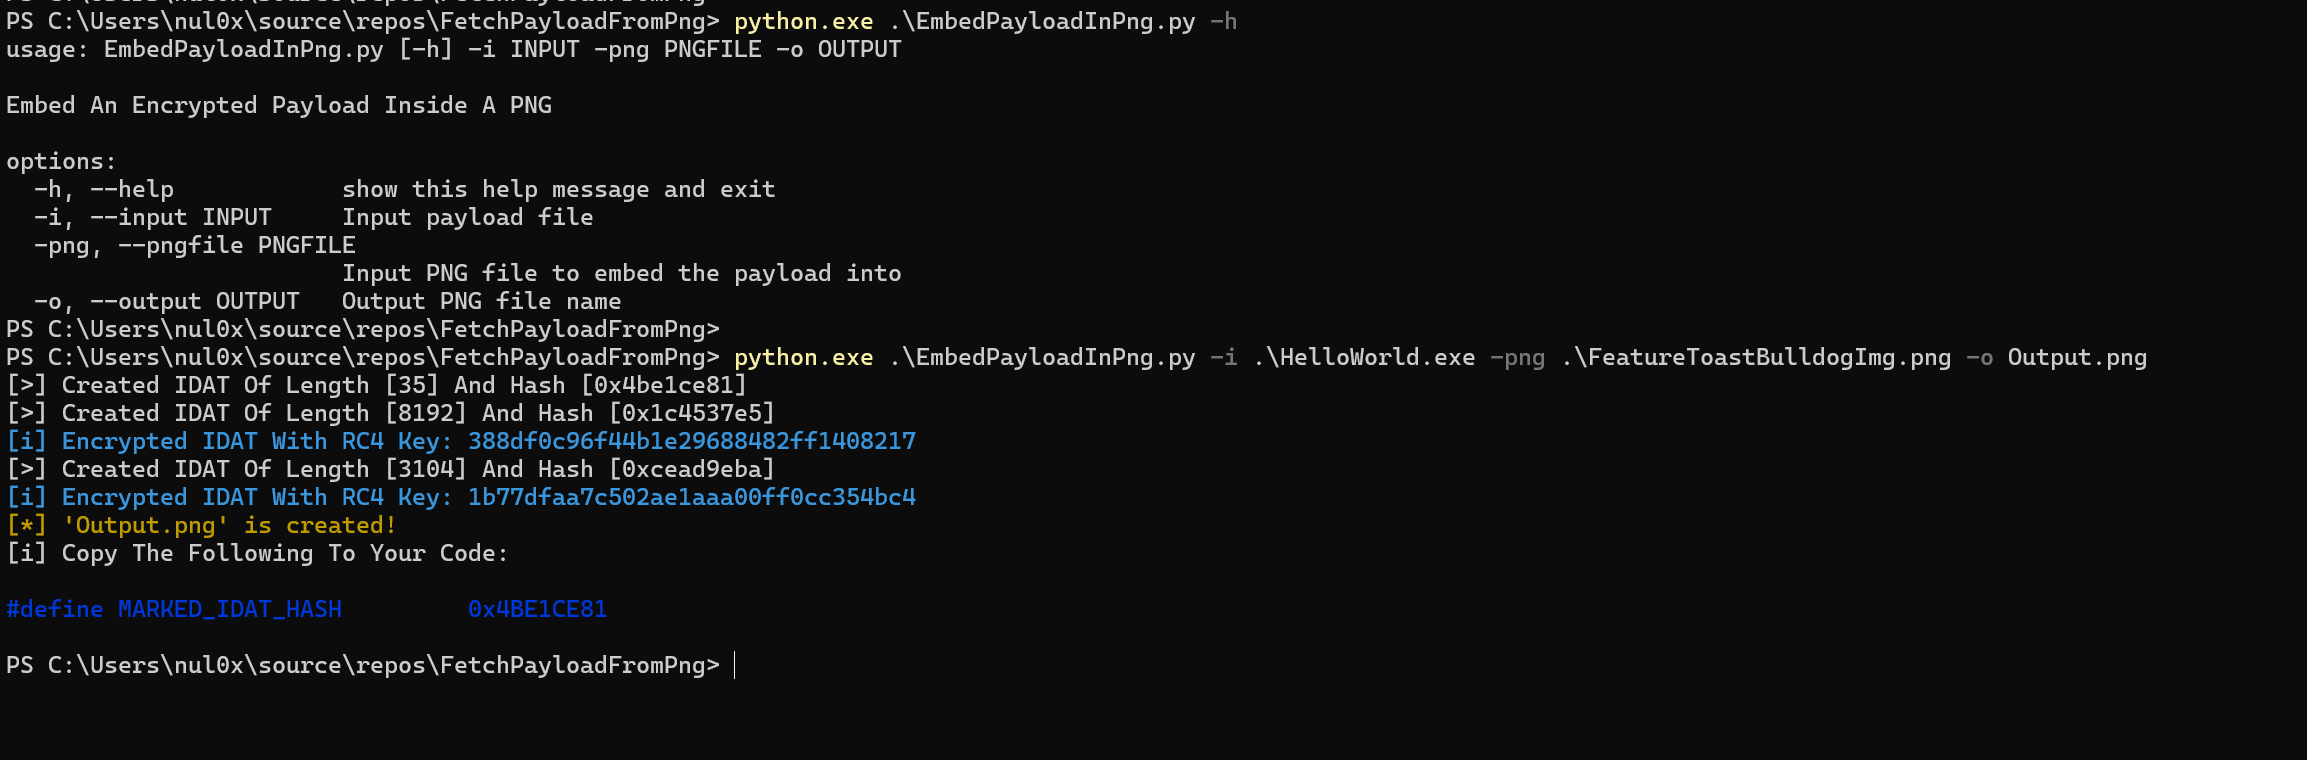
image

Il file PNG con payload incorporato Output.png è lo stesso file .PNG dell'originale.

https://github.com/user-attachments/assets/bec6f597-9955-4552-80f7-f484bd5754c3

  1. Copia la definizione della macro MARKED_IDAT_HASH generata da EmbedPayloadInPng.py e sostituiscila con quella esistente nel progetto FetchPayloadFromPng qui.

Struttura del file PNG incorporato

Come accennato in precedenza, EmbedPayloadInPng.py è responsabile dell'incorporamento del file payload all'interno di un file PNG. Di seguito è riportata la struttura di un file PNG con payload incorporato.
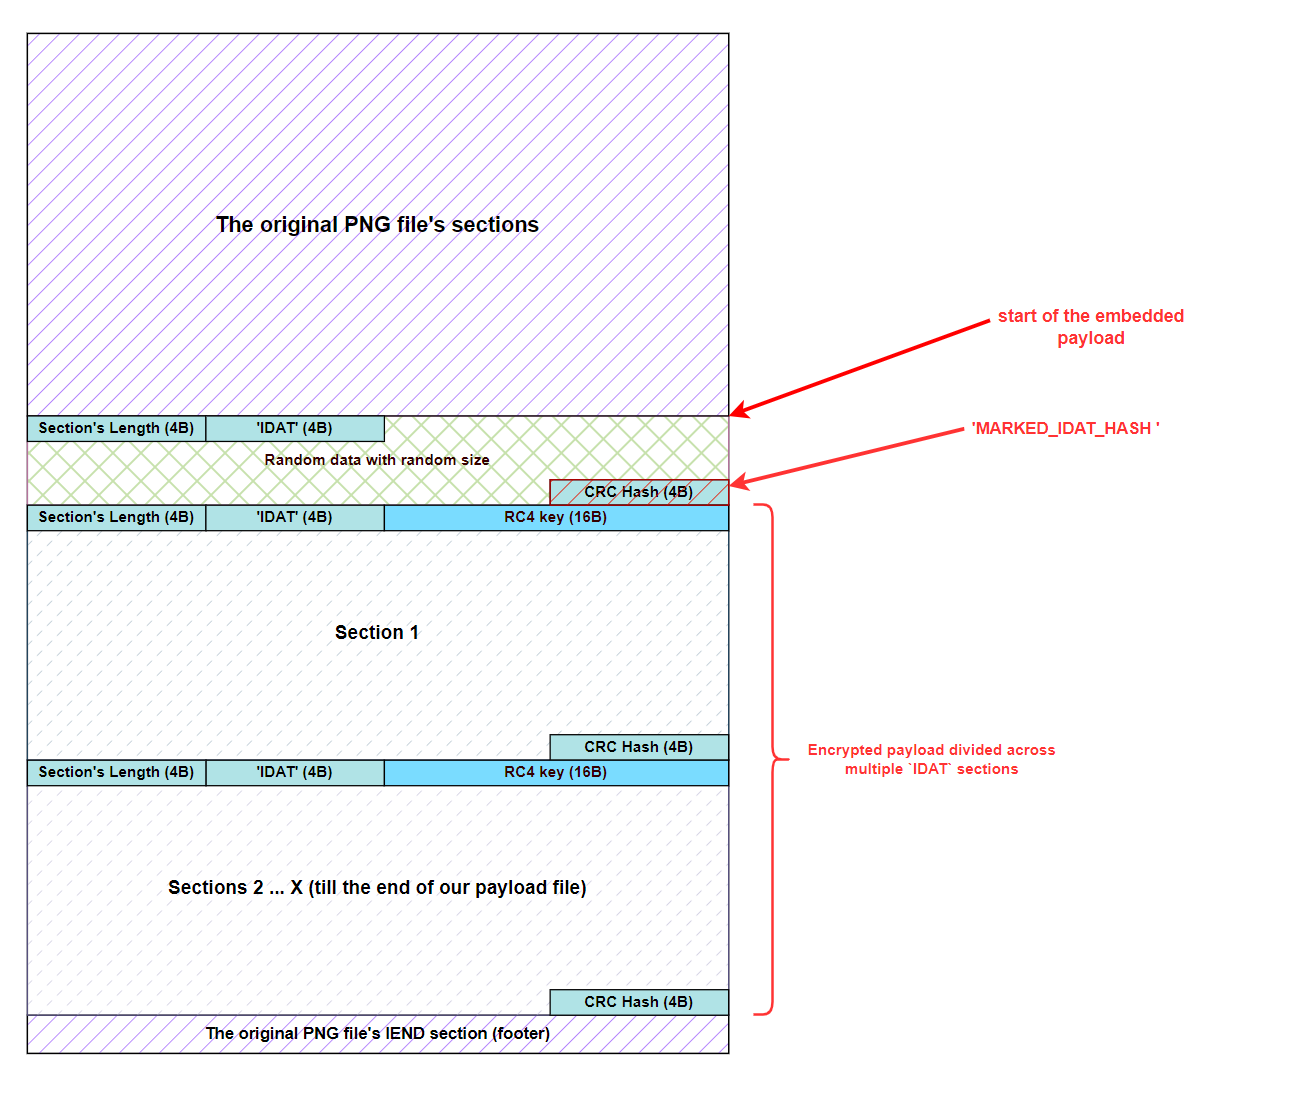
image

Poiché la dimensione massima di una sezione IDAT è di 8192 byte, il nostro payload viene suddiviso in più sezioni IDAT. Ogni sezione ha una dimensione equivalente a (8192 - 16 [lunghezza della chiave RC4]). Inoltre, l'ultima sezione IDAT conterrà i byte rimanenti del payload.


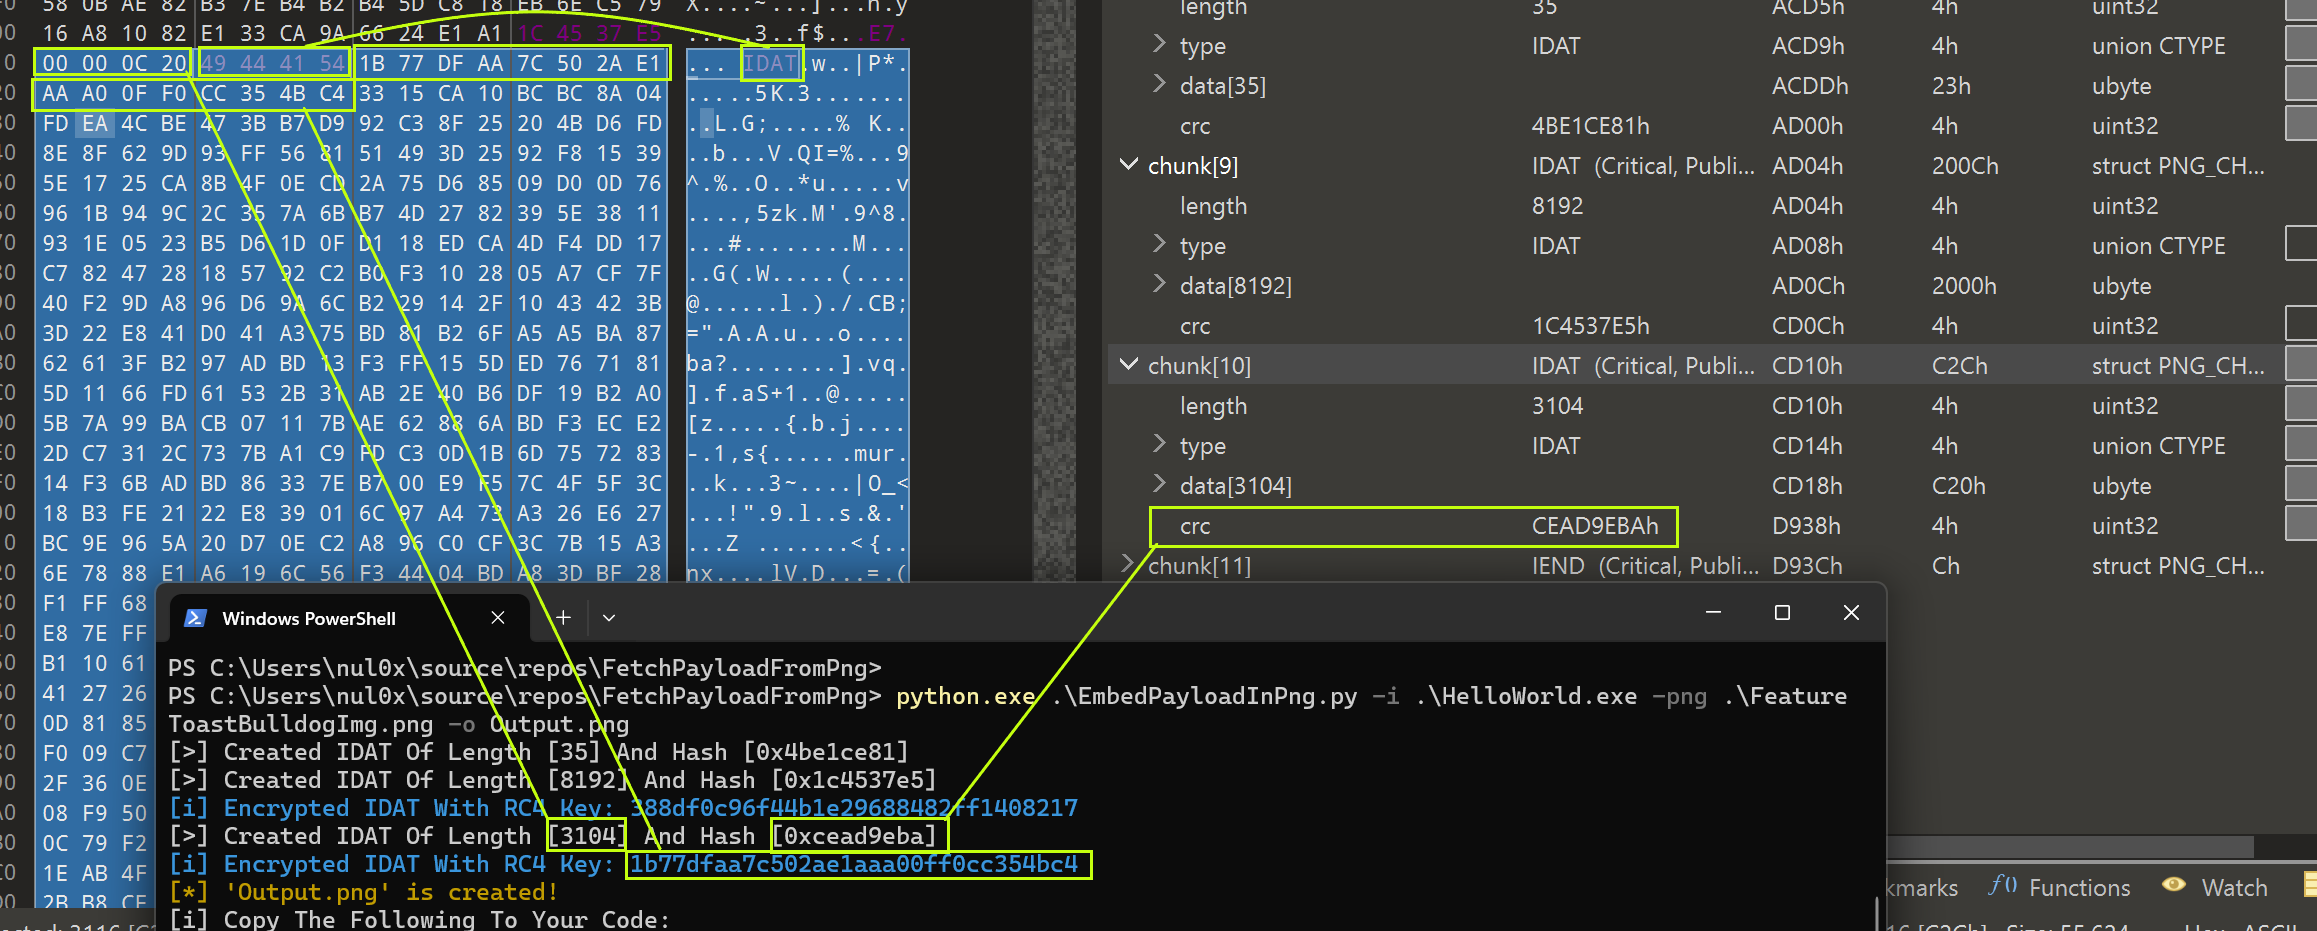
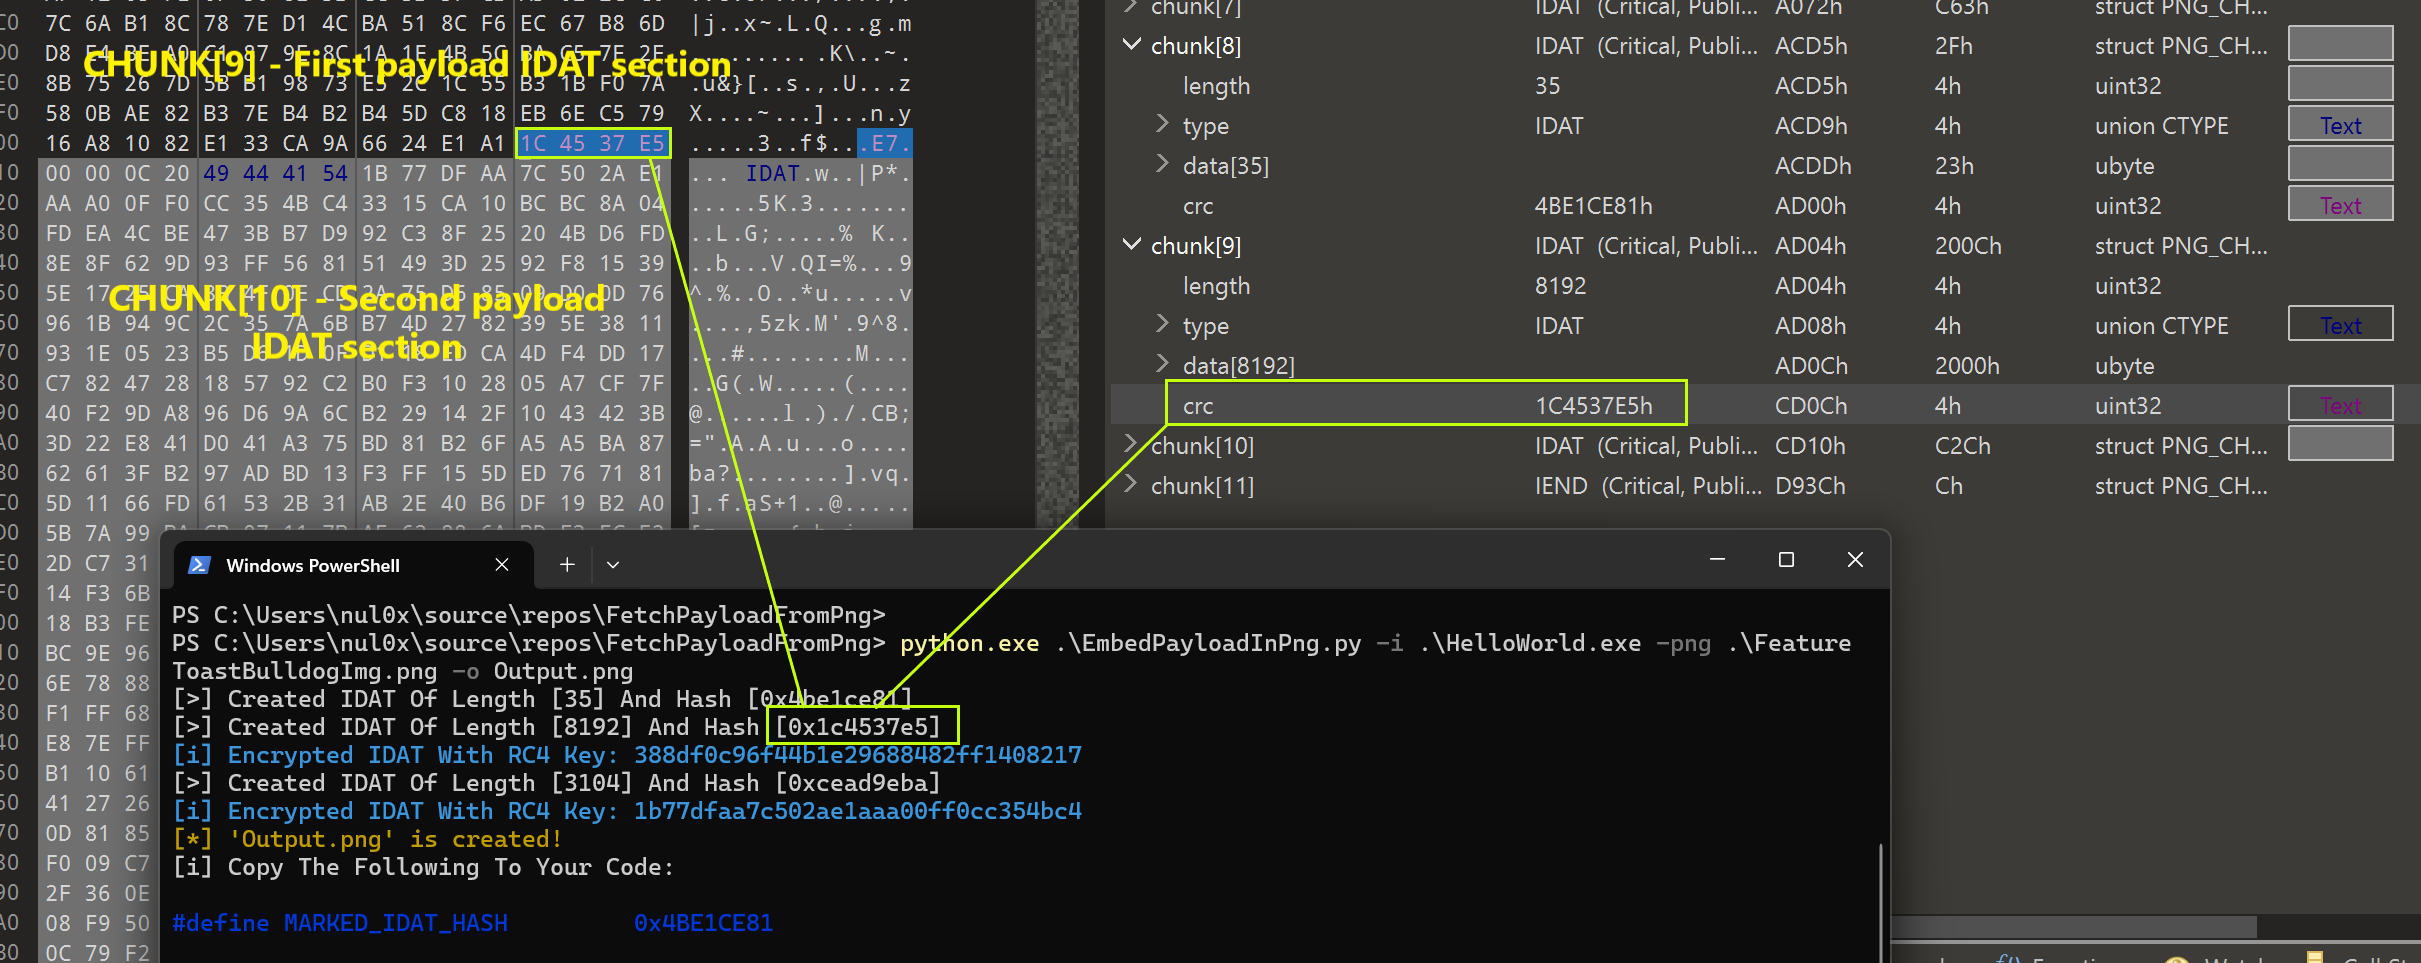
Le seguenti immagini spiegano l'output di EmbedPayloadInPng.py e lo confrontano con la struttura del file PNG creato:
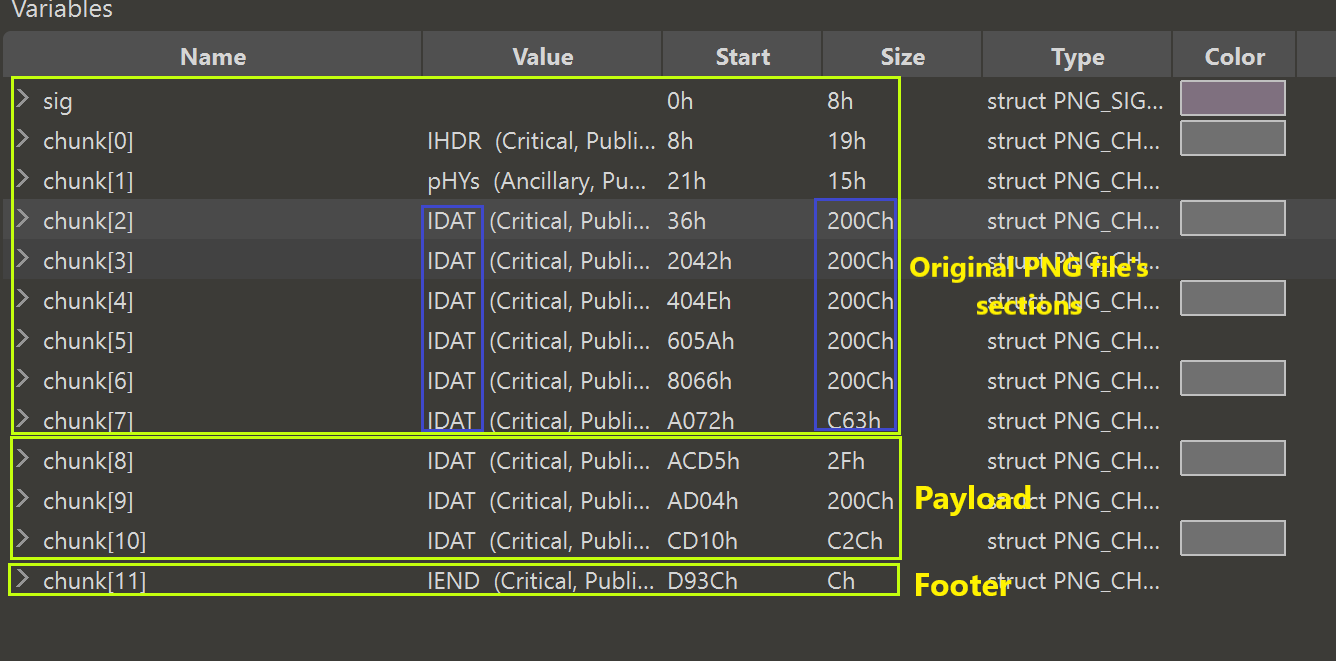
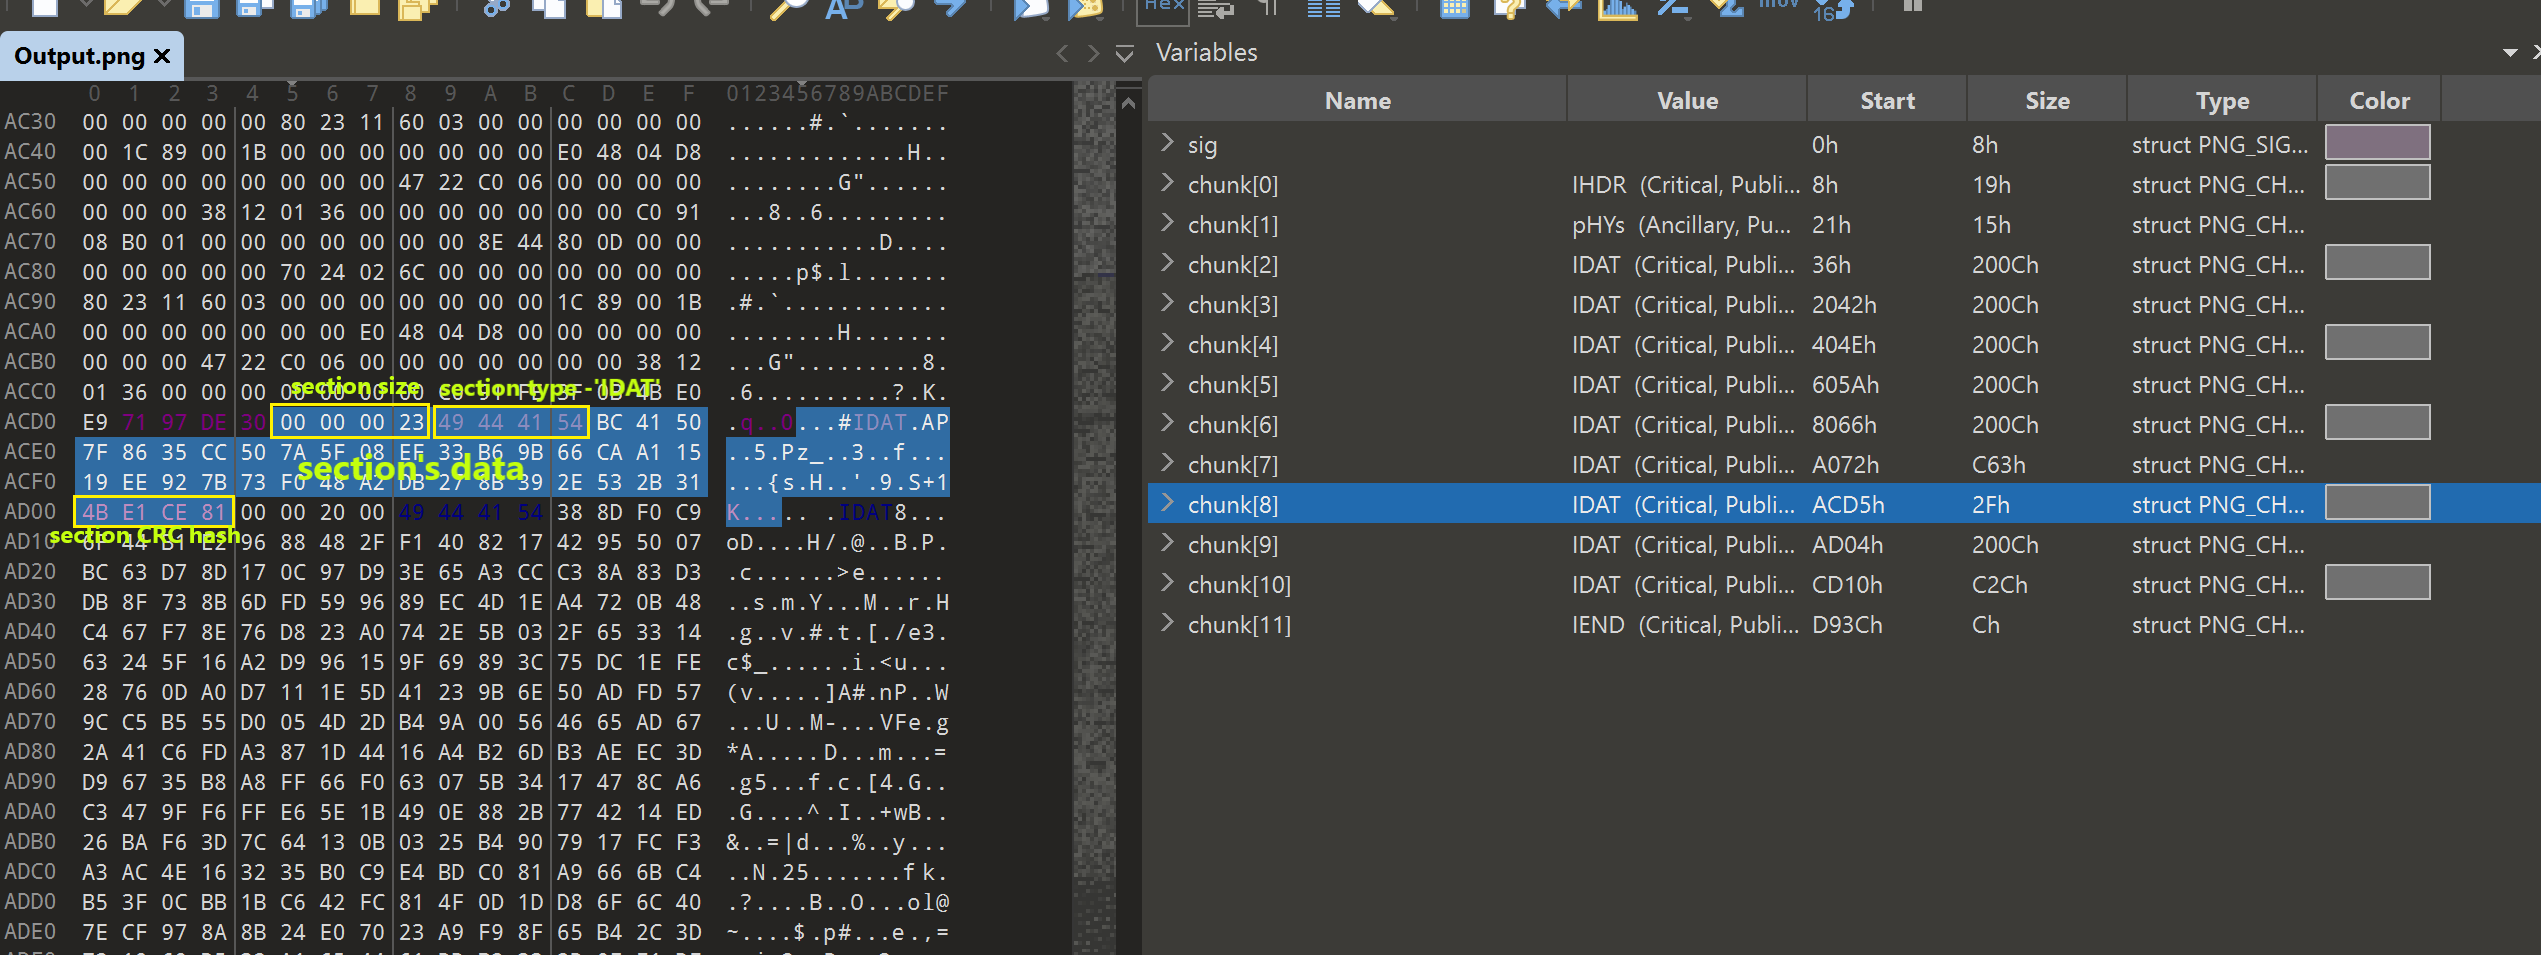
  • Le sezioni del file PNG di output.
image

  • La sezione IDAT casuale, creata per contrassegnare l'inizio del nostro payload. L'hash CRC di questa sezione viene utilizzato nel nostro codice C per identificare l'inizio del nostro payload nel file PNG.
image

  • La prima sezione IDAT del payload, che segue la nostra sezione casuale (in blu). Questa immagine mostra anche la posizione dell'hash CRC e la dimensione della sezione IDAT casualizzata in precedenza (in giallo).
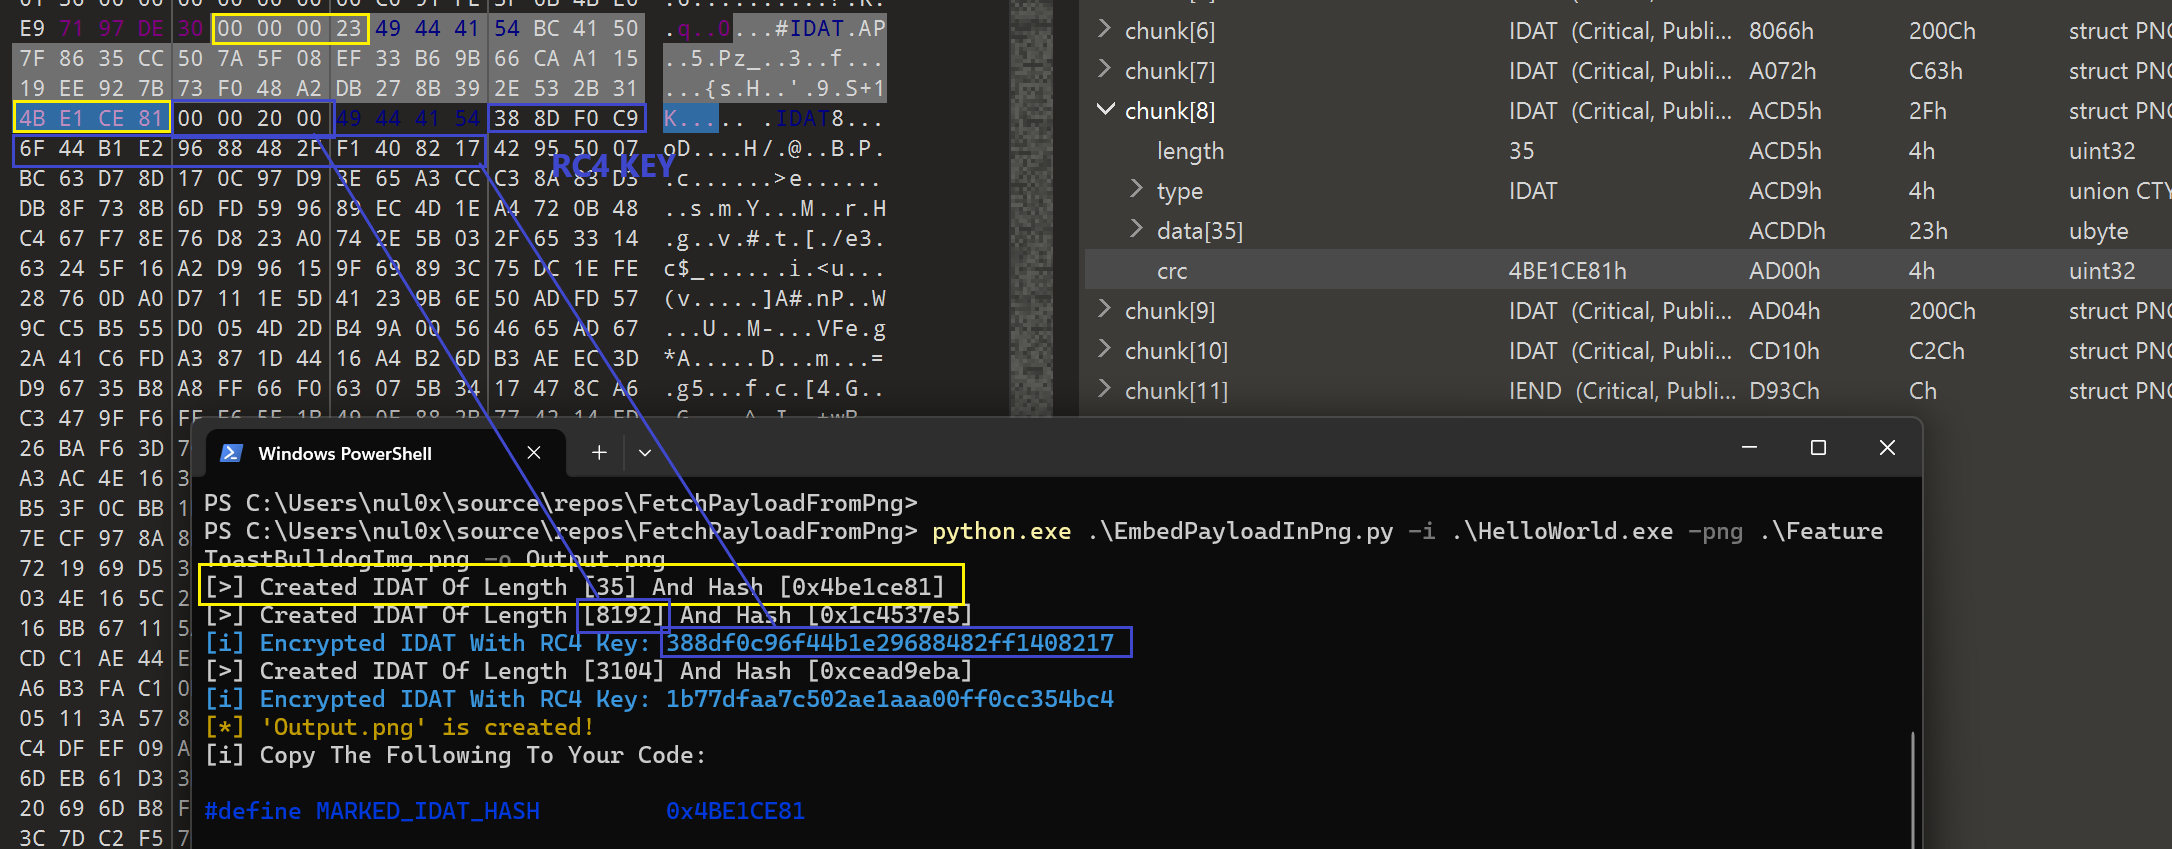
image

  • L'hash CRC della prima sezione IDAT del payload, situato alla fine della sezione dopo il primo blocco crittografato del nostro payload.
image

  • L'inizio della seconda sezione IDAT del payload.
image
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →