 malaya-m/cve-2013-3900-remediation-report
Guida passo-passo alla remediation per la vulnerabilità CVE-2013-3900 WinVerifyTrust su Windows Server 2019, inclusa correzione del registro, riavvio e verifica con scansione Nessus con credenziali.

Durante una recente valutazione autenticata della vulnerabilità condotta utilizzando Tenable Nessus, CVE-2013-3900 è stata rilevata su una macchina virtuale Windows Server 2019 ospitata in Microsoft Azure. Questa scansione ha utilizzato credenziali amministrative, consentendo un'ispezione approfondita della configurazione del sistema e delle impostazioni del registro di sistema.
Il problema deriva da un difetto nel modo in cui Windows gestisce la validazione delle firme tramite la funzione WinVerifyTrust. Sfruttando questa vulnerabilità, un attore malintenzionato potrebbe aggirare i controlli di integrità aggiungendo dati a file eseguibili firmati—portando potenzialmente all'esecuzione di codice non attendibile sotto le sembianze di una firma valida. (Fonte: Microsoft)
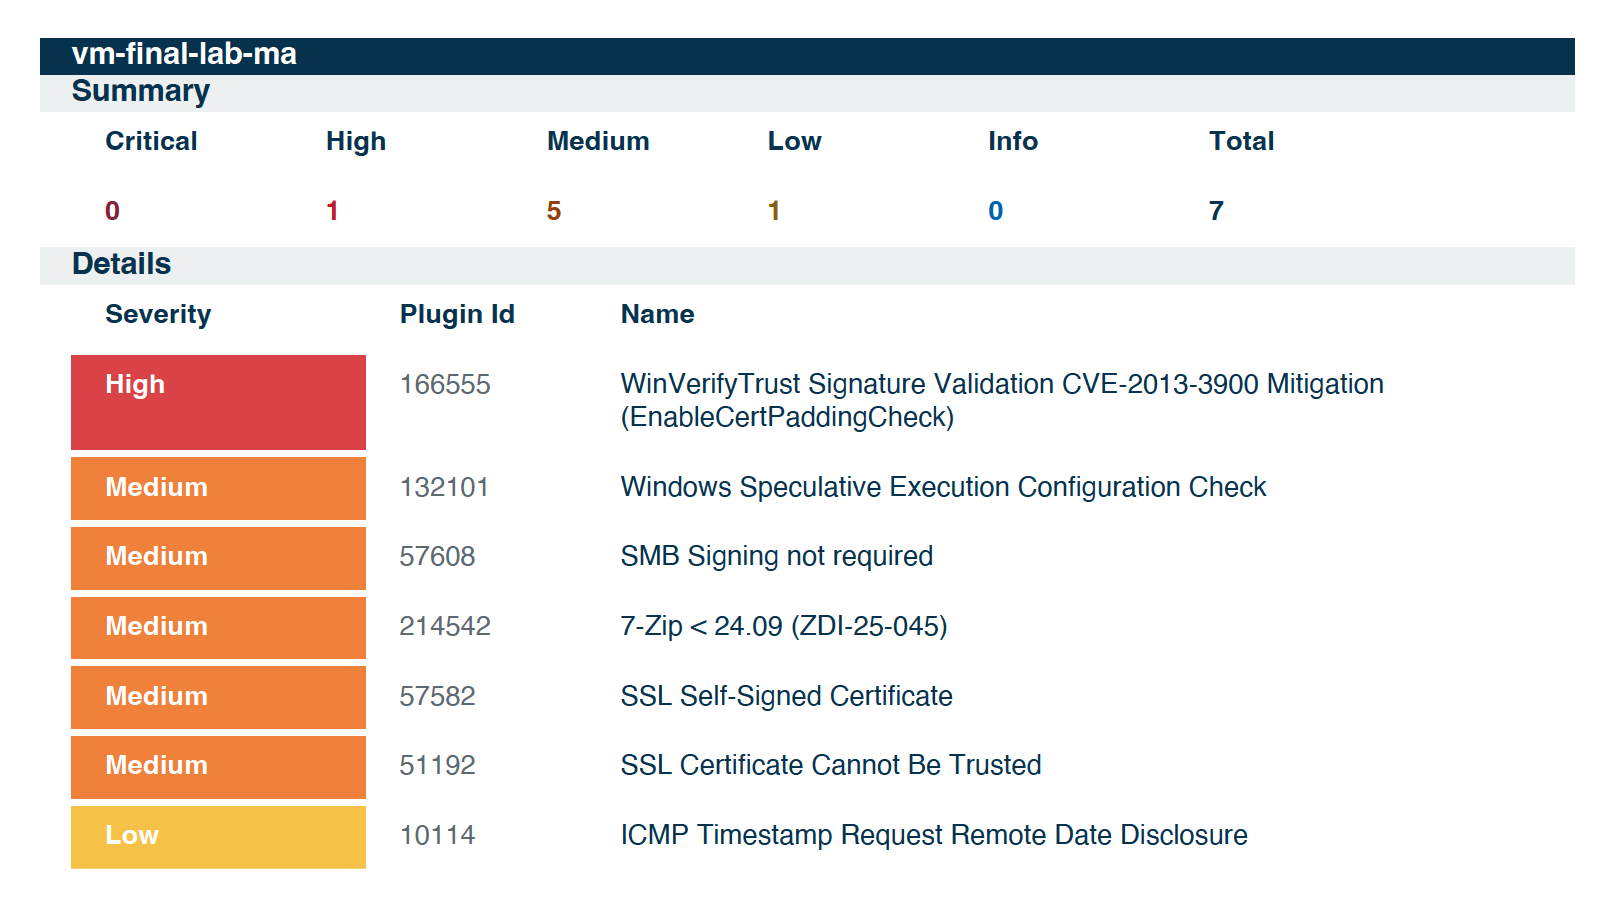
Per affrontare questo problema, Microsoft consiglia di abilitare l'impostazione del registro di sistema EnableCertPaddingCheck. Questa impone una validazione più rigorosa e impedisce l'accettazione di file PE con padding non corretto.
cmd, fare clic con il tasto destro e selezionare Esegui come amministratoreUtilizzare i seguenti comandi per modificare i valori del registro di sistema sia per i sottosistemi a 64 bit che per quelli a 32 bit:
reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
Una volta aggiunte correttamente le chiavi del registro di sistema, è stato eseguito un riavvio del sistema per garantire che le modifiche alla configurazione avessero pieno effetto su tutti i servizi e processi attivi.
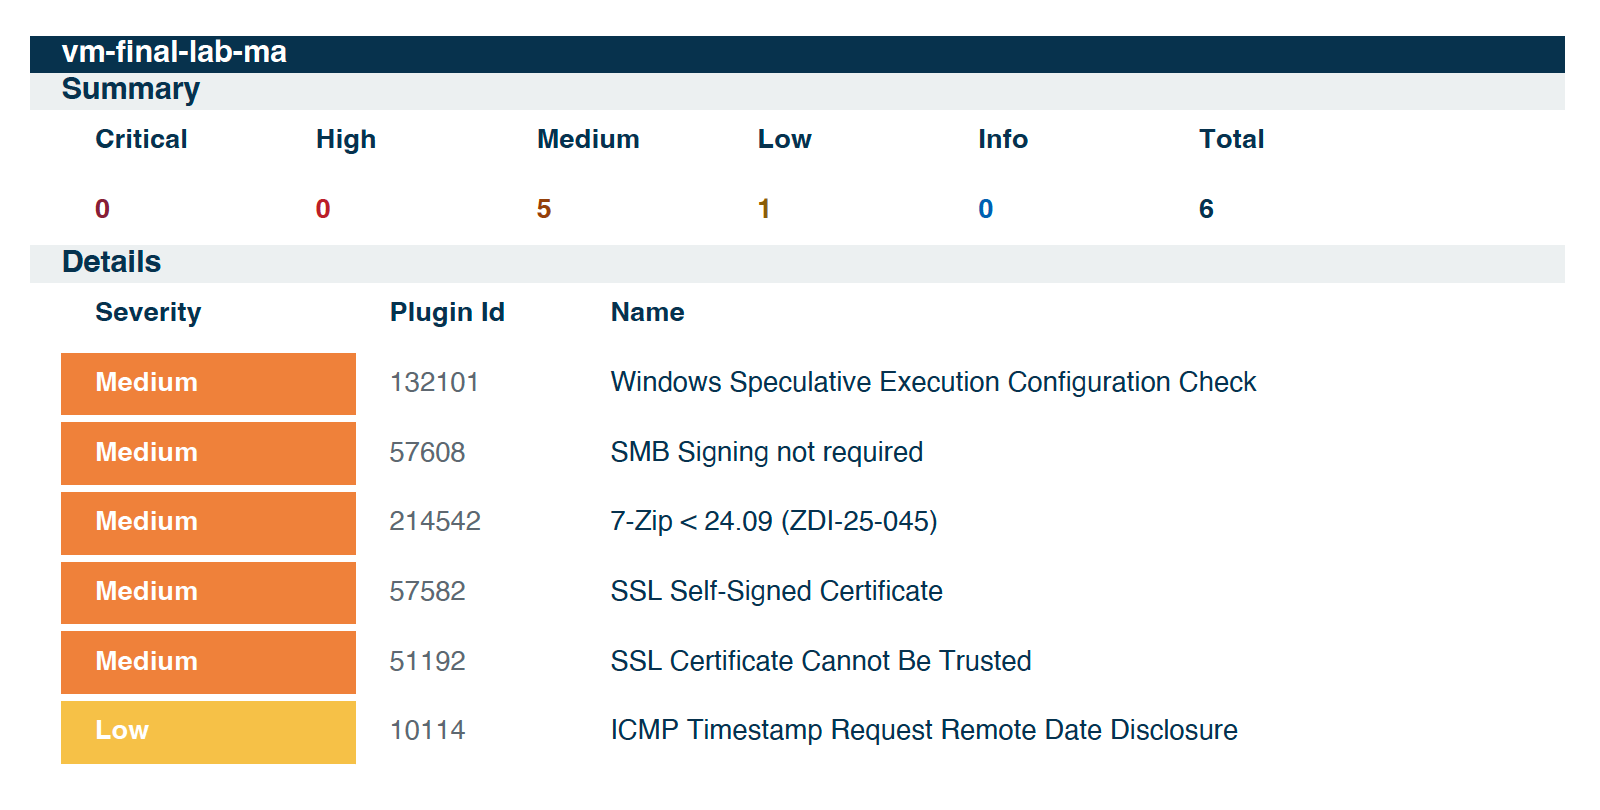
Dopo il riavvio è stata condotta una scansione Nessus con credenziali di follow-up. La vulnerabilità CVE-2013-3900 non è più comparsa nei risultati della scansione, confermando che le fasi di mitigazione hanno avuto successo e che il sistema non è più vulnerabile a questo exploit di bypass della firma.
Lasciare questa vulnerabilità senza intervento potrebbe comportare diversi rischi significativi per la sicurezza e la conformità:
Bypass della Verifica della Firma Digitale
Gli attaccanti possono incorporare codice malintenzionato in eseguibili firmati senza invalidare la firma.
Elusione degli Strumenti di Sicurezza
Il malware può aggirare l'antivirus, il rilevamento e la risposta degli endpoint (EDR) e i meccanismi di whitelist delle applicazioni.
Escalation dei Privilegi ed Esecuzione di Codice Remota
Lo sfruttamento può portare alla compromissione del sistema, all'esfiltrazione di dati o al movimento laterale all'interno della rete.
Attacchi alla Supply Chain del Software
Utenti ignari potrebbero installare software manomesso che sembra firmato e affidabile.
Esposizione Normativa e Legale
La mancata remediation può violare i requisiti di sicurezza previsti da HIPAA, NIST, PCI-DSS, CMMC e altri framework.
CVE-2013-3900 costituisce una seria minaccia minando la fiducia nel software firmato. Grazie a una tempestiva rilevazione, alla remediation a livello di registro di sistema e alla verifica tramite scansione con credenziali, questa vulnerabilità è stata mitigata con successo sul sistema Windows Server 2019 interessato.
Questo processo sottolinea l'importanza di:
