
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Detecting-and-Analyzing-CVE-2024-24919-Exploitation — Procedura dettagliata passo-passo per rilevare e analizzare lo sfruttamento di CVE-2024-24919 utilizzando una piattaforma SIEM, inclusa l'analisi del traffico, la documentazione degli IOC, le procedure di contenimento ed escalation. | Kitploit
Strumenti/GitHubGitHub/macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Gestione degli Indicatori di Compromissione (IOC)Analisi delle VulnerabilitàSicurezza WebDigital ForensicsThreat IntelligenceApprendimento e FormazioneRisposta agli IncidentiLab e Pratica

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
GitHub
macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation

Detecting-and-Analyzing-CVE-2024-24919-Exploitation

Procedura dettagliata passo-passo per rilevare e analizzare lo sfruttamento di CVE-2024-24919 utilizzando una piattaforma SIEM, inclusa l'analisi del traffico, la documentazione degli IOC, le procedure di contenimento ed escalation.

Vedi Repository
181 anno faNon ancora revisionato
Condividi
foto di copertina

🔍 Indagine su un attacco zero-day utilizzando Let's Defend SIEM

👉 Una guida pratica per rilevare e analizzare lo sfruttamento di CVE-2024-24919


🎯 Scopo dell'indagine

Questo progetto è stato condotto per indagare un potenziale tentativo di sfruttamento contro un Check Point Security Gateway, sfruttando in particolare una vulnerabilità zero-day – CVE-2024-24919. L'obiettivo era determinare se questo alert fosse un falso positivo o un legittimo tentativo di intrusione, analizzare il traffico e adottare le opportune misure di contenimento e risposta.


🛠️ Strumenti e ambiente utilizzati

  • Piattaforma SIEM: Let's Defend (strumento cloud per il rilevamento e l'investigazione delle minacce)
  • Laboratorio virtuale: fornito all'interno di Let's Defend
  • Host preso di mira: CP-Spark-Gateway-01
  • Funzionalità di analisi dei log: log del traffico HTTP, filtro degli endpoint, console di sicurezza email
  • Threat Intelligence: fonti online come NVD e advisory di sicurezza Check Point

⭐ Panoramica dell'Alert

  • Regola attivata: SOC287 - Lettura arbitraria di file su Check Point Gateway (CVE-2024-24919)
  • ID evento: 263
  • Timestamp: 6 giugno 2024, 03:12 PM
  • IP di destinazione: 172.16.20.146
  • IP sorgente: 203.160.68.12
  • Azione del dispositivo: Consentita
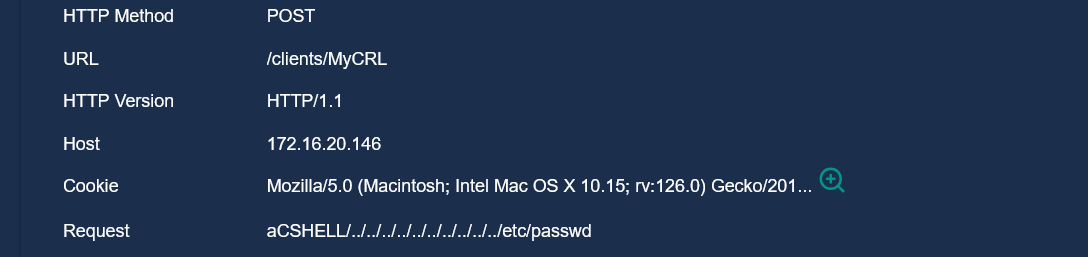
  • Richiesta: aCSHELL/../../../../../../../../../../etc/passwd
  • User-Agent: camuffato come Mozilla Firefox su Mac OS X

🧪 Pre-analisi: comprendere CVE-2024-24919

CVE-2024-24919 è una vulnerabilità zero-day di path traversal che colpisce i Check Point Security Gateway. Consente a attaccanti remoti non autenticati di leggere file arbitrari, come /etc/passwd e /etc/shadow, inviando richieste HTTP appositamente costruite a endpoint vulnerabili.

🔗 Advisory di Check Point

Questo tipo di richiesta (visibile nei nostri log) è coerente con questa vulnerabilità e attiva alert a causa del tentativo di sfruttare la lettura di file di sistema.
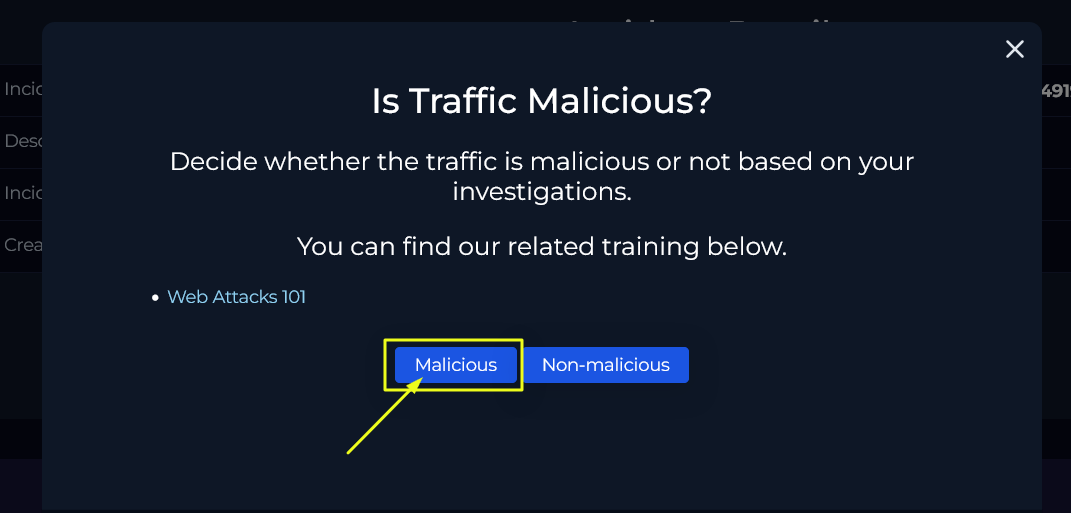

🔎 Passo 1: analizzare il traffico HTTP

immagine

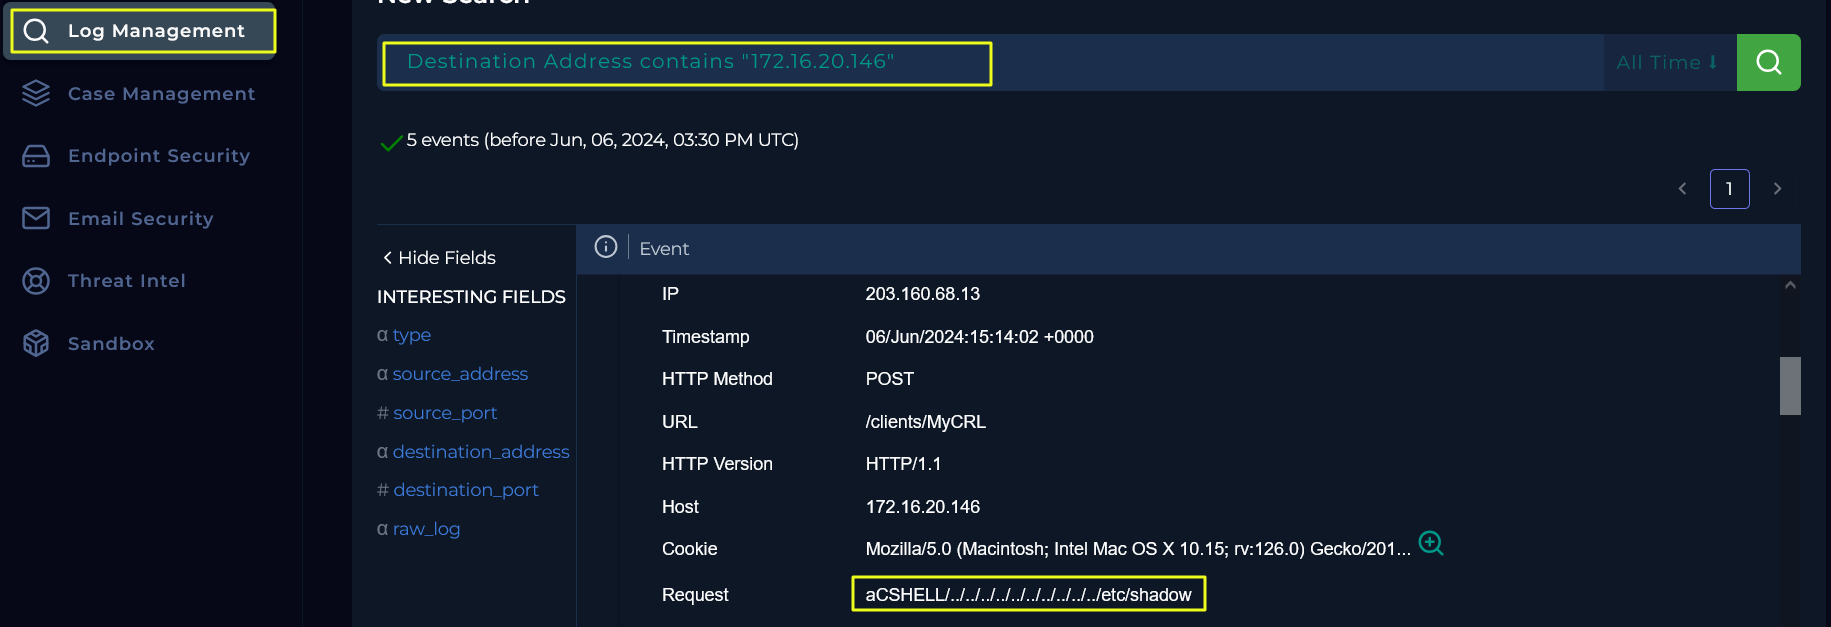
Ho navigato fino alla pagina di Log Management, ho filtrato per IP di destinazione 172.16.20.146 e ho ispezionato il traffico HTTP in arrivo.
immagine

🔥 Risultati chiave:

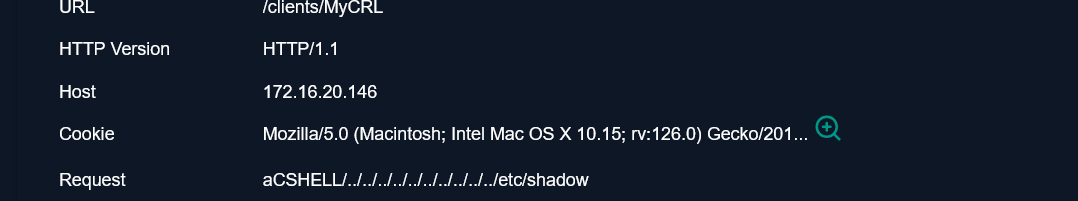
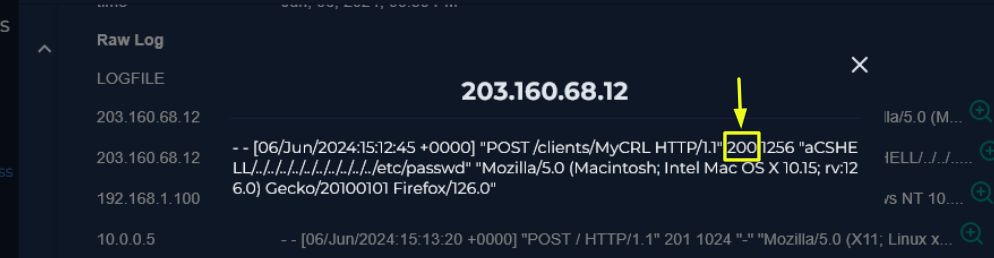
immagine immagine
TimestampRequest PathPayload
15:12:45/clients/MyCRLaCSHELL/../../../../etc/passwd
15:13:10/clients/MyCRLaCSHELL/../../../../etc/shadow
  • Il payload tenta chiaramente un path traversal per leggere file di sistema critici.
  • Questi file vengono utilizzati per memorizzare credenziali utente e hash delle password.
  • Lo stato HTTP 200 con dimensione della risposta: 1256 byte indica che il server ha restituito i dati correttamente — suggerendo che lo sfruttamento è riuscito.
immagine

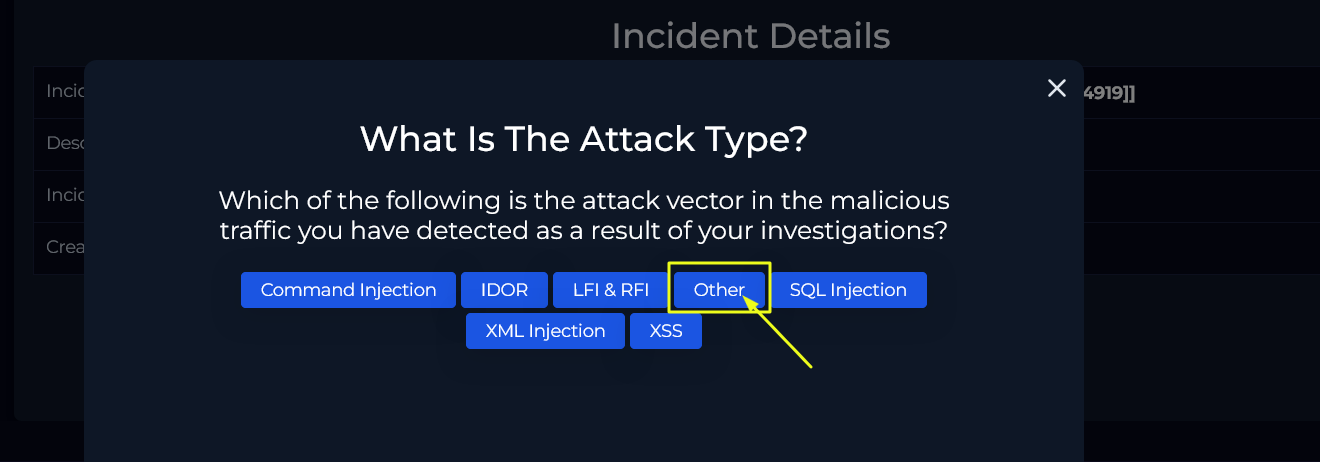
🚨 Passo 2: che tipo di attacco è questo?

immagine

Questo è un attacco di Path Traversal, noto anche come Directory Traversal. Consente agli attaccanti di spostarsi al di fuori della directory web prevista e di accedere a file di sistema protetti.

Perché siamo giunti a questa conclusione:

  • Le richieste contengono pattern ripetuti ../ (dot-dot-slash).
  • File presi di mira come /etc/passwd e /etc/shadow sono indicatori standard.
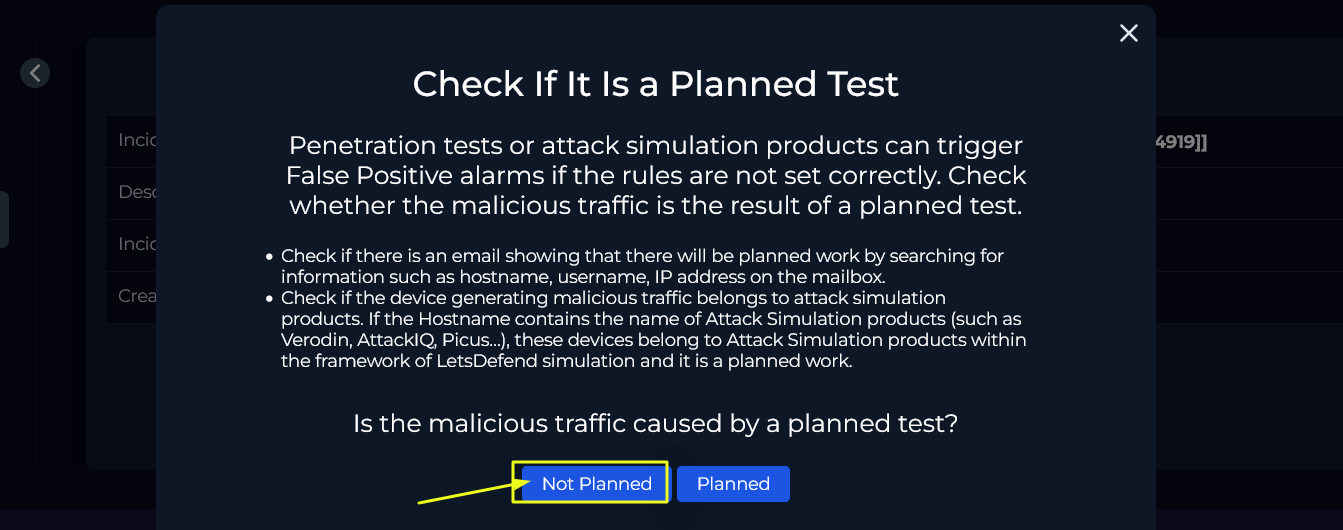
🧪 Passo 3: era un test pianificato?

immagine

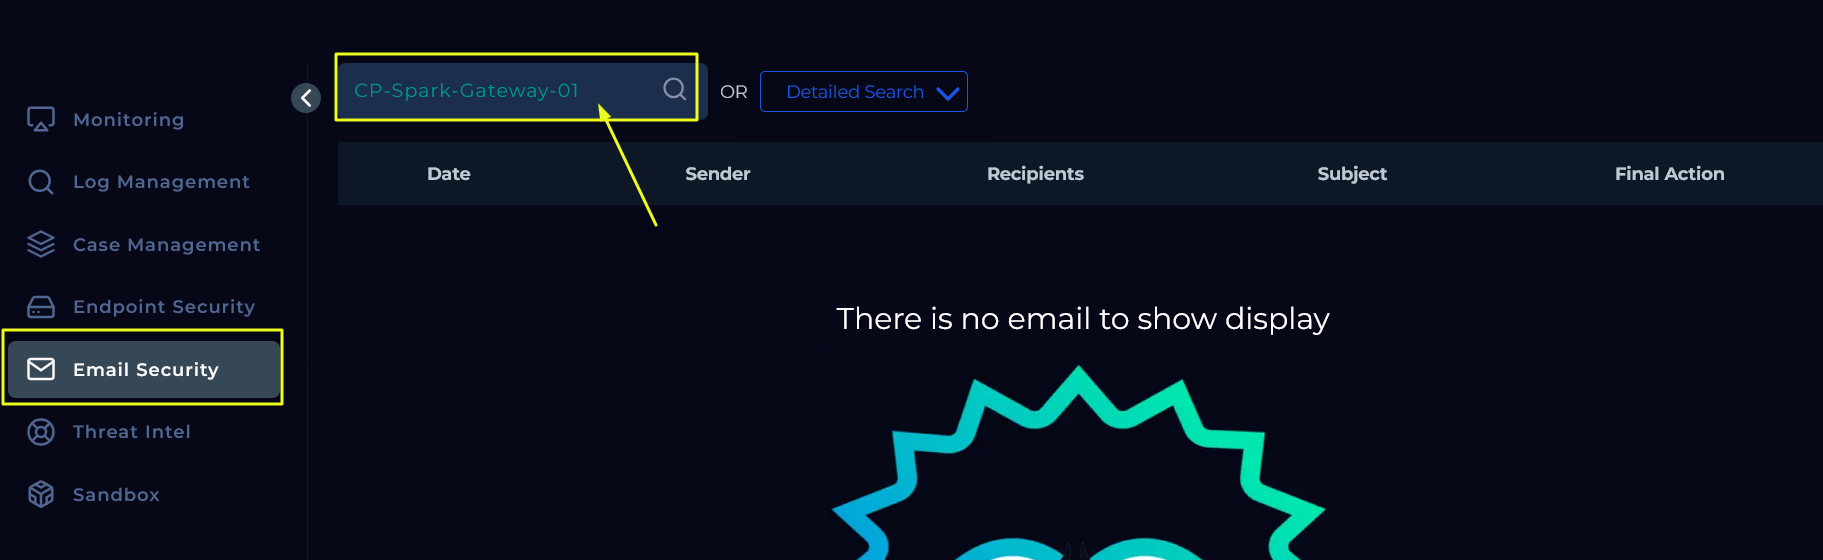
Ho controllato la pagina Email Security e ho cercato utilizzando queste parole chiave:

  • 172.16.20.146
  • CP-Spark-Gateway-01
  • CVE-2024-24919
  • penetration test

🔍 Nessuna email o documentazione suggeriva che si trattasse di un test. Questo probabilmente esclude una simulazione o un'operazione red-team.
immagine

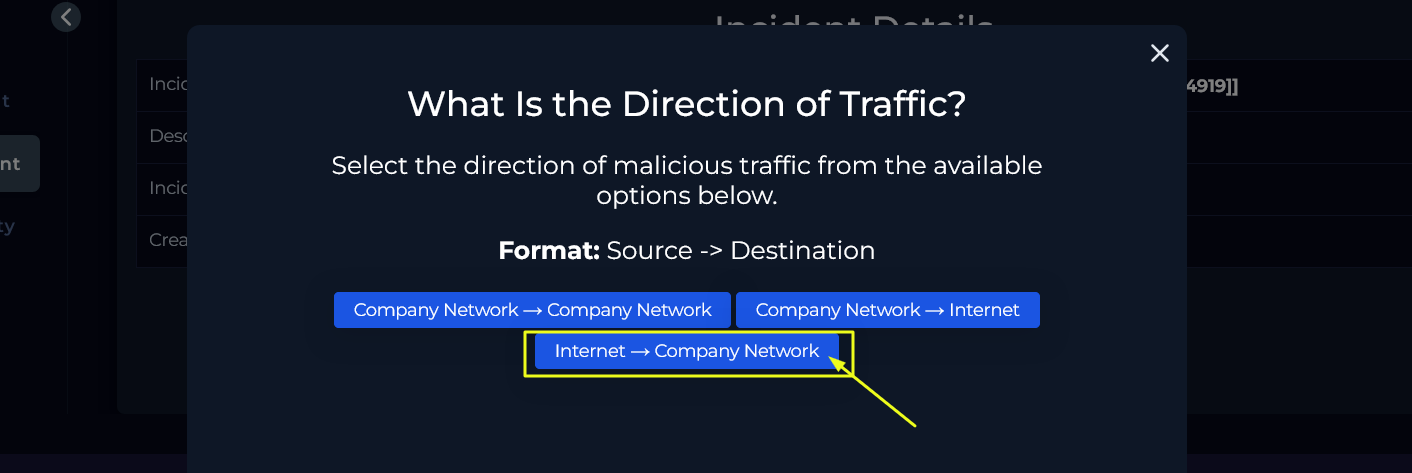
🌐 Passo 4: analisi della direzione del traffico

immagine

IP sorgente: 203.160.68.12 → indirizzo IP pubblico IP di destinazione: 172.16.20.146 → indirizzo IP privato (intervallo RFC 1918)

🔁 Direzione: Internet → Rete aziendale

Questo conferma che il traffico proviene da un attaccante esterno che prende di mira l'infrastruttura interna.


🧠 Passo 5: l'attacco ha avuto successo?

Il log HTTP mostra:

"POST /clients/MyCRL HTTP/1.1" 200 1256
  • HTTP 200 OK indica il successo.
  • La dimensione della risposta (1256 byte) suggerisce che il sistema ha restituito dati.
  • L'attaccante ha probabilmente avuto accesso a /etc/passwd, confermando uno sfruttamento riuscito.
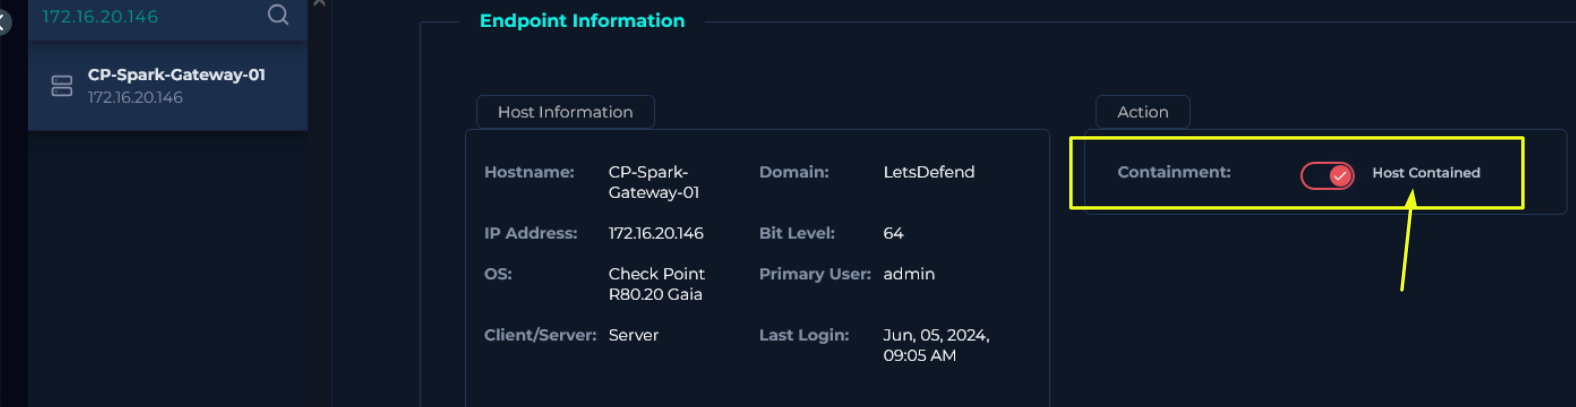
🛡️ Passi di contenimento

immagine

Ho acceduto alla pagina Endpoint, ho filtrato per IP di destinazione 172.16.20.146 e ho avviato un'azione di contenimento per isolare l'host.

Perché?

  • L'host è stato compromesso.
  • Potrebbe essere utilizzato per muoversi lateralmente o esfiltrare dati.

🧾 Passo 6: documentazione degli IOC

Perché è importante:

Gli Indicator of Compromise (IOC) sono fondamentali per:

  • Informare le comunità esterne di threat intelligence
  • Scrivere future regole di rilevamento
  • Rafforzare la postura di sicurezza

📌 IOC identificati:

  • IP sorgente: 203.160.68.12, 203.160.68.13

  • User-Agent: Mozilla/5.0 (Mac OS X; rv:126.0)

  • Percorsi delle richieste:

    • /clients/MyCRL
    • Payload: ../../../../etc/passwd, ../../../../etc/shadow
  • Porta di destinazione: 4433 (HTTPS non standard)
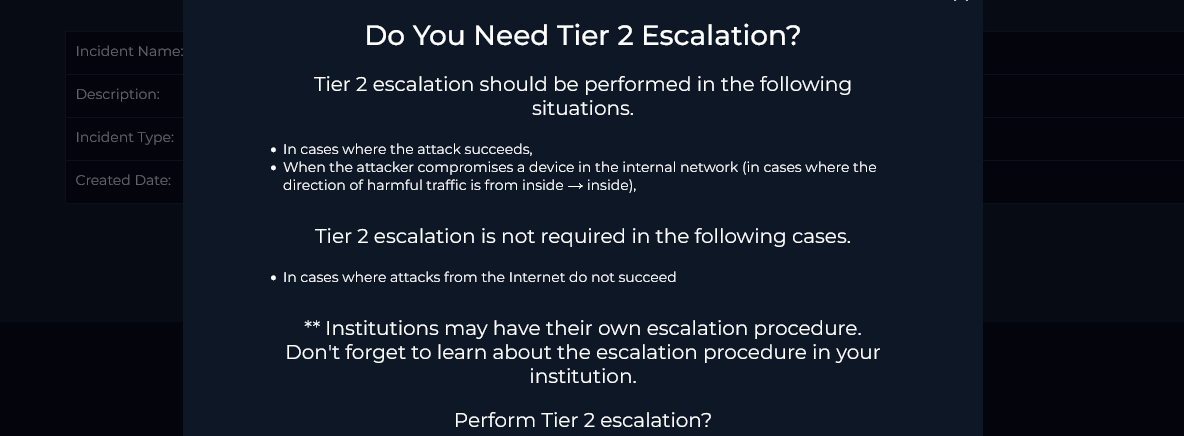

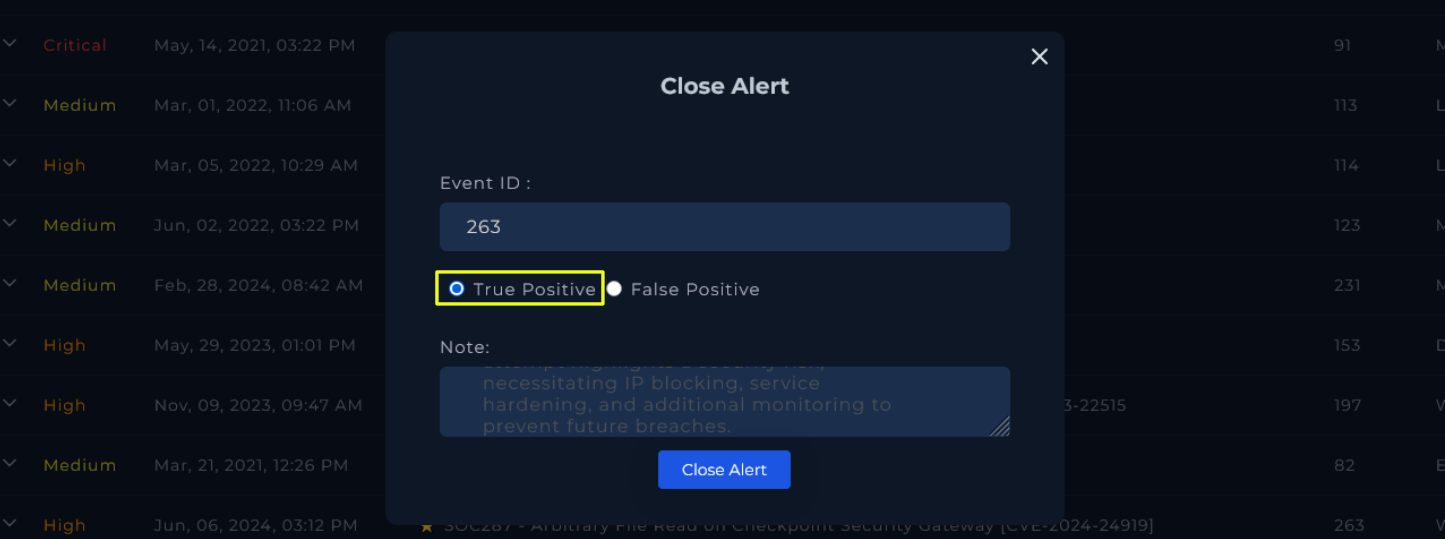
⬆️ Passo 7: escalation al Tier 2?

immagine
Scarica lo strumento