Introduzione (中文)
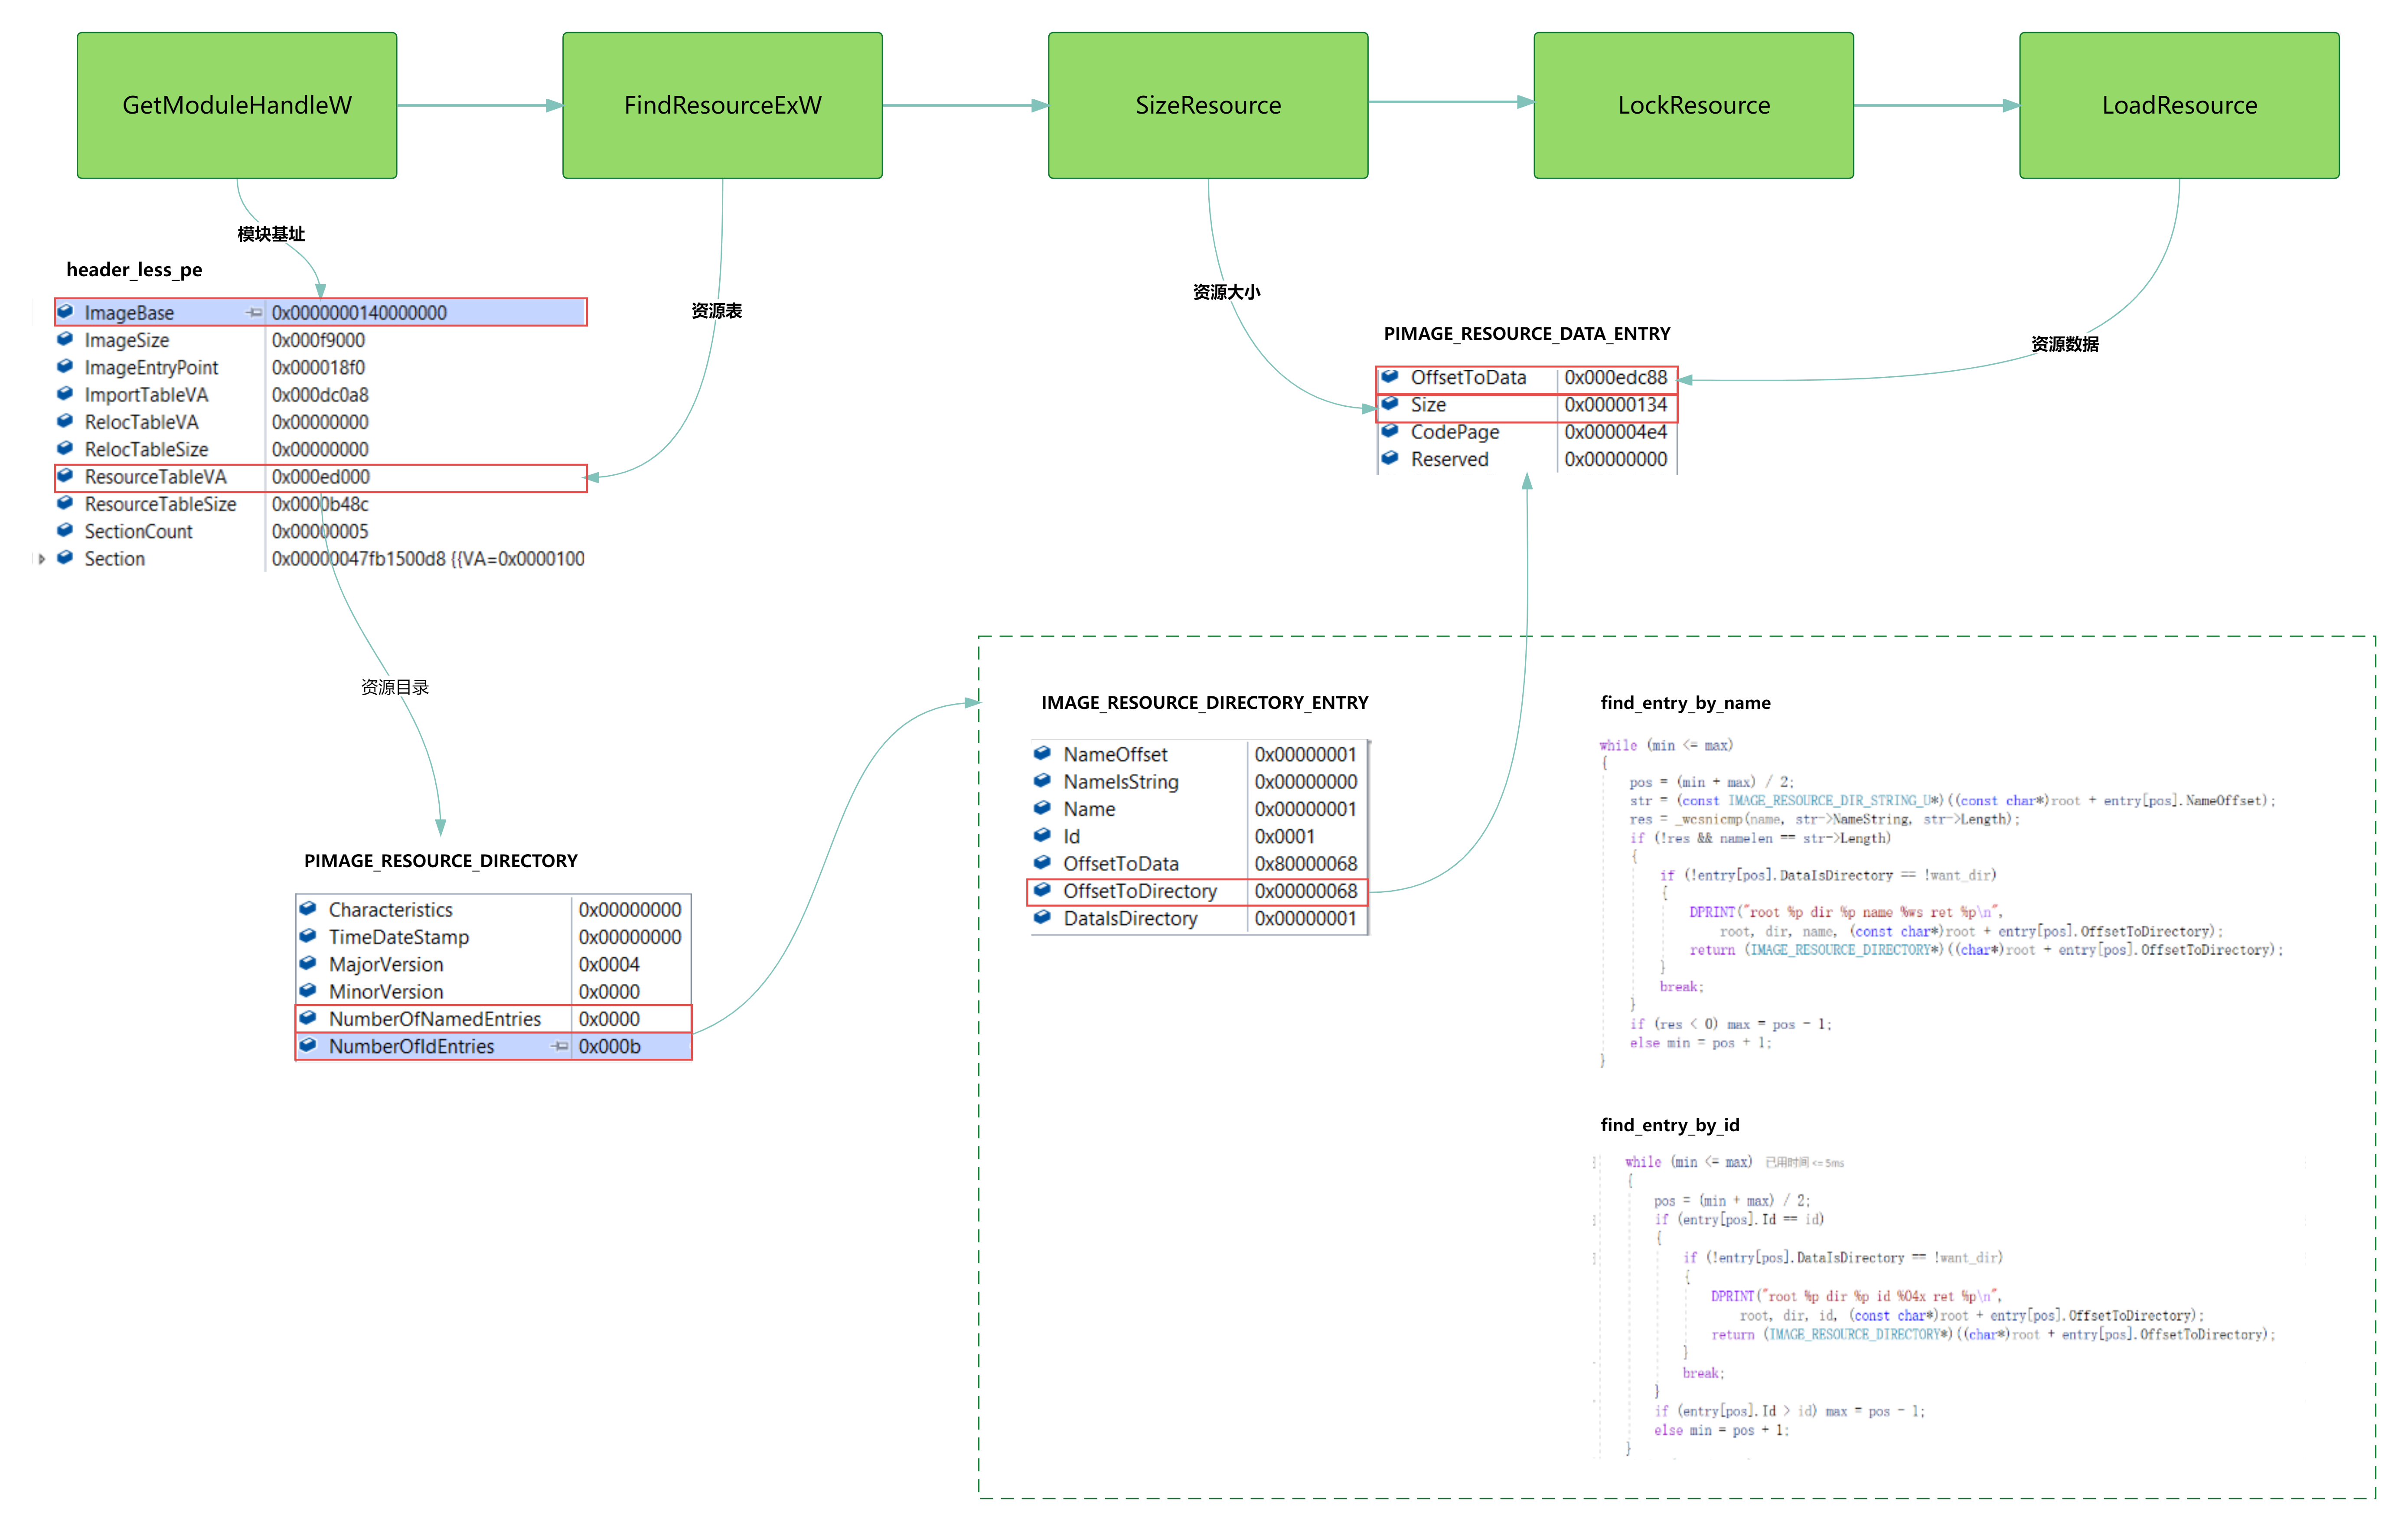
HeaderLessPE è una tecnica di caricamento di PE in memoria utilizzata dal Trojan Icedid. Basandoci su questa tecnologia, proponiamo un nuovo modo di attacco senza file utilizzando HVNC. Questo miglioramento consente di iniettare HeaderLessPE per eseguire strumenti di hacking grafici senza limitazioni.
Rispetto ad altre tecniche di caricamento in memoria come MemDll, l'HeaderLessPE esteso presenta due vantaggi:
- Evita gli IOC delle intestazioni DOS e PE tradizionali
Le intestazioni DOS e PE sono spesso punti focali per la scansione della memoria, richiedendo l'uso di un file Profile per cancellare l'intestazione Beacon caricata quando si utilizza Cobalt Strike. Con HeaderLessPE, non devi preoccuparti di questo problema.
- Supporta le tabelle di rilocazione e import, rendendo facile convertire gli EXE in strutture HeaderLessPE
Finché supporta la rilocazione e non include strutture come Tls e import ritardato, può essere convertito in HeaderLessPE. Questo può essere utilizzato non solo per creare moduli di memoria Trojan, ma anche per convertire comodamente alcuni strumenti di hacking in HeaderLessPE per il caricamento e l'esecuzione in memoria, ampliando gli strumenti di attacco disponibili.
Test
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
Questo eseguirà lo strumento BrowsingHistoryView senza file sul desktop desktop_name.

Link dell'articolo: https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
Riferimenti
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm

 m01n-team/headerlesspe


