
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
433Screen-SignalHacker — Jammer di segnale full duplex a 433 MHz, registratore, decoder e multitool per hacking basato su microcontrollore ESP32 e radio RFM69HW. Questa versione del dispositivo offre uno schermo OLED e una semplice interfaccia utente per navigare tra i menu e le diverse modalità/hack/impostazioni. | Kitploit
Strumenti/GitHubGitHub/luispl77/433screen-signalhacker
Sicurezza Sistemi EmbeddedExploitRaccolta InformazioniSicurezza WirelessHacking HardwareSicurezza Hardware e IoT
GitHubluispl77/433screen-signalhacker

433Screen-SignalHacker

Informazioni

Jammer di segnale full duplex a 433 MHz, registratore, decoder e multitool per hacking basato su microcontrollore ESP32 e radio RFM69HW. Questa versione del dispositivo offre uno schermo OLED e una semplice interfaccia utente per navigare tra i menu e le diverse modalità/hack/impostazioni.

Vedi Repository
12210474 mesi faRevisionato da Kitploit
Condividi

433Screen-SignalHacker

Stato del progetto: Questo repository è un prototipo più vecchio di hacking di segnali a 433 MHz. È stato sostituito da EMWaver, la piattaforma di esplorazione hardware di Continual MI, che a sua volta è stata ritirata e archiviata a luglio 2026. L'intera storia di EMWaver — ogni scheda, epoca e svolta, con foto e video — è disponibile su https://continualmi.com/blog/emwaver.

Jammer di segnali, registratore, decoder e multitool di hacking a 433 MHz full duplex, basato su microcontrollore ESP32 e radio RFM69HW. Questa versione del dispositivo fornisce uno schermo OLED e una semplice interfaccia utente per navigare tra menu e diverse hack/modalità/impostazioni.

Caratteristiche hardware (Completate):

  • Scheda ESP32 Devkit V1, la USB può essere utilizzata per alimentare il dispositivo;
  • 2x schede radio RFM69HW, per fornire hacking di segnali full duplex;
  • Display OLED SSD1306 128x64 px;
  • Modulo scheda SD per l'archiviazione dei segnali (Supporto per 2 moduli diversi);
  • 4 pulsanti di navigazione.

Funzionalità e modalità del firmware (attualmente in fase di sviluppo):

  • Libreria personalizzata per le configurazioni dei registri RFM69HW (https://github.com/luispl77/RFM69LPL) (Fatto, ma potrebbe subire aggiornamenti);
  • Libreria personalizzata per la creazione di UI sullo schermo OLED (https://github.com/luispl77/UI1306LPL) (Fatto, ma potrebbe subire aggiornamenti);
  • Modalità di jamming e blocco del segnale, con varie modalità di "inquinamento" (Fatto);
  • Semplice modalità di registrazione dei segnali, per segnali OOK/FSK (In fase di sviluppo);
  • Registratore e trasmettitore di segnali per attacco Rolljam, per hackerare auto con codici rotanti (In fase di sviluppo);
  • Esploratore di file di segnali per i segnali registrati, che utilizza un formato di file personalizzato (In fase di sviluppo);
  • Trasmettitore di segnali con mappatura dei pulsanti, che fornisce un modo semplice per inviare segnali diversi utilizzando pulsanti diversi (In fase di sviluppo);
  • Modalità grafica di ricezione del segnale, che consente di vedere sullo schermo la forma d'onda demodulata OOK/FSK in tempo reale (potrebbe richiedere l'uso del secondo core di esp32) (In fase di sviluppo);
  • Modalità analizzatore di spettro: spazza 415-510Mhz e trova la frequenza con RSSI più forte (In fase di sviluppo).

Hardware

Schema e layout EasyEDA: https://oshwlab.com/maarnotto/lpl_esp32signalhacker image image
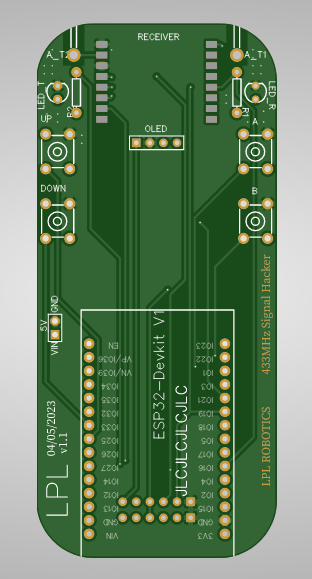
WhatsApp Image 2023-05-05 at 00 24 34

Contribuire / Contattami

C'è molto software che non è difficile da implementare, ma richiede tempo. Se sei interessato a contribuire, inviami un messaggio, sarebbe apprezzato. La lista delle cose da fare è sulla wiki.

Il mio Discord: luispl#9021

Manuale Utente

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





