 luismateo1/arbitrary-file-read-cve-2024-24919
Guida dettagliata per rilevare, investigare e rispondere a un attacco di path traversal CVE-2024-24919, inclusa l'analisi dei log, i controlli di threat intelligence e il contenimento del server.

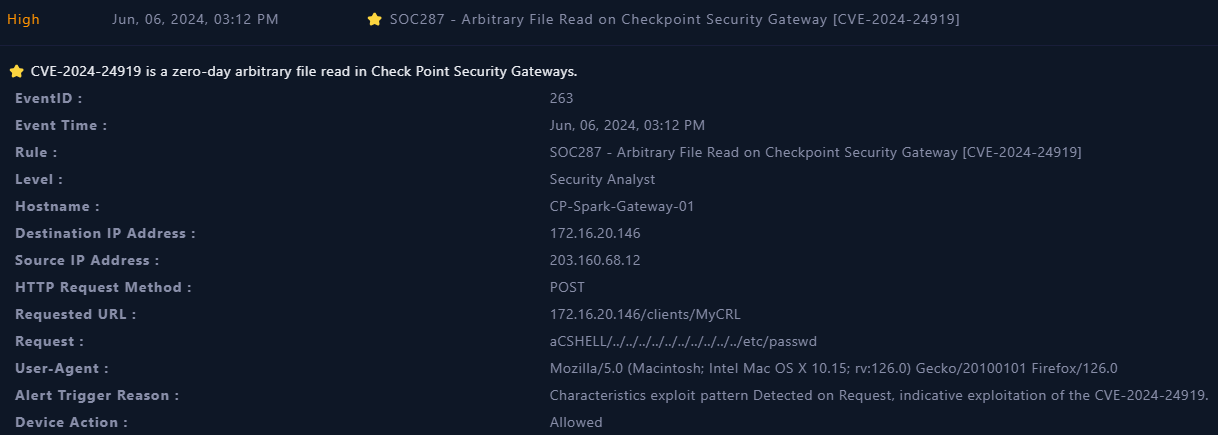
Ecco l'avviso ricevuto sul SIEM
Innanzitutto, cos'è CVE-2024-24919? Ecco la descrizione sul sito NIST.
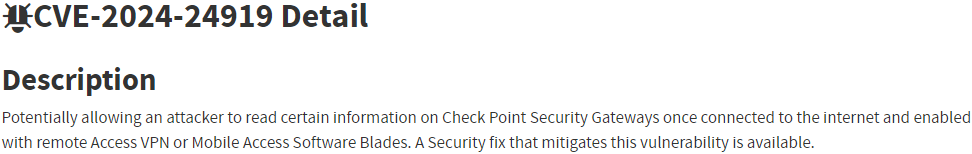
Dopo ulteriori ricerche, CVE-2024-24919 è un attacco di path traversal, che spiega la richiesta effettuata alla directory '/etc/passwd'.
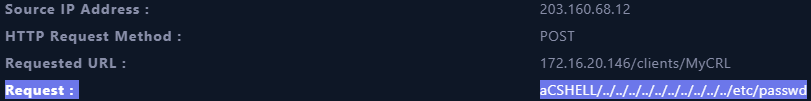
La directory /etc/passwd memorizza le informazioni sugli account utente, tra cui nome utente, ID utente (UID), ID gruppo (GID), directory home e shell di login
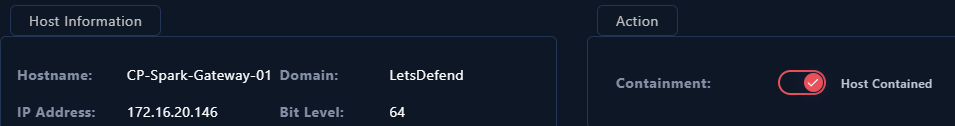
Questo è sufficiente per isolare il server, e indagherò ulteriormente per eventuali altri segni di compromissione.
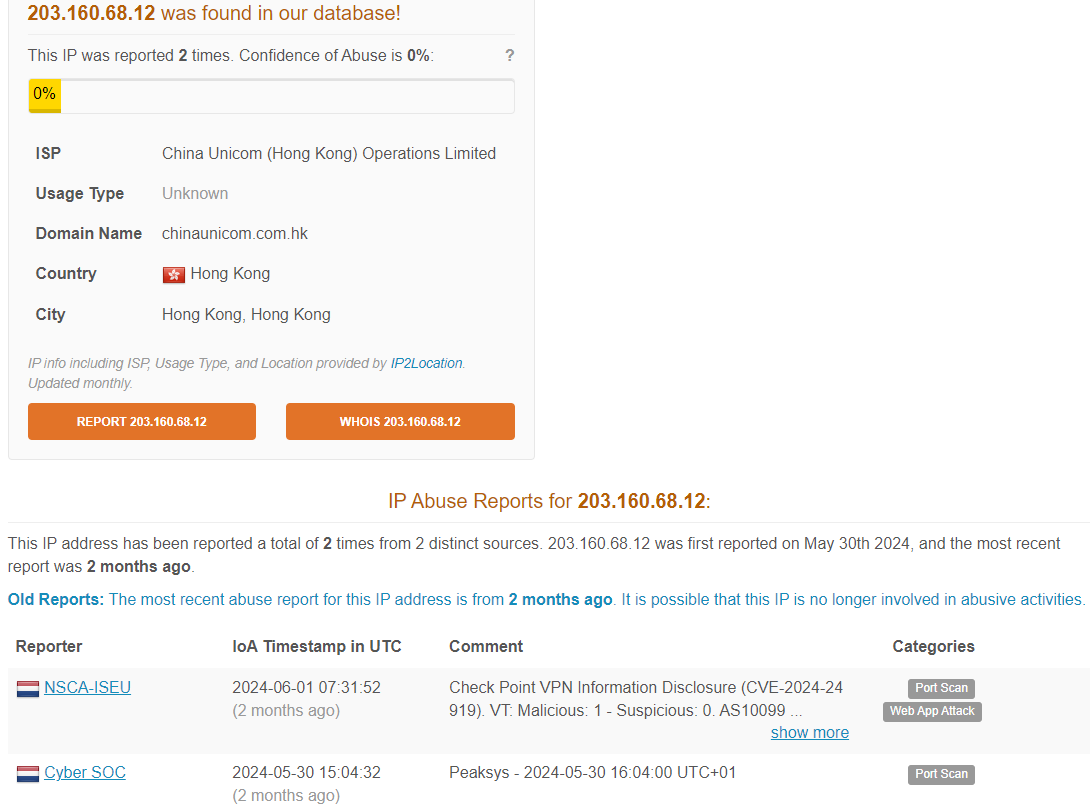
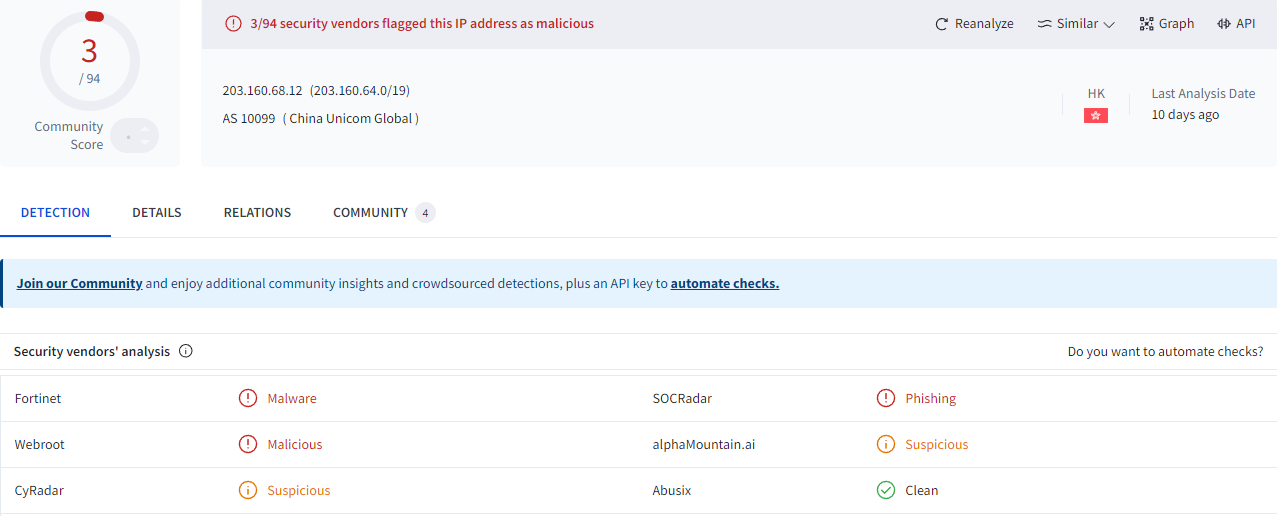
Per prima cosa, inizio controllando l'IP sorgente nel feed di threat intelligence. È stato segnalato come dannoso, specificamente a causa di CVE-2024-24919

È stato anche segnalato su AbuseIPDB e VirusTotal
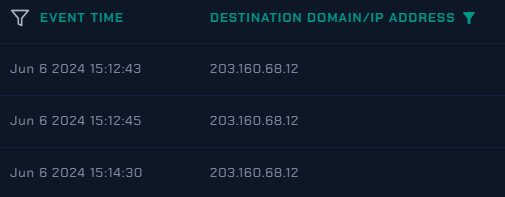
La ricerca nei log per l'IP sorgente mostra tre eventi.
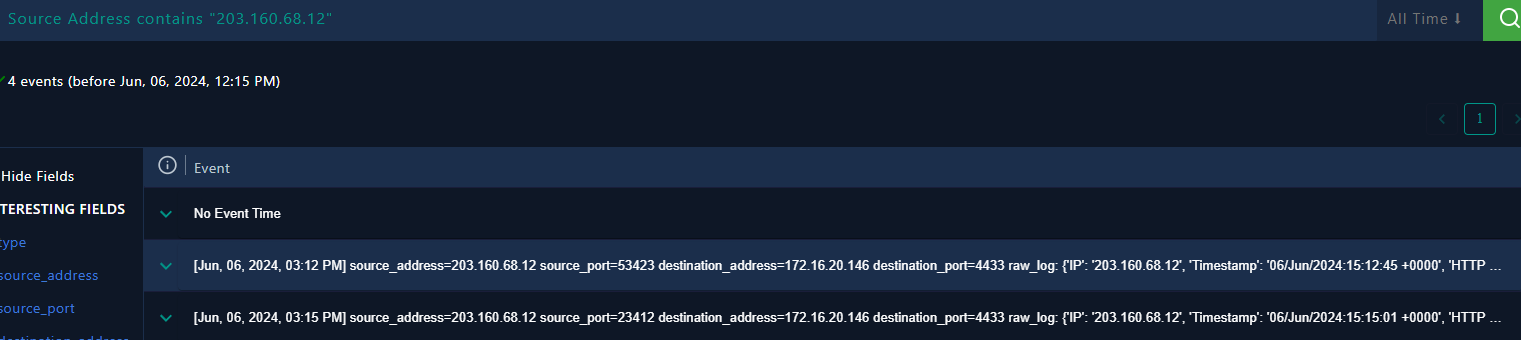 Due degli eventi correlano con quanto visto nell'avviso del SIEM.
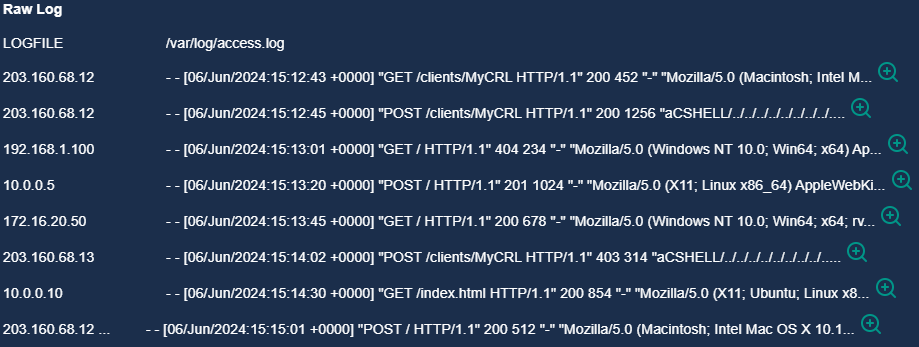
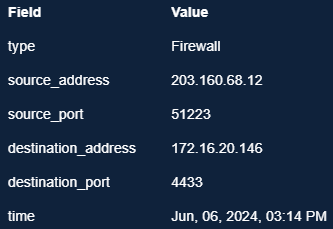
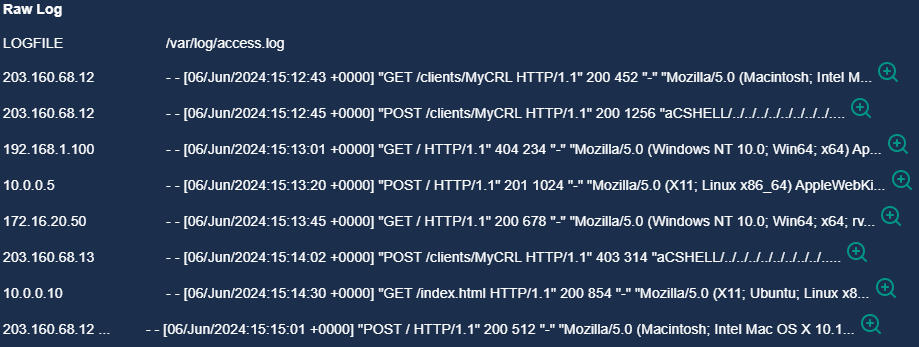
Indagando il primo log (No Event Time), dice che l'indirizzo sorgente è 203.160.68.12 (l'IP sospetto).
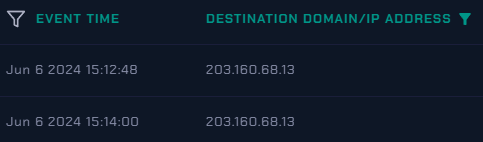
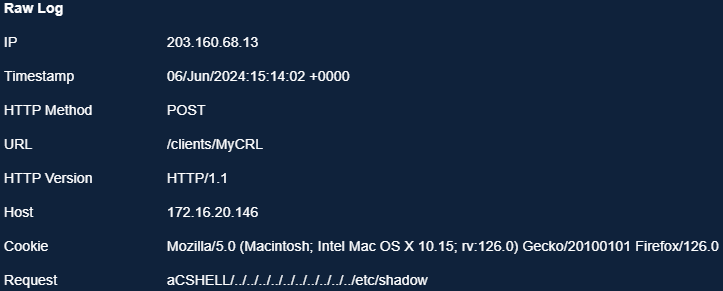
Tuttavia, il log grezzo dice che l'IP è 203.160.68.13; questa volta sta richiedendo la directory '/etc/shadow'. Questa directory memorizza gli hash delle password crittografate per gli account utente sul sistema. Inoltre, la ricerca nei log per 203.160.68.13 non mostra risultati, e non è segnalato nel feed di threat intelligence né su AbuseIPDB/Talos/VirusTotal.
Controllando i log per l'IP di destinazione (172.16.20.146) vengono mostrati gli stessi log visti sopra e un altro contenente un elenco di IP che hanno accesso al server. Qui vediamo che 203.160.68.12 ha effettuato tre connessioni separate, mentre 203.160.68.13 ne ha effettuata solo una.
L'indirizzo di destinazione (172.16.20.146) è un server, e ha effettuato tre connessioni con 203.160.68.12 e due con 203.160.68.13