


Presentazione
Self Service Password è un'applicazione PHP che consente agli utenti di modificare la propria password in una directory LDAP.
L'applicazione può essere utilizzata con directory LDAPv3 standard (OpenLDAP, OpenDS, ApacheDS, Sun Oracle DSEE, Novell, ecc.) e anche con Active Directory.
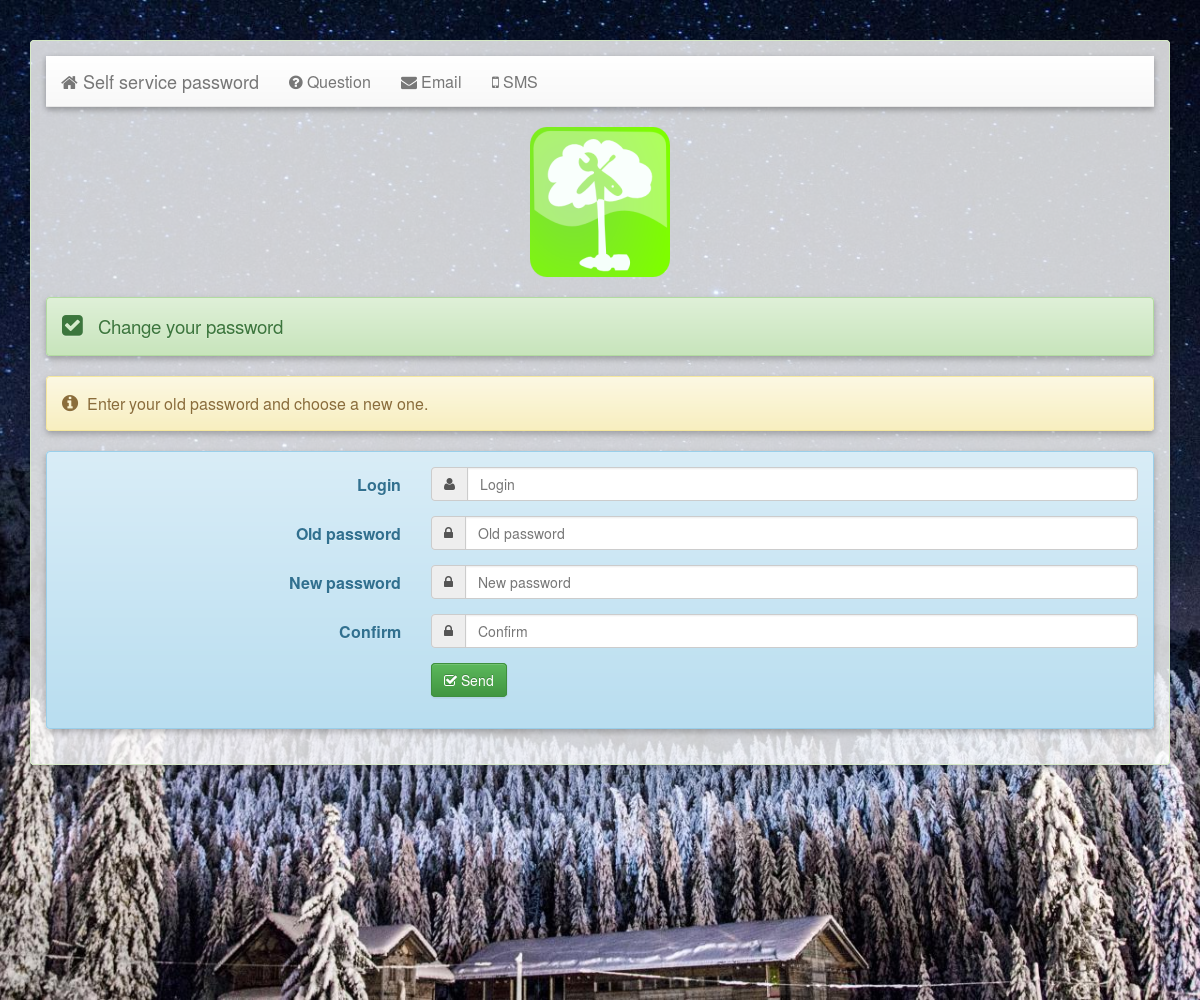
Caratteristiche:
- Modalità Samba per modificare le password Samba
- Modalità Active Directory
- Hash delle password (MD5, SHA, SHA2, Crypt, Argon2)
- Criteri password locali:
- Lunghezza minima/massima
- Caratteri non consentiti
- Contatori di caratteri maiuscoli, minuscoli, numerici o speciali
- Controllo del riutilizzo della vecchia password
- Password uguale al login o ad altri attributi LDAP
- Complessità (classi di caratteri diverse)
- Parole non consentite
- Utilizzo dell'API Have I Been Pwned
- Entropia
- Messaggi di aiuto
- Reimpostazione tramite domande di sicurezza
- Reimpostazione tramite verifica via e-mail (token inviato per posta)
- Reimpostazione tramite SMS (tramite servizio esterno Email 2 SMS o API SMS)
- Modifica della chiave SSH nella directory LDAP
- Modifica dell'e-mail e del numero di telefono nella directory LDAP
- Captcha (integrato)
- Notifica via e-mail dopo la modifica della password
- Script di hook prima e dopo la modifica della password
- API REST
Prerequisiti
- PHP (>=7.4)
- Estensioni PHP richieste:
- php-curl (api haveibeenpwned)
- php-gd (captcha)
- php-filter
- php-ldap
- php-mbstring (reimpostazione via e-mail)
- php-openssl (crittografia del token, probabilmente integrata)
- Smarty >= 3
- funzioni crittografiche robuste disponibili (per random_compat, PHP 7 oppure libsodium oppure /dev/urandom leggibile oppure estensione php-mcrypt installata)
- configurazione valida del server di posta PHP
- configurazione valida delle sessioni PHP
Documentazione
La documentazione è disponibile su https://self-service-password.readthedocs.io/en/latest/
Docker
Forniamo un'immagine Docker ufficiale.
Create un file di configurazione minimale:
vi ssp.conf.php
<?php // My SSP configuration
$keyphrase = "mysecret";
$debug = true;
?>
Ed eseguite:
docker run -p 80:80 \
    -v $PWD/ssp.conf.php:/var/www/conf/config.inc.local.php \
    -it docker.io/ltbproject/self-service-password:latest
Download
Archivi e pacchetti per Debian e Red Hat sono disponibili su https://ltb-project.org/download.html
Sono inoltre disponibili i repository Debian e Red Hat, vedere istruzioni di installazione.
Codice sorgente
Il codice sorgente è disponibile su https://github.com/ltb-project/self-service-password

 ltb-project/self-service-password

