




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 è uno script PowerShell utilizzato per semplificare l'utilizzo di MemProcFS e per ottimizzare il tuo flusso di lavoro di analisi della memoria.
MemProcFS - The Memory Process File System di Ulf Frisk
https://github.com/ufrisk/MemProcFS
Funzionalità:
- Analisi della memoria facile e veloce!
- Puoi montare uno snapshot di memoria (Raw Physical Memory Dump o Microsoft Crash Dump) come un'immagine disco e gestire la funzione di compressione della memoria su Windows
- Auto-installazione di MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd, ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA e Zircolite
- Auto-aggiornamento di MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd (incl. Maps), ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA e Zircolite
- Info di aggiornamento quando è disponibile una nuova versione di ClamAV o un nuovo Dokany File System Library Bundle
- Supporto Pagefile
- OS Fingerprinting
- Scansione con regole YARA personalizzate (incl. 447 regole di es. Chronicle ed Elastic Security)
- Scansione multi-thread con ClamAV per Windows
- Raccolta dei file infetti rilevati da ClamAV per ulteriori analisi (PW: infected)
- Raccolta dei moduli iniettati rilevati da MemProcFS PE_INJECT per ulteriori analisi (PW: infected)
- Estrazione di IPv4/IPv6
- Mapping IP2ASN e GeoIP con IPinfo CLI → Ottieni il tuo token gratuitamente su https://ipinfo.io/signup
- Controllo dei numeri di porta sospetti
- Albero dei processi (TreeView) inclusa la catena completa di chiamate dei processi (Un ringraziamento speciale a Dominik Schmidt)
- Controllo dei processi per relazioni genitore-figlio insolite e numero di istanze
- Controllo dei processi per contesto utente insolito
- Controllo del masquerading del percorso dei processi e del masquerading del nome dei processi (distanza di Damerau Levenshtein)
- Cronologia del browser web (Google Chrome, Microsoft Edge e Firefox)
- Estrazione dei file di log eventi di Windows ed elaborazione con EvtxECmd → Timeline Explorer (EZTools di Eric Zimmerman)
- Panoramica dei log eventi
- Elaborazione dei log eventi di Windows con Zircolite - Uno strumento di rilevamento standalone basato su SIGMA per EVTX
- Analisi di Amcache.hve estratto con Amcacheparser (EZTools di Eric Zimmerman)
- Analisi della Application Compatibility Cache aka ShimCache con AppCompatcacheParser (EZTools di Eric Zimmerman)
- Analisi della Syscache con RECmd (EZTools di Eric Zimmerman)
- Analisi degli artefatti UserAssist con RECmd (EZTools di Eric Zimmerman)
- Analisi degli artefatti ShellBags con RECmd (EZTools di Eric Zimmerman)
- Vista Prefetch semplice (basata sulla Forensic Timeline)
- Analisi degli Auto-Start Extensibility Points (ASEPs) con RECmd (EZTools di Eric Zimmerman)
- Analisi di RecentDocs e documenti attendibili di Office con RECmd (EZTools di Eric Zimmerman)
- Analisi del registro con DFIR RECmd Batch File (DFIR Batch File di Andrew Rathbun)
- Analisi dei metadati dei moduli di processo recuperati (sperimentale)
- Estrazione dei file di collegamento di Windows (LNK)
- Caccia ai file di collegamento (LNK) dannosi di Windows
- Integrazione del modulo PowerShell ImportExcel di Doug Finke
- Dati di output CSV per l'analisi con Timeline Explorer (es. timeline-reverse.csv, findevil.csv, web.csv)
- Raccolta dei file di prova (Secure Archive Container → PW: MemProcFS)
- e molto altro
Download
Scarica l'ultima versione di MemProcFS-Analyzer dalla sezione Releases.
Utilizzo
Avvia Windows PowerShell (o Windows PowerShell ISE o Visual Studio Code con PSVersion: 5.1) come Amministratore e apri/esegui MemProcFS-Analyzer.ps1.
File-Browser
Fig 1: Seleziona il tuo Memory Snapshot e il tuo pagefile.sys (Opzionale)
Auto-Install
Fig 2: MemProcFS-Analyzer installa automaticamente le dipendenze (Primo avvio)
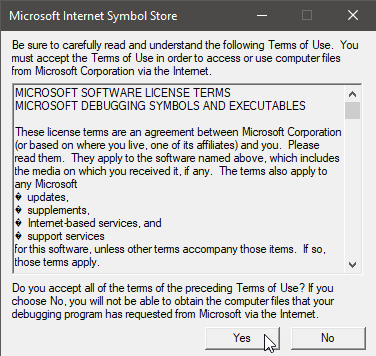
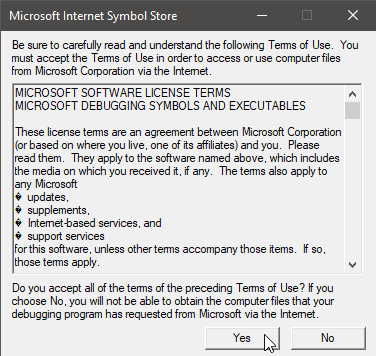
Fig 3: Accetta i Termini di utilizzo (Primo avvio)
MemProcFS
Fig 4: Se trovi utile MemProcFS, diventa uno sponsor su: https://github.com/sponsors/ufrisk
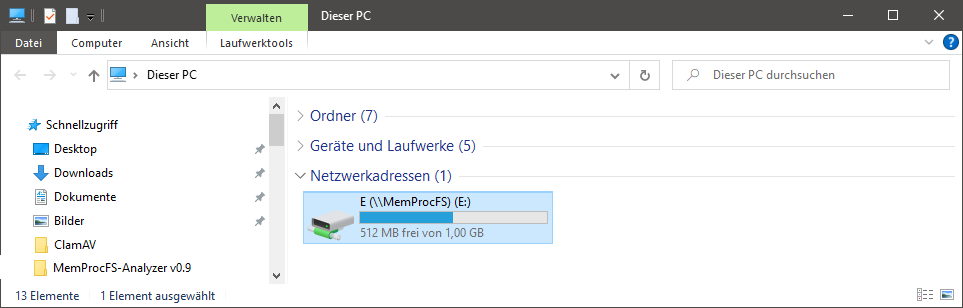
Fig 5: Puoi analizzare il memory dump montato esplorando la lettera dell'unità
Auto-Update
Fig 6: MemProcFS-Analyzer verifica la presenza di aggiornamenti (Secondo avvio)
Nota: si consiglia di decommentare/disattivare la funzione "Updater" dopo l'installazione. Dai un'occhiata al "Main" in fondo allo script.
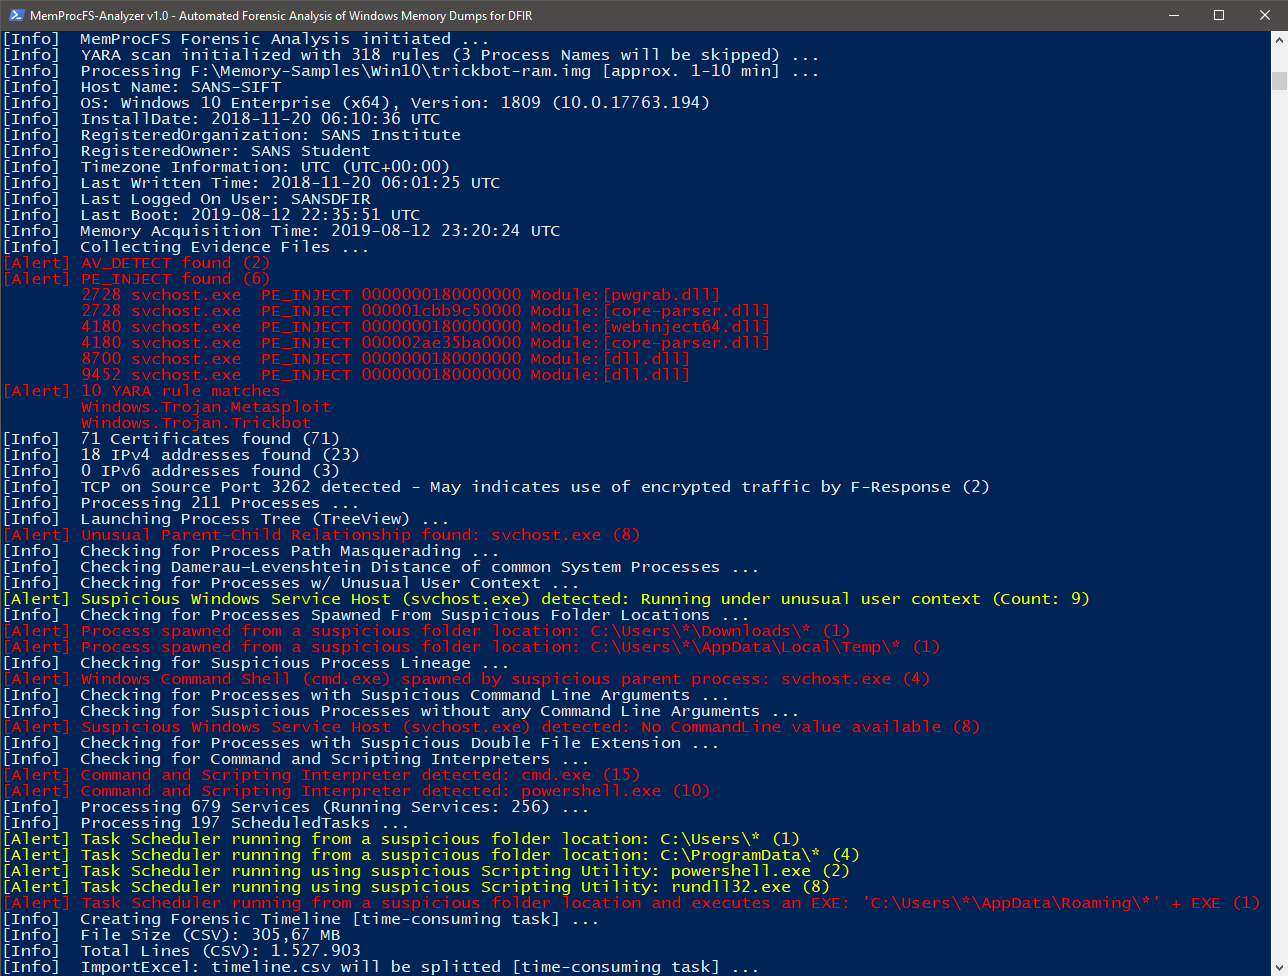
Fig 7: Funzionalità FindEvil e analisi aggiuntive
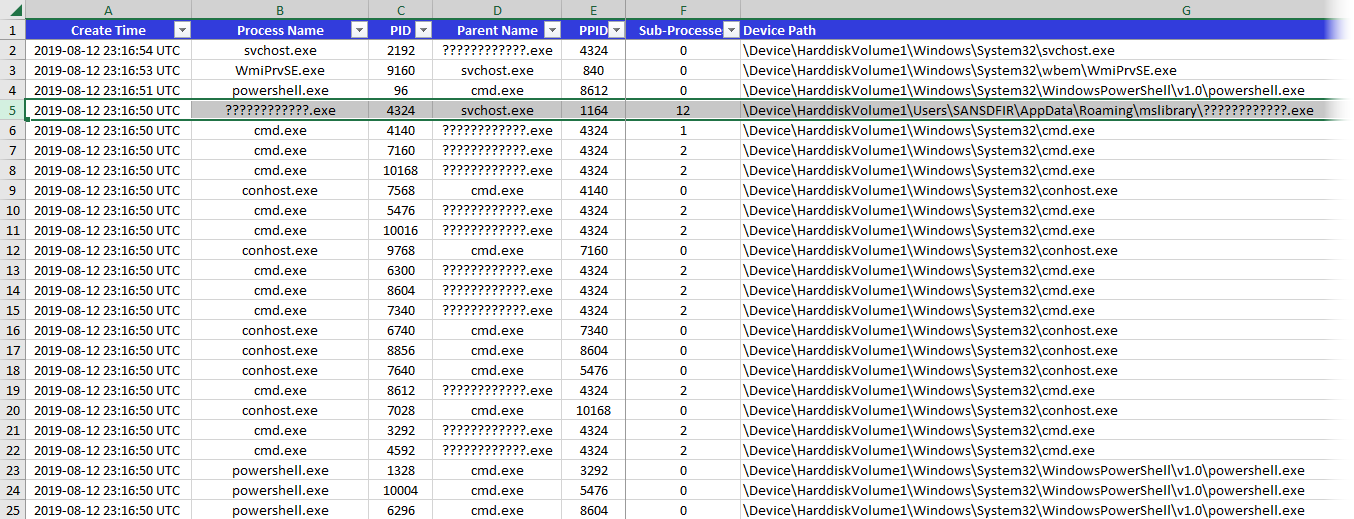
Fig 8: Processi
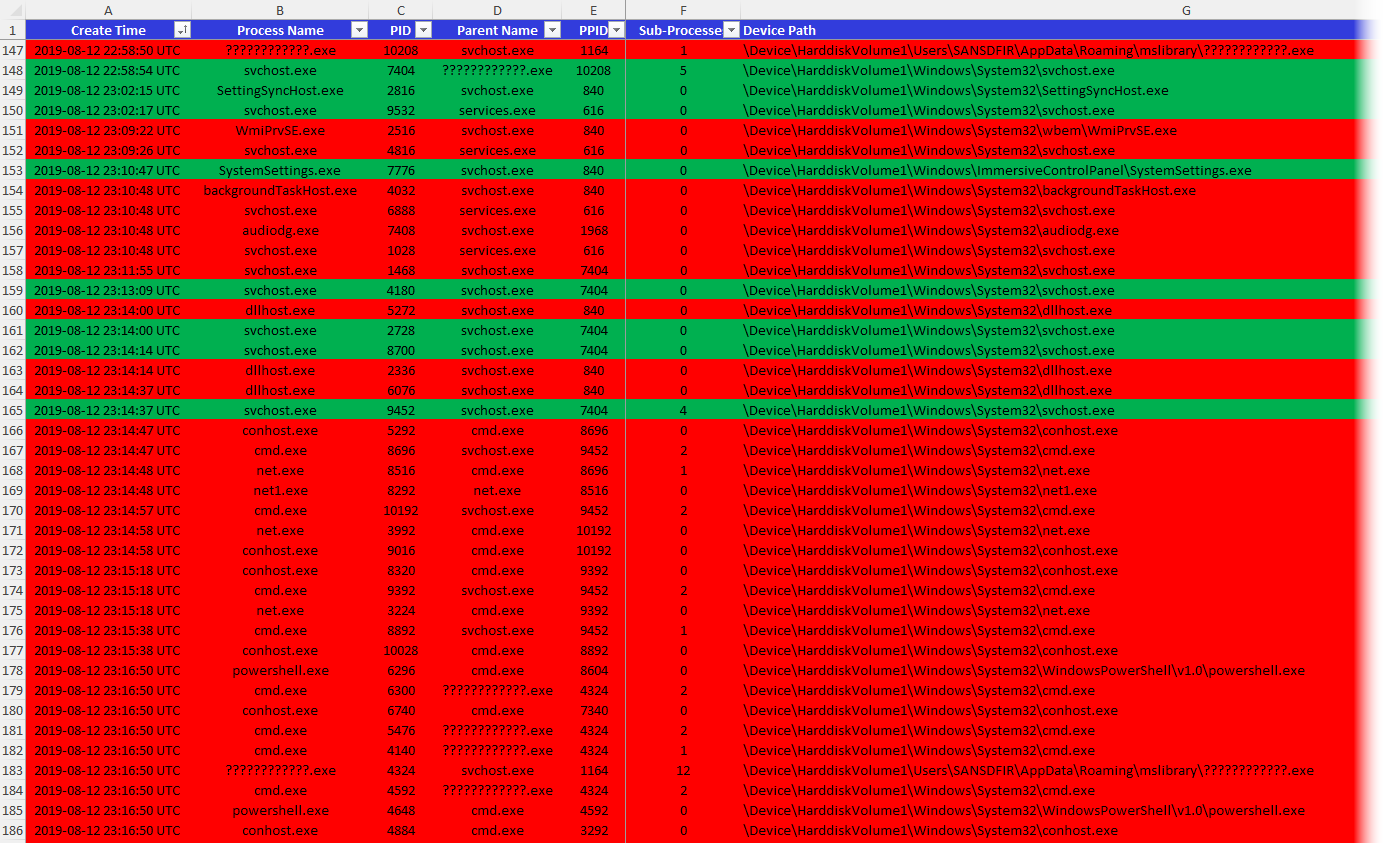
Fig 9: Processi in esecuzione e terminati
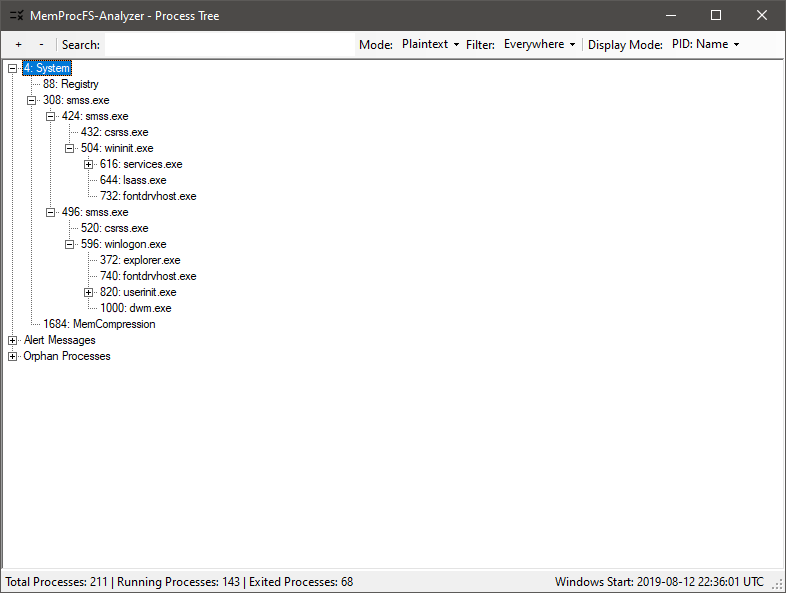
Fig 10: Albero dei processi (GUI)
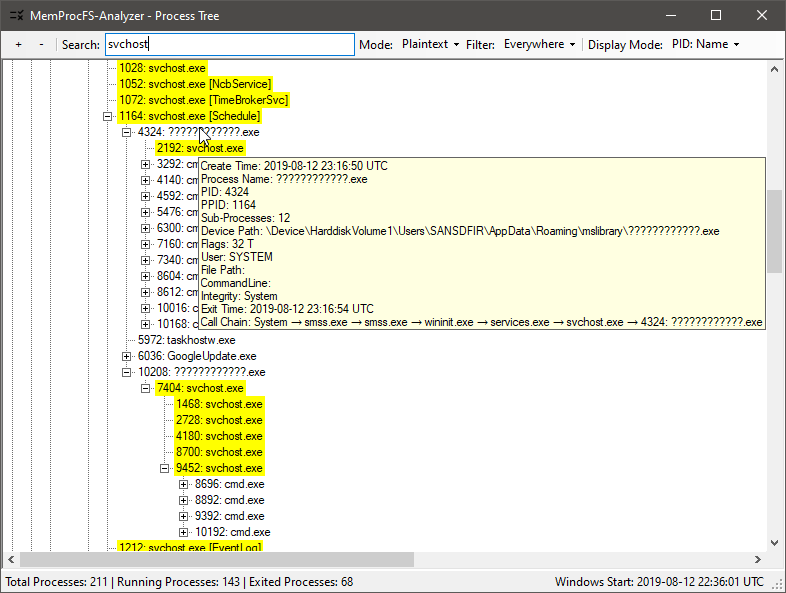
Fig 11: Controllo dell'albero dei processi (per trovare anomalie)
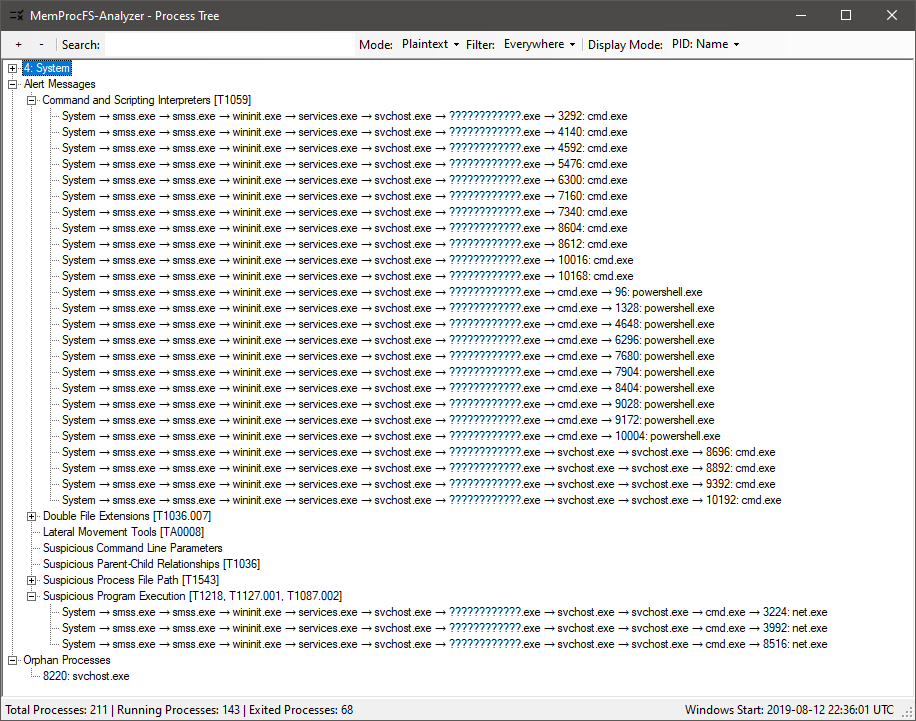
Fig 12: Albero dei processi: messaggi di avviso con Process Call Chain