 lethal-forensics/collect-memorydump
Script PowerShell automatizzato per l'acquisizione forense della memoria Windows, inclusi crash/dump raw, raccolta del pagefile, artefatti di triage e rilevamento di dischi crittografati.




Collect-MemoryDump - Creazione automatizzata di snapshot della memoria Windows per DFIR
Collect-MemoryDump.ps1 è uno script PowerShell utilizzato per raccogliere uno snapshot della memoria da un sistema Windows live (inclusa la raccolta del Pagefile) in modo forense.
Caratteristiche:
[!SUGGERIMENTO] Analisi forense automatizzata dei dump di memoria Windows e dei corrispondenti Pagefile con MemProcFS-Analyzer
MAGNET Talks - Francoforte, Germania (27 luglio 2022)
Titolo della presentazione: Tecniche moderne di Digital Forensics e Incident Response
https://www.magnetforensics.com/
Scarica l'ultima versione di Collect-MemoryDump dalla sezione Rilasci.
[!NOTA] Collect-MemoryDump non include tutti gli strumenti esterni per impostazione predefinita.
È necessario scaricare le seguenti dipendenze:
Copia i file richiesti nelle seguenti posizioni:
Belkasoft Live RAM Capturer
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCapture64.exe
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCaptureDriver64.sys
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCapture.exe
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCaptureDriver.sys
MAGNET DumpIt per Windows
$SCRIPT_DIR\Tools\DumpIt\ARM64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x86\DumpIt.exe
MAGNET Encrypted Disk Detector
$SCRIPT_DIR\Tools\EDD\EDDv310.exe
MAGNET RAM Capture
$SCRIPT_DIR\Tools\MRC\MRCv120.exe
MAGNET Response
$SCRIPT_DIR\Tools\MagnetRESPONSE\MagnetRESPONSE.exe
Consulta: Wiki: Come aggiungere o aggiornare le dipendenze
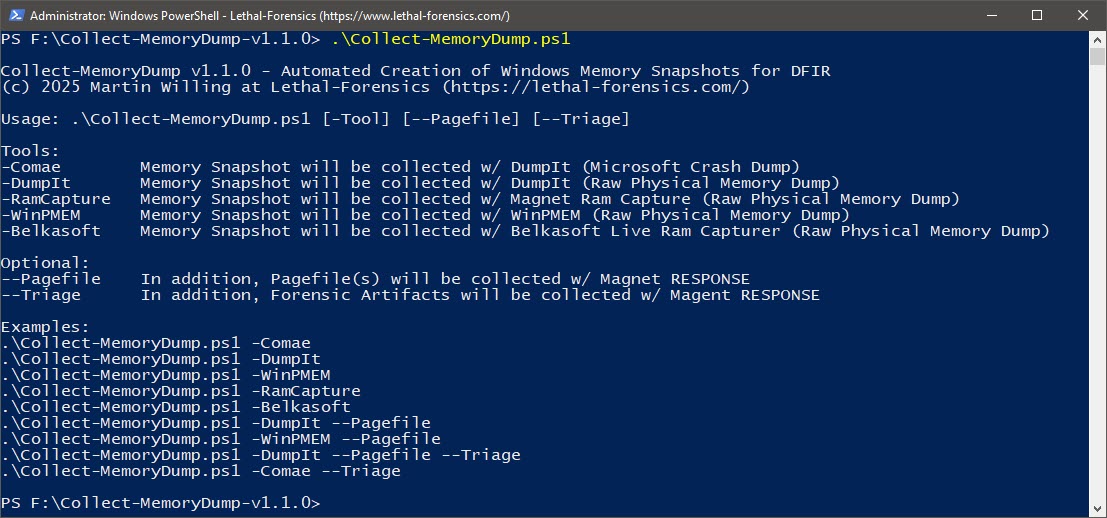
.\Collect-MemoryDump.ps1 [-Tool] [--Pagefile] [--Triage]
Esempio 1 - Raccogli Microsoft Crash Dump e Pagefile
.\Collect-MemoryDump.ps1 -Comae --Pagefile
Esempio 2 - Raccogli Raw Physical Memory Dump e Pagefile
.\Collect-MemoryDump.ps1 -DumpIt --Pagefile
Esempio 3 - Raccogli Raw Physical Memory Dump
.\Collect-MemoryDump.ps1 -WinPMEM
Esempio 4 - Raccogli Microsoft Crash Dump, Pagefile e Artefatti Forensi
.\Collect-MemoryDump.ps1 -Comae --Pagefile --Triage
[!IMPORTANTE]
Microsoft .NET Framework 4 (o successivo) deve essere installato sul sistema di destinazione per MAGNET Encrypted Disk Detector e MAGNET Response. Salta semplicemente la raccolta del Pagefile o scarica e installa Microsoft .NET Framework 4 (Installazione autonoma) dal sito di download Microsoft:
https://www.microsoft.com/en-us/download/details.aspx?id=17718
[!IMPORTANTE]
MAGNET DumpIt per Windows NON supporta i sistemi di destinazione Windows 7. Utilizza uno degli altri strumenti di acquisizione della memoria quando hai a che fare con Windows 7.
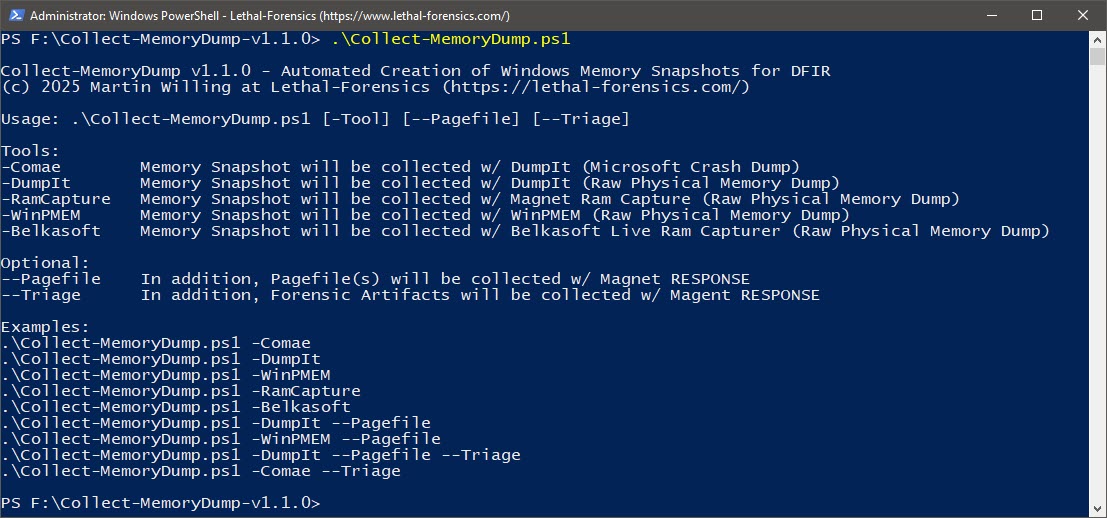
Fig 1: Messaggio di aiuto
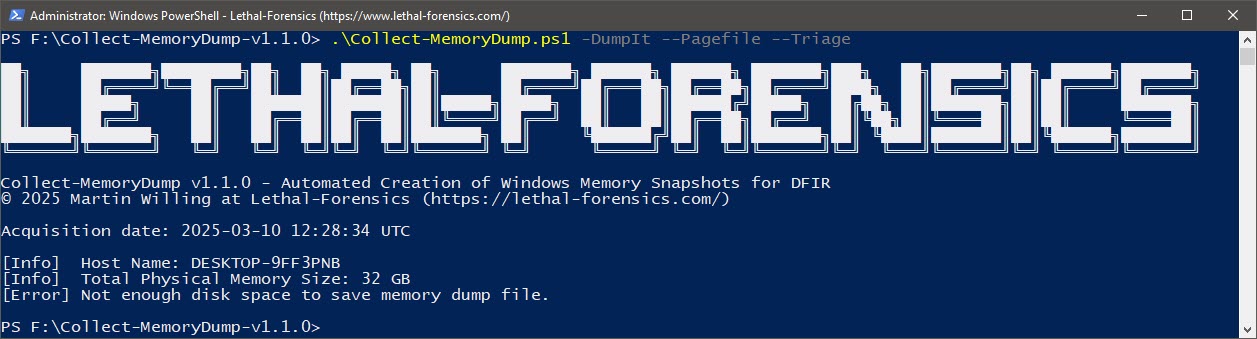
Fig 2: Verifica spazio disponibile
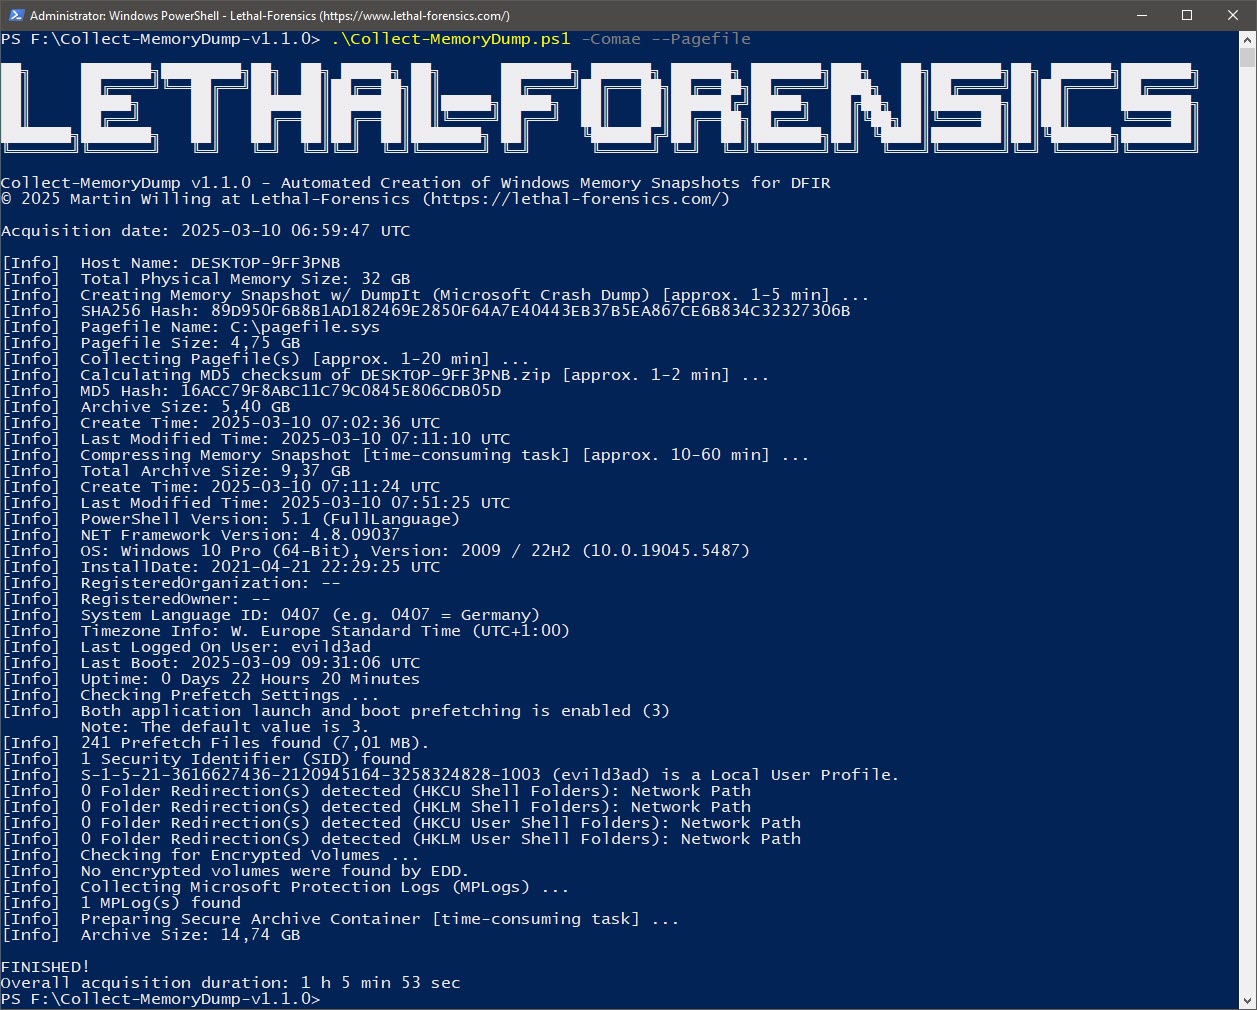
Fig 3: Creazione automatica di snapshot della memoria Windows con MAGNET DumpIt per Windows (incl. Pagefile)
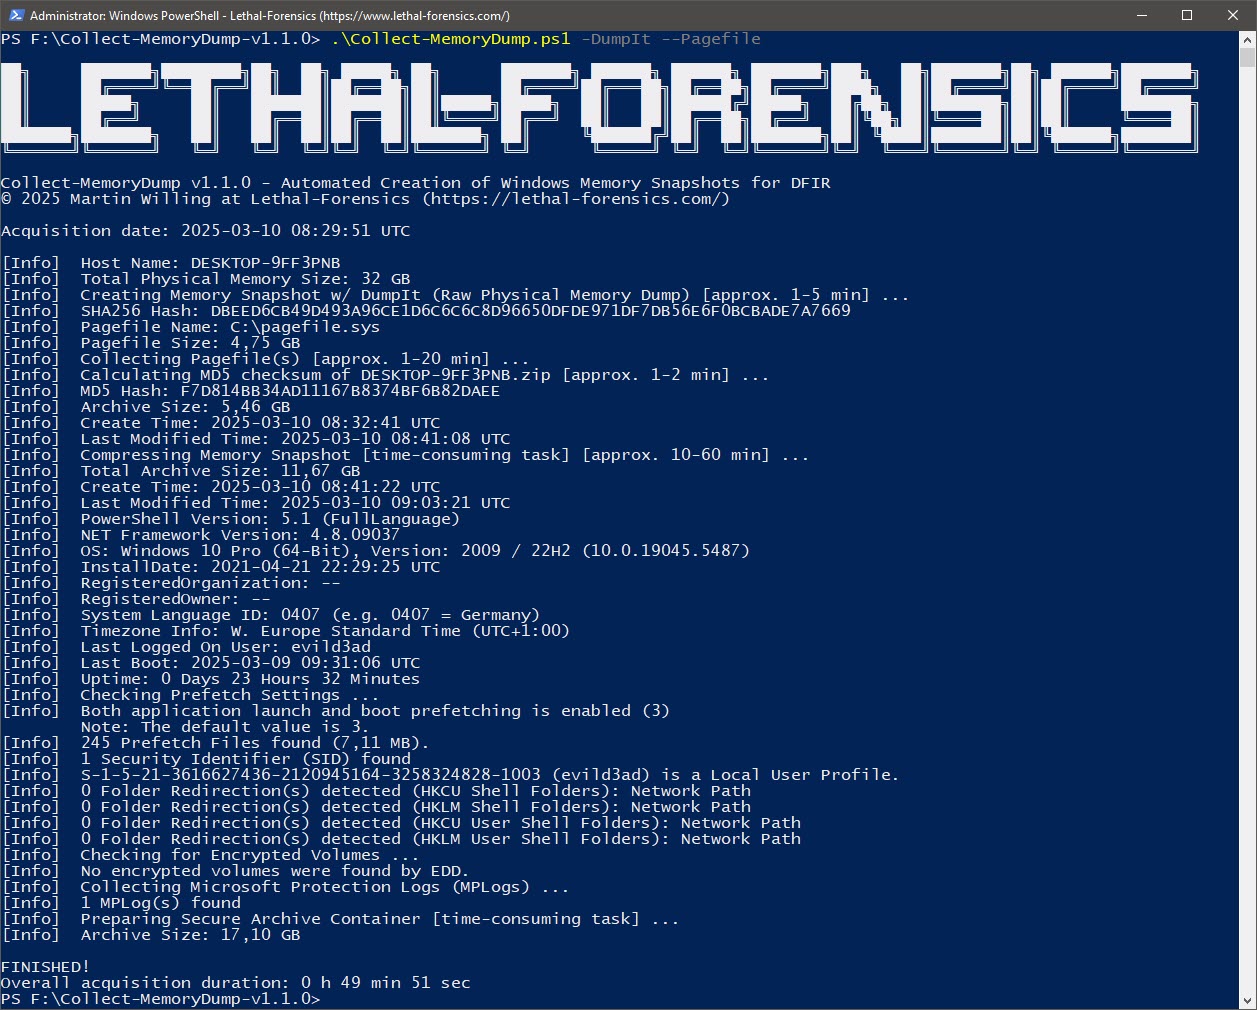
Fig 4: Creazione automatica di snapshot della memoria Windows con MAGNET DumpIt per Windows (incl. Pagefile)
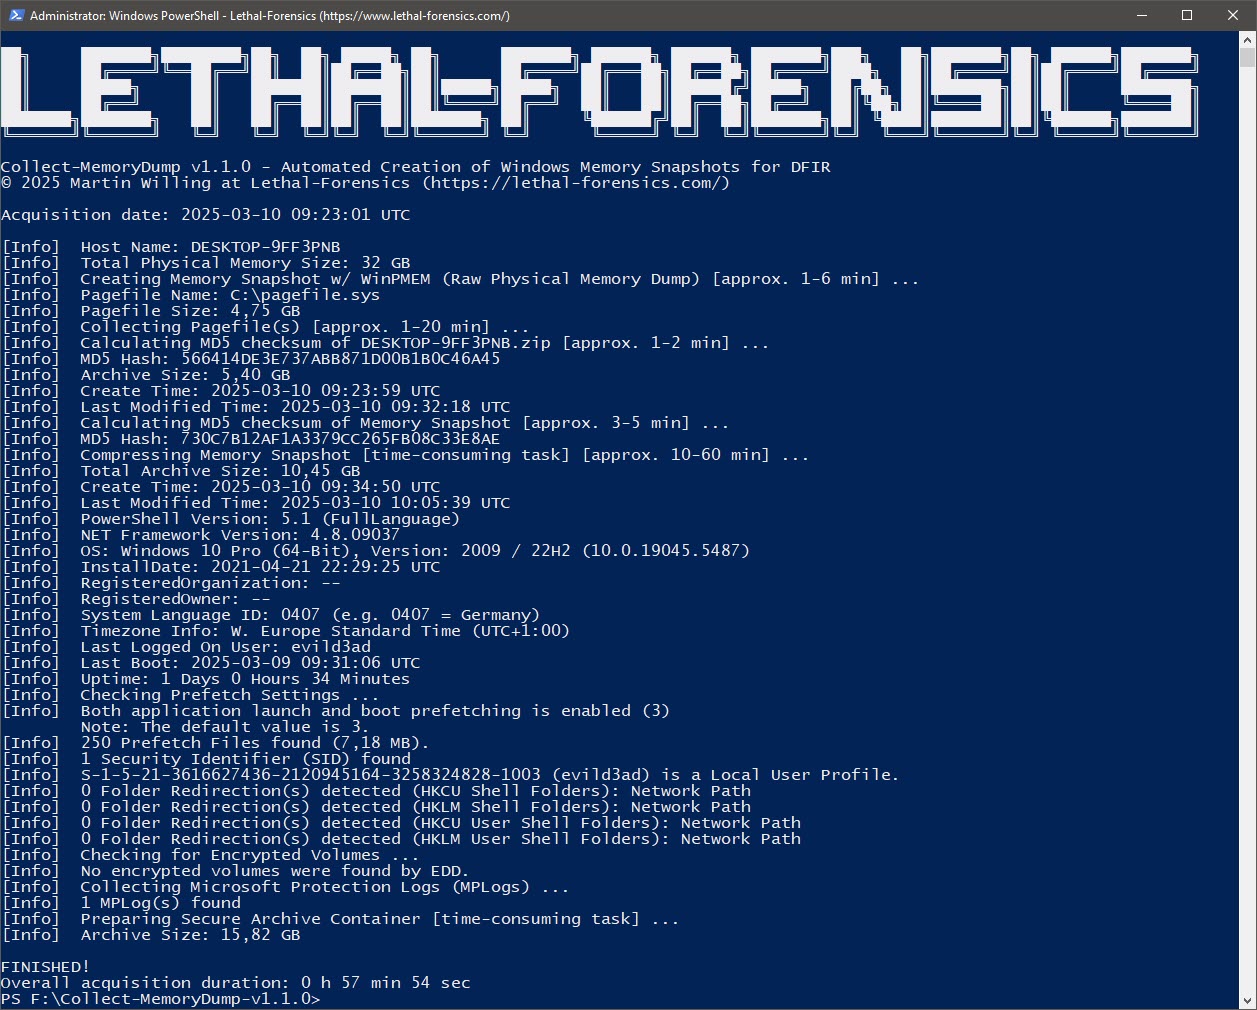
Fig 5: Creazione automatica di snapshot della memoria Windows con WinPMEM (incl. Pagefile)
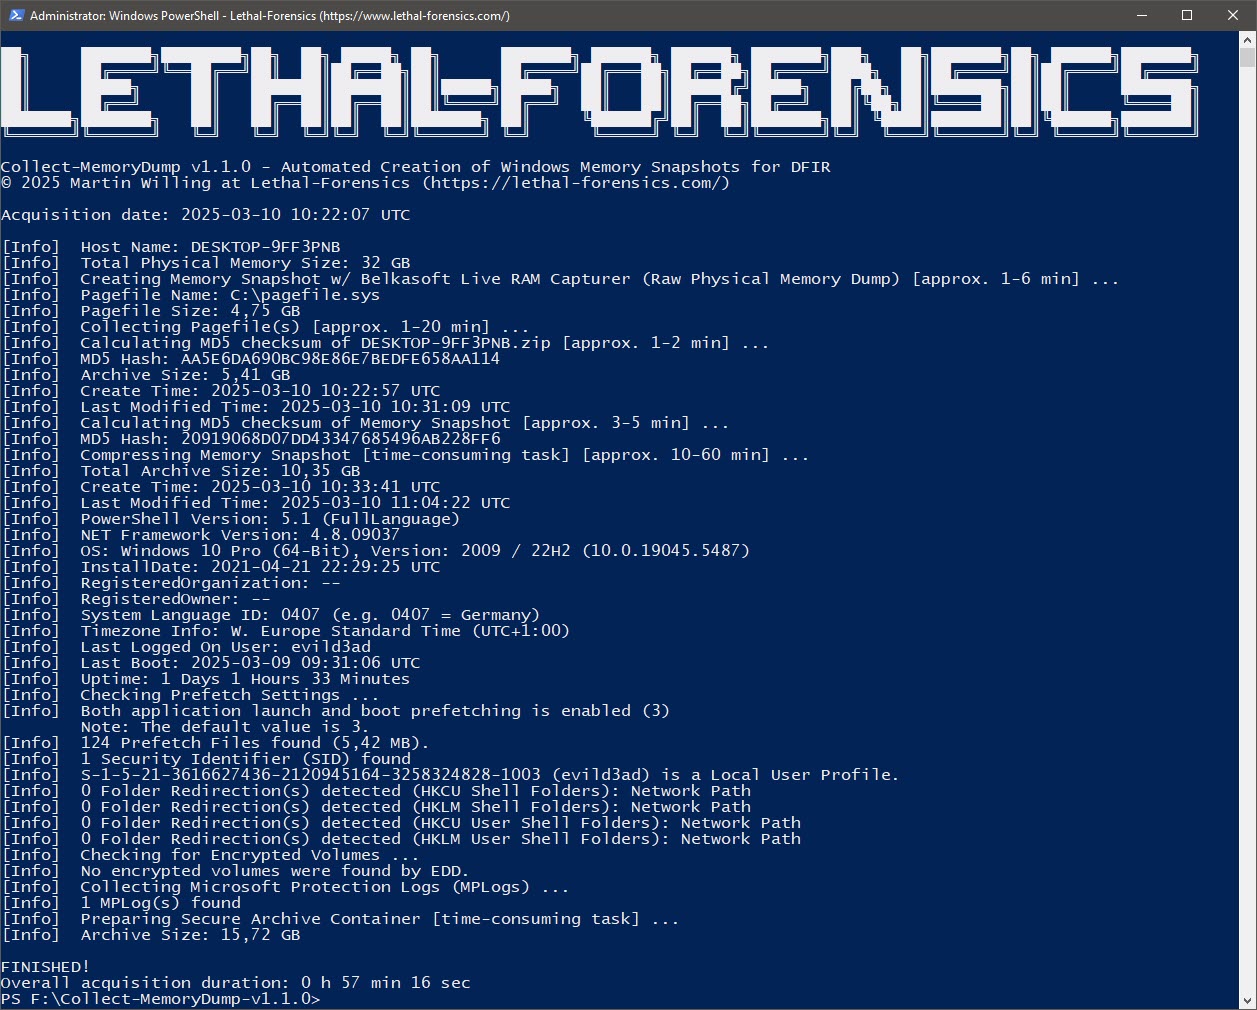
Fig 6: Creazione automatica di snapshot della memoria Windows con Belkasoft Live RAM Capturer (incl. Pagefile)
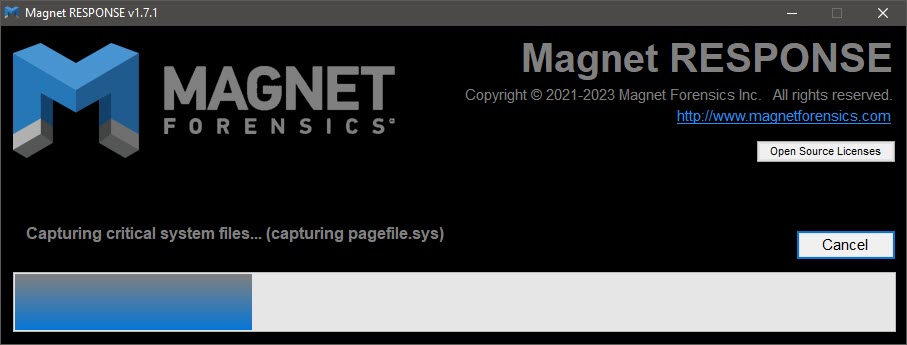
Fig 7: Raccolta Pagefile con MAGNET Response
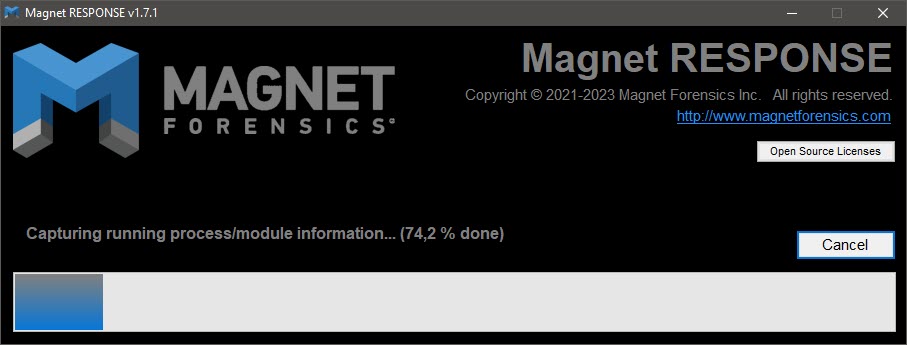
Fig 8: Raccolta informazioni processi/moduli in esecuzione con MAGNET Response
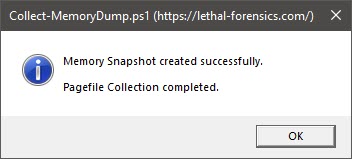
Fig 9: Finestra di messaggio

