 lcvvvv/kscan
Scanner di porte multi-protocollo con riconoscimento delle impronte digitali, rilevamento dei servizi e test di autenticazione tramite forza bruta. Supporta oltre 1200 protocolli, oltre 10000 impronte digitali e ricognizione automatizzata della rete.


[[Readme in Cinese]][url-doczh] | [[Readme in Inglese]][url-docen]
Questo strumento è destinato esclusivamente a legittime attività di sicurezza aziendale e di apprendimento personale. Se desideri testare l'usabilità dello strumento, ti preghiamo di configurarlo in un ambiente di prova.
Durante l'utilizzo di questo strumento per eseguire scansioni, devi assicurarti che tale attività sia conforme alle leggi e ai regolamenti locali e di aver ottenuto le autorizzazioni necessarie. Non eseguire scansioni su obiettivi non autorizzati.
Se vengono rilevate le condotte vietate sopra menzionate, ci riserviamo il diritto di perseguire legalmente le tue responsabilità.
Qualora tu commetta qualsiasi atto illegale durante l'utilizzo di questo strumento, ti assumerai tutte le conseguenze; noi non ci assumiamo alcuna responsabilità legale o connessa.
Prima di installare e utilizzare questo strumento, ti preghiamo di leggere attentamente e comprendere appieno tutti i termini.
A meno che tu non abbia letto attentamente, compreso appieno e accettato tutti i termini di questo accordo, ti preghiamo di non installare o utilizzare questo strumento. Il tuo utilizzo o qualsiasi altra dichiarazione esplicita o implicita di accettazione di questo accordo sarà considerato come accettazione e vincolo al presente accordo.
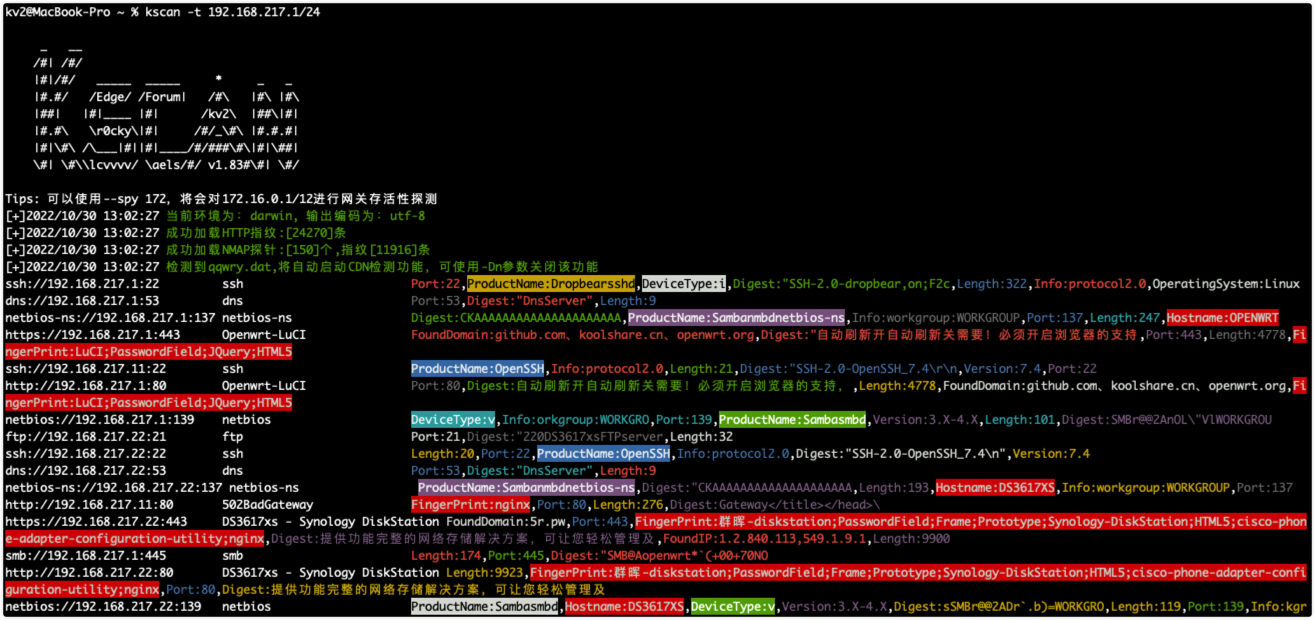
     _   __
    /#| /#/    Strumento di scansione completo e leggero by: kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
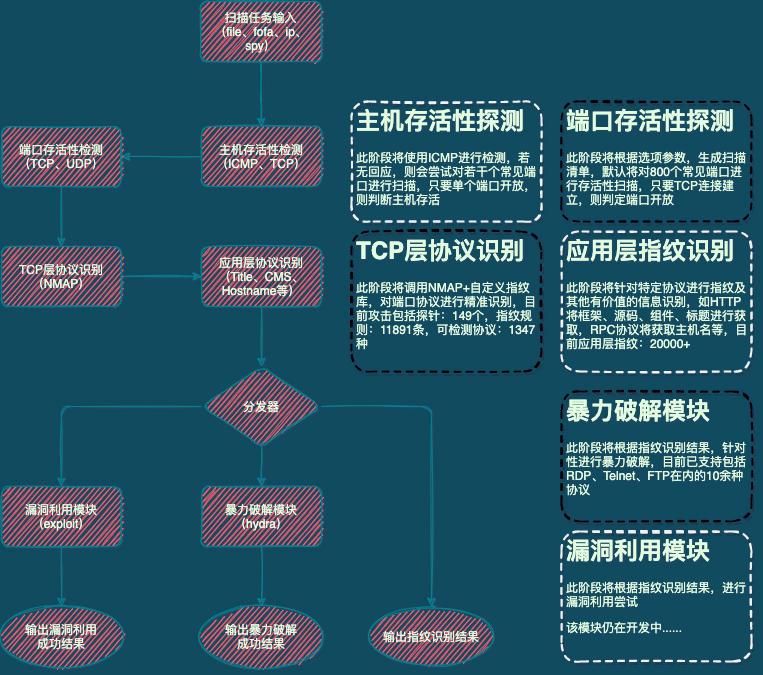
Kscan è uno scanner completo sviluppato interamente in Go, dotato di rilevamento delle porte, rilevamento dei protocolli, riconoscimento delle impronte digitali e brute force. Supporta oltre 1200 protocolli, più di 10000 impronte di protocollo, più di 20000 impronte di applicazioni e oltre 10 protocolli per brute force.
Attualmente esistono già molti strumenti simili per la scansione delle risorse, il riconoscimento delle impronte digitali e il rilevamento delle vulnerabilità, e non mancano strumenti eccellenti. Tuttavia, Kscan ha molte idee diverse.
Kscan spera di accettare vari formati di input, senza bisogno di classificare gli obiettivi prima dell'uso (ad esempio separando IP da URL). Questo evita di aumentare inutilmente il lavoro per l'utente; tutte le voci vengono inserite e riconosciute correttamente. Se si tratta di un URL, il percorso viene mantenuto per il rilevamento; se è solo IP:PORT, viene data priorità al riconoscimento del protocollo per quella porta. Attualmente Kscan supporta tre modalità di input (-t,--target|-f,--fofa|--spy).
Kscan non sacrifica l'efficienza confrontando il numero di porta con i protocolli comuni per determinare il protocollo della porta, né si limita a rilevare solo risorse web. Sotto questo aspetto, Kscan dà maggior peso all'accuratezza e alla completezza. Solo un riconoscimento del protocollo di elevata accuratezza può fornire buone condizioni per il successivo riconoscimento a livello applicativo.
Kscan non adotta un approccio modulare per accumulare funzioni semplici (ad esempio un modulo per ottenere il titolo, un altro per ottenere informazioni SMB, ecc.) che funzionano e producono output separatamente. Invece, produce informazioni sulle risorse per porta: se il protocollo della porta è HTTP, esegue automaticamente il riconoscimento delle impronte digitali e l'acquisizione del titolo; se il protocollo della porta è RPC, tenta di ottenere il nome host, ecc.
Kscan attualmente supporta 3 modalità di inserimento degli obiettivi
-t/--target — è possibile aggiungere --check per eseguire solo il riconoscimento delle impronte digitali sulla porta specificata; altrimenti verranno eseguite la scansione della porta e il riconoscimento delle impronte.Indirizzo IP: 114.114.114.114
Intervallo IP: 114.114.114.114-115.115.115.115
Indirizzo URL: https://www.baidu.com
Percorso file: /tmp/target.txt
--spy — è possibile aggiungere --scan per eseguire la scansione delle porte e il riconoscimento delle impronte sui C segmenti attivi; altrimenti verranno rilevati solo i segmenti di rete attivi.[vuoto]: Rileverà l'indirizzo IP della macchina e scannerà il segmento B contenente tale IP.
[all]: Scannerà tutti gli indirizzi privati (192.168/172.32/10, ecc.)
Indirizzo IP: Scannerà il segmento B contenente l'IP specificato.
-f/--fofa — è possibile aggiungere --check per verificare la raggiungibilità dei risultati di ricerca; --scan per eseguire la scansione delle porte e il riconoscimento delle impronte sui risultati; altrimenti verranno restituiti solo i risultati di fofa.Parola chiave di ricerca fofa: restituirà direttamente i risultati di fofa.
usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]

