
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sarenka — Strumento OSINT - recupera dati da servizi come shodan, censys ecc. in un'unica app. | Kitploit
Strumenti/GitHubGitHub/ktzgraph/sarenka
OSINT (Open Source Intelligence)RicognizioneAnalisi delle VulnerabilitàAnalisi HashRaccolta InformazioniCrawlerAnalisi DNS
GitHubktzgraph/sarenka

sarenka

Strumento OSINT - recupera dati da servizi come shodan, censys ecc. in un'unica app.
Vedi Repository
67485244 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Sito web

sarenka-logo

Release release CircleCi release CircleCi release Platform release Platform release Python version CWE feed CVE feed license

♥ Software Libero, richiede solo account gratuiti su servizi di terze parti ♥

Mancanza di conoscenza ... questo è il problema.

[William Edwards Deming]

SARENKA è uno strumento di Open Source Intelligence (OSINT) che ti aiuta a ottenere e comprendere la Superficie d'Attacco.

L'obiettivo principale è raccogliere informazioni dai motori di ricerca per dispositivi connessi a Internet (https://censys.io/, https://www.shodan.io/, https://www.criminalip.io/ko). Raccoglie dati su Common Vulnerabilities and Exposures (CVE), Common Weakness Enumeration (CWE) e dispone anche di un database in cui le CVE sono mappate alle CWE.

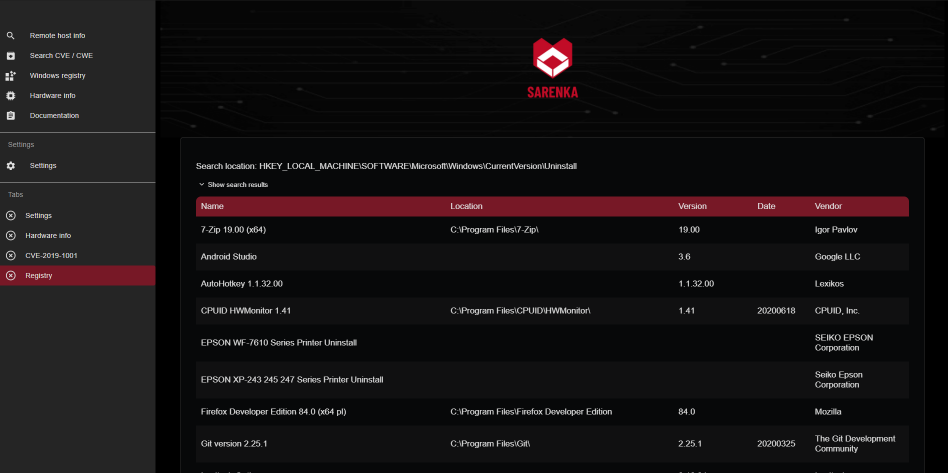
Restituisce dati sulla macchina locale - software installato localmente (dal Registro di Windows), informazioni di rete locali (librerie Python, comandi cmd popolari).

Per ora, l'applicazione dispone anche di strumenti semplici come un calcolatore di hash, un calcolatore di entropia di Shannon e uno scanner di porte molto semplice. Sono previsti più strumenti crittografici-matematici e script di ricognizione.

L'app è attiva ed è stata riscritta da zero sul ramo develop.

Contributori

Author Author Author

Scarica lo strumento