 khoinp1012/kprotect
Motore di sicurezza a livello di kernel che utilizza eBPF-LSM per applicare politiche di accesso ai file basate sulla discendenza dei processi, proteggendo i dati sensibili da attacchi alla catena di approvvigionamento con un overhead minimo.

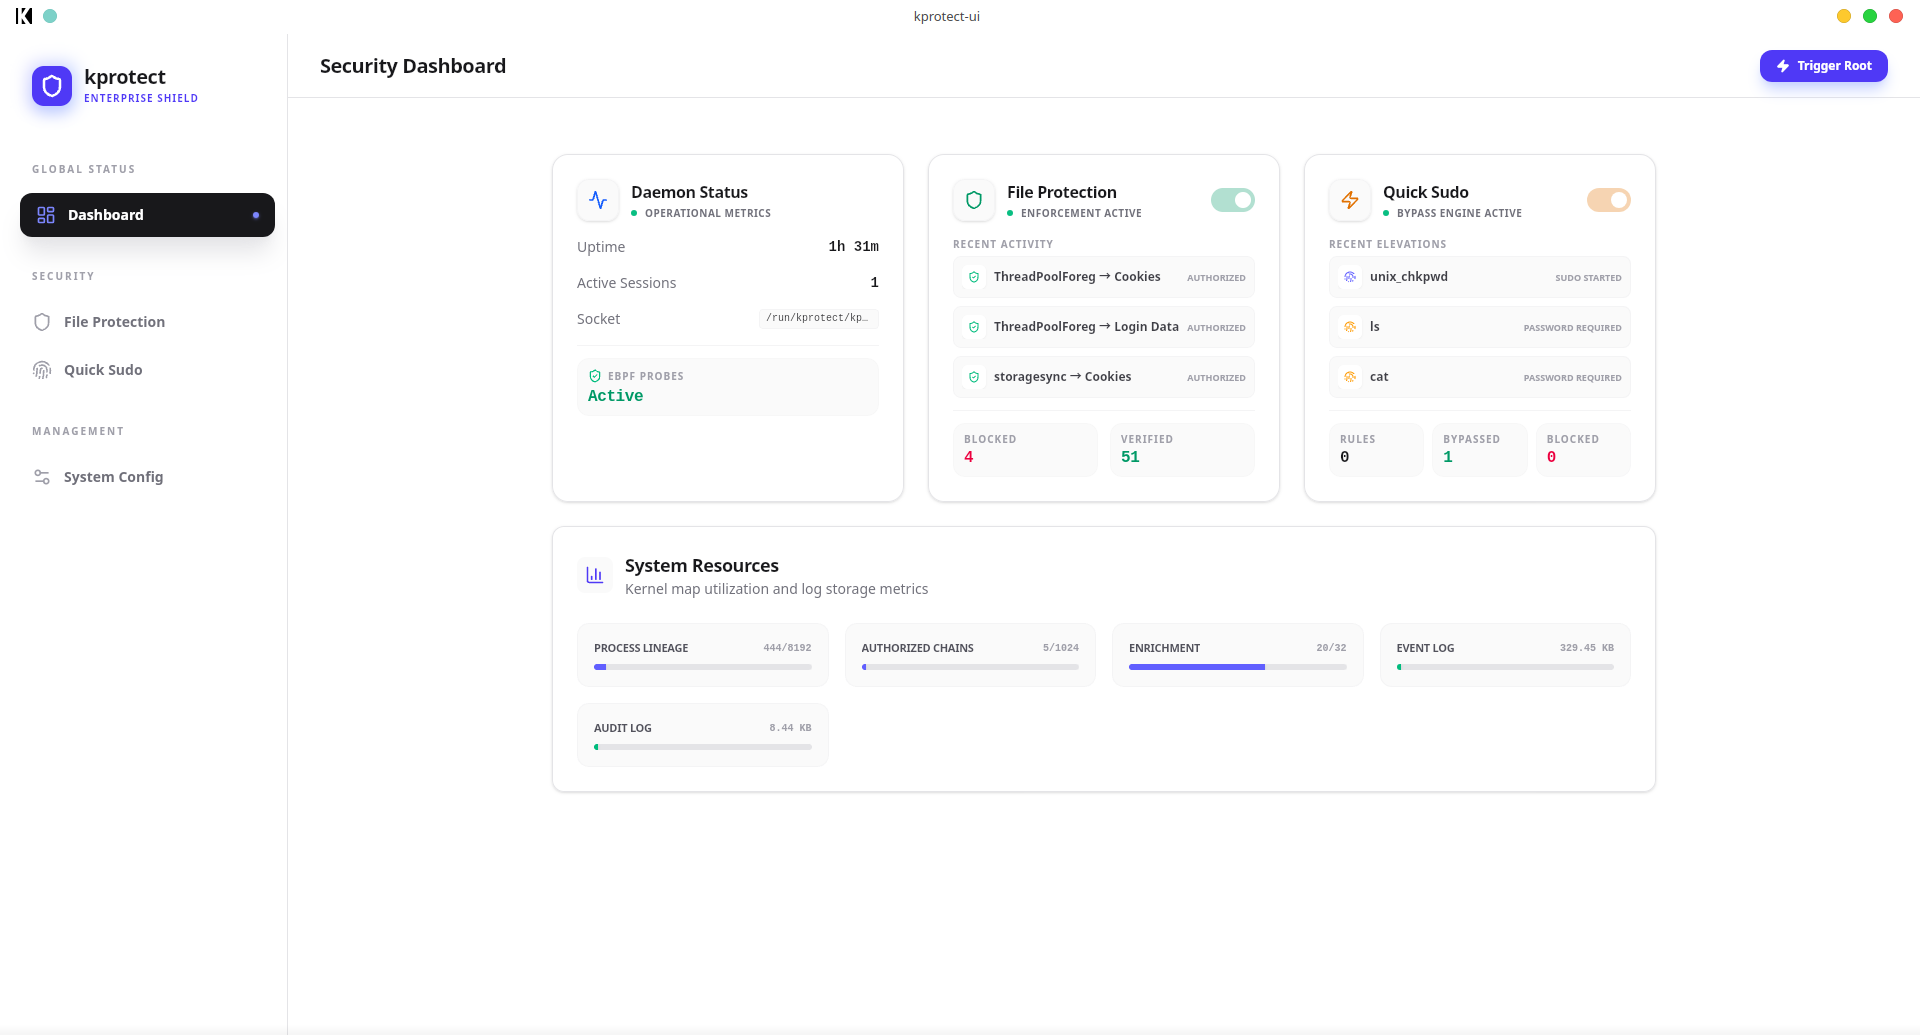
kprotect è un motore di sicurezza a livello kernel progettato per proteggere i tuoi dati sensibili da attacchi alla supply chain (come librerie Python o Node.js dannose). Si presenta come un livello di sicurezza indipendente per i file più sensibili.
*.env, home/user/.ssh/*).VS Code → Terminale → cat (Catena autorizzata)VS Code → Terminale → python script.py → cat (Catena non autorizzata bloccata)kprotect è costruito attorno a concetti moderni di programmazione di sistema:
/etc/machine-id).python exploit.py vs python tool.py).Invece di convalidare singoli file, kprotect convalida il percorso di esecuzione:
~/.ssh/id_rsa, file .env, cookie del browser) sono designate come percorsi protetti.bprm_committed_creds, file_open) per overhead quasi nullo e protezione resistente ai bypass.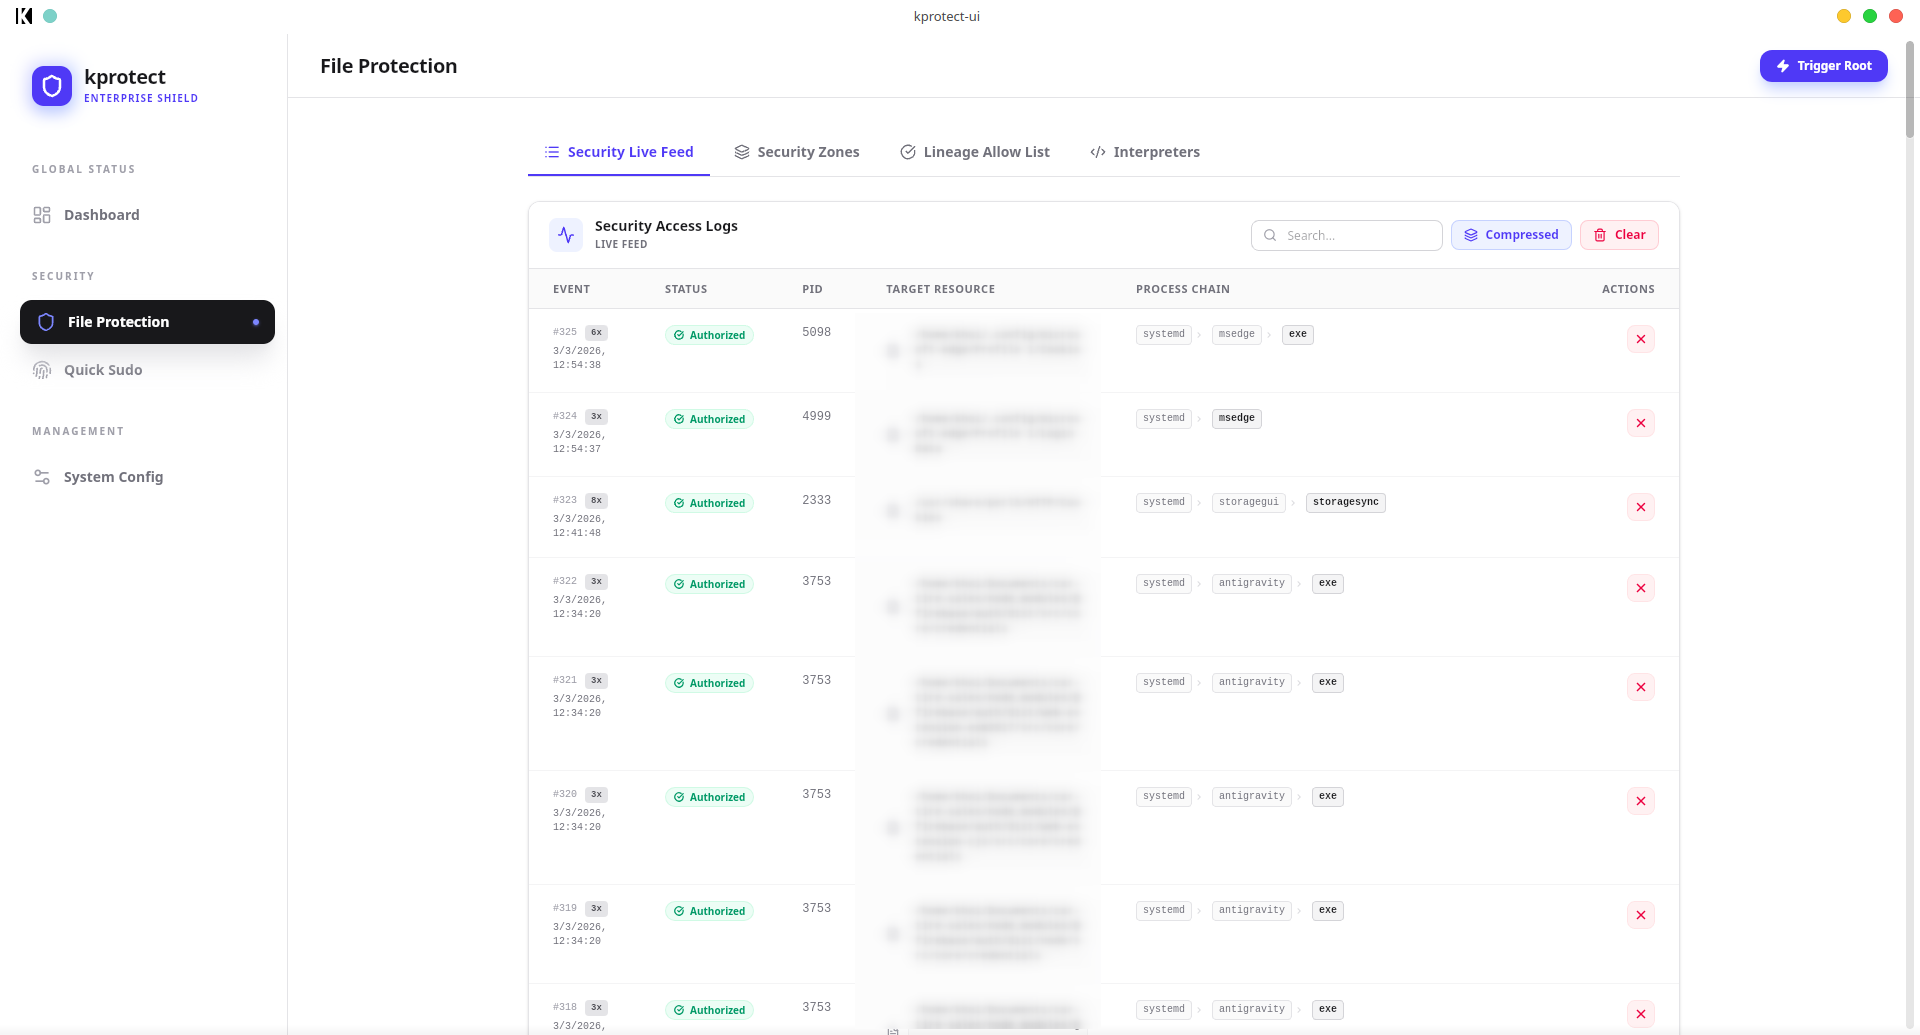
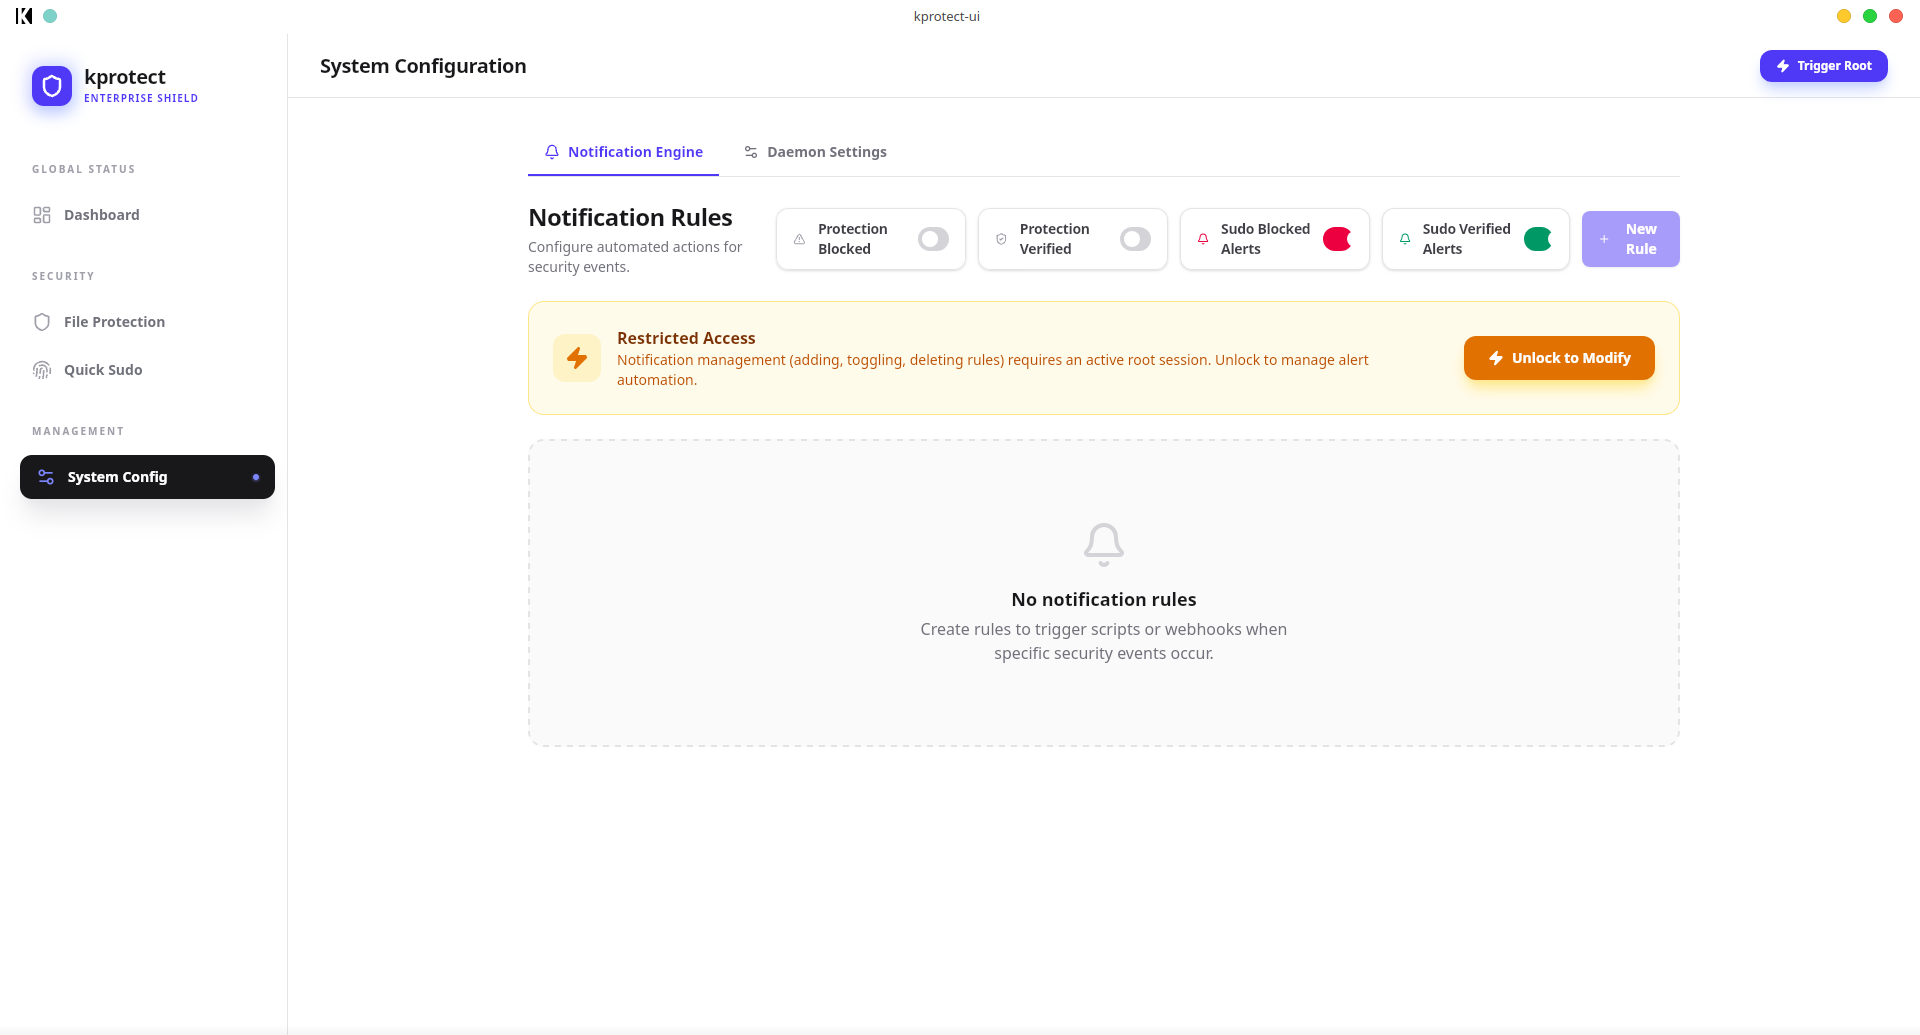
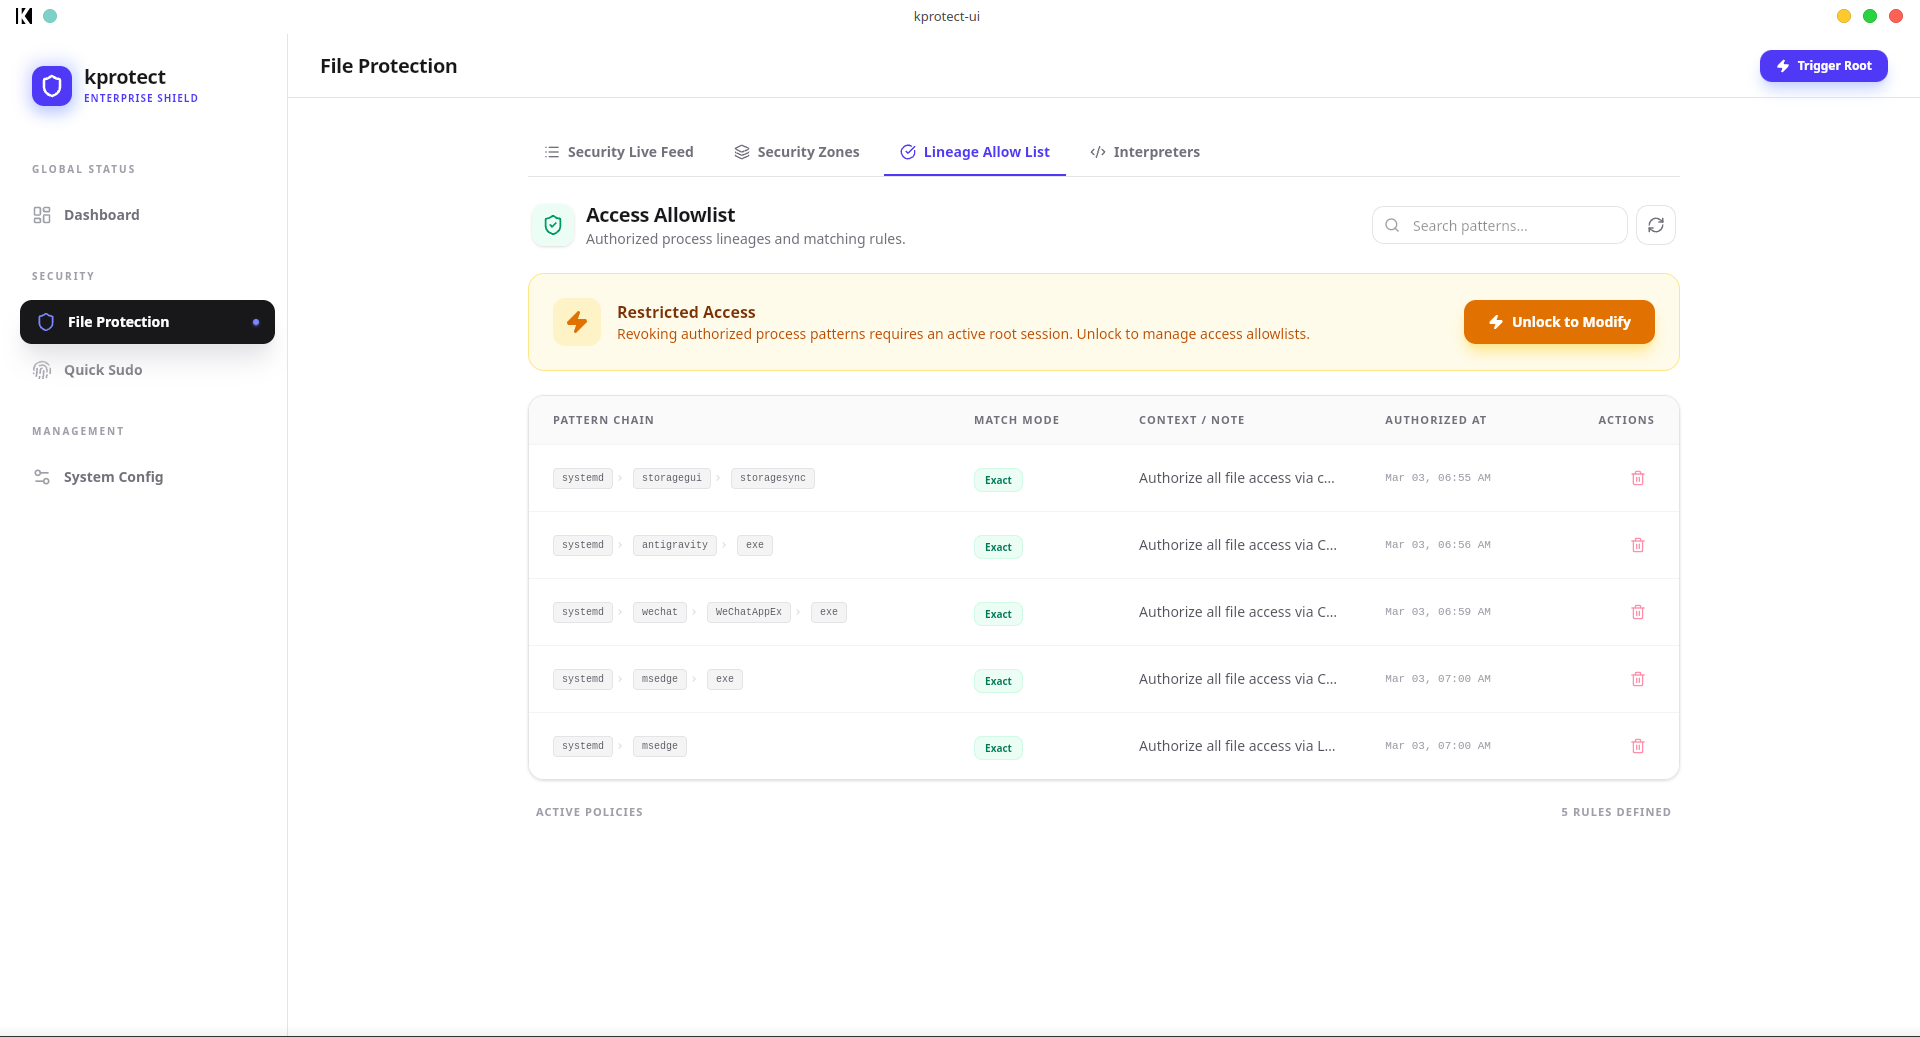
python safe_script.py e python malicious_script.py.VS Code → Terminale → deploy.sh) per bypassare automaticamente le richieste di password sudo in modo sicuro, senza utilizzare regole NOPASSWD generiche in /etc/sudoers.graph TD
subgraph Kernel Space
LSM[BPF LSM Hooks]
Maps[eBPF Maps: Signatures, Auth, Zones]
end
subgraph Userspace
Daemon[kprotect-daemon]
CLI[kprotect-cli]
GUI[kprotect-gui]
end
LSM -->|Perf Events| Daemon
Daemon -->|Update Maps| Maps
CLI -->|Unix Socket| Daemon
GUI -->|Unix Socket| Daemon
kprotect è composto da due componenti principali che devono essere installati in ordine:
lsm=lockdown,yama,apparmor,bpf includa bpf. Puoi verificarlo con cat /sys/kernel/security/lsm.Installa prima il demone per abilitare la protezione a livello kernel:
# Installa il pacchetto core debian
sudo apt install ./target/kprotect_0.2.0-beta-1_amd64.deb
L'installer configurerà automaticamente il servizio systemd.
Installa la GUI per un'esperienza di gestione visiva:
# Installa il pacchetto GUI
sudo apt install ./kprotect-ui/src-tauri/target/release/bundle/deb/kprotect-ui_0.2.0-beta_amd64.deb
Riavvia il computer dopo la prima installazione.
kprotect deve tracciare la discendenza dei processi dal momento dell'avvio del sistema. I processi avviati prima dell'installazione del demone saranno contrassegnati come "Senza Catena" e non potranno essere autorizzati con precisione.
Se stai compilando il progetto da solo, usa gli script di supporto inclusi:
# Compila il Core (Demone e CLI)
./scripts/build_deb.sh

# Compila la GUI Desktop
./scripts/build_gui.sh
Mentre la GUI è consigliata, puoi gestire tutto tramite kprotect-cli:
# Verifica lo stato del sistema e la capacità delle mappe eBPF
sudo kprotect-cli status

# Visualizza gli eventi di sicurezza in tempo reale
sudo kprotect-cli events --stream

# Autorizza una catena bash-to-cat
sudo kprotect-cli authorize add "/usr/bin/bash,/usr/bin/cat" --mode Suffix --description "Strumenti di sviluppo"

# Proteggi un file sensibile
sudo kprotect-cli zone add red "/home/user/.ssh/id_rsa"
kprotect-ebpf: Il "cervello" nel kernel. Codice Rust simile a C ad alte prestazioni che utilizza aya.kprotect-daemon: Il centro nevralgico. Gestisce la durata di eBPF, la crittografia e lo stato.kprotect-cli: Strumento di interazione leggero.kprotect-ui: Interfaccia utente desktop costruita con Tauri + React + Vite + TailwindCSS.kprotect-common: Strutture dati condivise e definizioni di protocollo.Se trovi kprotect utile e vuoi sostenere il suo sviluppo, considera di offrirmi un caffè! Il tuo supporto mi aiuta a dedicare più tempo al miglioramento di kprotect, all'aggiunta di nuove funzionalità e al mantenimento del progetto.
