Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CANalyse — Uno strumento di analisi e attacco per reti veicolari. | Kitploit
Strumenti/GitHubGitHub/kartheeklade/canalyse
ExploitHacking HardwareStrumento di Accesso Remoto
GitHubkartheeklade/canalyse

CANalyse

Uno strumento di analisi e attacco per reti veicolari.

Vedi Repository
12018345 anni faRevisionato da Kitploit
Condividi

CANalyse

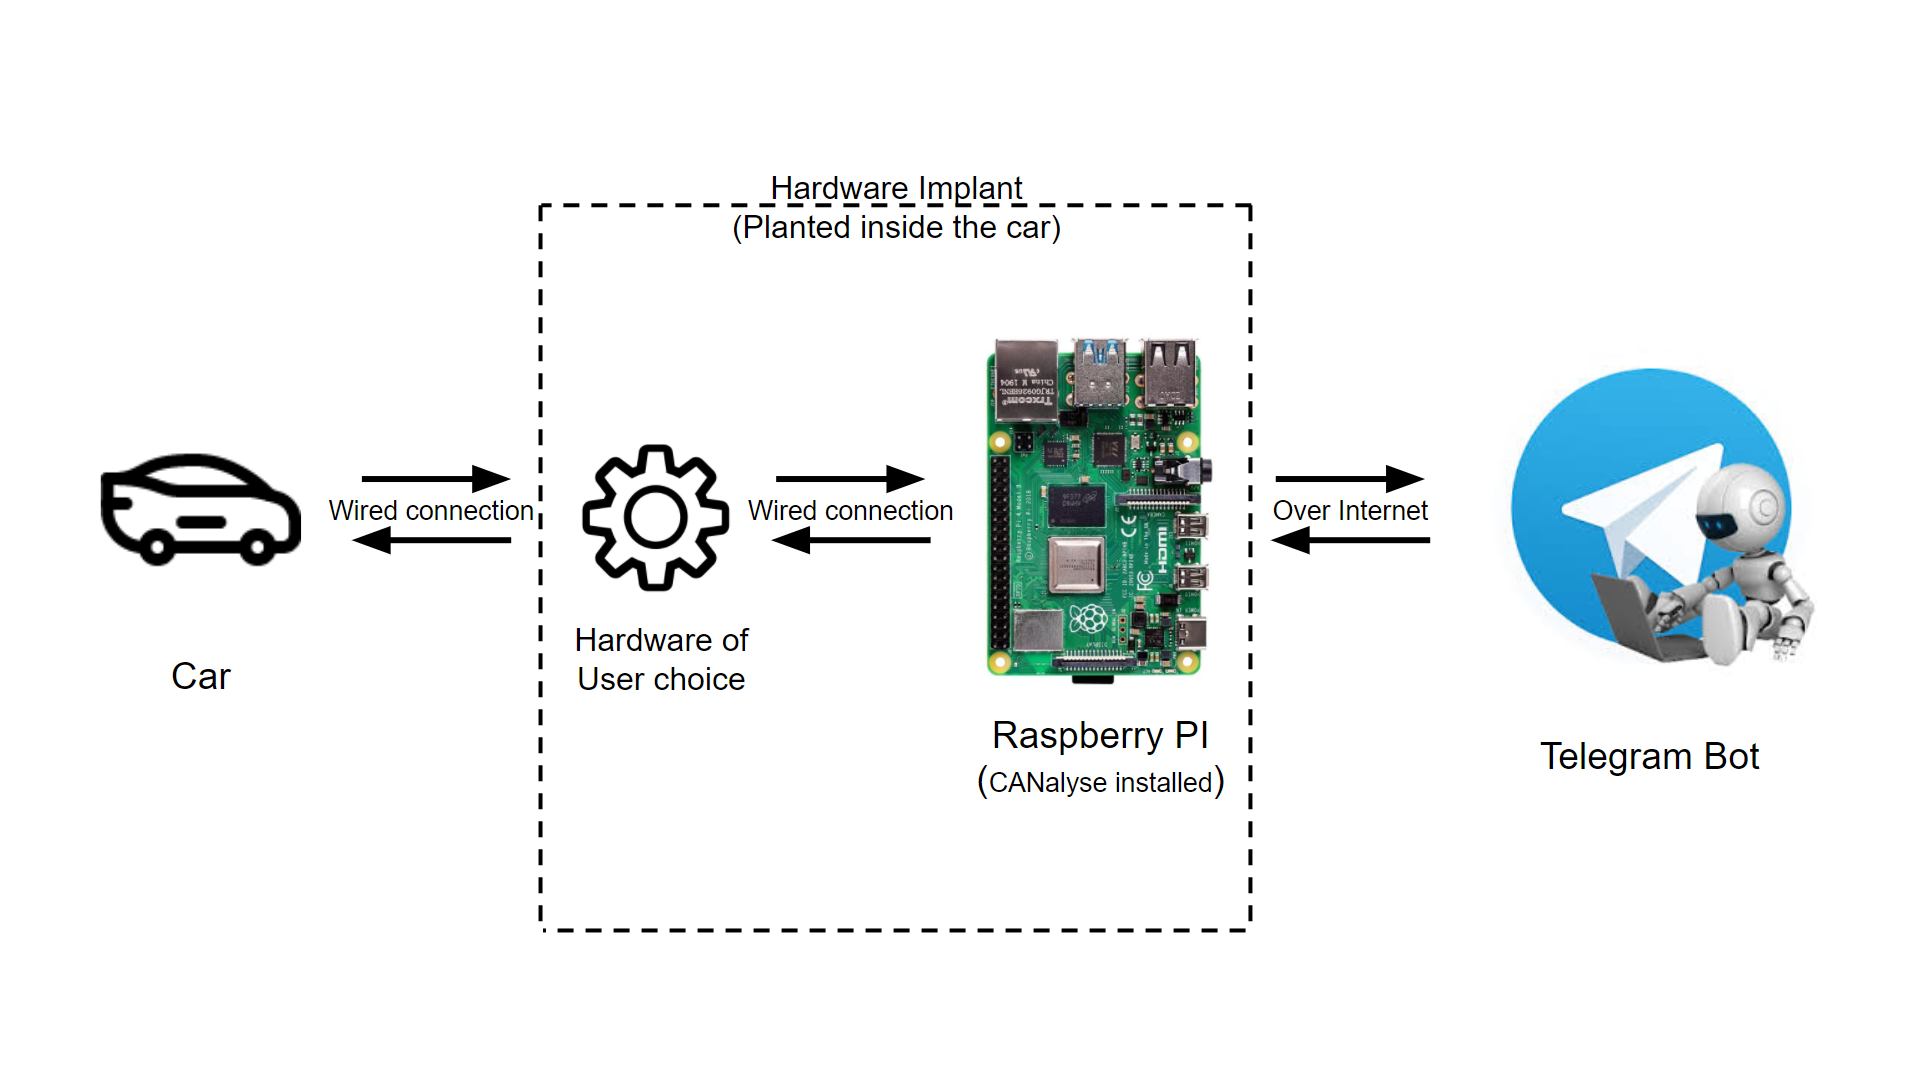
CANalyse è uno strumento creato per analizzare i file di log al fine di trovare automaticamente dataset unici e in grado di connettersi a interfacce utente semplici come Telegram. In pratica, utilizzando questo strumento, l'attaccante può fornire un bot-ID e utilizzare lo strumento su Internet tramite telegram-bot. CANalyse è progettato per essere posizionato all'interno di un raspberry-PI e in grado di sfruttare il veicolo tramite un bot Telegram registrando e analizzando il traffico di rete/i log dei dati, come un backdoor hardware installato in un'auto.

Un prerequisito per l'utilizzo di questo strumento è che l'impianto hardware sia già installato nell'auto e in grado di comunicare con i canali di rete/comunicazione all'interno del veicolo.

Spiegato qui ℹ️

  • Medium Blog
  • Youtube

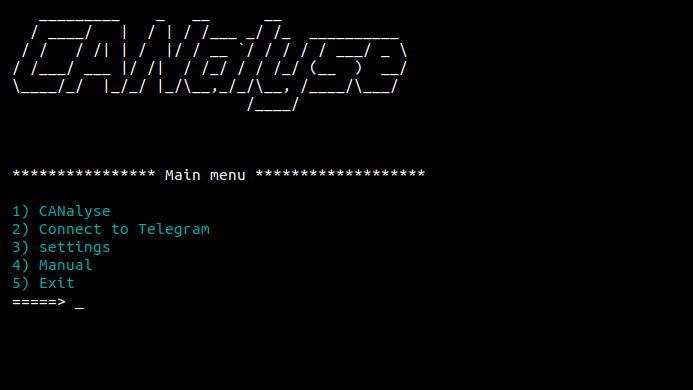
Layout dello strumento

Requisiti:

  • Python3
  • pip3
  • i requisiti delle librerie sono elencati nel file requirements.txt.

Installazione di CANalyse:

git clone https://github.com/KartheekLade/CANalyse.git
cd CANalyse
pip3 install -r requirements.txt

Utilizzo

cd CANalyse/
python3 canalyse_tool.py

Risoluzione dei problemi

  • Se lo strumento restituisce un errore "No such device" o non riesci a visualizzare traffico, controlla l'interfaccia e il canale di comunicazione nelle impostazioni.
  • Se l'installazione automatica delle librerie richieste non funziona, prova a eseguire con sudo o installale manualmente.
  • Se non riesci a eseguire correttamente i comandi, controlla il "menu".

Prossimi aggiornamenti (in lavorazione)

  • Un processo secondario di raffinazione per ottenere un payload più concentrato, che sarà opzionale per gli utenti.
  • Realizzazione di impostazioni comuni in CLI e Bot.
  • Possibilità di registrare e scaricare più file.

Nota:

  • Il codice viene costantemente aggiornato per correggere bug, gestire errori e garantire un'esperienza fluida. Se riscontri problemi, invia un DM o apri una issue, Noi (io e i collaboratori) saremo felici di aiutarti il più possibile.
  • Grazie (❤️) agli sviluppatori che hanno creato python-can e le altre librerie utilizzate in questo strumento.

Attenzione ⚠️ !

  • Questo strumento è puramente per scopi di apprendimento e educativi. Io e i collaboratori non siamo responsabili per eventuali azioni dannose.
  • Non utilizzare/condividere il tuo nome/ID pubblico del bot; si consiglia di utilizzare un nome casuale.

🤝 Connettiti con me

Twitter 0xh3nry


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →