
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-31431-copyfail-rs — Pure Rust proof-of-concept per CVE-2026-31431, mirato a kernel Linux x86_64 con supporto AF_ALG AEAD. Build statica con musl, nessuna dipendenza runtime, per ricerca sulla sicurezza autorizzata. | Kitploit
Strumenti/GitHubGitHub/kanbaraakihito/cve-2026-31431-copyfail-rs
Framework di ExploitAnalisi delle VulnerabilitàExploitBinary Exploitation
GitHubkanbaraakihito/cve-2026-31431-copyfail-rs

CVE-2026-31431-copyfail-rs

Pure Rust proof-of-concept per CVE-2026-31431, mirato a kernel Linux x86_64 con supporto AF_ALG AEAD. Build statica con musl, nessuna dipendenza runtime, per ricerca sulla sicurezza autorizzata.

Vedi Repository
3125 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-31431 CopyFail

POC per CVE-2026-31431. Implementazione in puro Rust, nessuna dipendenza a runtime.

Target applicabili

Kernel Linux x86_64 con CONFIG_CRYPTO_USER_API_AEAD=y (supporto AF_ALG AEAD) e modulo algif_aead caricabile.

Utilizzo

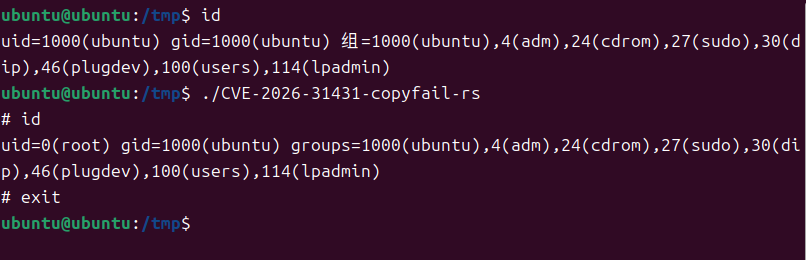
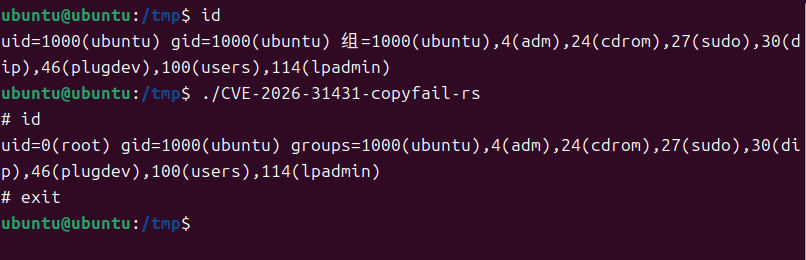
./CVE-2026-31431-copyfail-rs

screenshot

Dipendenze

  • In compilazione: libc + flate2 (backend zlib in puro Rust, nessun compilatore C richiesto).
  • A runtime: nessuna — collegamento statico tramite musl.

Struttura dei file

CVE-2026-31431-copyfail-rs/
├── Cargo.toml      
├── build.sh        
├── .cargo/
│   └── config.toml 
├── src/main.rs     
└── README.md

Disclaimer

Questo strumento è destinato esclusivamente alla ricerca sulla sicurezza e a test autorizzati. Prima dell'uso è necessario ottenere un'autorizzazione scritta esplicita dal sistema target. L'utente è tenuto a rispettare le leggi e le normative locali; l'autore non si assume alcuna responsabilità per usi non autorizzati, illegali o contrari all'etica.

In caso di scoperta di vulnerabilità correlate, si prega di seguire un processo di divulgazione responsabile, segnalando tempestivamente al produttore o alle organizzazioni di sicurezza competenti.

Scarica lo strumento