
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Exploit-Mapper — Piattaforma di gestione delle vulnerabilità che importa report di scanner, arricchisce con intelligence di CISA KEV ed Exploit-DB, e fornisce punteggio di rischio contestuale per una remediation prioritaria. | Kitploit
Strumenti/GitHubGitHub/jrokz2315/exploit-mapper
Scanner di VulnerabilitàAnalisi delle VulnerabilitàThreat Intelligence
GitHubjrokz2315/exploit-mapper

Exploit-Mapper

Piattaforma di gestione delle vulnerabilità che importa report di scanner, arricchisce con intelligence di CISA KEV ed Exploit-DB, e fornisce punteggio di rischio contestuale per una remediation prioritaria.

Vedi Repository
178 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Exploit Mapper

Una piattaforma completa di gestione delle vulnerabilità che analizza i report di scansione di sicurezza, arricchisce i dati delle vulnerabilità con intelligence sugli exploit e fornisce punteggi di rischio attuabili per una remediation prioritaria.

License Node React

Caratteristiche

  • Importazione multi-formato: Supporto per report di vulnerabilità in formato CSV ed Excel provenienti da vari scanner (Nessus, Qualys, Arctic Wolf, OpenVAS e altri)
  • Rilevamento automatico delle colonne: Mappatura intelligente dei nomi di colonna specifici dello scanner in campi standard
  • Arricchimento Exploit: Ricerca automatica nel catalogo CISA KEV (Vulnerabilità note sfruttate) e in Exploit-DB
  • Motore di punteggio del rischio: Punteggi di rischio contestuali basati su CVSS, disponibilità di exploit e criticità degli asset
  • Aggiunta manuale di vulnerabilità (non sistemiche): La possibilità di aggiungere manualmente vulnerabilità che uno scanner non può rilevare. Ad esempio: utilizzo di TLS v1 per l'app XYZ.
  • Dashboard interattiva: Indicatore di rischio in tempo reale, suddivisione per gravità e analisi delle tendenze
  • Gestione dispositivi: Monitoraggio delle vulnerabilità per host/dispositivo con informazioni su sistema operativo e criticità
  • Tracciamento della remediation: Flusso di lavoro dello stato, assegnazione e tracciamento della risoluzione
  • Autenticazione utente: Controllo degli accessi basato sui ruoli (Amministratore, Utente, Visualizzatore)
  • Sicuro per progettazione: Convalida dei file conforme a OWASP, hashing delle password con PBKDF2, gestione delle sessioni

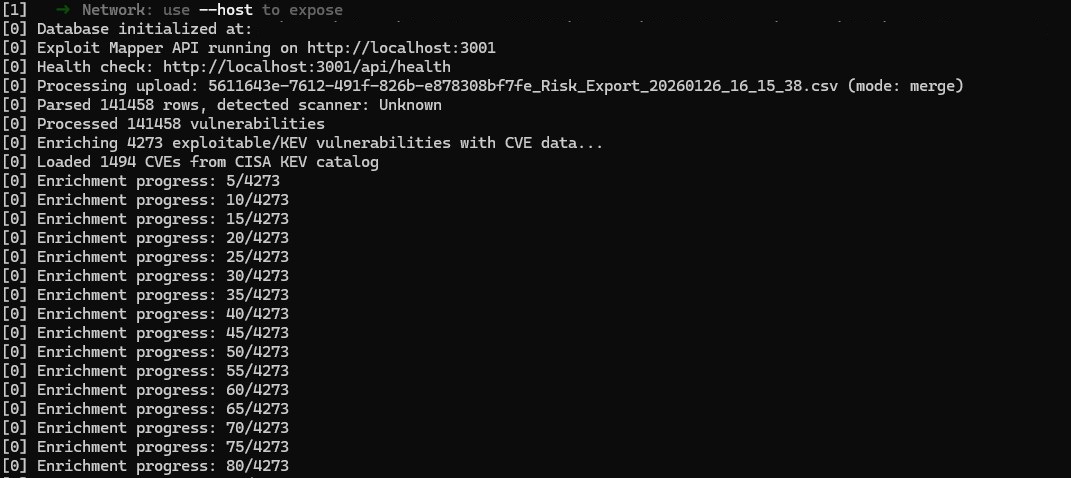
*** L'uso del processo di arricchimento CVE al primo upload può rallentare il processo di upload. Cercherà di arricchire solo le vulnerabilità caricate che sono contrassegnate come sfruttabili dalle scansioni, ma i tempi possono variare significativamente in base alla dimensione del file caricato.*** Uploads
Dashboard

La dashboard fornisce una visione d'insieme del tuo stato di sicurezza con:

  • Indicatore del punteggio di rischio complessivo
  • Grafici di distribuzione della gravità
  • Principali vulnerabilità sfruttabili
  • Monitoraggio del progresso della remediation

Elenco vulnerabilità

Sfoglia, filtra e ordina le vulnerabilità per:
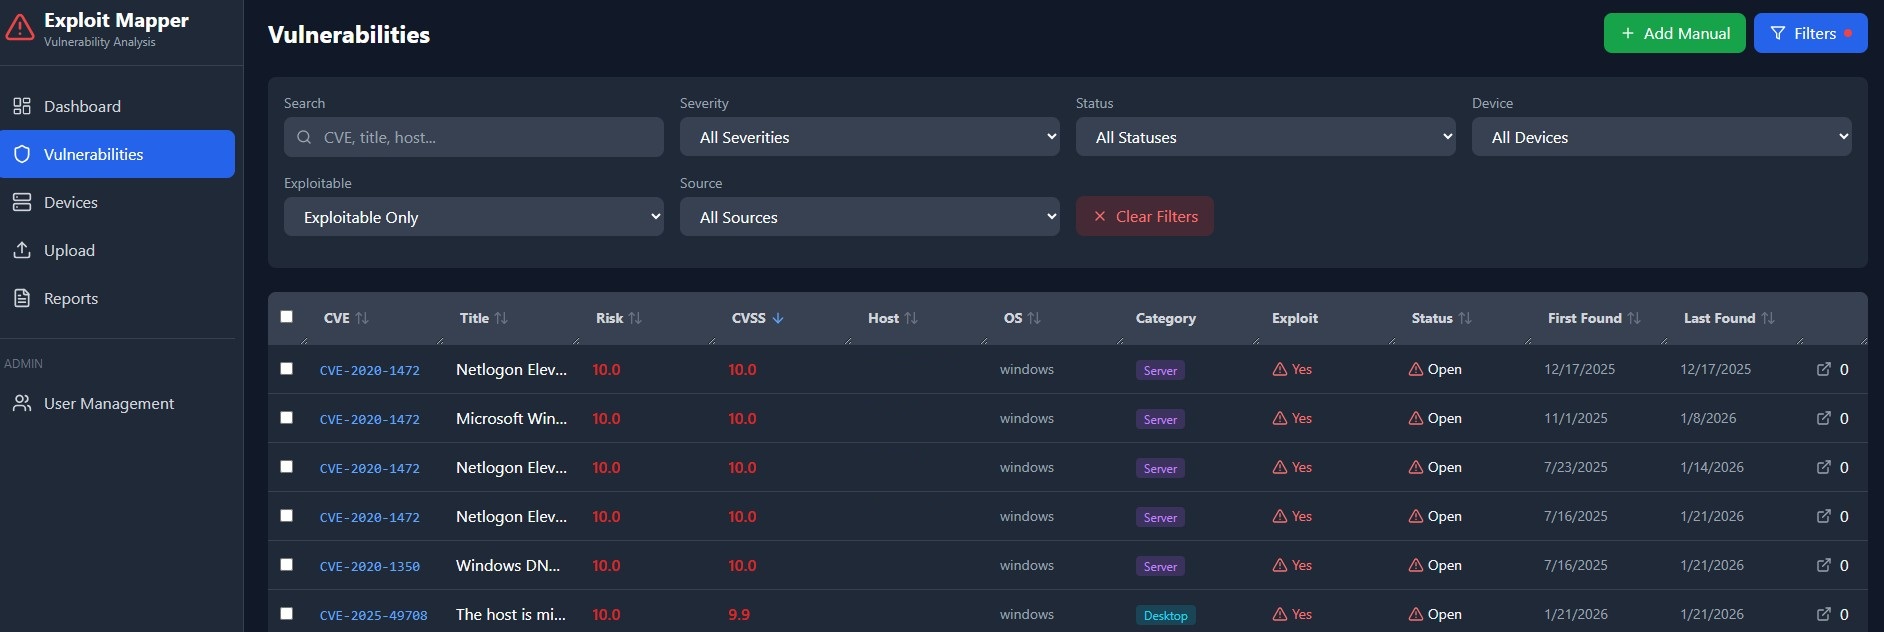
  • Gravità, punteggio di rischio, CVSS
  • Disponibilità di exploit
  • Stato CISA KEV
  • Host/dispositivo
  • Stato (Aperta, In corso, Risolta)

Vuln-list

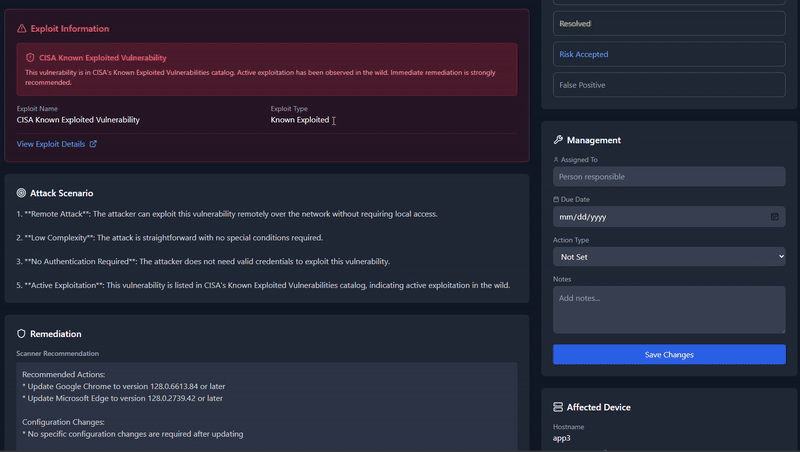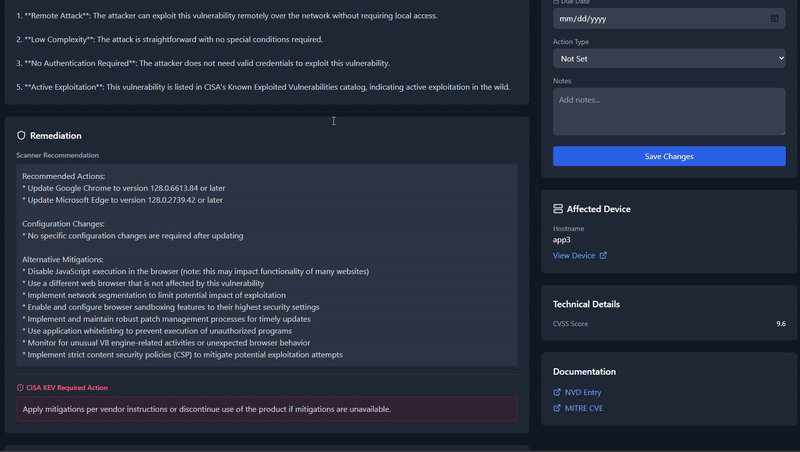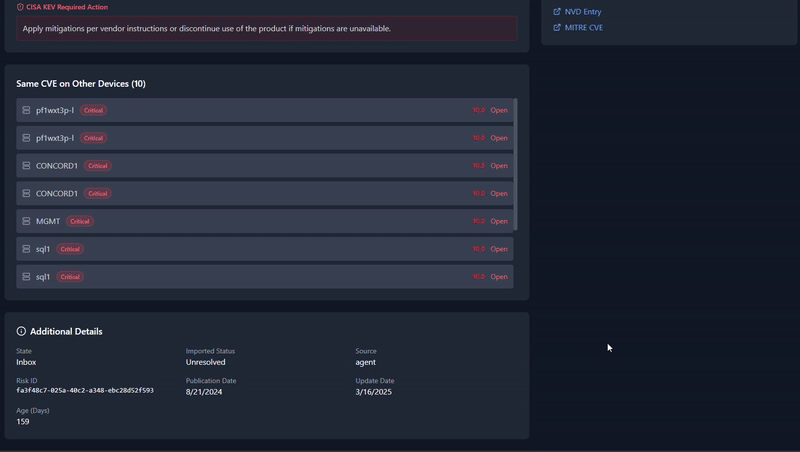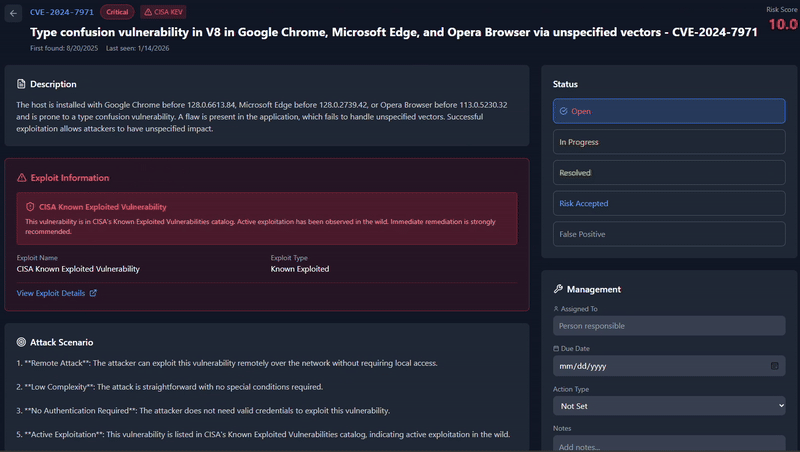
Dettaglio vulnerabilità

Vista dettagliata che include:

  • Raccomandazioni dello scanner
  • Azioni richieste da CISA KEV
  • Scenari di attacco
  • Risultati correlati su più dispositivi
  • Flusso di lavoro di remediation

Vuln-details

Prerequisiti

  • Node.js >= 18.0.0
  • npm >= 9.0.0
  • Git (per clonare il repository)
  • Browser web moderno (Chrome, Firefox, Edge, Safari)

Installazione dei prerequisiti

Windows

Opzione A: Utilizzo dell'installer

  1. Scarica Node.js LTS da https://nodejs.org
  2. Esegui l'installer e segui le istruzioni
  3. Assicurati che "Aggiungi al PATH" sia selezionato durante l'installazione
  4. Apri un nuovo prompt dei comandi o PowerShell e verifica:
    node --version
    npm --version
    

Opzione B: Utilizzare una versione stabile di Node (Raccomandato)

  1. Scarica nvm-windows da https://github.com/coreybutler/nvm-windows
  2. Esegui l'installer e segui le istruzioni
nvm install 22.12.0
nvm use 22.12.0

Opzione C: Utilizzo di winget (Windows Package Manager)

winget install OpenJS.NodeJS.LTS
winget install Git.Git

Opzione D: Utilizzo di Chocolatey

choco install nodejs-lts
choco install git
macOS

Utilizzo di Homebrew:

brew install node
brew install git

Oppure scarica l'installer da https://nodejs.org

Verifica l'installazione:

node --version
npm --version
Linux (Ubuntu/Debian)
# Utilizzo del repository NodeSource per l'ultima LTS
curl -fsSL https://deb.nodesource.com/setup_lts.x | sudo -E bash -
sudo apt-get install -y nodejs git

# Verifica
node --version
npm --version

Installazione

1. Clonare il repository

macOS / Linux:

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (Prompt dei comandi):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (PowerShell):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

2. Installare le dipendenze

Tutte le piattaforme:

npm run install:all

Oppure installare manualmente:

macOS / Linux:

npm install
cd server && npm install
cd ../client && npm install
cd ..

Windows (Prompt dei comandi):

npm install
cd server && npm install
cd ..\client && npm install
cd ..

Windows (PowerShell):

npm install
cd server; npm install
cd ..\client; npm install
cd ..

Nota (Windows): Se incontri errori con better-sqlite3, potresti aver bisogno di installare gli strumenti di build di Windows:

npm install --global windows-build-tools

Oppure installa Visual Studio Build Tools con il carico di lavoro "Sviluppo desktop con C++" da https://visualstudio.microsoft.com/visual-cpp-build-tools/

3. Avviare l'applicazione

Modalità sviluppo (con hot reload) — tutte le piattaforme:

npm run dev

Questo avvia sia il server backend (porta 3000) che il server frontend di sviluppo (porta 5173).

Modalità produzione — tutte le piattaforme:

# Compila il client
npm run build

# Avvia il server
npm start

4. Accedere all'applicazione

Apri il browser e vai a:

  • Sviluppo: http://localhost:5173
  • Produzione: http://localhost:3000

5. Accesso predefinito

Al primo avvio, viene creato un account amministratore predefinito:

  • Username: admin
  • Password: Admin123!

Ti verrà richiesto di cambiare questa password al primo accesso.

Struttura del progetto

exploit-mapper/
├── client/                 # Frontend React
│   ├── src/
│   │   ├── components/     # Componenti UI riutilizzabili
│   │   ├── pages/          # Componenti delle pagine
│   │   └── App.jsx         # Componente principale dell'app
│   ├── package.json
│   └── vite.config.js
├── server/                 # Backend Express
│   ├── src/
│   │   ├── db/             # Schema e connessione al database
│   │   ├── middleware/     # Middleware di autenticazione
│   │   ├── routes/         # Route API
│   │   └── services/       # Logica di business
│   ├── data/               # Database SQLite (gitignored)
│   ├── uploads/            # Archiviazione temporanea upload (gitignored)
│   └── package.json
├── package.json            # Pacchetto root con script
├── .gitignore
├── LICENSE
├── CONTRIBUTING.md
└── README.md

Endpoint API

Scarica lo strumento