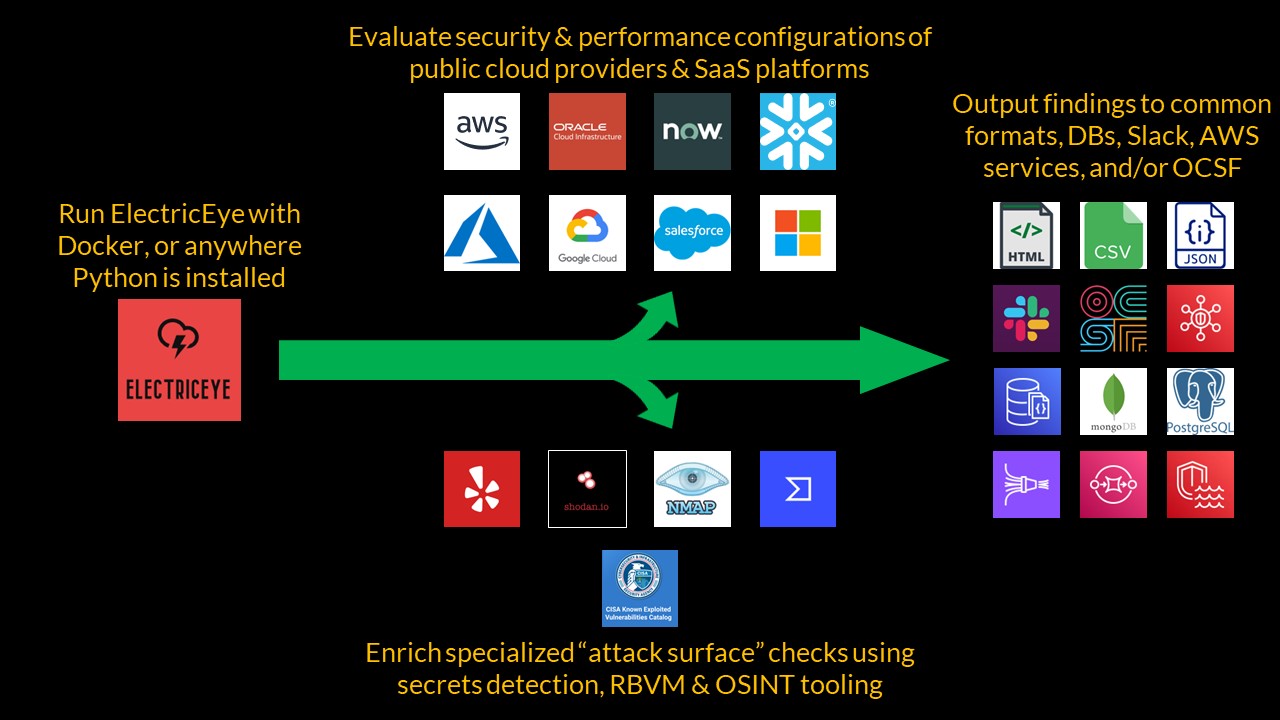

ElectricEye è uno strumento CLI Python multi-cloud e multi-SaaS per la gestione degli asset, la gestione della postura di sicurezza e il monitoraggio della superficie d'attacco, che supporta centinaia di servizi e valutazioni per rafforzare i tuoi ambienti CSP e SaaS, con controlli mappati su oltre 20 framework di controllo normativi, di best practice e di settore.

ElectricEye è uno strumento CLI Python multi-cloud e multi-SaaS per la gestione degli asset, la gestione della postura di sicurezza e il monitoraggio della superficie d'attacco. Supporta centinaia di servizi e valutazioni per rafforzare i tuoi ambienti CSP e SaaS, con controlli mappati su oltre 20 framework di controlli normativi, di settore e di best practice.


Quassù nello spazio
Ti guardo dall'alto
I miei laser tracciano
Tutto ciò che fai
Judas Priest, 1982
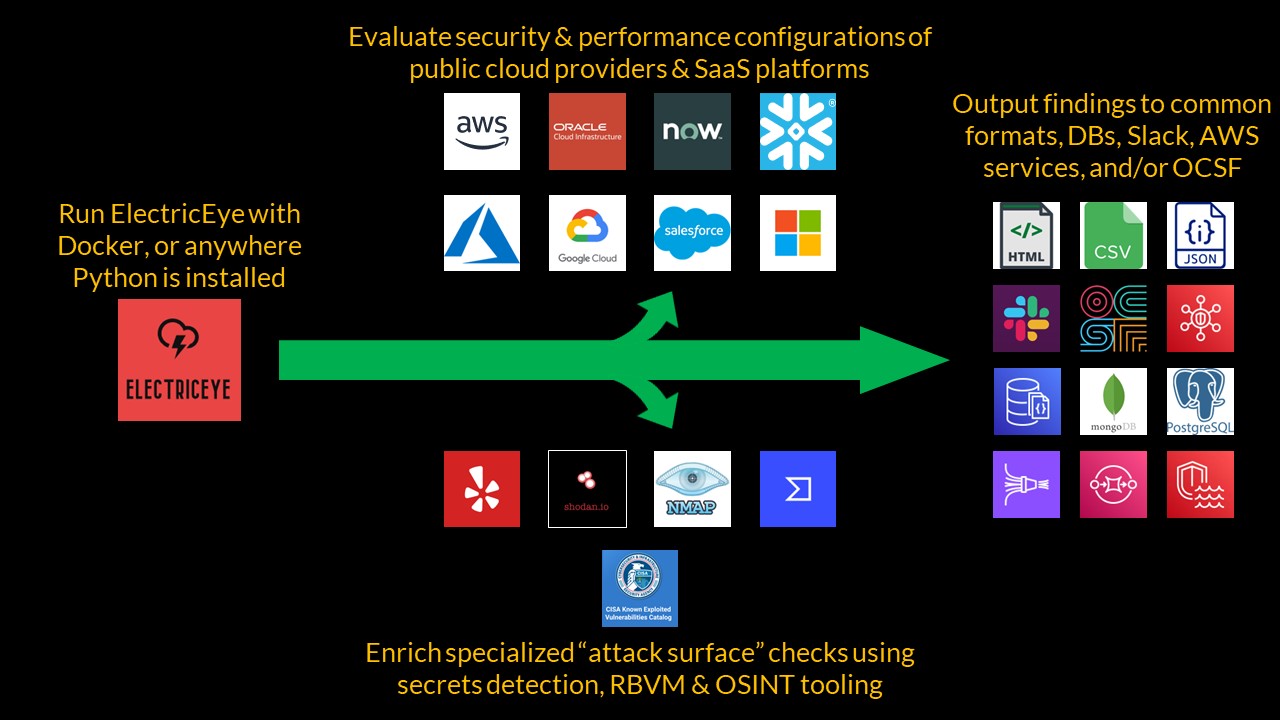
ElectricEye è uno strumento CLI Python che offre funzionalità di gestione degli asset, gestione della postura di sicurezza e monitoraggio della superficie d'attacco tra più account, più regioni, multi-cloud e SaaS, supportando AWS, con tutte le partizioni!, GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC) e Azure.
ElectricEye offre oltre 1000 controlli su best practice di sicurezza, resilienza, prestazioni e costi, coprendo più di 100 servizi CSP e SaaS, inclusi servizi atipici non supportati dagli strumenti/visualizzazioni di gestione asset nativi CSP/SaaS o dagli strumenti CSPM e CNAPP tradizionali.
Ogni singolo controllo è mappato su oltre 20 framework di controlli che coprono best practice generali, normative, specifiche di settore e legali come NIST CSF, AICPA TSCs (per SOC 2), HIPAA Security Rule, NIST 800-171 Rev. 2, CMMC V2.0, CROE Sezione 2 della Banca Centrale Europea, PCI-DSS V4.0, CIS Foundations Benchmarks e altro ancora!
Il monitoraggio multifacciale della superficie d'attacco utilizza strumenti come VirusTotal, Nmap, Shodan.io, Detect-Secrets e il KEV della CISA per individuare asset indicizzati su Internet, trovare servizi esposti, individuare vulnerabilità sfruttabili e pacchetti dannosi nei repository di artefatti.
Output verso AWS Security Hub, Open Cyber Security Framework (OCSF) V1.1.0 in JSON, AWS DocumentDB, JSON, CSV, report HTML, MongoDB, Amazon SQS, PostgreSQL, Slack (tramite bot dell'app Slack) e FireMon Cloud Defense.
Il concetto centrale di ElectricEye è l'Auditor, ovvero insiemi di script Python che eseguono Controlli per servizio, dedicati a un fornitore SaaS specifico o a un provider di servizi cloud pubblico chiamato Target di valutazione. Puoi eseguire un intero Target di valutazione, un Auditor specifico o un Controllo specifico all'interno di un Auditor. Dopo che ElectricEye ha completato le valutazioni, supporta oltre una dozzina di tipi di Output, da un report esecutivo HTML a cluster AWS DocumentDB: puoi eseguire più output come preferisci.
ElectricEye utilizza anche altri strumenti come Shodan.io, detect-secrets di Yelp, VirusTotal, il catalogo Known Exploited Vulnerability (KEV) della United States Cyber and Infrastructure Security Agency (CISA) e NMAP per eseguire i suoi controlli e arricchirne i risultati.
Per prima cosa, clona questo repository e installa i requisiti usando pip3: pip3 install -r requirements.txt.
Se stai valutando qualcosa di diverso dal tuo account AWS locale, modifica la configurazione TOML situata in ElectricEye/eeauditor/external_providers.toml, oppure fornisci un percorso al tuo file con --toml-path. Il file TOML specifica i dettagli di multi-account, multi-regione, credenziali e output.
Infine, esegui il Controller per conoscere i vari Controlli, Auditor, Target di valutazione e Output.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]

