Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!
Live-Forensicator — Piattaforma cross-platform per incident response e forensica live con rilevamento integrato, analisi strutturata e generazione di report — progettata per indagini di sicurezza rapide e concrete. | Kitploit
Piattaforma cross-platform per incident response e forensica live con rilevamento integrato, analisi strutturata e generazione di report — progettata per indagini di sicurezza rapide e concrete.
Toolkit per Incident Response e Forensica Live multipiattaforma
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
Progettato per indagini forensi rapide, strutturate e utilizzabili.
🤔 Informazioni
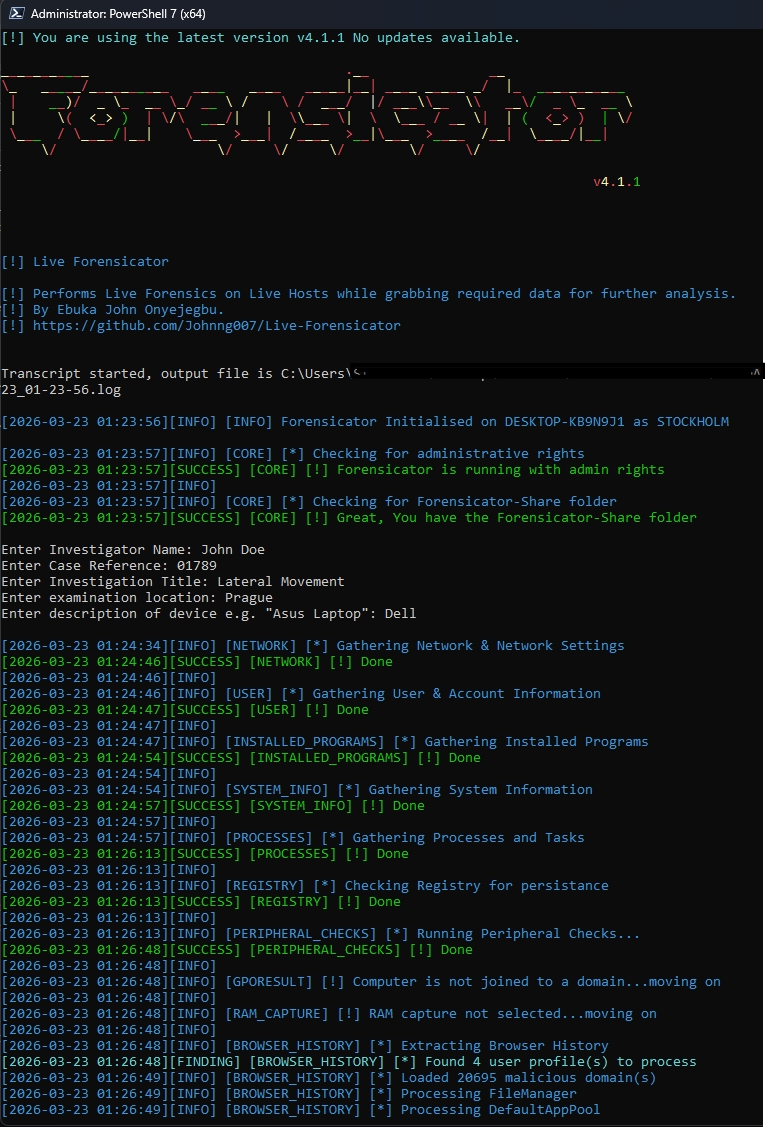
Forensicator è un toolkit multipiattaforma per incident response e forensica live.
È progettato per aiutare gli investigatori forensi e i responder agli incidenti a raccogliere, analizzare e interpretare rapidamente gli artefatti di sistema durante le indagini live.
Forensicator:
Raccoglie dati di attività di sistema e degli utenti
Rileva comportamenti anomali e indicatori sospetti
Evidenzia potenziali compromissioni o configurazioni errate
Genera report HTML strutturati e pronti per l'indagine
⚙️ Supporto Piattaforme
🖳 Windows (PowerShell)
Analisi avanzata dei log eventi
Rilevamento di attività sospette tramite Event ID noti
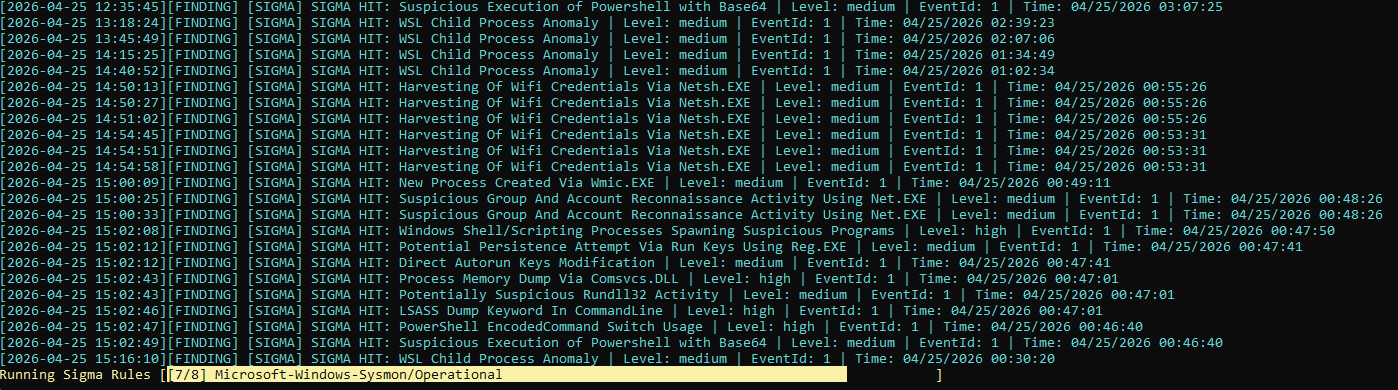
Motore di regole Sigma (più di 1.400 regole della community) valutato sui log eventi Security/Sysmon
Corrispondenza hash malware (es. feed abuse.ch)
Analisi della cronologia del browser con corrispondenza IOC
Crittografia opzionale degli artefatti (AES)
Detection Insight — un riepilogo del rilevamento, del motivo per cui è importante, della logica di rilevamento, di cosa cercare e della relativa mappatura MITRE
Archivio investigativo + output JSON strutturato per Forensicator Enterprise
Forensicator AI — verdetti AI opzionali per ogni rilevamento da un LLM locale (Ollama) o commerciale, mostrati nel tooltip del report
Motore di rilevamento che copre reverse shell, manomissioni di SIP/Gatekeeper/kext, dirottamento di PATH, esecuzione di binari eliminati, timestomping delle credenziali e altro
Motore di regole Sigma best-effort basato su regole reali della community SigmaHQ, valutato sul log unificato
Corrispondenza hash malware e IOC della cronologia del browser, con feed abuse.ch/URLhaus ad aggiornamento automatico
Controlli di integrità di FileVault, SIP, Gatekeeper, TCC e Signed System Volume
Verifica della firma del codice delle applicazioni
Crittografia opzionale degli artefatti (AES)
Archivio investigativo + output JSON strutturato per Forensicator Enterprise
⚠️ Nota: macOS limita la telemetria reale di creazione dei processi al suo Endpoint Security Framework, a cui un semplice script non può accedere — quindi la copertura Sigma qui è più limitata rispetto a Windows/Linux. Consulta il README macOS per i dettagli.
🐧 Linux (Bash)
Script Bash compatibili con più distribuzioni, senza dipendenze non native
Motore di rilevamento che copre reverse shell, timestomping, dirottamento di PATH, esecuzione di binari eliminati, integrità dei pacchetti e altro
Motore di regole Sigma basato su regole reali della community SigmaHQ, valutato su auditd e journald dove disponibili
Corrispondenza hash malware e URL dannosi, con feed abuse.ch/URLhaus ad aggiornamento automatico
Stato della crittografia del disco LUKS e timeline delle manomissioni dei file delle credenziali
Crittografia opzionale degli artefatti (AES)
Output JSON strutturato per Forensicator Enterprise
⚠️ Nota: gli script Linux sono progettati per evitare utility non native (es. net-tools) per la massima compatibilità. La copertura Sigma dipende dalla presenza di auditd già configurato sulla macchina target — consulta il README Linux.
🔍 Funzionalità Principali
Raccolta multipiattaforma di artefatti forensi
Rilevamento di attività sospette e anomalie su ogni piattaforma
Analisi dei log eventi (Windows)
Integrazione di regole Sigma su tutte e tre le piattaforme — la copertura e le fonti dati variano in base al sistema operativo; consulta la sezione di ciascuna piattaforma e il relativo README
Corrispondenza hash malware e IOC, con feed di threat intelligence ad aggiornamento automatico
Report HTML strutturati (con dashboard)
Crittografia opzionale degli artefatti (Windows, Linux e macOS)
Detection Insight con mappatura MITRE
Forensicator AI — verdetti AI opzionali per ogni rilevamento da un LLM locale (Ollama) o commerciale (ora su Windows; altre piattaforme in programma)
📊 Output
Forensicator genera:
Report HTML pulito e strutturato
Risultati indicizzati per una facile navigazione
Artefatti estratti salvati localmente
Detection Insight per ogni rilevamento
Statistiche sull'attività sospetta con regole Sigma
Questo consente una transizione rapida da raccolta dati → indagine → processo decisionale.
⚠️ Note Importanti
Esegui gli script con permessi elevati/di privilegio per ottenere i migliori risultati
L'attività potrebbe attivare alert IDS/IPS — è un comportamento previsto
La threat intelligence esterna (hash, IOC) potrebbe essere aggiornata durante l'esecuzione
La configurazione può essere personalizzata tramite config.json
🔐 Integrità e Crittografia degli Artefatti
Forensicator supporta la crittografia opzionale degli artefatti raccolti tramite AES.
Ciò è utile quando:
Le prove devono essere trasportate in modo sicuro
Esistono preoccupazioni relative alla catena di custodia
Deve essere preservata l'integrità legale degli artefatti
⚠️ Disponibile su Windows, Linux e macOS
⚠️ Non compatibile con versioni precedenti alla v4.1.1
🤖 Forensicator AI
Disattivato di default. Quando abilitato, ogni rilevamento viene inviato a un LLM locale o commerciale mentre viene raccolto e riceve un verdetto reale in linguaggio semplice mostrato direttamente nel tooltip del report.
Configurazione rapida (LLM locale tramite Ollama), attualmente su Windows:
# 1. Installa Ollama (https://ollama.com) e scarica un modello
ollama pull mistral:7b-instruct
Preferisci invece un'API commerciale (OpenAI, Anthropic, Azure OpenAI o qualsiasi endpoint compatibile con OpenAI)? Imposta provider di conseguenza e aggiungi la tua api_key.
📘 Guida completa alla configurazione (tutti i provider, ottimizzazione, risoluzione dei problemi): opendocs.forensicator.io
🧠 Capacità di Rilevamento
Forensicator identifica attività sospette tramite:
Analisi dei log eventi
Rilevamenti basati su Sigma
Corrispondenza di hash dannosi
Analisi URL basata su IOC (cronologia del browser)

 johnng007/live-forensicator