 joelgmsec/kitsune
Framework C2 polimorfico con interfaccia grafica, riconnessione automatica, generazione di payload e strumenti di hacking integrati per operazioni di red team e penetration testing.


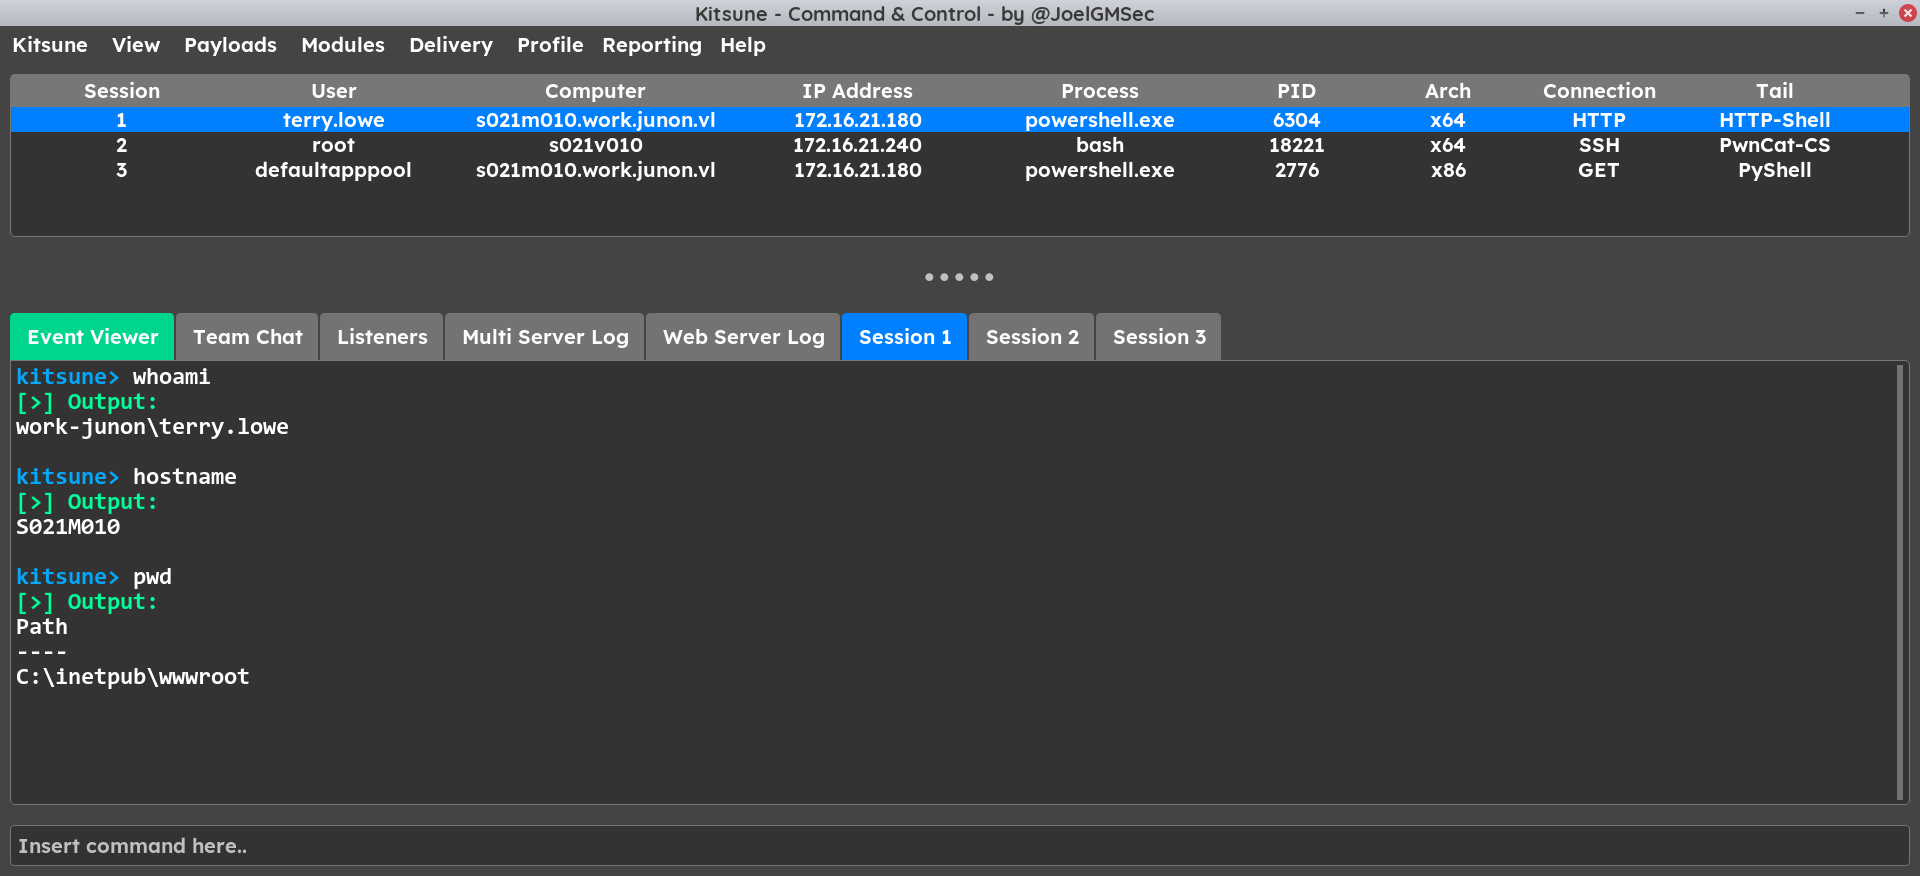
Kitsune è un Command & Control Polimorfico. Questo strumento ti permette di ottenere una versione grafica dei tuoi strumenti di hacking preferiti, come NetExec, Villain o Evil-WinRM tra gli altri. Inoltre, apporta molti miglioramenti come la riconnessione automatica, i report, la cronologia e alcune funzioni extra in ciascuno degli strumenti implementati.
Il suo utilizzo è molto simile ad altri C2 come Cobalt Strike o Havoc, facendo uso di listener, generatore di payload, consegna su HTTP/S e molto altro. La sua interfaccia grafica semplice, moderna e reattiva è stata creata per essere facile da usare e velocizzare il lavoro degli hacker.
⚠️ Questa è una versione Early Adopter/Sviluppatore. Molte cose funzionano e altre simulano semplicemente il modo in cui funzionano. Usalo se vuoi testarlo prima della versione completa o se vuoi aiutare nel suo sviluppo con una pull request.
Si consiglia di clonare l'intero repository o scaricare il file zip. Puoi farlo eseguendo il seguente comando:
git clone https://github.com/JoelGMSec/Kitsune
./start.sh

           _ _
      /\ /(_) |_ ___ _   _ _ __   ___
     / //_/ | __/ __| | | | '_ \ / _ \
    / __ \| | |_\__ \ |_| | | | |  __/
    \/  \/|_|\__|___/\__,_|_| |_|\___|

     -------- by @JoelGMSec --------

[*] User *root* has joined the party!


Questo progetto è concesso in licenza GPL 3.0 - vedere il file LICENSE per maggiori dettagli.
Questo strumento è stato creato e progettato da zero da Joel Gámez Molina (@JoelGMSec).
Questo software non offre alcun tipo di garanzia. Il suo utilizzo è esclusivo per ambienti educativi e/o audit di sicurezza con il corrispondente consenso del cliente. Non sono responsabile per un uso improprio o per eventuali danni causati dallo stesso.
Per maggiori informazioni, puoi trovarmi su Twitter come @JoelGMSec e sul mio blog darkbyte.net.
Puoi supportare il mio lavoro offrendomi un caffè: